Suricata IDS — Configuratie & Installatie
Project: SASE Proof of Concept
Datum: 31-05-2026
Component: Suricata IDS (OPNsense plugin os-intrusion-detection)
Platform: OPNsense 26.1 op VM1 (PoP Node)
Verantwoordelijke: Hennie
Suricata wordt op de PoP-node (VM1) ingezet als passieve Intrusion Detection System (IDS) op zowel de WAN- als LAN-interface van OPNsense. Het verkeer wordt geïnspecteerd maar niet geblokkeerd — detectie en logging staan centraal. Suricata vult School ICAP Guard aan: waar ICAP de inhoud van HTTP(S)-verkeer scant op malware en DLP, detecteert Suricata verdachte patronen op netwerkniveau (exploits, C2-communicatie, scans, DoS-pogingen).
Architectuuroverzicht
flowchart TD
    Client["Rocky client\n(LAN)"] --> LAN["LAN (vmbr1)"]
    LAN --> OPN["OPNsense (VM1)"]

    OPN --- Suricata["Suricata IDS\n(inspecteert WAN + LAN)"]
    Suricata --> Alerts["alerts\n/var/log/suricata/eve.json"]
    Alerts --> Wazuh["forwarding naar\nWazuh SIEM (VM4)"]

    OPN --> WAN["WAN (vmbr0)"]
    WAN --> Internet(["Internet"])
IDS-pipeline:
Suricata draait inline op OPNsense maar in detect-only-modus. Het ziet al het verkeer dat de firewall passeert (LAN ↔ WAN) en logt verdachte gebeurtenissen zonder de verbinding te onderbreken.
Architecturale doelstelling
| Functie | Doel |
|---|---|
| Netwerk-DPI | Deep packet inspection op WAN- en LAN-verkeer voor signature-based threat detection |
| Logging | Volledig overzicht van geactiveerde signatures (eve.json) met timestamp, src/dst, signature, severity |
| SIEM-integratie | eve.json wordt doorgestuurd naar Wazuh voor centrale correlatie |
IDS vs IPS
Suricata wordt bewust in IDS-modus (detection-only) ingezet, niet in IPS-modus (prevention):
- In een PoC-omgeving is IDS veiliger: IPS kan legitiem verkeer per ongeluk blokkeren, wat een demo onbruikbaar maakt
- Eens de rulesets gevalideerd zijn, kan overgeschakeld worden naar IPS zonder architecturale wijzigingen
- Complementair aan ICAP: School ICAP Guard blokkeert daadwerkelijk op HTTP-niveau; Suricata detecteert op netwerkniveau en geeft de SIEM zichtbaarheid
Suricata-configuratie
1 — Plugin installeren
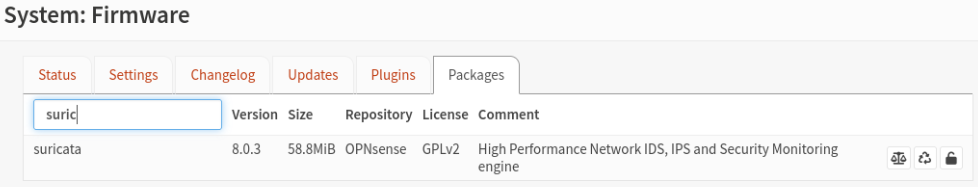
Navigeer naar System → Firmware → Packages.
Zoek op suricata en installeer het pakket via de middelste knop. Na installatie verschijnt een nieuw menu: Services → Intrusion Detection.
2 — IDS activeren
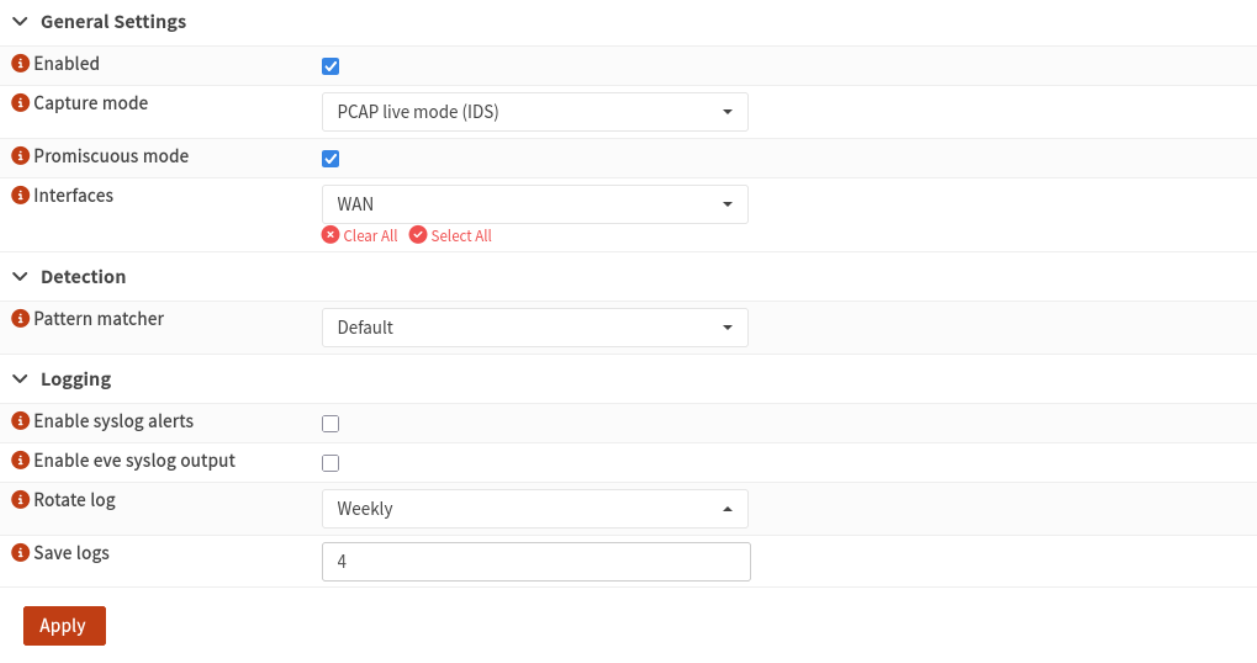
Navigeer naar Services → Intrusion Detection → Administration → Settings.
| Instelling | Waarde |
|---|---|
| Enabled | ✓ aangevinkt |
| Capture mode | IDS (niet IPS) |
| Promiscuous mode | ✓ aangevinkt |
| Interfaces | WAN, LAN |
| Pattern matcher | Hyperscan |
Motivatie Hyperscan: Hyperscan is een Intel-library voor high-performance regex matching. In een PoC met beperkte resources is dit de snelste pattern matcher en geeft Suricata lagere CPU-belasting bij veel verkeer.
3 — Rulesets downloaden
Navigeer naar Services → Intrusion Detection → Administration → Download.
De volgende Emerging Threats Open rulesets worden ingeschakeld:
Malware & aanvallen
emerging-malwareemerging-exploitemerging-exploit_kitemerging-shellcodeemerging-worm
Netwerkaanvallen
emerging-dosemerging-scanemerging-attack_responseemerging-botccemerging-sqlemerging-drop
Threat intelligence
threatview_CS_c2compromised
Webverkeer
emerging-web_clientemerging-web_serveremerging-web_specific_apps
DNS monitoring
emerging-dns
Phishing
emerging-phishing
Optioneel
emerging-infoemerging-policyemerging-user_agentsemerging-icmp
App-detect
OPNsense-App-detect/testOPNsense-App-detect/file-transferOPNsense-App-detect/mail
Motivatie per ruleset
| Ruleset | Beschrijving | Reden |
|---|---|---|
emerging-exploit |
Detectie van exploits op kwetsbaarheden | Veelvoorkomende aanvalsvectoren op niet-gepatchte software |
emerging-malware |
Malware communicatie en payloads | Detecteert C2-communicatie van malware |
emerging-scan |
Netwerkscan detectie | Detecteert aanvallers die het netwerk verkennen |
emerging-phishing |
Phishing URL en traffic detectie | Voorkomt credential diefstal |
emerging-dos |
DoS aanval detectie | Detecteert volume- of gerichte DoS-aanvallen |
emerging-attack_response |
Post-exploitatie gedrag | Detecteert laterale beweging of persistentie |
emerging-botcc |
Botnet command & control | Detecteert C2-communicatie van geïnfecteerde hosts |
emerging-web_server |
Webserver aanvallen | Beschermt kwetsbare webapplicaties |
emerging-sql |
SQL-injectie en database-aanvallen | Beschermt tegen database-aanvallen |
Klik na selectie op Download & Update Rules onderaan de pagina.

Navigeer daarna naar Services → Intrusion Detection → Administration → Rules en schakel alle gedownloade rules in.
Testen & validatie
Test: IDS alert genereren
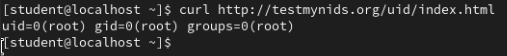
Vanuit de Rocky VM wordt een curl-commando uitgevoerd dat een bekende IDS-testsignature triggert:
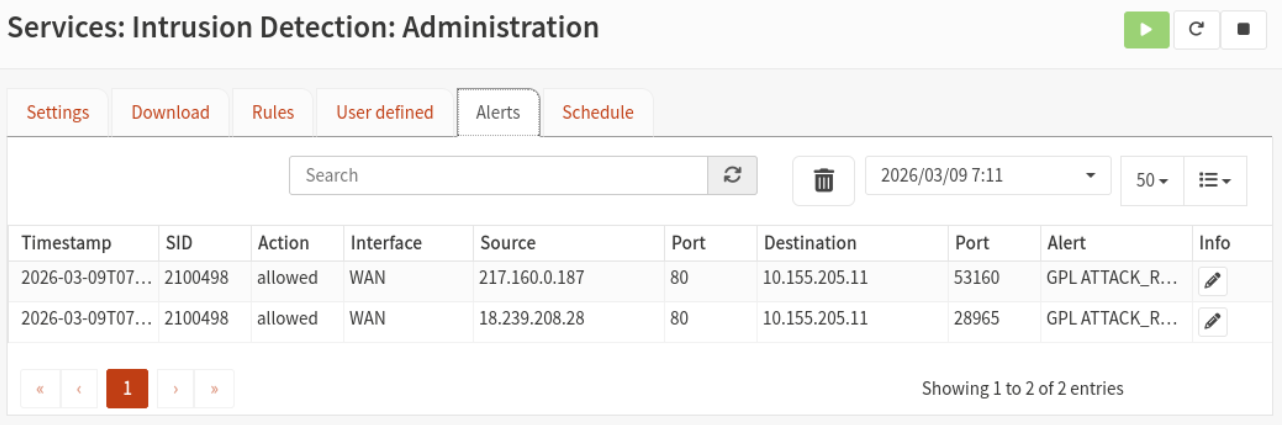
Navigeer naar Services → Intrusion Detection → Administration → Alerts.
Troubleshooting: geen alerts
Bij de eerste test werden geen alerts gegenereerd, ondanks dat de DNS-rules enabled stonden:
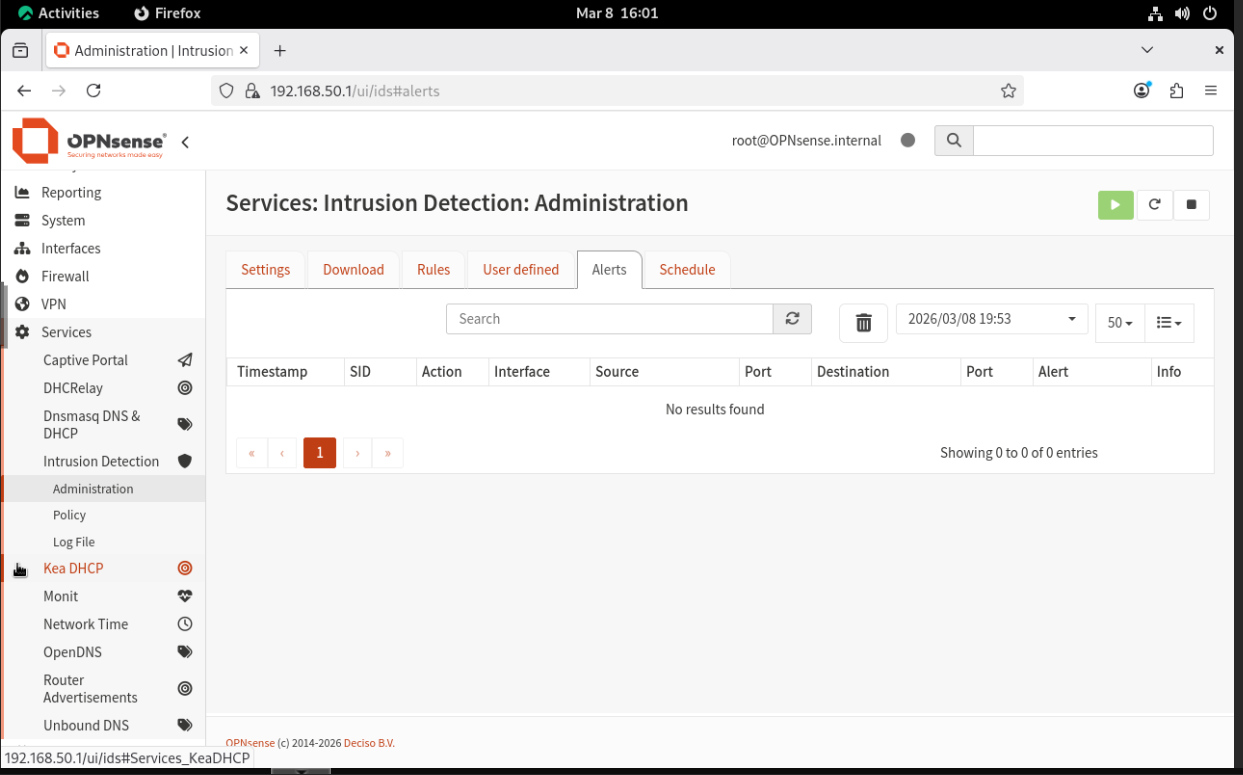
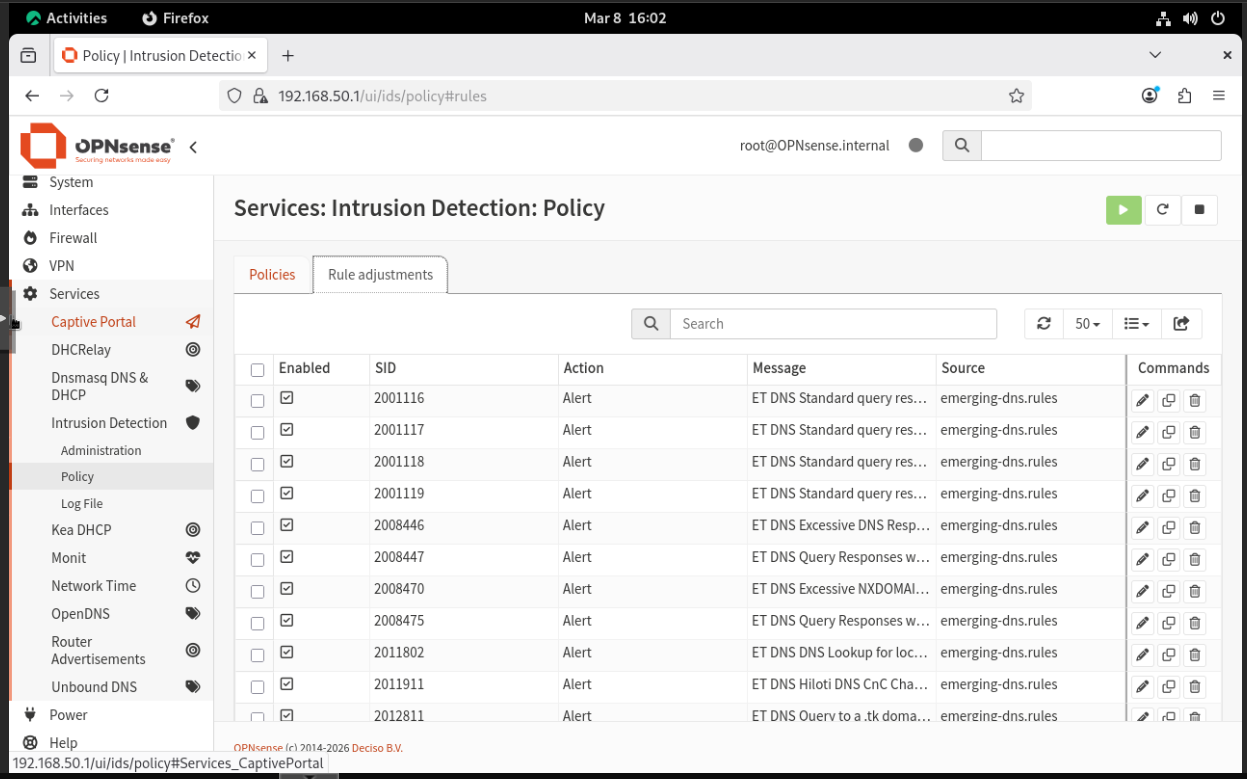
Curl werd correct uitgevoerd vanuit Rocky:
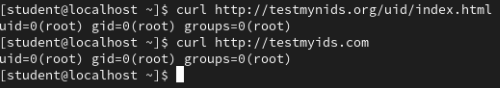
Oplossing: aanvullende rulesets inschakelen (emerging-malware, emerging-exploit, emerging-attack_response, emerging-web_server). Na het inschakelen van de aanvullende rulesets verschenen alerts correct in de Alerts-tab. De DNS-rules alleen volstonden niet om de testmynids-signature te detecteren — die hoort bij de info- of attack_response-categorie.
Logging — eve.json
Suricata schrijft gestructureerde JSON-events naar /var/log/suricata/eve.json. Elk event bevat:
{
  "timestamp": "2026-05-31T10:00:00.123456+0200",
  "event_type": "alert",
  "src_ip": "192.168.50.20",
  "src_port": 54321,
  "dest_ip": "1.2.3.4",
  "dest_port": 80,
  "proto": "TCP",
  "alert": {
    "action": "allowed",
    "signature_id": 2024897,
    "rev": 2,
    "signature": "ET INFO HTTP Request to a *.top domain",
    "category": "Misc activity",
    "severity": 3
  },
  "in_iface": "vtnet1"
}
Dit logformaat wordt door Wazuh native gelezen via de Wazuh-agent op OPNsense (zie 05-Algemene-Beoordeling/Documentatie/07-SIEM-Configuratie.md). Hierdoor zijn Suricata-alerts zichtbaar in het centrale Wazuh-dashboard.
Validatie & testen
De werking van Suricata wordt aangetoond in:
| Testdocument | Bewijs |
|---|---|
| 01-Traffic-routing | Verkeer passeert Suricata-inspectie tussen LAN en WAN |
| 04-Malware-inspectie | Network-level DPI complementair aan ICAP/ClamAV |
| 07-IDS-Suricata | Suricata-specifieke testscenario's (alert generatie, eve.json, ruleset-validatie) |
Troubleshooting
| Symptoom | Mogelijke oorzaak | Oplossing |
|---|---|---|
| Geen alerts ondanks testverkeer | Ruleset met juiste category niet enabled | Zet emerging-malware, emerging-attack_response, emerging-web_server aan |
| Service start niet | Configuratiefout in suricata.yaml |
Services → Intrusion Detection → Log Files voor live foutmelding |
| Hoge CPU-belasting | Pattern matcher niet geoptimaliseerd | Schakel Hyperscan in onder Settings |
| Rules tab is leeg na download | Update niet voltooid | Klik opnieuw Download & Update Rules onderaan de Download-tab |
Alerts in eve.json maar niet in GUI |
GUI ververst niet automatisch | Refresh de Alerts-tab handmatig of wacht ~30s |
| Suricata mist HTTPS-content | Suricata kan TLS niet ontsleutelen | Logisch — ICAP via Squid SSL-bump handelt HTTPS-content af |
Bronnen
- OPNsense documentatie — Intrusion Detection: https://docs.opnsense.org/manual/ips.html
- Suricata documentatie: https://docs.suricata.io/
- Emerging Threats Open ruleset: https://rules.emergingthreats.net/
- Suricata
eve.jsonformat: https://docs.suricata.io/en/latest/output/eve/eve-json-format.html