Test: Policy configuratie
Project: SASE Proof of Concept
Datum: 01-06-2026
Platform: Rocky Linux testclient + NetBird + OPNsense/Squid + School ICAP Guard
Rubriekcriterium: Policy configuratie
Verantwoordelijke: Youness
Architecturele kanttekening: CASB-policies via ICAP
De policies voor CASB worden geconfigureerd in School ICAP Guard — exact dezelfde tool en hetzelfde config.json-bestand als voor de SWG. Er is geen aparte CASB-policybeheeromgeving. Dit betekent:
- Voordeel: policies zijn logisch gecentraliseerd en onmiddellijk van kracht via hot-reload.
- Beperking: een productie-CASB biedt doorgaans een uitgebreide cloud-app-catalogus, risicoscores per app, en tenant-level controles. Die zijn hier niet aanwezig.
De policies en het dashboard zijn al uitgebreid gedocumenteerd in de SWG-sectie. Dit hoofdstuk verwijst daar expliciet naar en voegt enkel CASB-specifieke toevoegingen toe (cloud-app domeinregels per groep).
CASB-POL-T01 – Policies in dashboard (hergebruik SWG-bewijs)
Doel: aantonen dat de CASB-policies zichtbaar en logisch geconfigureerd zijn in School ICAP Guard.
Het policiesdashboard en
config.json-structuur zijn al gedocumenteerd in:
SWG – Identity-based access – ID-T03
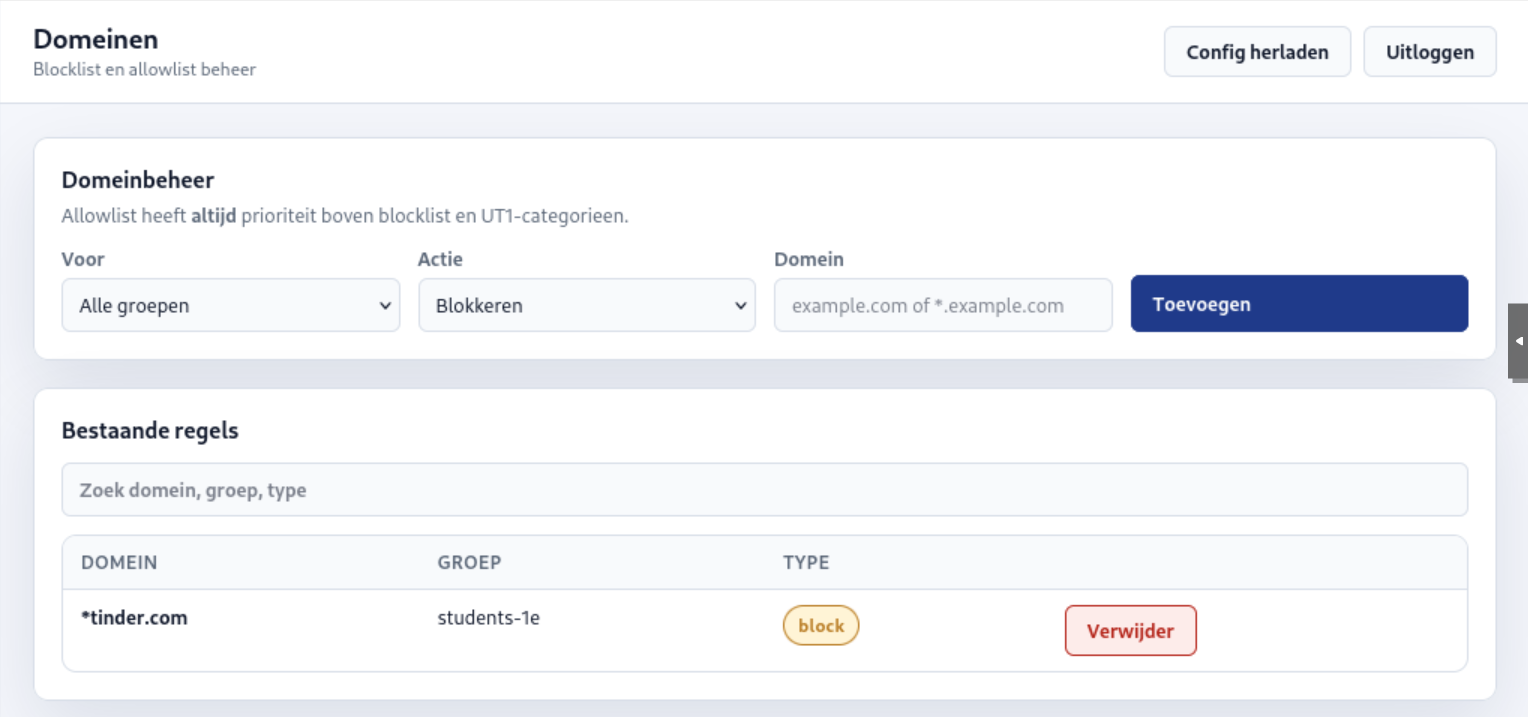
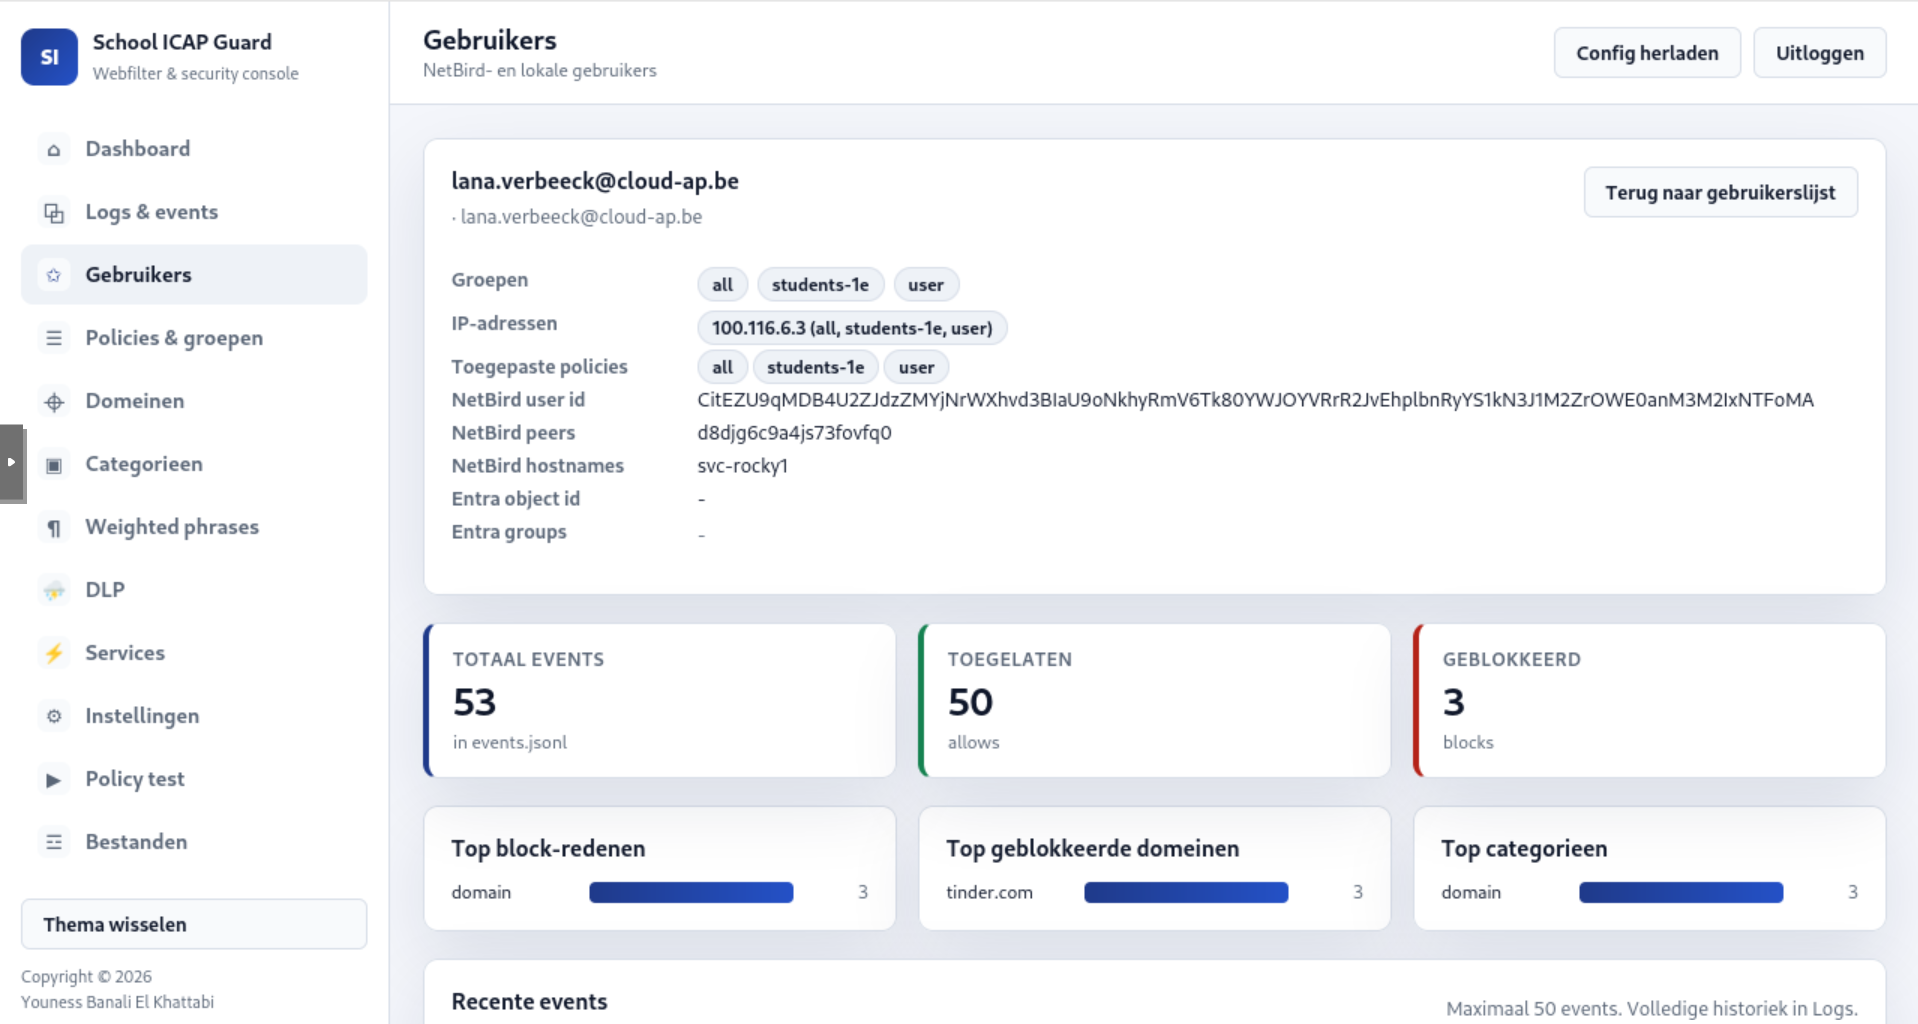
De screenshots hieronder tonen de groepspolicyconfiguratie zoals die er uitzag voor de SWG identity-test (blokkering van tinder.com voor groep student-1e). De CASB-policies voor cloud-apps worden op exact dezelfde manier geconfigureerd.
Hergebruik screenshots:
CASB-specifieke toevoeging:
Voor de CASB-policies worden de volgende domeinregels toegevoegd aan de bestaande policyconfiguratie.

CASB-POL-T02 – Policy werkt correct: cloud-app geblokkeerd
Doel: functioneel aantonen dat de geconfigureerde CASB-blockpolicy effectief blokkeert.
Dit is bewezen in 01-Blokkeren-cloud-apps – CASB-T02.
Samenvatting resultaat:
| Controlepunt | Resultaat |
|---|---|
| Browser | Dropbox blockpagina voor Lana Verbeeck |
| ICAP log | action=block, domain=dropbox.com, policy zichtbaar |
| Conclusie | Policy werkt functioneel correct |
CASB-POL-T03 – Gedifferentieerde policies per groep
Doel: aantonen dat er verschillende policies geconfigureerd zijn voor verschillende groepen — strengere regels voor studenten, soepelere voor IT-beheerders.
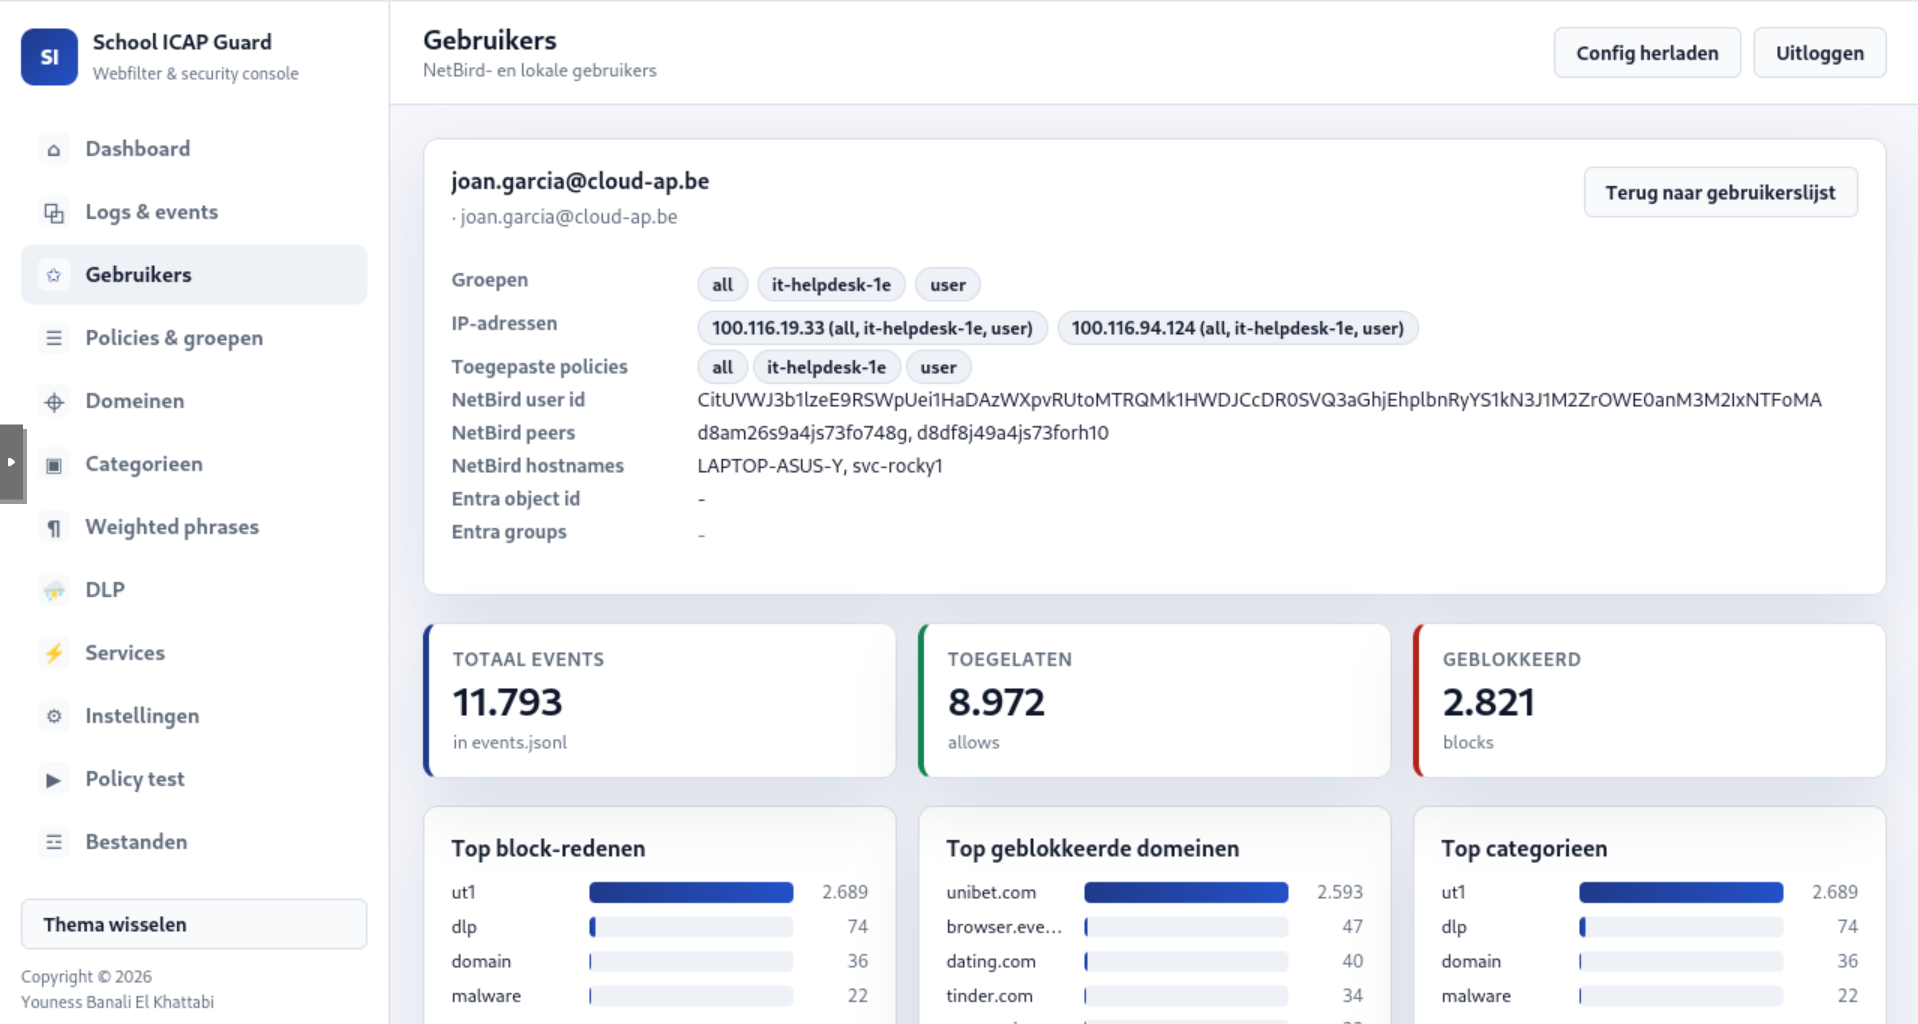
De basis van gedifferentieerde per-groep policies is al aangetoond in:
SWG ID-T03 (student-1e blokkeert) en SWG ID-T04 (it-helpdesk-1e krijgt andere beslissing)
CASB-specifieke differentiatie:
Voor de CASB-doeleinden zijn de policies uitgebreid met cloud-app domeinregels:
| Groep | Geblokkeerde cloud-apps | Toegestane cloud-diensten |
|---|---|---|
student-1e |
dropbox.com, wetransfer.com, mega.nz |
office.com, teams.microsoft.com, sharepoint.com |
it-helpdesk-1e |
(geen specifieke cloud-app blokkering) | Alles toegestaan (zakelijke cloud-diensten) |
Hergebruik screenshots van SWG ID-T03/T04:
CASB-specifiek bewijs:
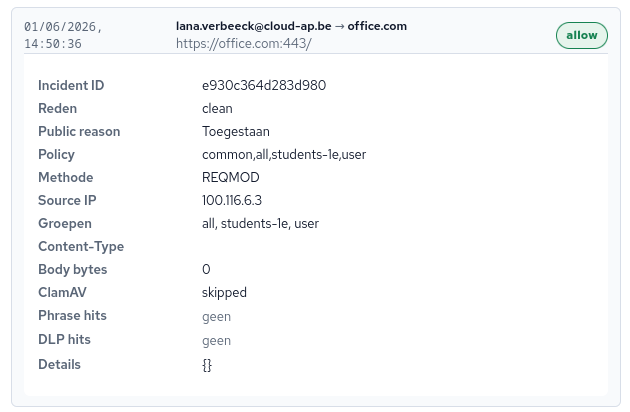
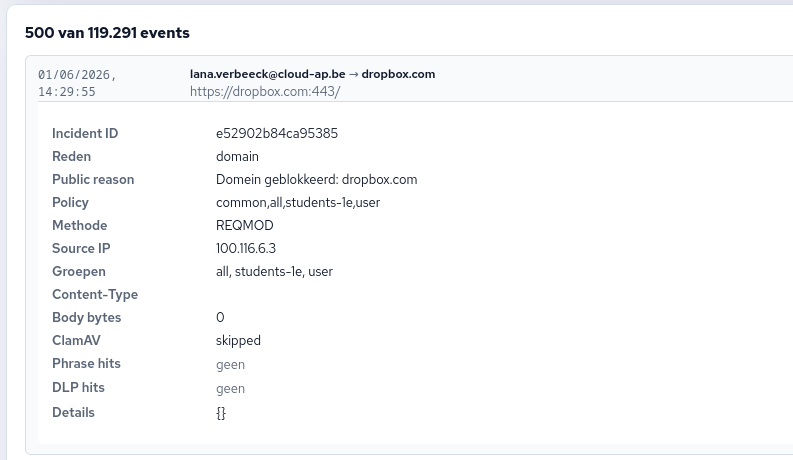
CASB test voor student-1e met cloud-app domeinen allowed/blocked.
Allowed office.com:
Blocked dropbox.com:
Testoverzicht
| Test ID | Beschrijving | Bewijs | Status |
|---|---|---|---|
| CASB-POL-T01 | Policies zichtbaar in dashboard | Hergebruik ID-T03-A/B + nieuw CASB-T01-A |
Uitgevoerd |
| CASB-POL-T02 | Policy blokkeert cloud-app correct | Verwijs naar 01-Blokkeren-cloud-apps CASB-T02 |
Uitgevoerd |
| CASB-POL-T03 | Gedifferentieerde policies per groep | Hergebruik ID-T03-B + ID-T04-A en nieuw CASB-POL-T03 + CASB-T02-B |
Uitgevoerd |