Test: Identity & context awareness
Project: SASE Proof of Concept
Datum: 31-05-2026
Platform: Microsoft Entra ID + Netbird (self-hosted) + Rocky Linux + School ICAP Guard
Testclient: Rocky Linux, verbonden via Netbird client
Verantwoordelijke: Rieam
Rubriekcriterium: Identity & context awareness (ZTNA)
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Identity Provider | Microsoft Entra ID | Tenant 58ae5f32-3650-417e-b293-64e617c623e1 |
| App Registration | Client-ID 2b77ff6f-553e-4ed0-9cd2-e0cfe84e0f14 | Met groups claim |
| OIDC Issuer | https://login.microsoftonline.com/58ae5f32-…/v2.0 | / |
| Groep-sync script | /root/netbird/sync-groups.sh | / |
| Sync env-file | /root/.sync-env | chmod 600 |
| Sync log | /var/log/sync-groups.log | / |
| User-sync (ICAP) | sync_netbird_users.py | Timer elke 60 s, schrijft users.json |
| Testgebruikers | Mariam El Hajouti (students-1e), IT-helpdesk-account (IT-HELPDESK-1e) | In Entra ID aangemaakt |
De identity-flow voor deze test:
flowchart TD
    Entra["Entra ID<br/>users + groups"] -->|"OIDC token met groups claim"| NB["Netbird Server<br/>idp.db connector"]
    NB -->|"peer ↔ user koppeling<br/>GUID-groep aangemaakt"| Sync["sync-groups.sh<br/>op VPS"]
    Sync -->|"GUID → leesbare displayName<br/>auto_groups verplaatsen"| Dash["Netbird Dashboard<br/>leesbare groepen + routes"]
    Dash --> SyncPy["sync_netbird_users.py<br/>op ICAP-server"]
    SyncPy --> JSON["users.json<br/>overlay-IP → user → groups → policy"]

    style Entra fill:#0284c733,stroke:#0284c7
    style NB fill:#16a34a33,stroke:#16a34a
    style JSON fill:#ea580c33,stroke:#ea580c
ID-T01 — Entra ID authenticatie via OIDC (login flow)
Doel: aantonen dat de Netbird-client een Rocky-peer alleen kan registreren na succesvolle login bij Microsoft Entra ID en dat de juiste claims (oid, preferred_username, groups) in het token zitten.
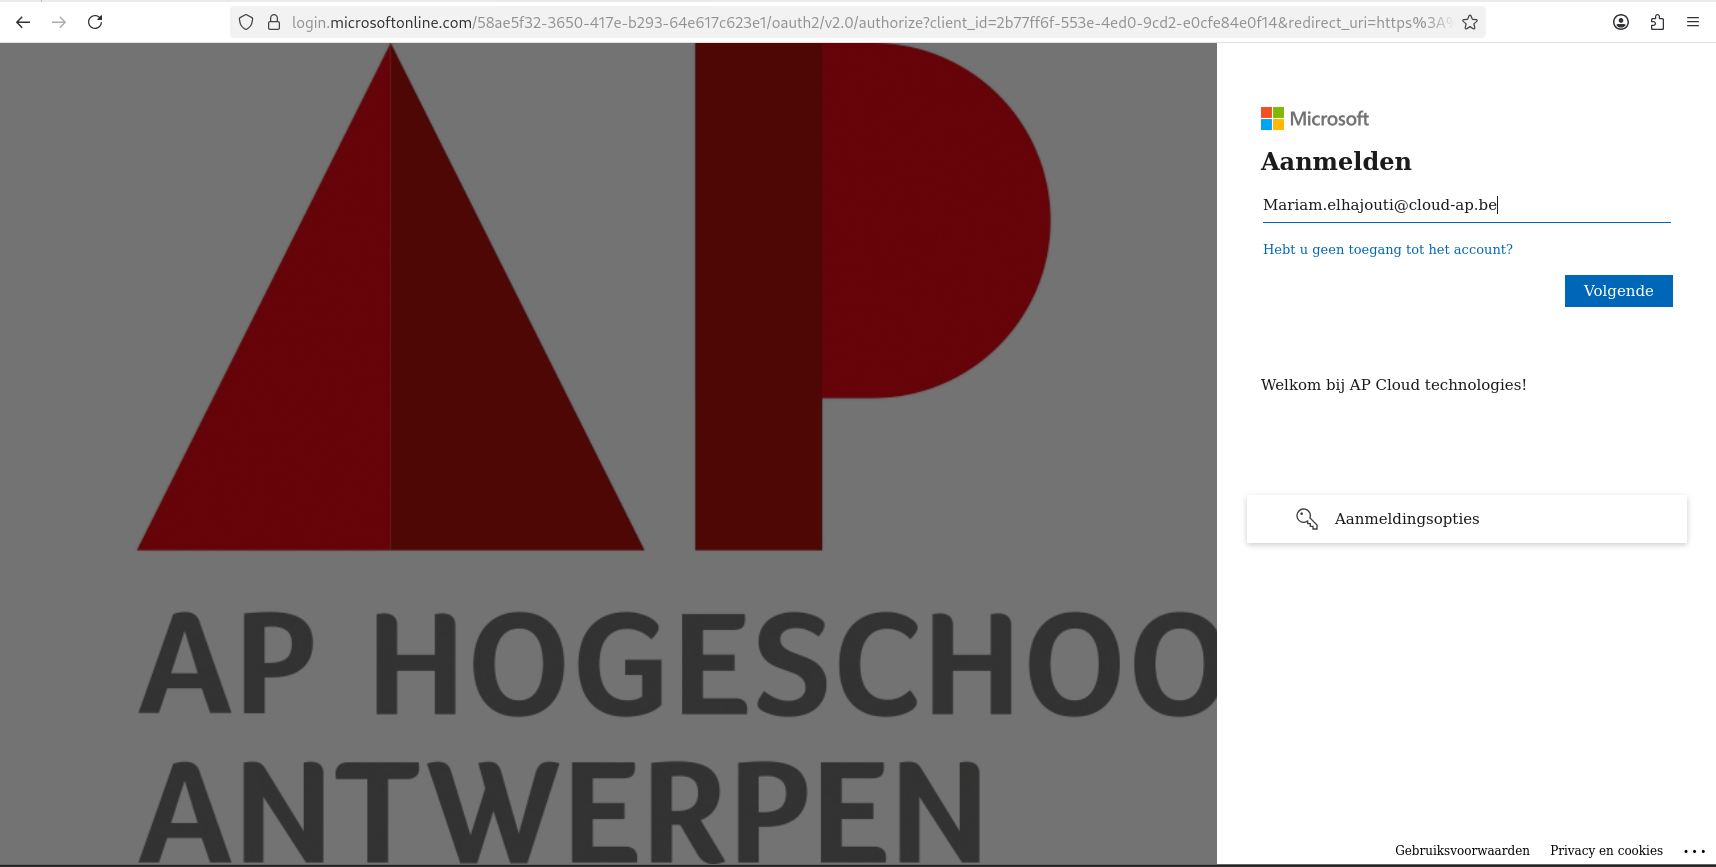
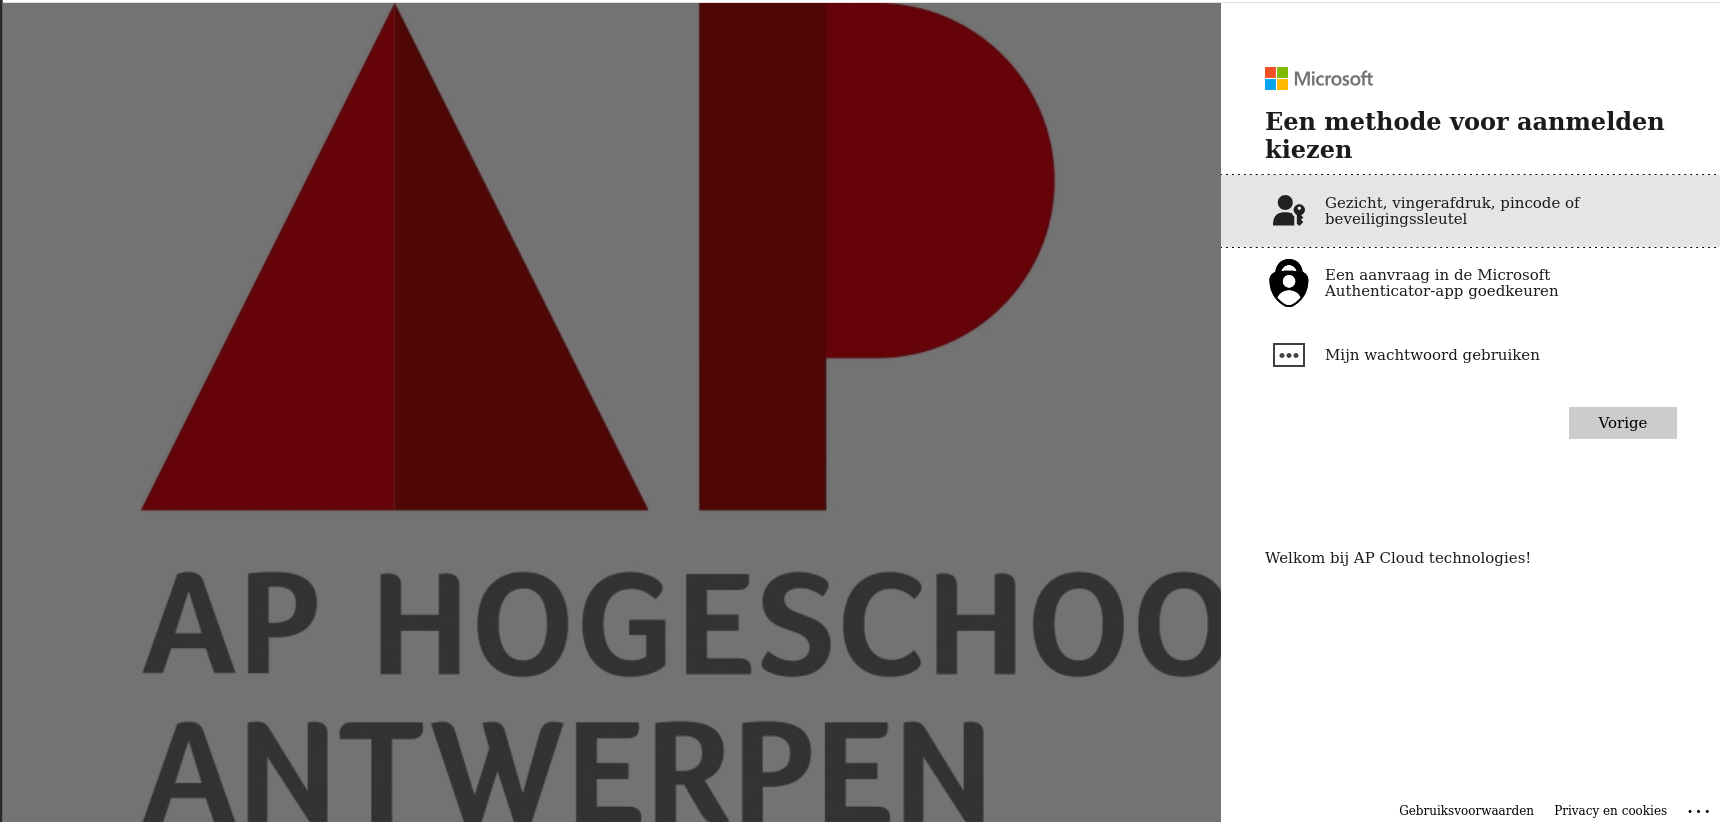
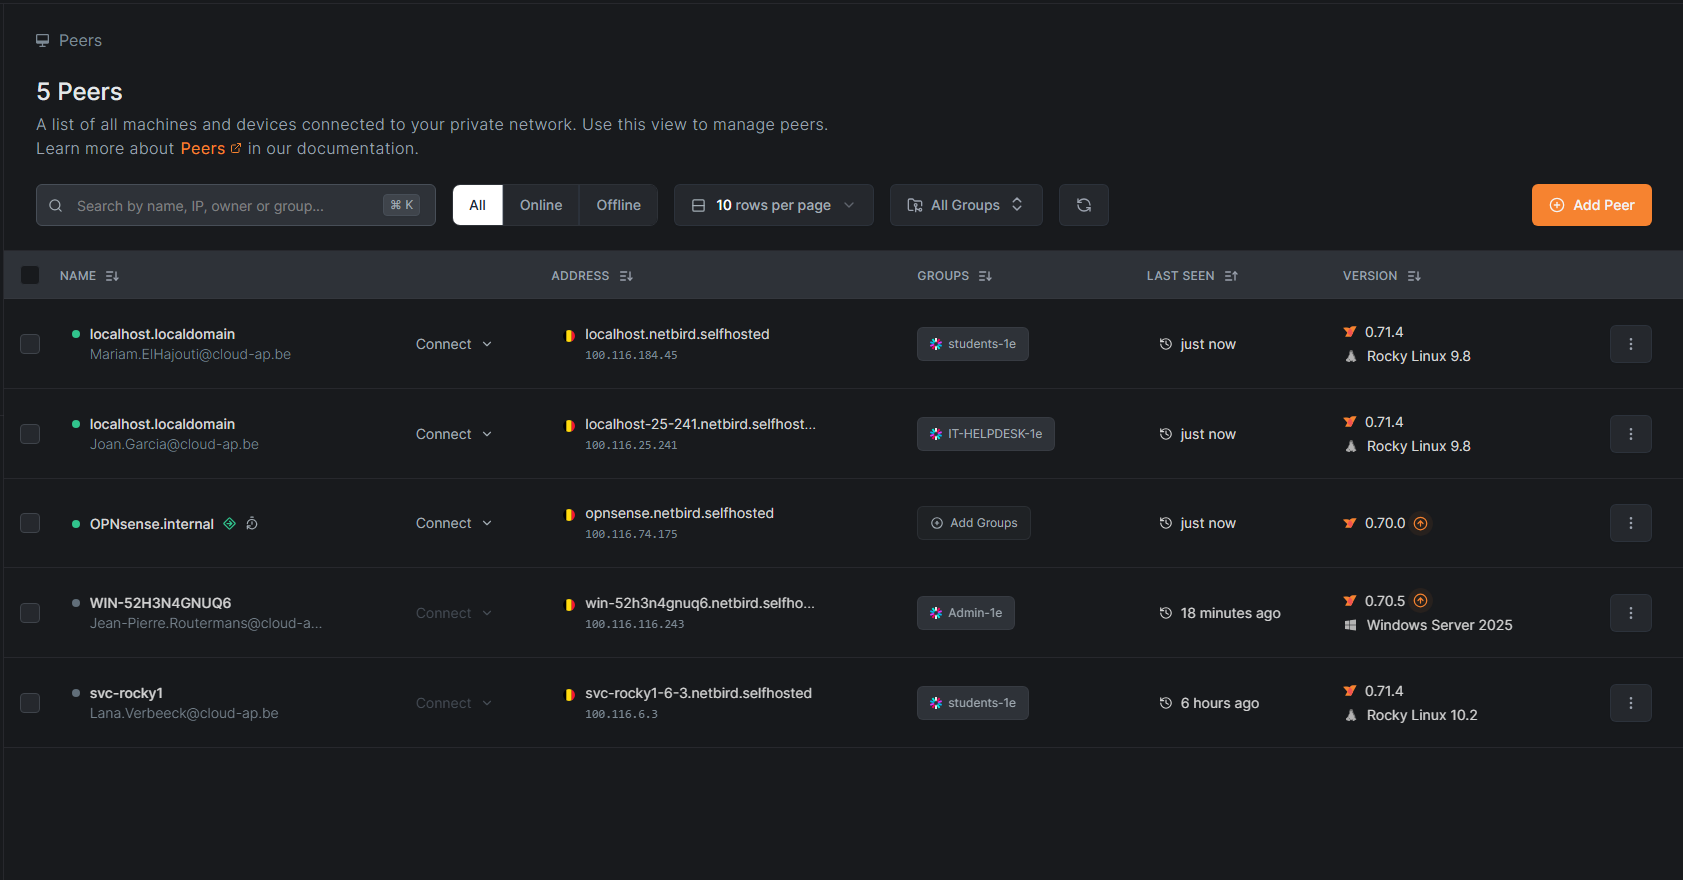
Methodiek: start een verse netbird up op Rocky Linux. De CLI opent een browser-redirect naar login.microsoftonline.com. Log in met Mariam El Hajouti. Controleer dat de peer daarna in het dashboard verschijnt onder de juiste user.
Uitvoering via Rocky Linux terminal:
# Bestaande verbinding afsluiten:
sudo netbird down

# Opnieuw verbinden — opent browser voor OIDC login:
sudo netbird up \
  --management-url https://netbird.secure1e.org
Uitvoering via browser:
- De Netbird-CLI opent automatisch een browservenster met de Microsoft-login.
- Voer Mariam's credentials in (mariam.elhajouti@
). - Accepteer de toestemming voor de Netbird-app als die nog niet eerder gegeven is.
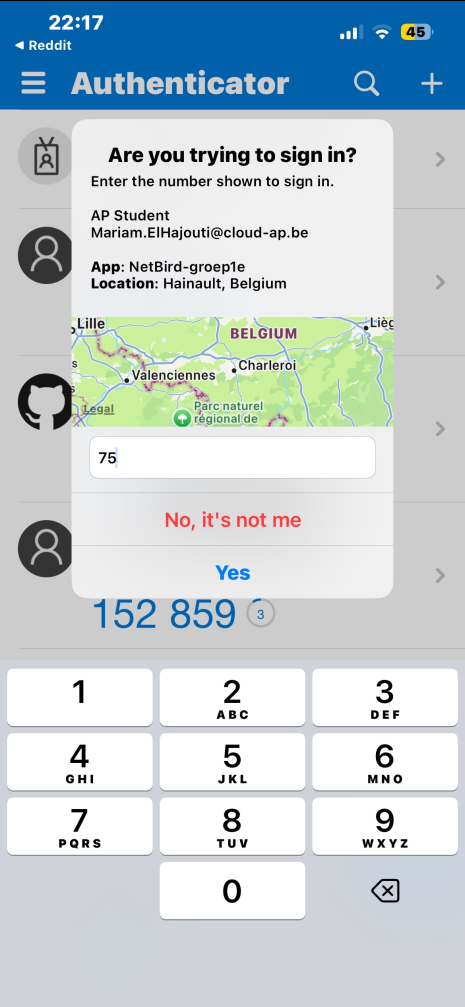
- Stel MFA op indien dat nog niet is gebeurd. De volgende keer log je in met MFA.
- De pagina toont "Successfully authenticated. You can close this tab."
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| netbird up | Slaagt zonder error |
| Microsoft sign-in | Mariam logt in, MFA indien geconfigureerd |
| Dashboard Users tab | Toont Mariam El Hajouti met email mariam.elhajouti@… |
| Dashboard Peers | rocky-mariam is gekoppeld aan user Mariam |
| Token claim oid | Stabiele Entra Object-ID (zichtbaar in management logs) |
Bewijs:ID-T01-A-entra-login.png
ID-T02 — Groepssynchronisatie zichtbaar in Netbird dashboard
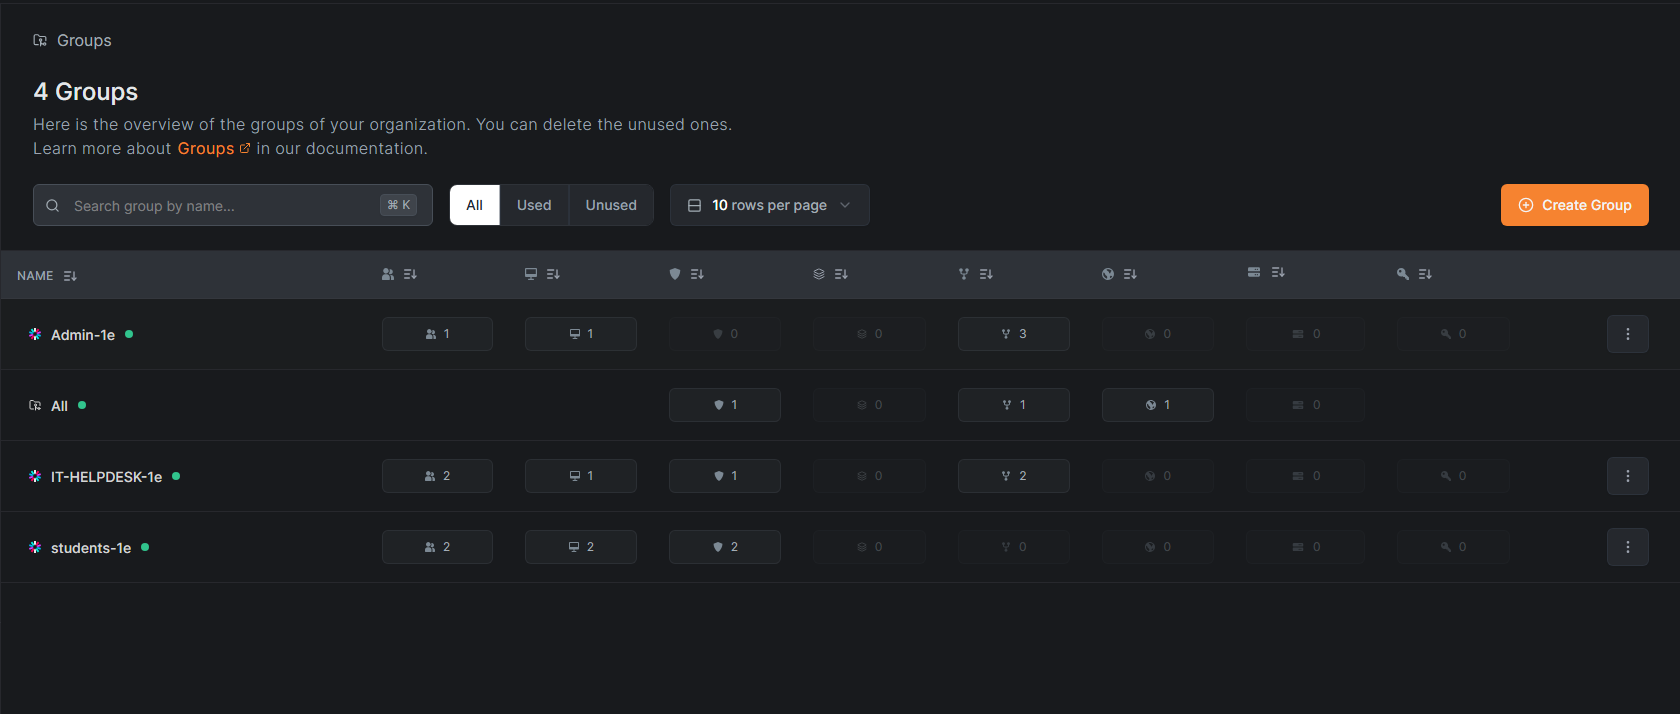
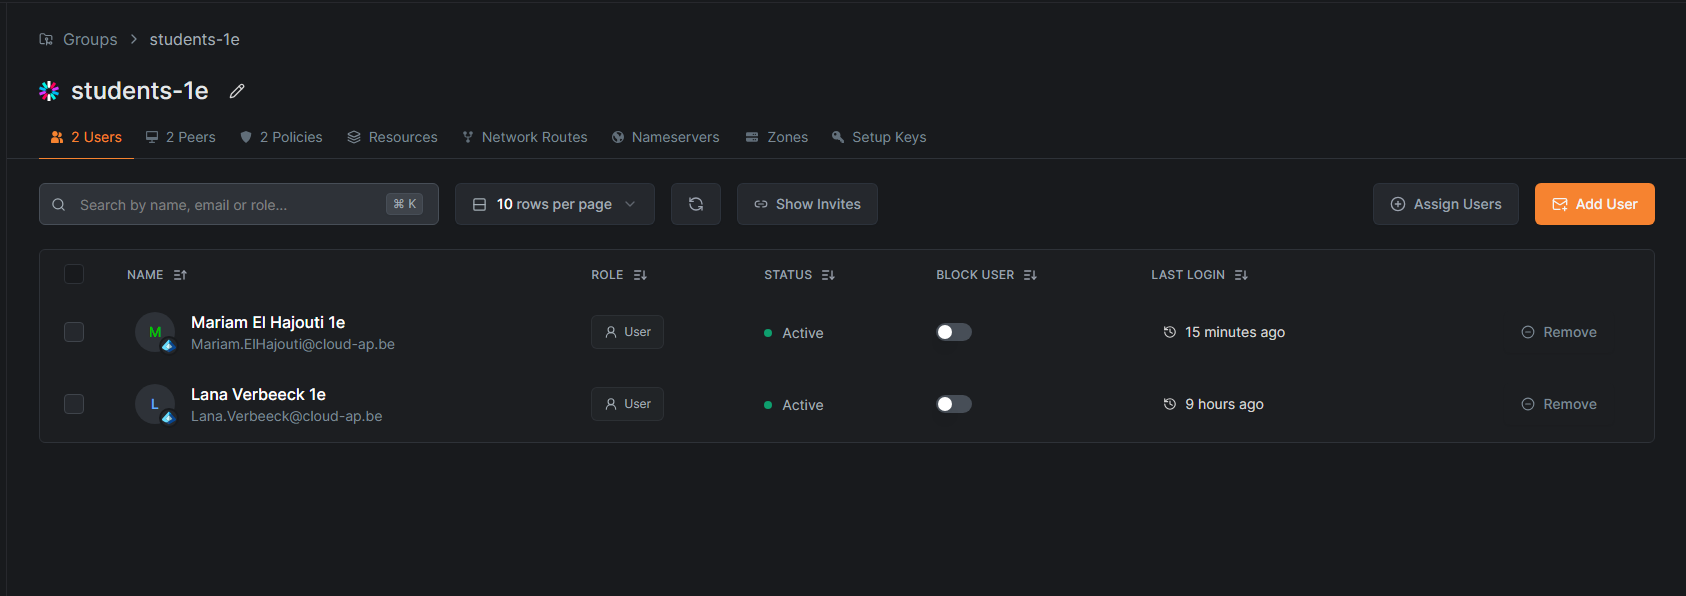
Doel: aantonen dat de Entra security groups (Admin-1e, IT-HELPDESK-1e, students-1e) automatisch in Netbird verschijnen en dat Mariam in de juiste groep zit.
Methodiek: controleer in Team → Groups of de drie genoemde groepen aanwezig zijn als leesbare namen (niet als GUIDs). Open de Student-groep en bevestig dat Mariam erin zit. Controleer in /var/log/sync-groups.log dat het sync-script de laatste 5 minuten gedraaid heeft.
Uitvoering via browser/GUI:
- Open Netbird dashboard → Team → Groups.
- Filter op 1e.
- Klik op students-1e → tab Users / Peers.
- Controleer dat Mariam El Hajouti zichtbaar is.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Groepen aanwezig | Admin-1e, IT-HELPDESK-1e, students-1e, plus default All |
| Mariam zit in | students-1e + All |
| Bewijs: |
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| ID-T01 | Entra OIDC login flow voor Netbird-peer | Identity & context awareness — Basisvoorwaarde | Nog te verifiëren |
| ID-T02 | Groepssynchronisatie zichtbaar in dashboard | Identity & context awareness — Uitstekend | Nog te verifiëren |
Conclusie (verwacht)
De identity-context van de ZTNA-laag loopt van Entra ID via Netbird tot in de ICAP-server. Mariam logt in op Rocky met haar Entra-account, krijgt een overlay-IP toegewezen, en dat IP wordt binnen 60 s in users.json gemapt aan haar user + groep. Wissel van gebruiker → wissel van mapping → wissel van toegepast beleid, zonder dat ergens een IP-adres handmatig wordt geconfigureerd. De volledige beslissingsketen netwerktoegang, route-distributie, ICAP-policy wordt gestuurd door de Entra-identiteit en niet door statische netwerkattributen.