Test: Blokkeren cloud apps
Project: SASE Proof of Concept
Datum: 01-06-2026
Platform: Rocky Linux testclient + NetBird + OPNsense/Squid + School ICAP Guard
Testclient: Rocky Linux, verbonden via NetBird client
Rubriekcriterium: Blokkeren cloud apps
Verantwoordelijke: Youness
Architecturele kanttekening: CASB via ICAP, geen native CASB
De CASB-functionaliteit in deze PoC is niet gerealiseerd via een dedicated CASB-platform, maar via School ICAP Guard — een zelf ontwikkelde ICAP-proxy-service die draait naast Squid/OPNsense.
De CASB-testen in dit hoofdstuk bewijzen dat cloud-app blokkering op domeinniveau werkt, gecombineerd met identity-based access via Microsoft Entra ID. De beperkingen ten opzichte van een volwaardige CASB-oplossing worden uitgebreid behandeld in 05-Beperkingen-en-analyse.
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Rocky Linux: browser + terminal |
| Overlay/VPN | NetBird client | Rocky Linux is als peer verbonden |
| SWG/Proxy | OPNsense + Squid Web Proxy | Webverkeer via Squid op 192.168.50.1:3128 |
| ICAP-service | School ICAP Guard | ICAP REQMOD/RESPMOD op poort 13440 |
| CASB-functionaliteit | School ICAP Guard (policies + URL-filtering) | Cloud-app blokkering via per-groep domeinregels |
| Testgebruiker | Lana Verbeeck (student-1e) |
Via NetBird + Entra ID gekoppeld aan Rocky Linux peer |
De verwachte verkeersflow voor CASB-blokkering is:
flowchart TD
    Client["Rocky Linux client\n(Lana Verbeeck / student-1e)"] -->|NetBird overlay| Squid["Squid / OPNsense\n(poort 3128)"]
    Squid -->|"ICAP REQMOD\n(icap_send_client_ip on)"| ICAP["School ICAP Guard"]
    ICAP -->|"lookup: IP → Lana Verbeeck\n→ student-1e → policy"| Result["Block (blockpagina)\nof Allow (doorsturen naar internet)"]
CASB-T01 – School ICAP Guard actief en CASB-policy geconfigureerd
Doel: aantonen dat de CASB-component (School ICAP Guard) actief is en dat er een policy bestaat die cloud-apps kan blokkeren.
Methodiek: controleer dat School ICAP Guard draait en dat er een policy actief is voor de groep student-1e met een blokkeerregel voor cloud-opslag (bv. dropbox.com).
Uitvoering via browser/GUI:
- Open het School ICAP Guard-dashboard via SSH tunnel:
- Controleer dat er een actieve blokkeerregel bestaat voor
dropbox.comvoor groepstudent-1e.
Optionele controle via ICAP-server CLI:
sudo systemctl status school-icap-guard --no-pager
sudo jq '.policies[] | select(.group=="student-1e")' /etc/school-icap-guard/config.json
sudo ss -lntp | grep 13440
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| School ICAP Guard | Service actief en luistert op 13440 |
| Dashboard | Policy voor student-1e met block-rule voor dropbox.com |
| Conclusie | CASB-component is actief en geconfigureerd |
Hergebruik screenshot: de identiteitsketen (NetBird peer, Entra ID, users.json) is al bewezen in SWG – Identity-based access. De screenshots hieronder tonen enkel de CASB-specifieke policy.
Bewijs:

CASB-T02 – Dropbox geblokkeerd voor Lana Verbeeck (student-1e)
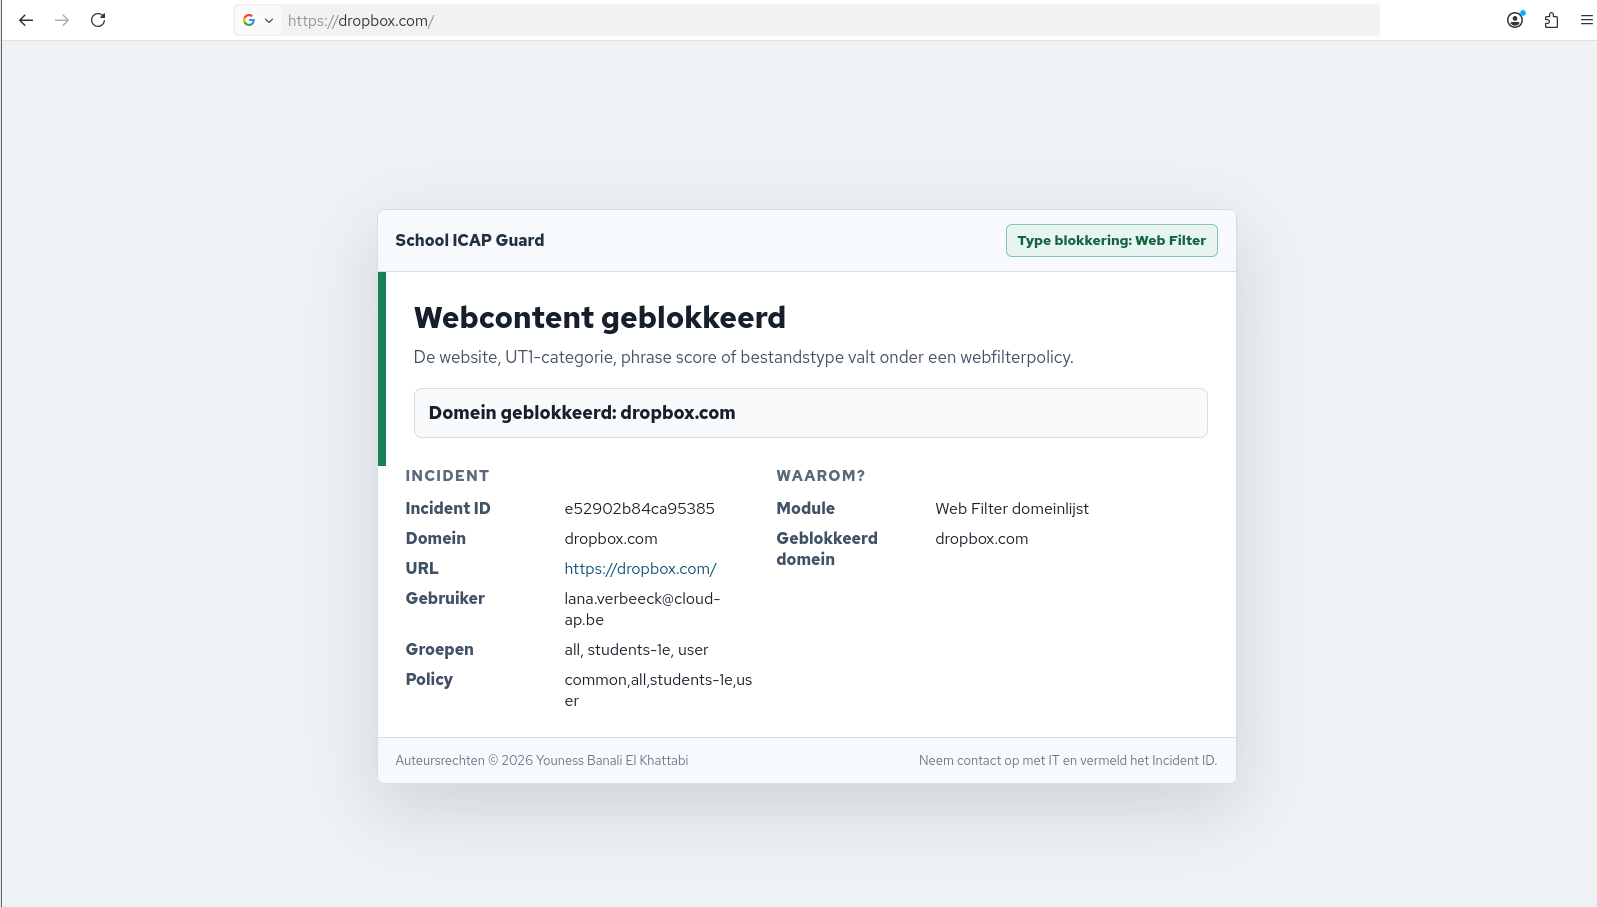
Doel: aantonen dat de gebruiker Lana Verbeeck (groep student-1e) geen toegang krijgt tot Dropbox omdat de CASB-policy dit blokkeert.
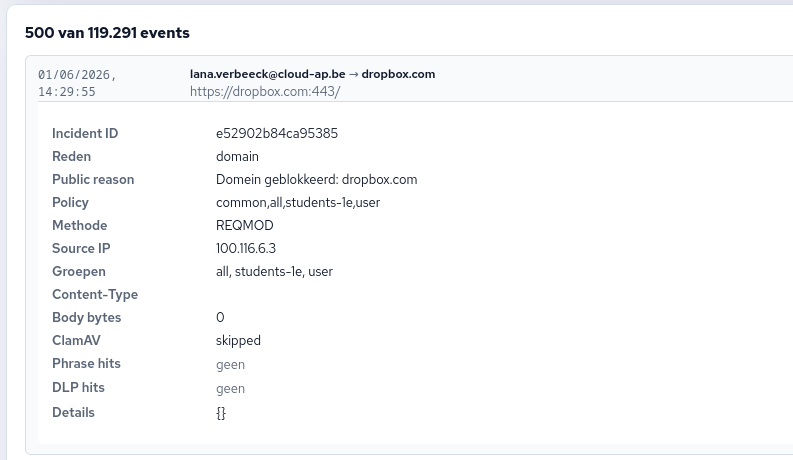
Methodiek: open https://www.dropbox.com via de SWG-proxy als gebruiker in groep student-1e. De browser toont een blockpagina. De ICAP-eventlog bevestigt de blokkering met user, groep en policy.
Uitvoering via browser:
- Controleer dat Rocky Linux verbonden is als peer van Lana Verbeeck (groep
student-1e). - Open Firefox of Chromium.
- Navigeer naar
https://www.dropbox.com. - Controleer dat de blockpagina verschijnt.
- Open het ICAP-eventlog en zoek het event voor
dropbox.com.
Optionele controle via Rocky Linux terminal:
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Browser | Dropbox laadt niet — blockpagina verschijnt |
| ICAP eventlog | action=block, domain=dropbox.com, user=Lana Verbeeck, groups=student-1e, policy zichtbaar |
| Conclusie | Dropbox geblokkeerd op basis van CASB-policy voor groep student-1e |
Bewijs:
CASB-T03 – Dynamische policy: Dropbox toegankelijk na verwijderen blokkeerregel
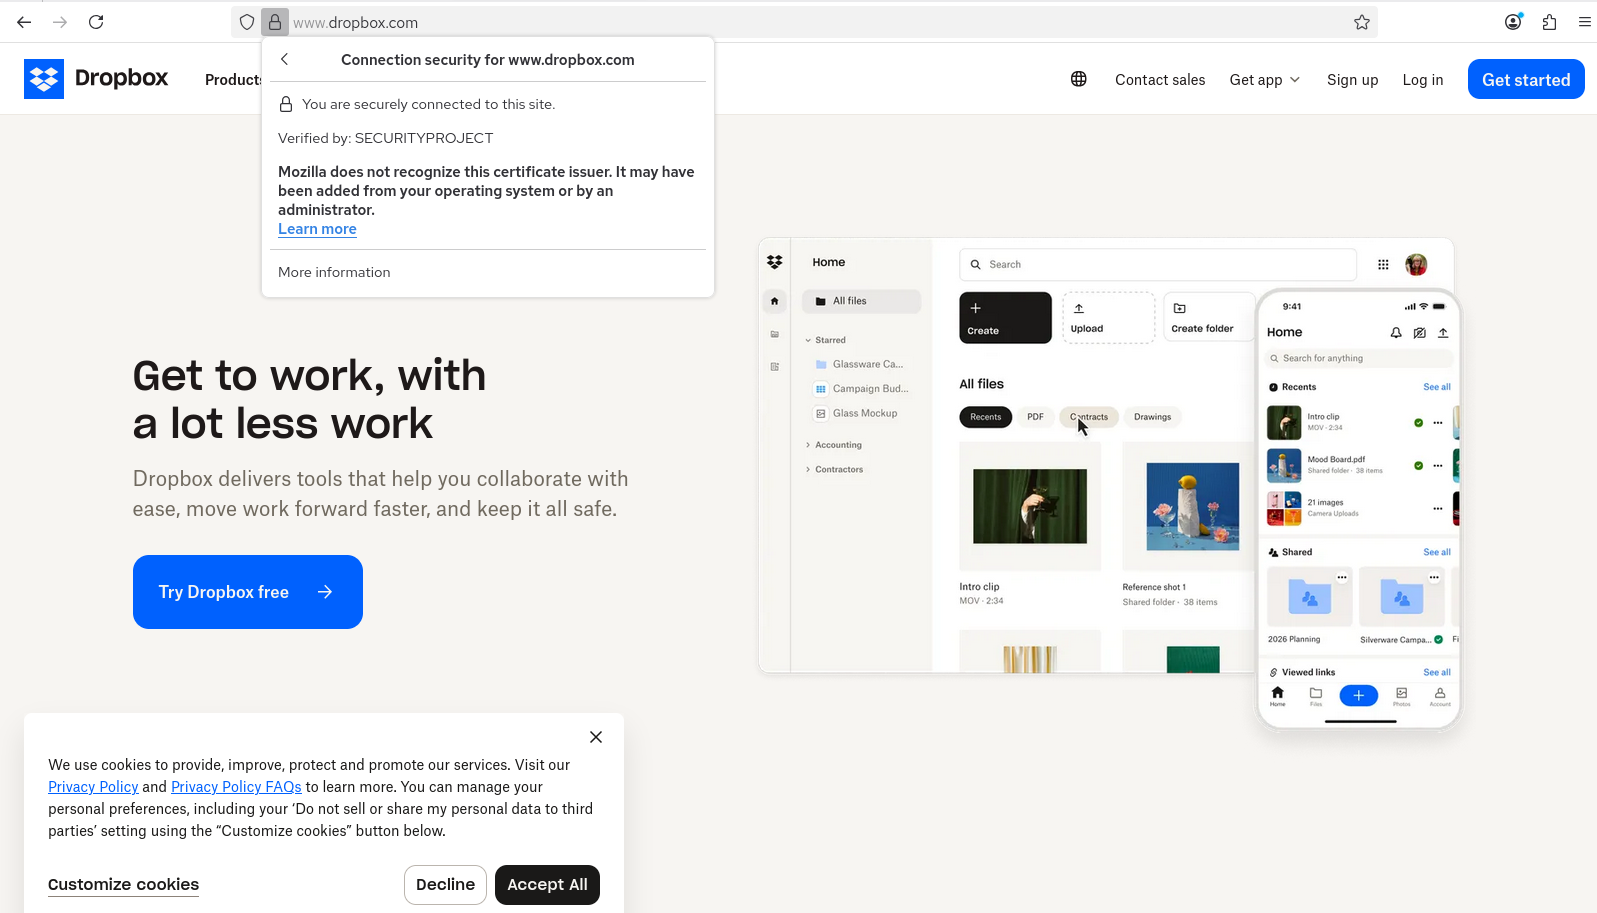
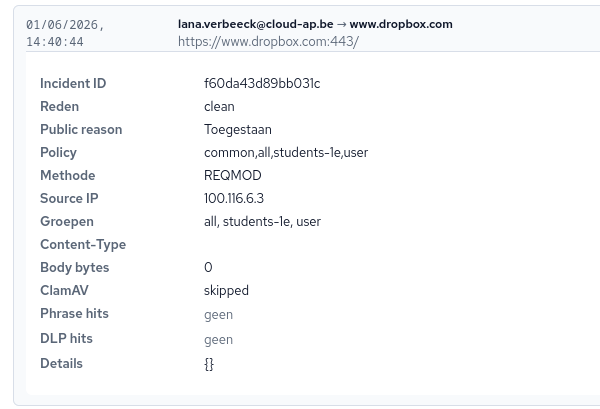
Doel: aantonen dat de CASB-blokkering dynamisch is. Wanneer de blokkeerregel voor dropbox.com uit de policy wordt verwijderd, krijgt dezelfde gebruiker (Lana Verbeeck, student-1e) meteen toegang. Dit bewijst dat de blokkering niet hard-coded is maar via policybeheer wordt aangestuurd.
Waarom dit belangrijk is: een echte CASB moet dynamisch kunnen reageren op policybeslissingen. Als een beheerder een cloud-app toestaat, moet de toegang onmiddellijk hersteld worden — zonder herstart van diensten of herverbinding door de gebruiker.
Methodiek: verwijder de blockregel voor dropbox.com in de CASB-policy voor groep student-1e. Navigeer daarna opnieuw naar https://www.dropbox.com als dezelfde gebruiker. De site moet nu normaal laden.
Stap 1 — Blokkeerregel verwijderen:
- Open het School ICAP Guard-dashboard.
- Verwijder of deactiveer de blockregel voor
dropbox.com. - Sla op — School ICAP Guard herlaadt automatisch via hot-reload.
Optionele controle via CLI:
# Controleer dat de regel niet meer in de policy staat
sudo jq '.policies[] | select(.group=="student-1e") | .rules' /etc/school-icap-guard/config.json
Stap 2 — Dropbox openen als Lana Verbeeck:
- Navigeer opnieuw (via proxy
192.168.50.1:3128) naarhttps://www.dropbox.com. - Controleer dat de site nu normaal laadt.
- Controleer in de ICAP-eventlog dat het event nu
action=allowtoont.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Dashboard | Blockregel voor dropbox.com verwijderd |
| Browser | Dropbox laadt normaal voor Lana Verbeeck |
| ICAP eventlog | action=allow, user=Lana Verbeeck, groups=student-1e |
| Conclusie | CASB-blokkering is volledig dynamisch en policy-gestuurd |
Bewijs:
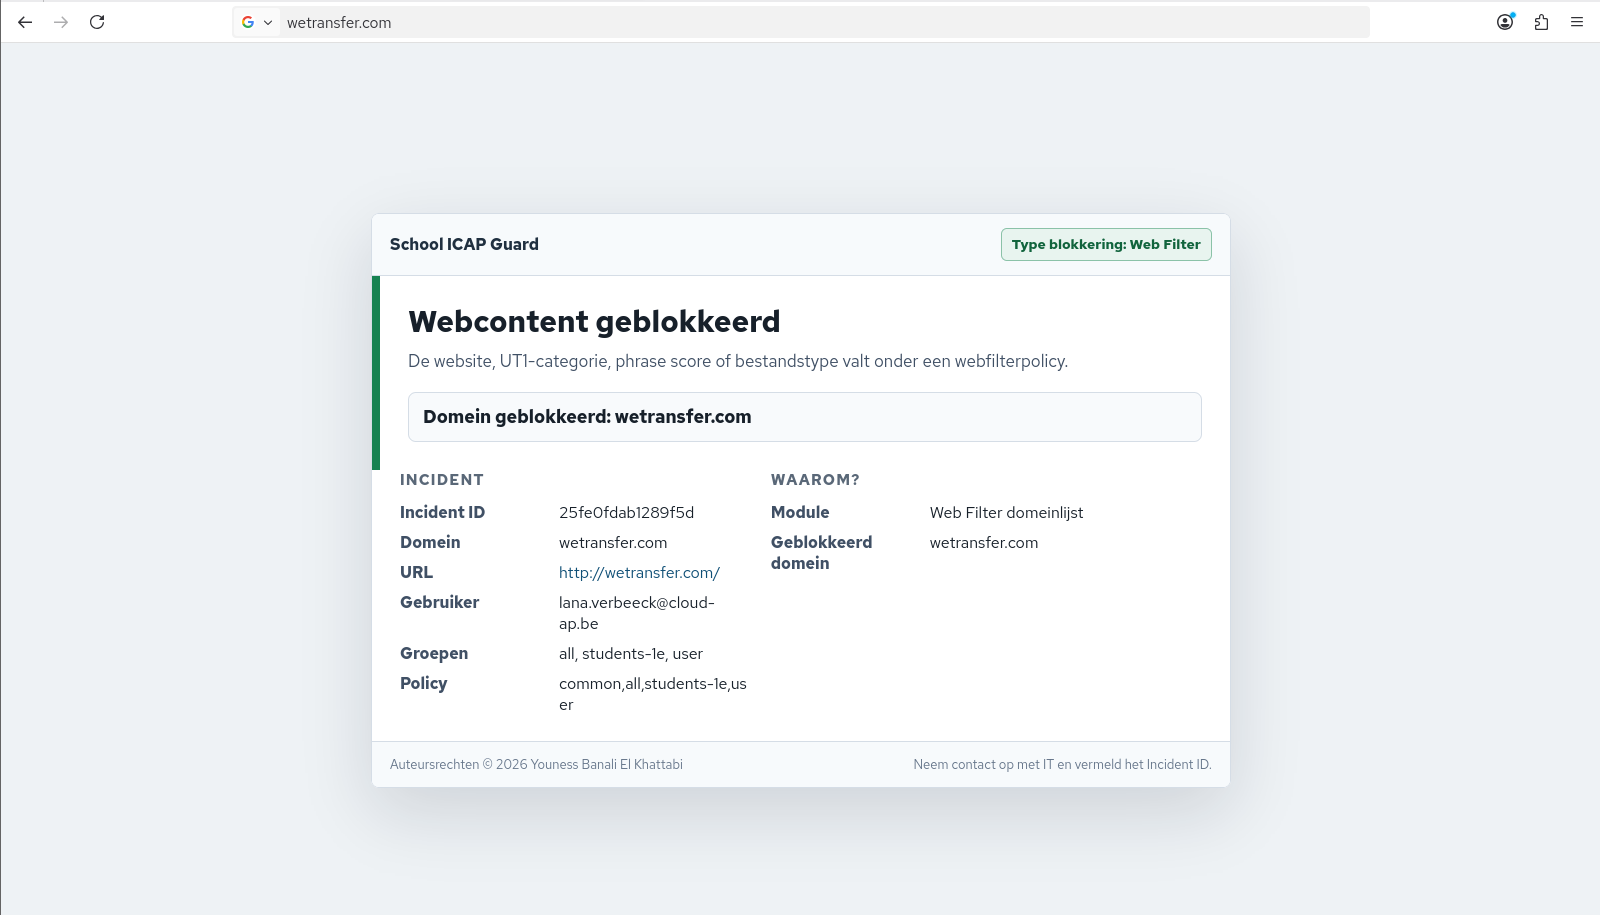
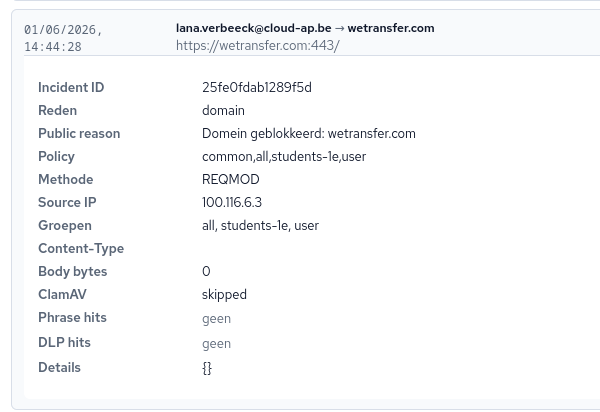
CASB-T04 – Tweede cloud-app geblokkeerd (WeTransfer)
Doel: aantonen dat de CASB-blokkering niet beperkt is tot één enkel domein maar meerdere cloud-apps omvat.
Methodiek: herstel de blockregel voor dropbox.com en voeg een blockregel toe voor wetransfer.com. Navigeer als Lana Verbeeck naar https://www.wetransfer.com. De site moet geblokkeerd worden.
Uitvoering via browser:
- Herstel de blockregel voor
dropbox.comin de policy. - Zorg dat ook
wetransfer.comin de blockpolicy staat voor groepstudent-1e. - Navigeer naar
https://www.wetransfer.comvia de proxy. - Controleer de blockpagina en het ICAP-event.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Browser | WeTransfer laadt niet — blockpagina verschijnt |
| ICAP eventlog | action=block, domain=wetransfer.com |
| Conclusie | Meerdere cloud-apps correct geblokkeerd via dezelfde CASB-policy |
Bewijs:
CASB-T05 – Toegestane cloud-app werkt wel
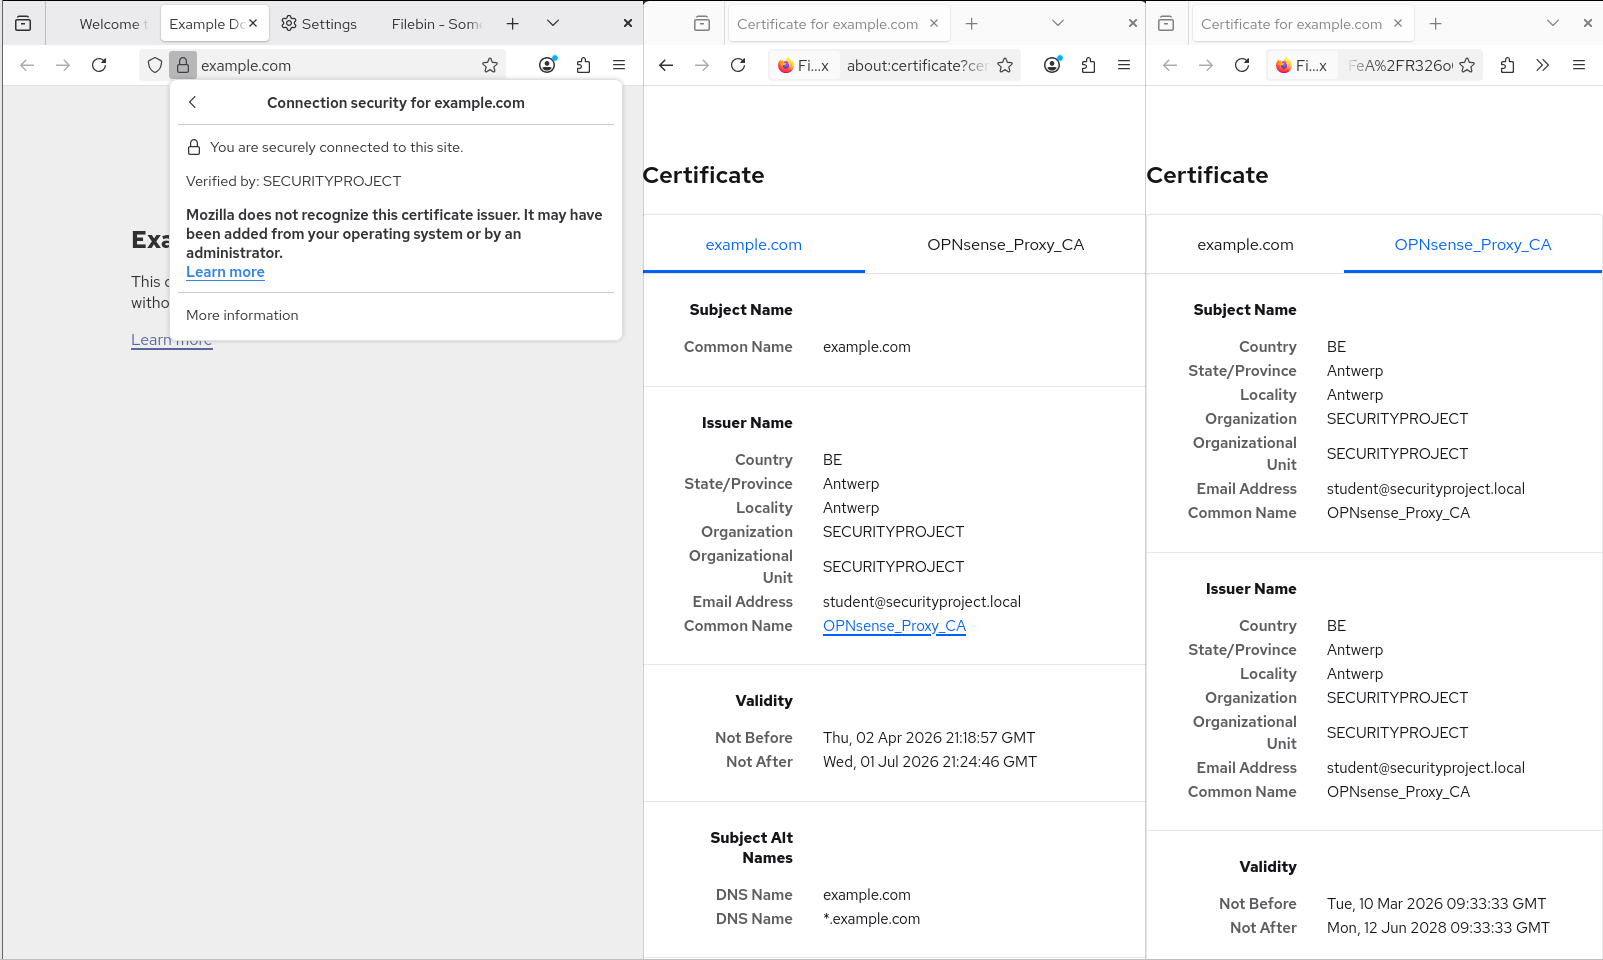
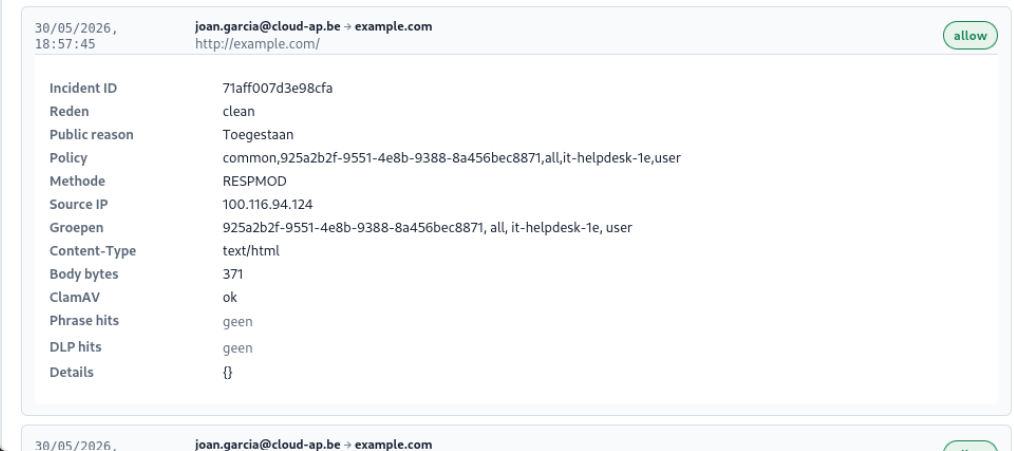
Doel: aantonen dat de CASB-blokkering selectief is en niet alle cloud-diensten blokkeert. Een zakelijk toegestane dienst (bv. office.com) moet gewoon bereikbaar zijn.
Uitvoering via browser:
- Navigeer (via proxy
192.168.50.1:3128) naarhttps://www.office.com. - Controleer dat de site laadt.
- Controleer in de ICAP-log dat het request
action=allowkrijgt.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Browser | office.com laadt normaal |
| ICAP eventlog | action=allow voor het toegestane domein |
| Conclusie | CASB-blokkering is selectief en gefocust op specifieke cloud-apps |
Bewijs:
Hergebruik screenshot: normale websitetoegang via de SWG is al bewezen in SWG – Traffic routing – TR-T02. Dit geldt ook voor
office.comals toegestane cloud-dienst.
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| CASB-T01 | CASB-policy actief controleren | Basisvoorwaarde | Uitgevoerd |
| CASB-T02 | Dropbox geblokkeerd voor Lana Verbeeck | Blokkeren cloud apps – Goed | Uitgevoerd |
| CASB-T03 | Dynamisch: toegang hersteld na verwijderen policy | Blokkeren cloud apps – Uitstekend | Uitgevoerd |
| CASB-T04 | Tweede cloud-app geblokkeerd (WeTransfer) | Blokkeren cloud apps – Uitstekend | Uitgevoerd |
| CASB-T05 | Toegestane cloud-dienst werkt wel | Validatie selectiviteit | Uitgevoerd |