Wazuh SIEM — Configuratie & Installatie
Project: SASE Proof of Concept
Datum: 02-06-2026
Component: Wazuh 4.14.5 (Manager + Indexer + Dashboard + Agents)
Platform: Proxmox VE — VM4 (192.168.50.14)
Verantwoordelijke: Hennie
Wazuh fungeert als centraal SIEM in deze SASE Proof of Concept. Het verzamelt logs en alerts van alle PoP-componenten (OPNsense, Squid, Suricata, School ICAP Guard + ClamAV, Zeek) en endpoint-data van management- en testclients. Daardoor is elke beveiligingsbeslissing — een geblokkeerde DNS-query, een gedetecteerde EICAR-download, een NDR-alert van Zeek/RITA — centraal correleerbaar en zichtbaar in één dashboard.
Architectuuroverzicht
flowchart TD
    subgraph Manager["Wazuh Manager (VM4) — 192.168.50.14"]
        direction TB
        WM["Wazuh Manager\n(1514/1515)"]
        WI["Wazuh Indexer\n(9200)"]
        WD["Wazuh Dashboard\n(443)"]
        WM --- WI --- WD
    end

    OPN["OPNsense agent\n(plugin)\n192.168.50.1"] --> Manager
    Mgmt["Mgmt Rocky agent\nmgmt-rocky"] --> Manager
    Test["Test Rocky agent\n192.168.50.98"] --> Manager
    ICAP["ICAP-server agent\n+ ClamAV + ICAP-events\n192.168.50.12"] --> Manager
    Zeek["Zeek/RITA agent\n+ Zeek-logs\n192.168.50.13"] --> Manager
De Wazuh-manager (op VM4) ontvangt events van geënrollde agents via TCP-poorten 1514 (events) en 1515 (enrollment). Events worden door de indexer opgeslagen in OpenSearch-indices en visueel doorzoekbaar via het dashboard. Elke agent gebruikt een unieke key (gegenereerd bij enrollment) om versleuteld te communiceren met de manager.
Features
| Feature | Details |
|---|---|
| Centrale logverzameling | Alle PoP-componenten + endpoints sturen events naar één manager |
| File Integrity Monitoring (FIM) | Detecteert wijzigingen aan kritieke bestanden op endpoints |
| Security Configuration Assessment (SCA) | Audit van endpoint-configuratie tegen CIS-benchmarks |
| Rootcheck | Detectie van rootkits, verdachte processen en files |
| ClamAV-integratie | Automatische detectie van virusalerts (rule 52502) |
| Vulnerability detection | CVE-detectie op endpoints |
| Custom log forwarding | <localfile> configuratie voor app-specifieke logs |
| Active Response | Geautomatiseerde reactie op alerts (blokkeren IP, kill process, etc.) |
| Multi-platform agents | Linux (RHEL/Debian), Windows, FreeBSD (OPNsense) |
VM-specificaties (Wazuh Manager — VM4)
| Resource | Aanbevolen (PoC) | Opmerking |
|---|---|---|
| CPU | 4 vCPU (type: host) | Indexer is CPU-intensief |
| RAM | 8 GB | OpenSearch indexer + manager + dashboard |
| Disk | 50 GB | Logs, indices, signatures |
| Netwerk | 1 NIC op vmbr1 |
LAN-bereikbaar via 192.168.50.14 |
| OS | Wazuh OVA (gebaseerd op Amazon Linux 2) | Pre-bundled stack |
Benodigdheden
| Vereiste | Toelichting |
|---|---|
| Proxmox VE host | Met bridge vmbr1 voor LAN-segment |
| Wazuh OVA (4.14.5) | https://packages.wazuh.com/4.x/vm/wazuh-4.14.5.ova |
| SSH-toegang tot Proxmox | Voor OVA-upload en VM-import |
| Mgmt Rocky met internet | Voor download van agent-pakketten |
| Root/sudo op alle target-VMs | Voor agent-installatie |
Installatie van de SIEM-server
Referentie: Wazuh VM Installation alternatives
Stap 1 — OVA downloaden en uploaden naar Proxmox
# Op lokale machine of Mgmt Rocky met internet
wget https://packages.wazuh.com/4.x/vm/wazuh-4.14.5.ova

# Upload naar Proxmox host
scp wazuh-4.14.5.ova root@10.155.205.1:/tmp/
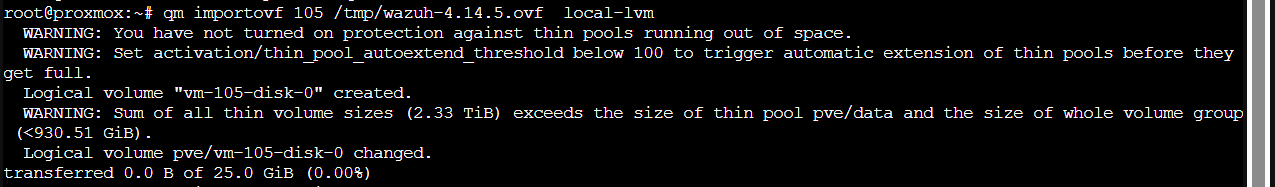
Stap 2 — OVA importeren op Proxmox
In de Proxmox shell:
VM 105 wordt aangemaakt op de Proxmox-host.

Stap 3 — VM-hardware aanpassen
Pas in de Proxmox UI de hardware aan:
| Wijziging | Waarde |
|---|---|
| Toevoegen: Network Device | bridge vmbr1, model VirtIO |
| Wijzigen: Processors | Type: host |
CPU-type host zorgt dat alle CPU-features doorgegeven worden — Wazuh-indexer maakt gebruik van AVX-instructies voor betere performance.
Stap 4 — Netwerk configureren in de SIEM-VM
Boot de VM en login via de Proxmox-console:
| Veld | Waarde |
|---|---|
| Username | wazuh-user |
| Password | wazuh |
Configureer een statisch IP-adres:
Inhoud:
Apply:
Stap 5 — Dashboard openen
Navigeer in een browser naar https://192.168.50.14.
| Veld | Waarde |
|---|---|
| Username | admin |
| Password | admin |
Belangrijk: wijzig deze defaults voor production. Voor de PoC behouden we de standaard credentials.
Stap 6 — Indexer-configuratie aanpassen
Standaard luistert de indexer alleen op localhost. Voor cross-component logging is 0.0.0.0-binding nodig:
Zoek naar network.host en wijzig:
Herstart en verifieer:
De curl-call moet een JSON-response met clusterinfo geven.
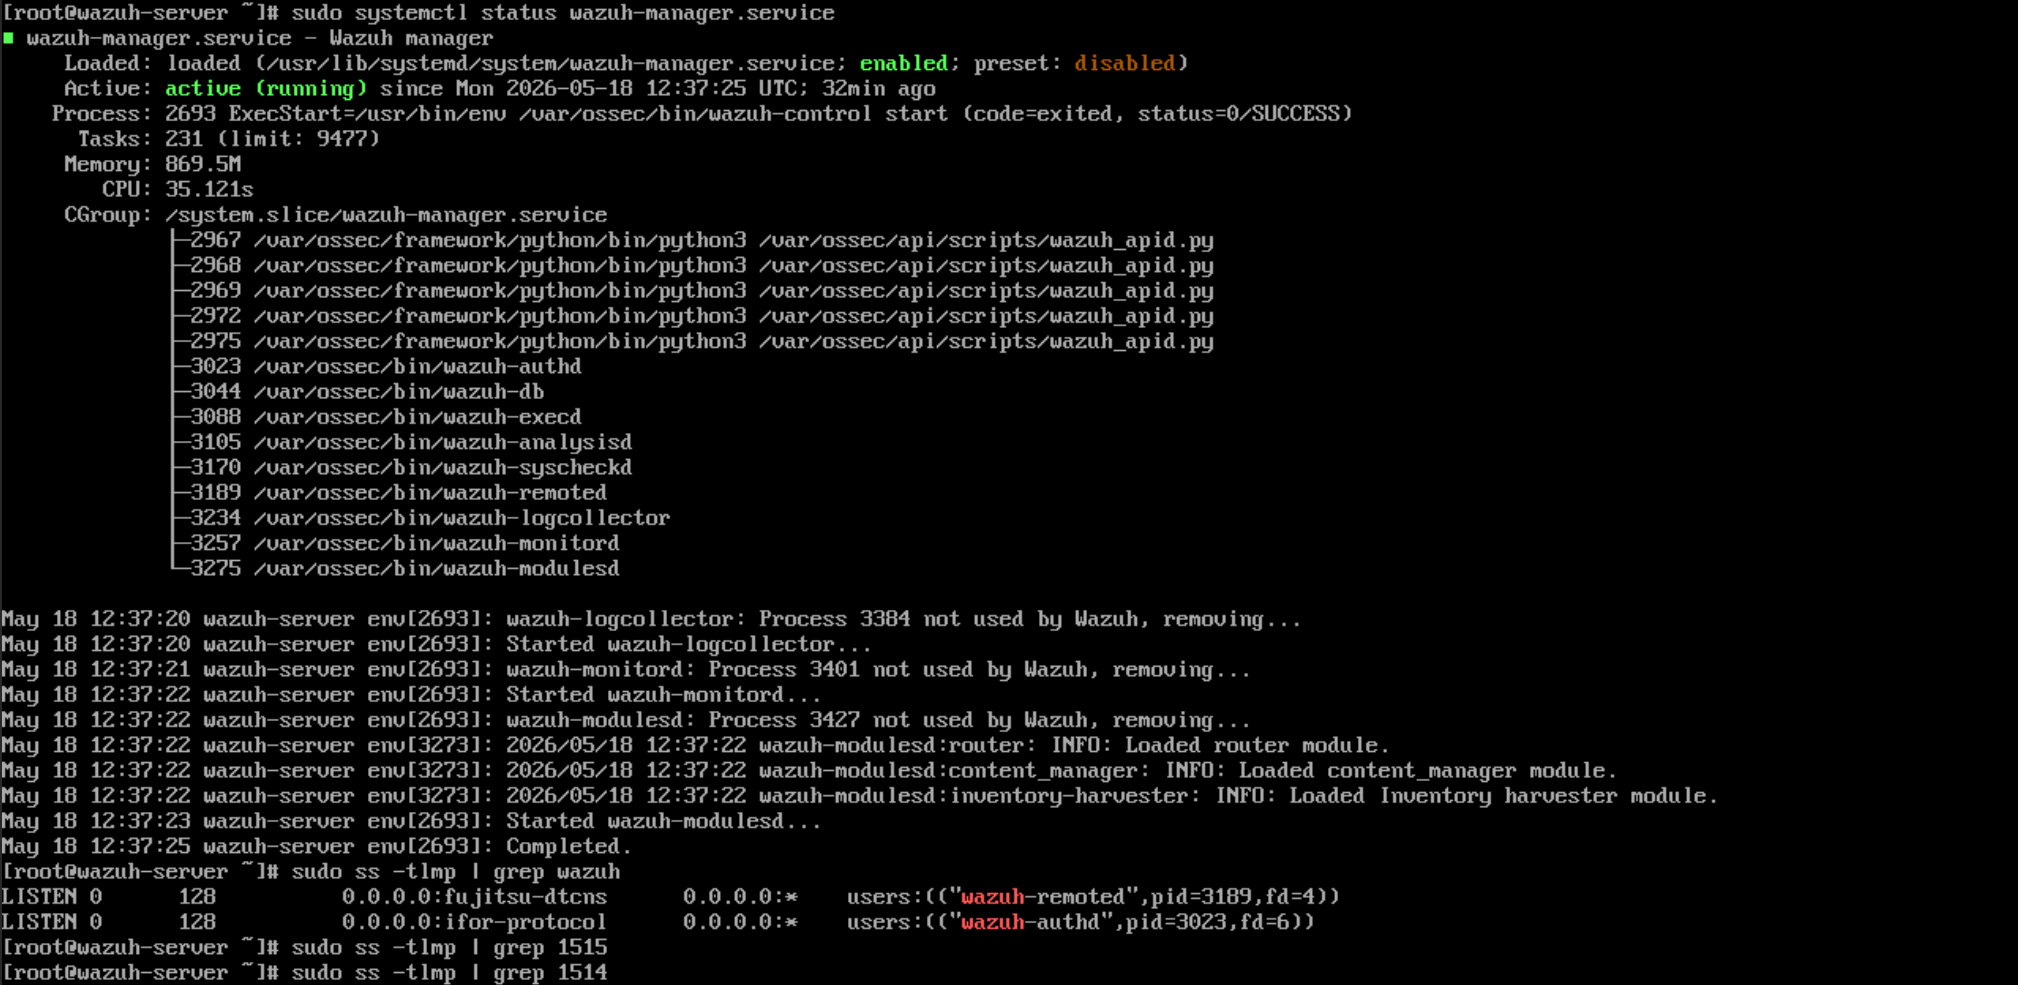
Stap 7 — Manager-status verifiëren
sudo systemctl status wazuh-manager.service     # enabled, active (running)
sudo ss -tlnp | grep wazuh
sudo ss -tlnp | grep 1515                       # enrollment-poort
Agent-deployment
Vijf agents worden uitgerold:
| Agent | OS | IP | Methode |
|---|---|---|---|
| Mgmt Rocky | Rocky Linux | LAN | .rpm |
| OPNsense | FreeBSD | 192.168.50.1 |
OPNsense-plugin |
| Test Rocky | Rocky Linux | 192.168.50.98 |
.rpm via scp |
| ICAP-server | Ubuntu | 192.168.50.12 |
.deb via scp |
| Zeek/RITA | Rocky Linux | 192.168.50.13 |
.rpm via scp |
Stap 0 — Snapshots maken
Vóór elke agent-install: snapshot in Proxmox van de target-VM. Drie targets:
- Zeek/RITA
- Test Rocky
- ICAP-server
Stap 1 — Agent-pakketten downloaden op Mgmt Rocky
# Rocky-systemen (Test Rocky, Zeek/RITA, Mgmt Rocky)
wget https://packages.wazuh.com/4.x/yum/wazuh-agent-4.14.5-1.x86_64.rpm

# Debian/Ubuntu (ICAP-server)
wget https://packages.wazuh.com/4.x/apt/pool/main/w/wazuh-agent/wazuh-agent_4.14.5-1_amd64.deb
Stap 2 — scp naar elke target
# Vanaf Mgmt Rocky
scp wazuh-agent-4.14.5-1.x86_64.rpm  student@192.168.50.98:/tmp/   # Test Rocky
scp wazuh-agent_4.14.5-1_amd64.deb   student@192.168.50.12:/tmp/   # ICAP-server
scp wazuh-agent-4.14.5-1.x86_64.rpm  student@192.168.50.13:/tmp/   # Zeek/RITA
Agent — Mgmt Rocky
Eerste agent, geïnstalleerd direct via dashboard-instructies.
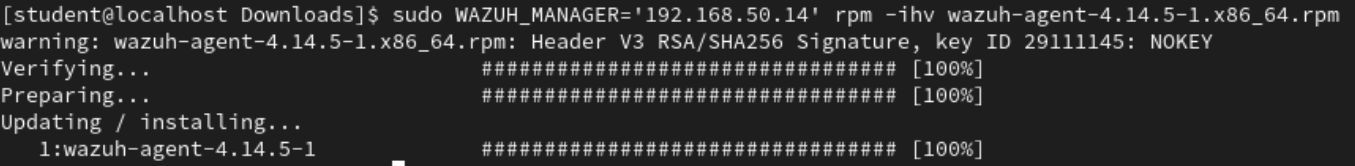
Hostname-rename (van localhost.localdomain naar mgmt-rocky):
# Op Mgmt Rocky
sudo hostnamectl set-hostname mgmt-rocky
sudo systemctl stop wazuh-agent

# Op Manager (VM4) — verwijder oude entry
sudo /var/ossec/bin/agent_control -l | grep localhost
sudo /var/ossec/bin/manage_agents -r <oude_id>

# Terug op Mgmt Rocky — opnieuw enrollen met expliciete naam
sudo /var/ossec/bin/agent-auth -m 192.168.50.14 -A mgmt-rocky
sudo systemctl start wazuh-agent
Agent — OPNsense (plugin)
Plugin installeren
Navigeer naar System → Firmware → Status. De Wazuh-agent-plugin vereist OPNsense ≥ 26.1.8_5.
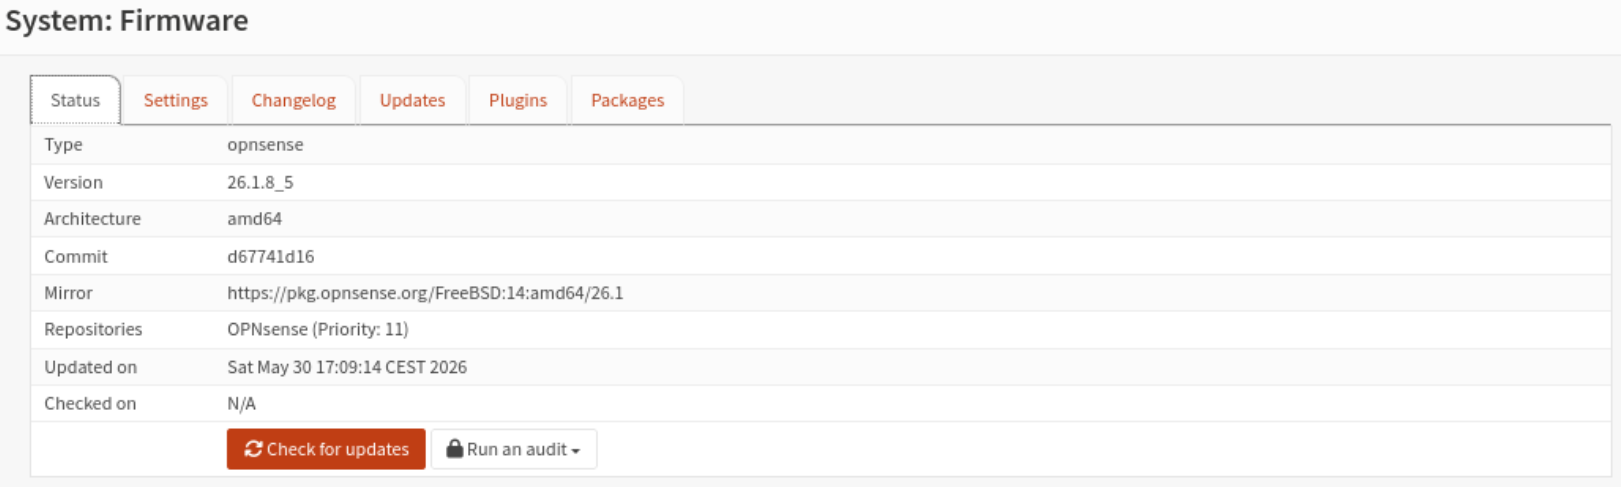
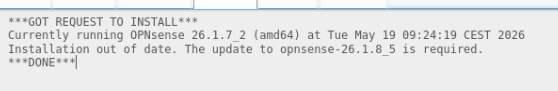
Als de versie te laag is, eerst updaten:
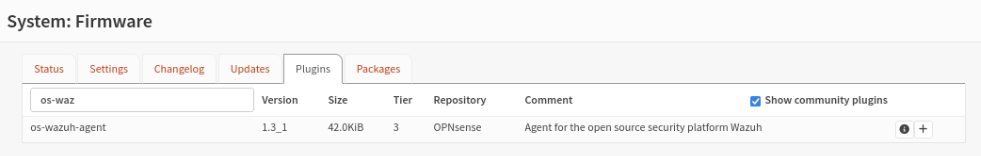
Vervolgens System → Firmware → Plugins en installeer os-wazuh-agent.
Plugin configureren
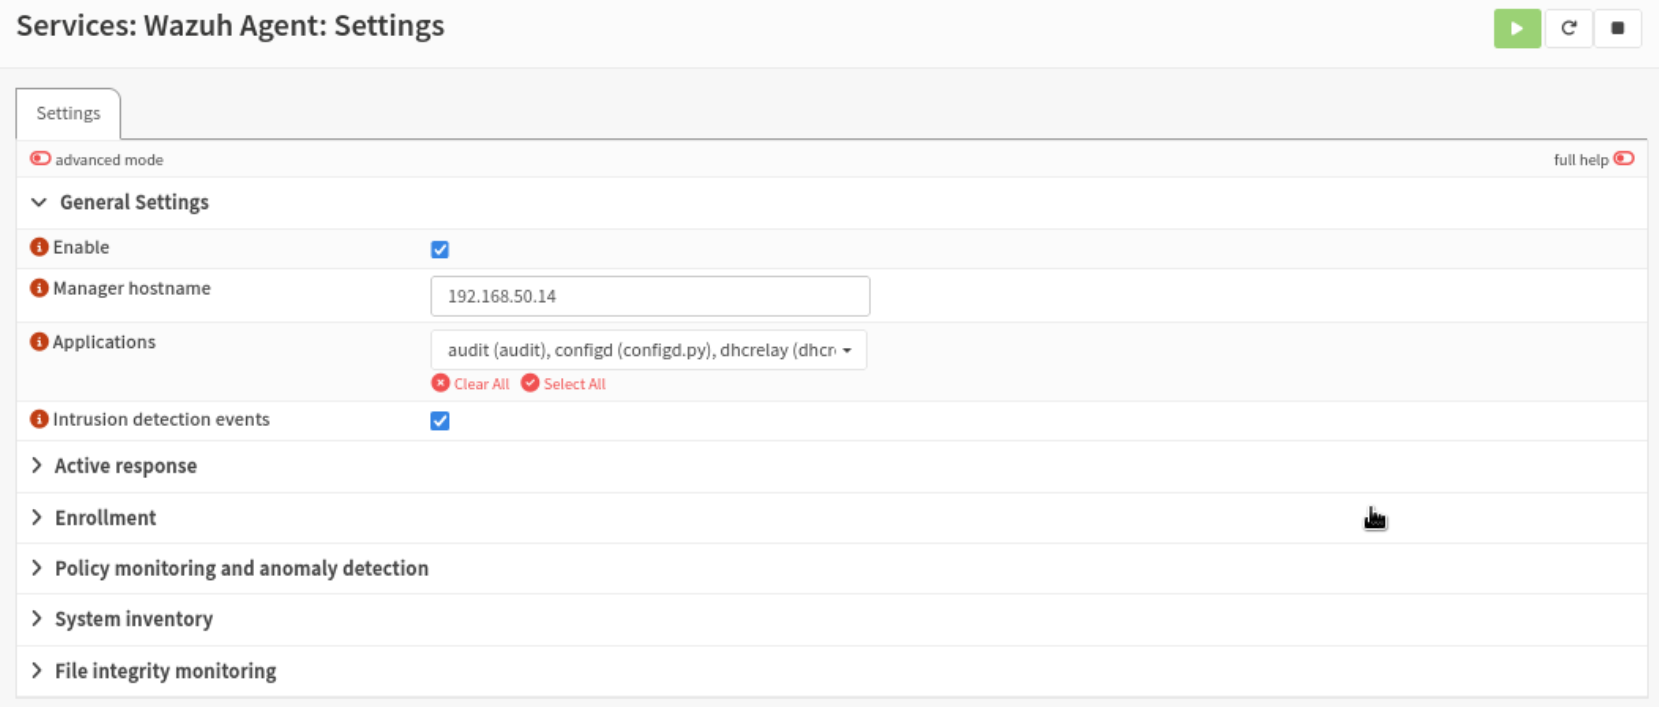
Services → Wazuh Agent → Settings:
| Veld | Waarde |
|---|---|
| Manager hostname | 192.168.50.14 |
| Applications | Alle aanduiden (volledige zichtbaarheid) |
Voordelen van OPNsense-agent
Met de plugin actief:
- Suricata alerts centraal verzameld in SIEM
- DNS-events (Unbound blocklist hits) zichtbaar in dashboard
- Host-based anomaly detection op het OPNsense-platform zelf
- Firewall logs gestreamd naar Wazuh
Agent hernoemen
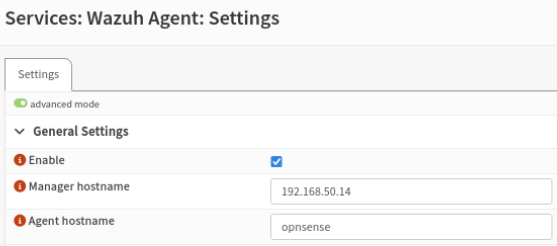
Standaard registreert OPNsense zich als OPNsense.internal. Voor consistentie hernoemen naar opnsense:
Services → Wazuh Agent → Settings → Advanced mode → veld Agent hostname: opnsense → Apply
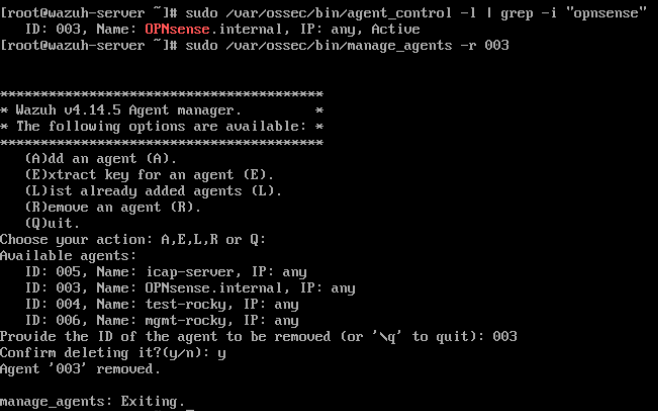
Op manager (VM4): oude entry verwijderen:
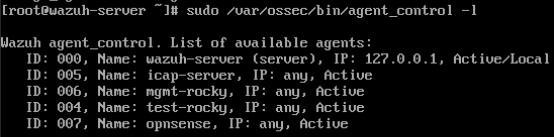
Verifieer dat de nieuwe naam opnsense actief is:
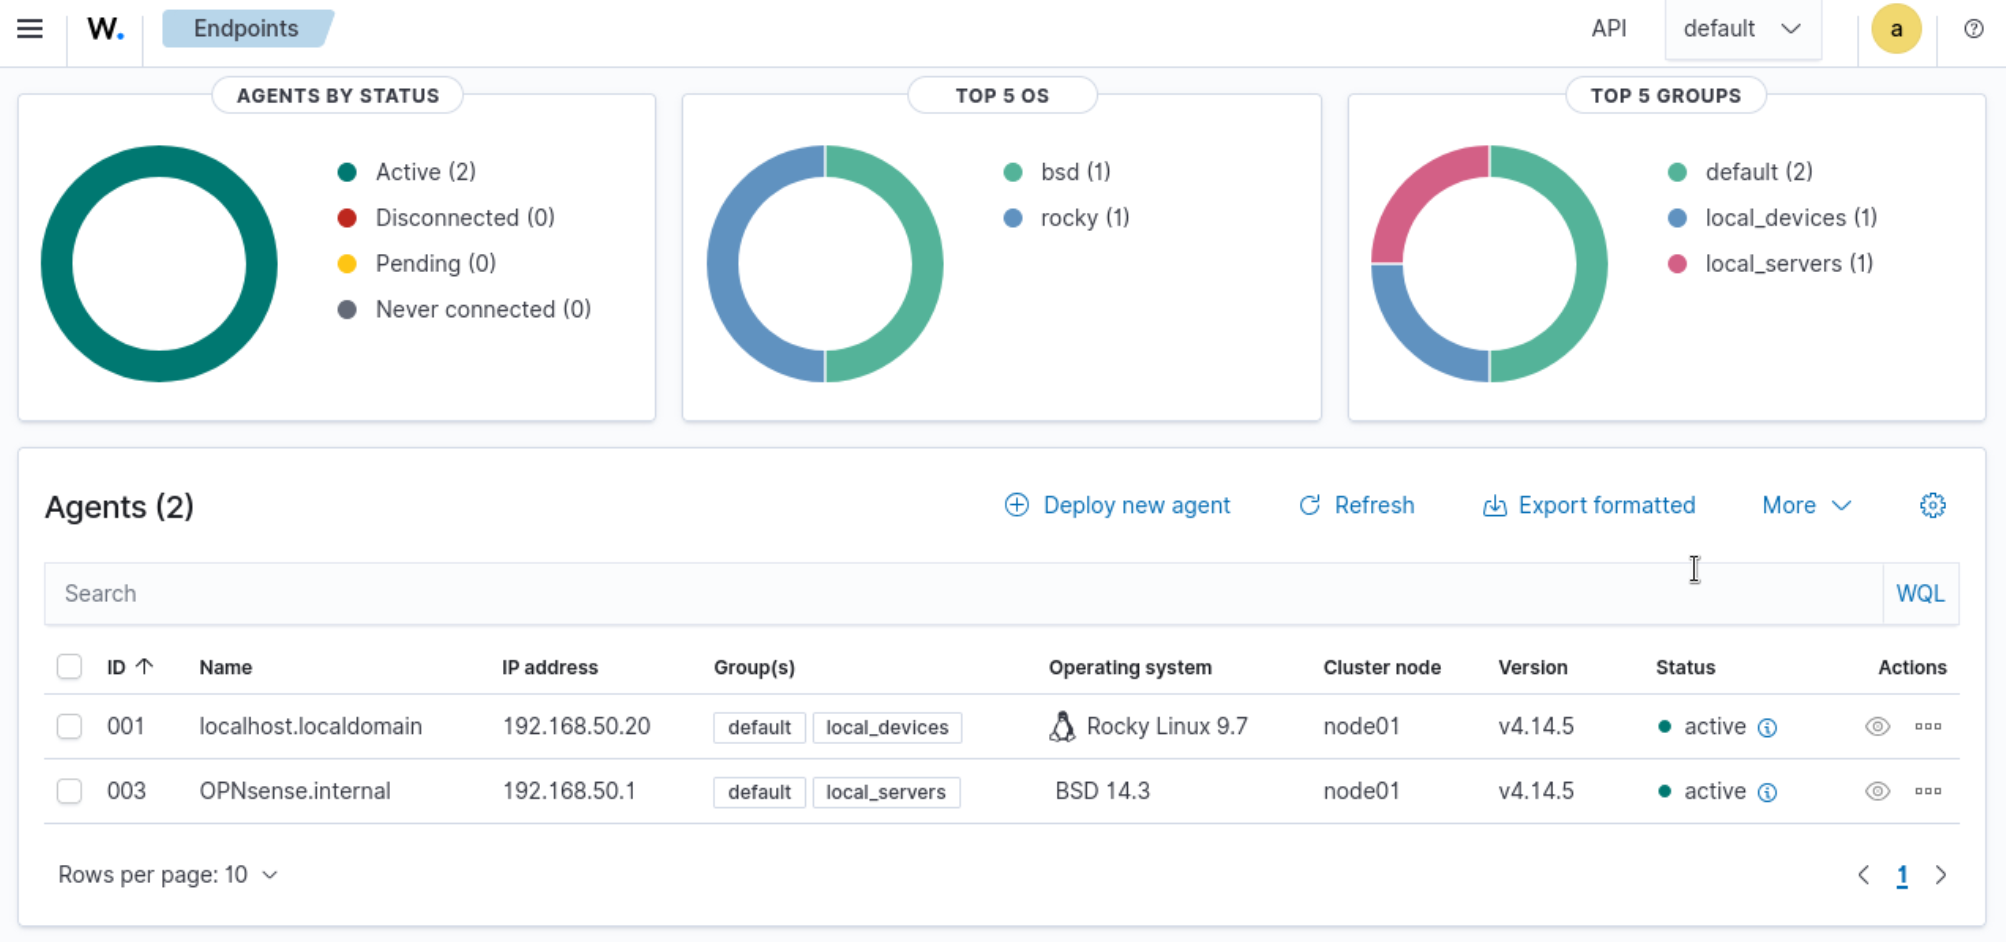
Eerste resultaten in dashboard
Endpoints module:
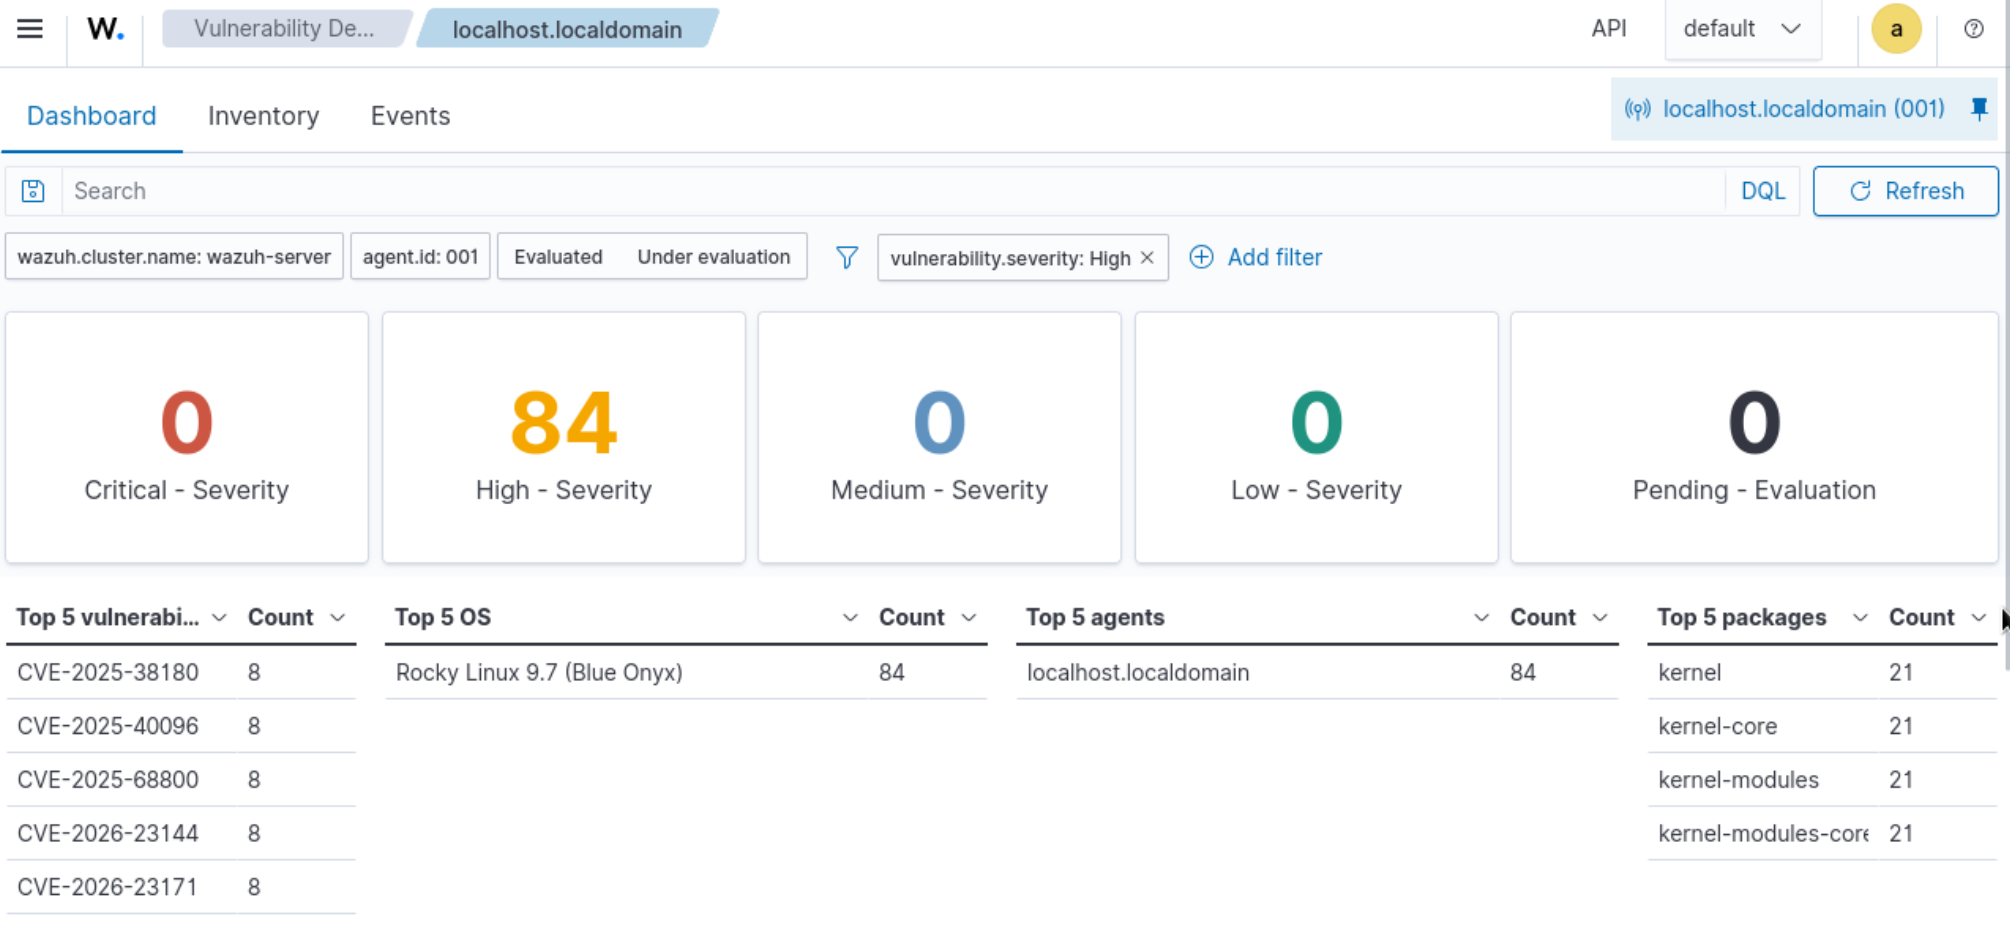
Mgmt Rocky Vulnerabilities:
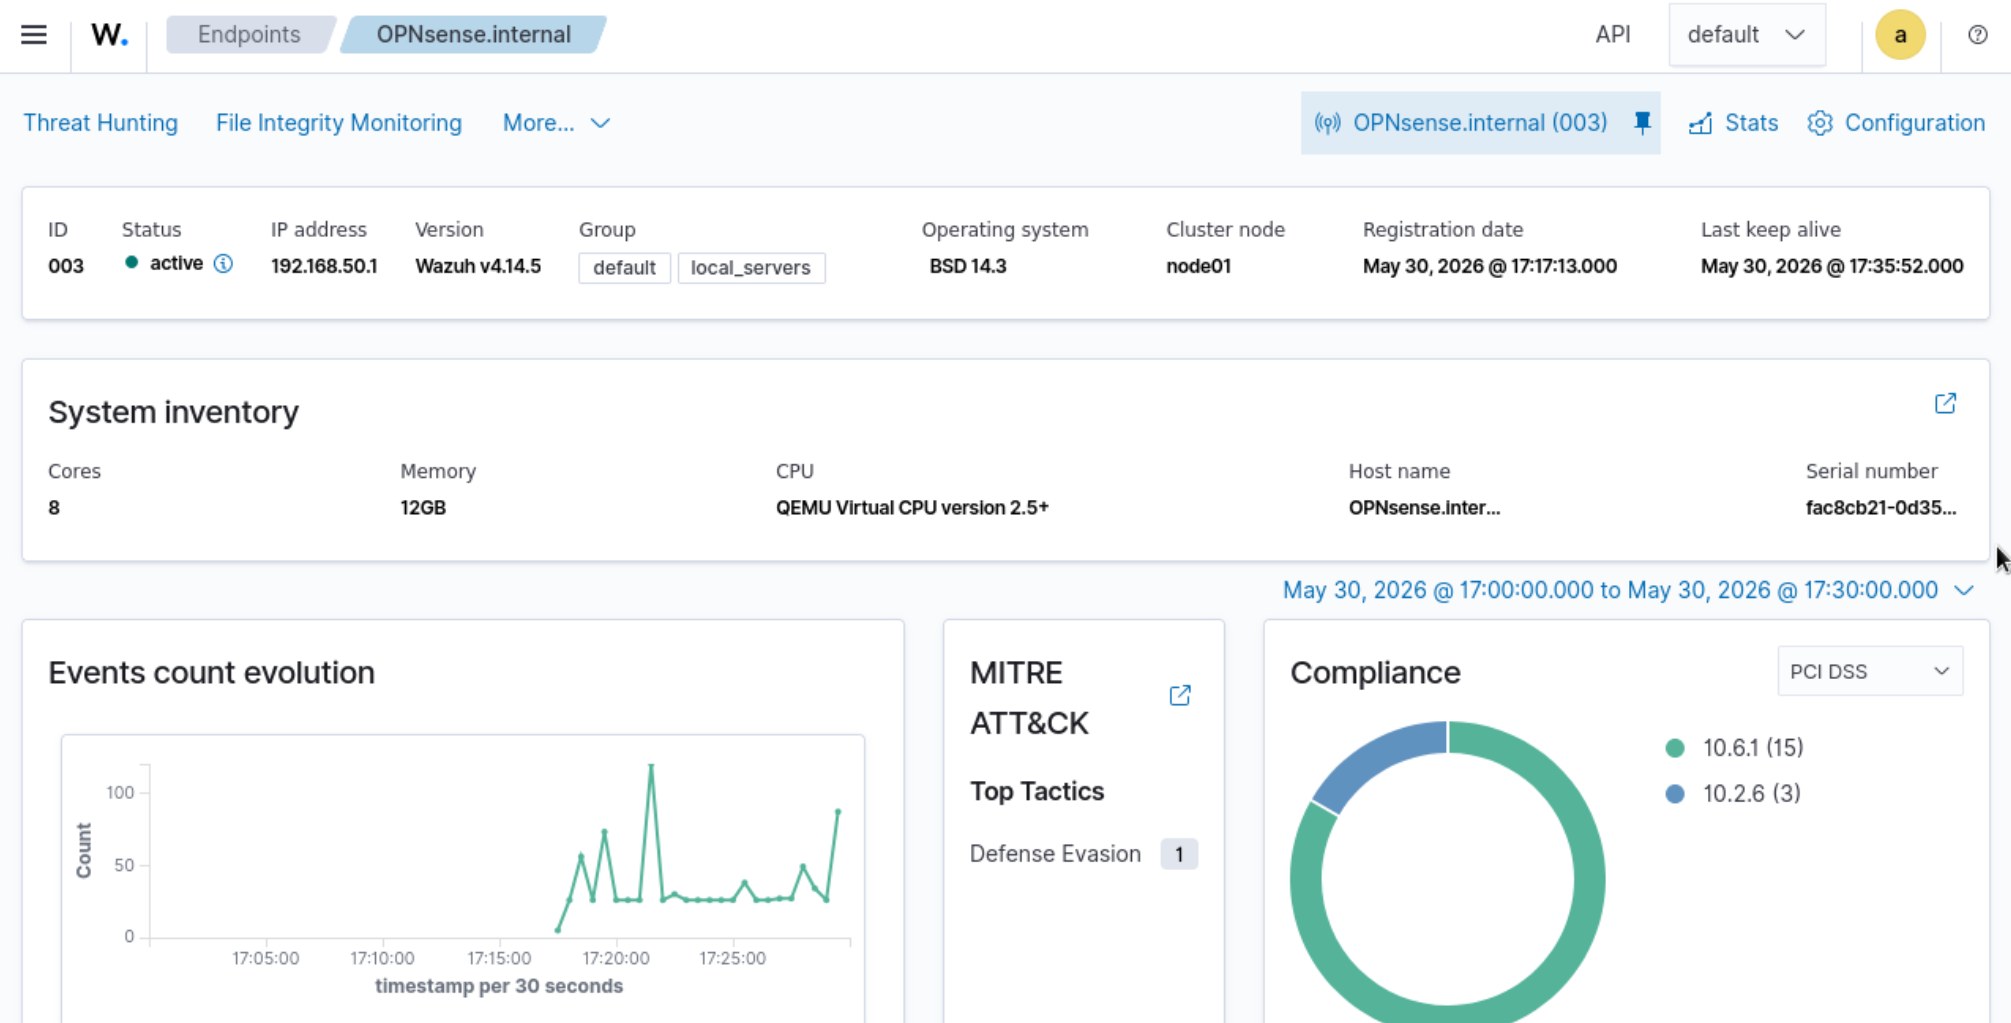
OPNsense endpoint information (events + compliance):
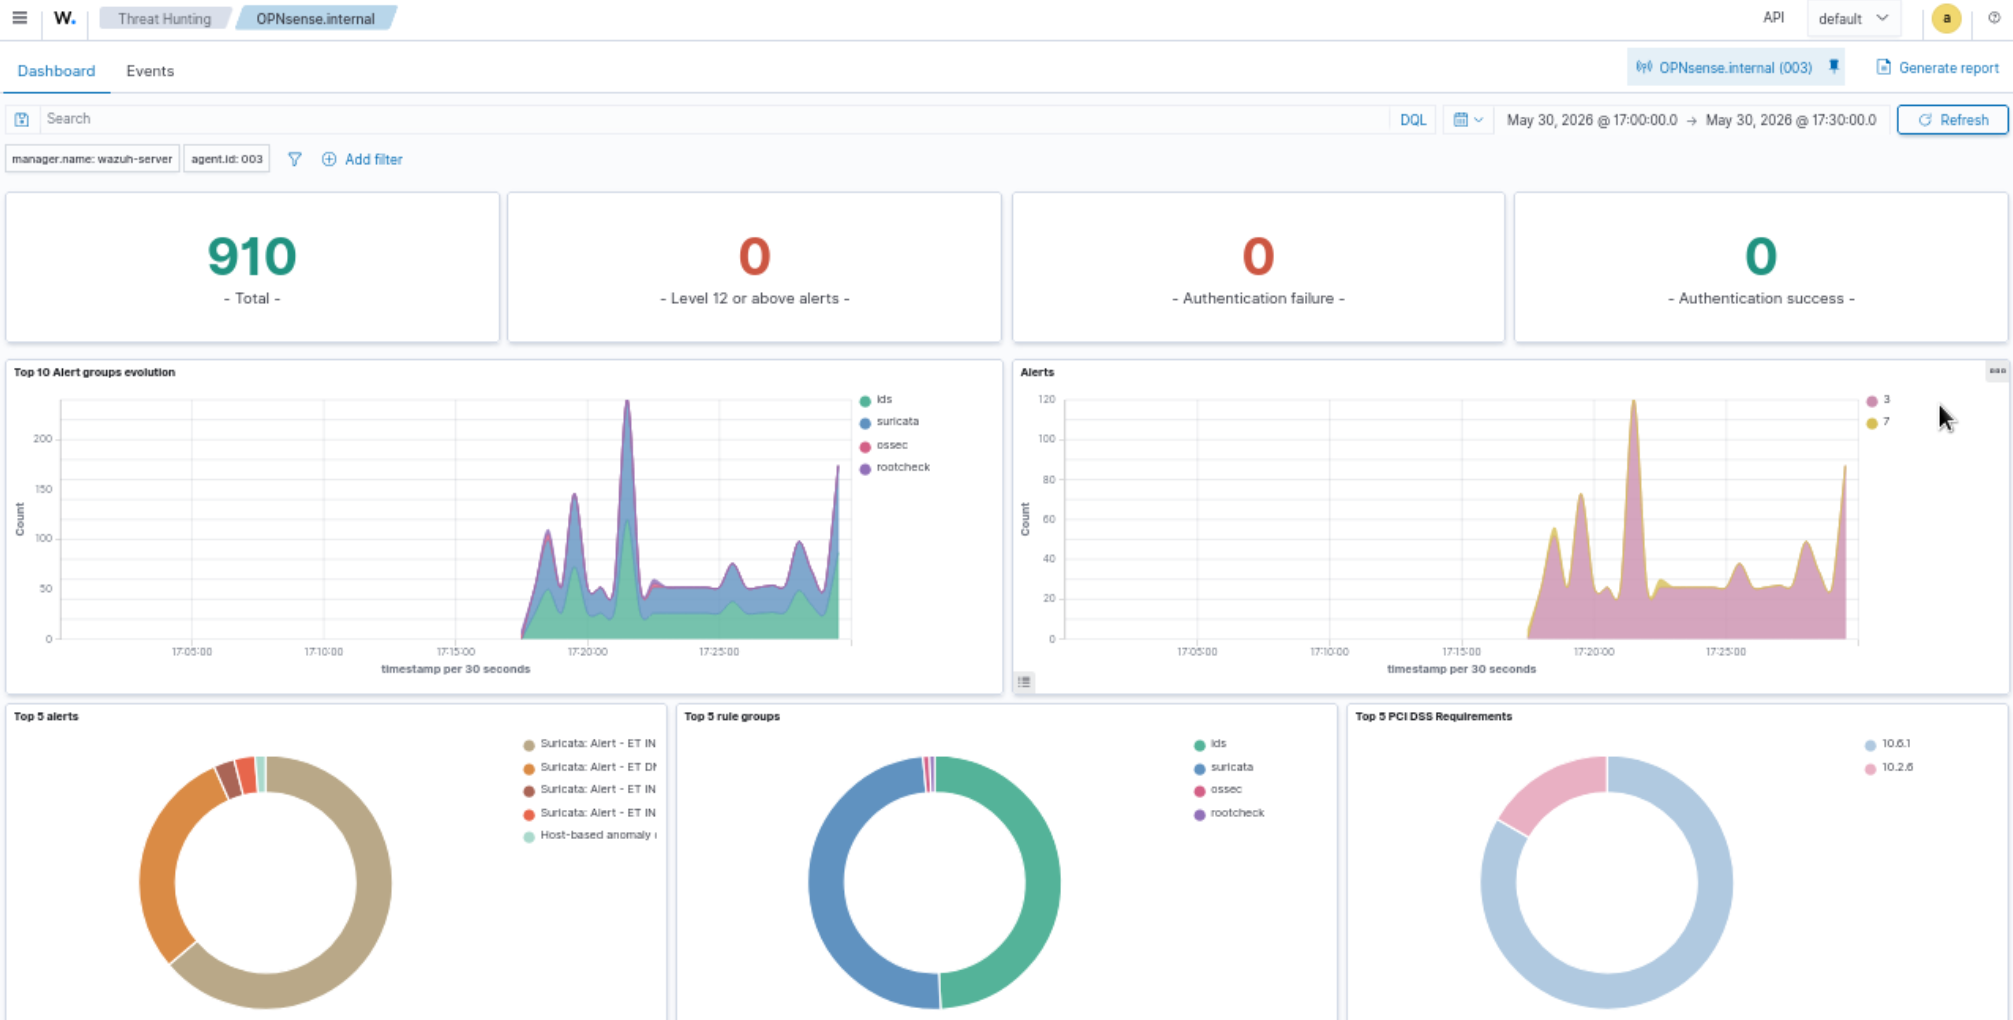
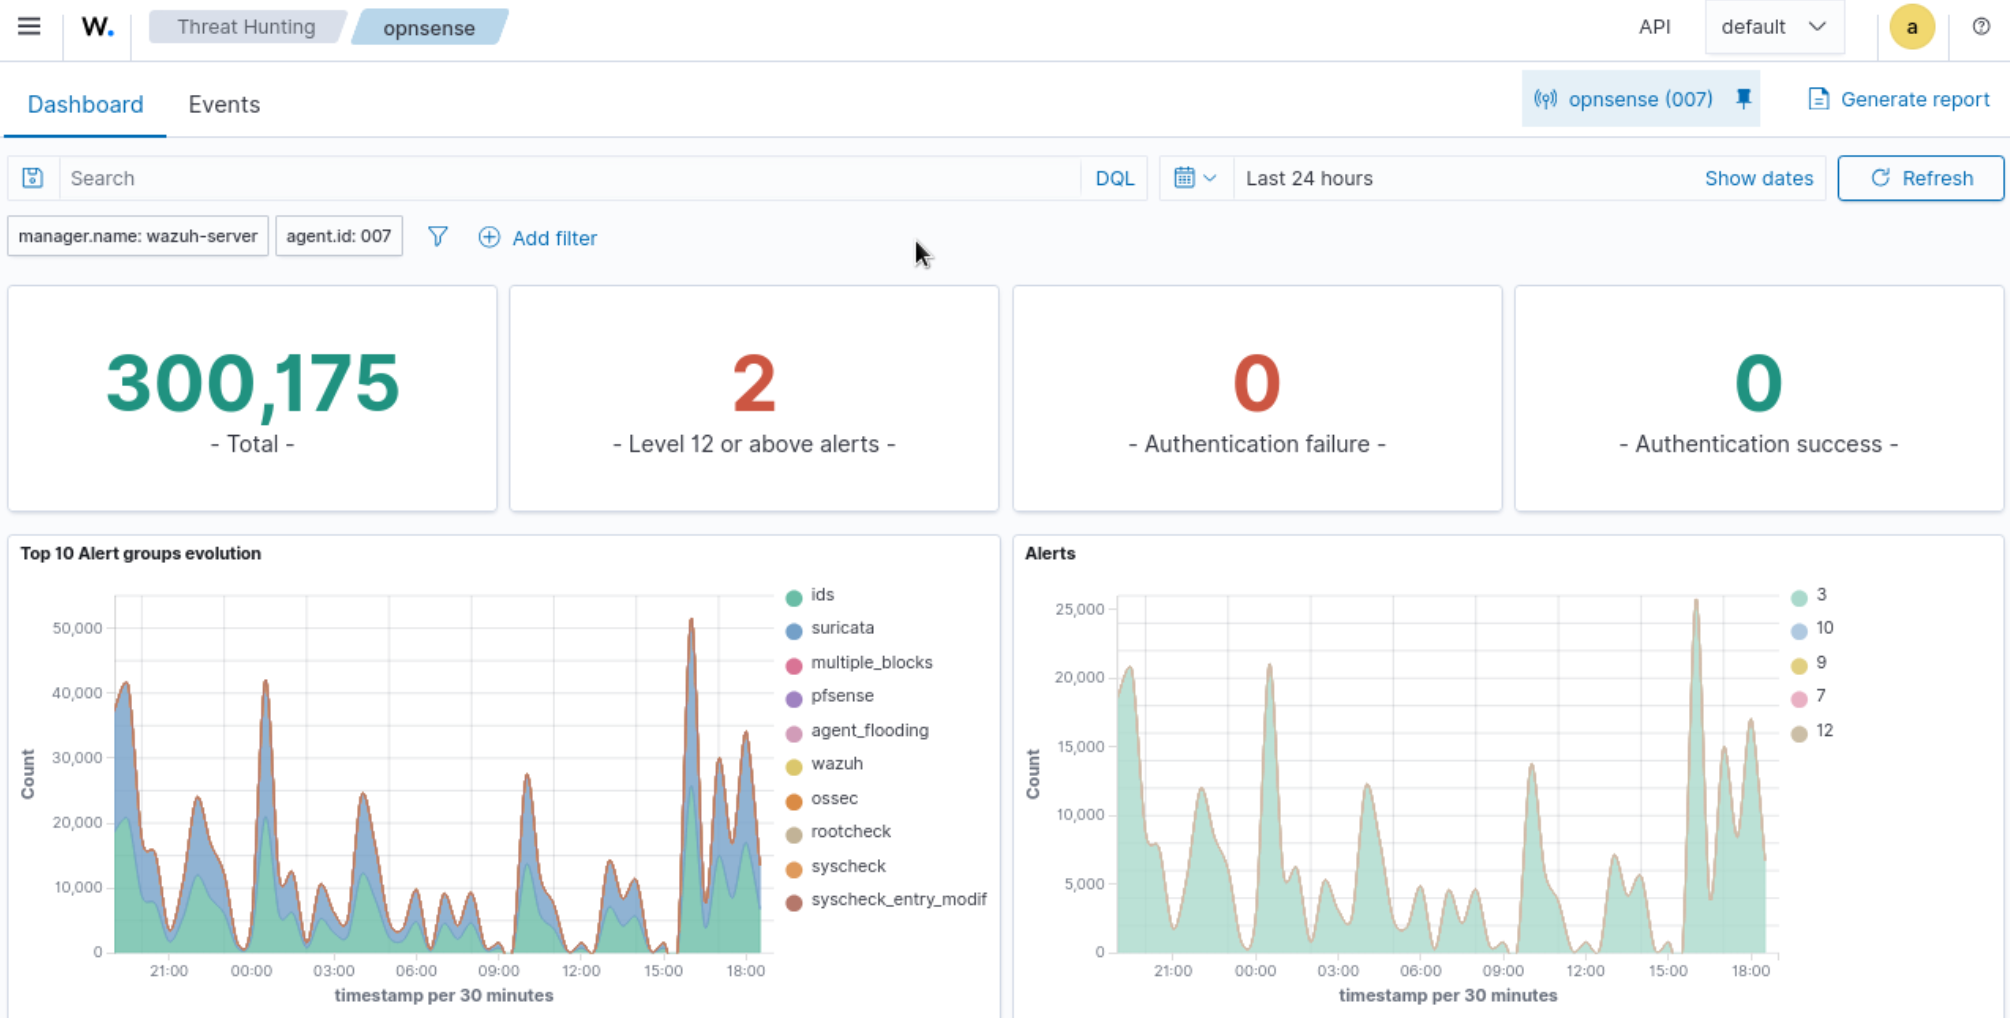
OPNsense Threat Hunting:
Agent — Test Rocky
Initiële install via dashboard

Installatie (Optie B — schone install)
Bij een eerste install met WAZUH_MANAGER env trad een conflict op met een eerder geïnstalleerde 4.7.5-versie. Schoon verwijderen en herinstalleren:
sudo rpm -e wazuh-agent
sudo rm -rf /var/ossec

sudo WAZUH_MANAGER='192.168.50.14' rpm -ihv /tmp/wazuh-agent-4.14.5-1.x86_64.rpm
sudo systemctl daemon-reload
sudo systemctl enable --now wazuh-agent
sudo systemctl status wazuh-agent

Troubleshooting: agent niet zichtbaar in dashboard
Diagnose:
nc -vz 192.168.50.14 1514    # events-poort
nc -vz 192.168.50.14 1515    # enrollment-poort
sudo tail -30 /var/ossec/logs/ossec.log
sudo /var/ossec/bin/agent-auth -m 192.168.50.14
Foutmelding: Duplicate agent name: localhost.localdomain.
Oorzaak: Mgmt Rocky was reeds geregistreerd onder de hostname localhost.localdomain. De nieuwe agent (Test Rocky) probeerde dezelfde naam te gebruiken omdat de hostname nog niet was aangepast.
Oplossing: unieke hostname + expliciete agent-naam bij enrollment:
sudo hostnamectl set-hostname test-rocky
sudo /var/ossec/bin/agent-auth -m 192.168.50.14 -A test-rocky
sudo systemctl restart wazuh-agent
sudo tail -10 /var/ossec/logs/ossec.log
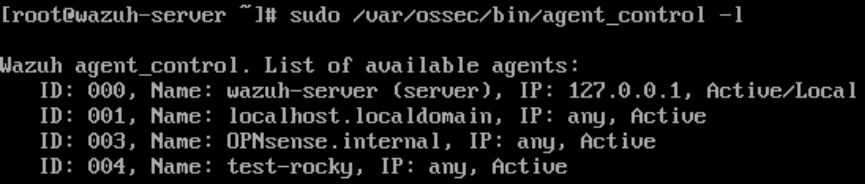
Op SIEM-server verifiëren:
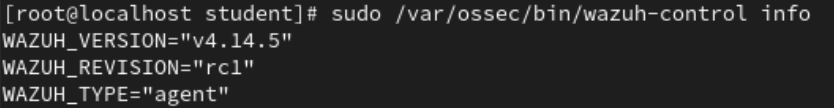
Versie-controle en upgrade
Als de versie nog 4.7.5 is (in plaats van 4.14.5):
sudo systemctl stop wazuh-agent
sudo rpm -Uhv /tmp/wazuh-agent-4.14.5-1.x86_64.rpm
sudo systemctl start wazuh-agent
sudo /var/ossec/bin/wazuh-control info   # bevestigen 4.14.5
-U (upgrade) i.p.v. -i (install) behoudt agent-keys, geen re-enrollment nodig.
Agent — ICAP-server
Troubleshooting: scp faalt op poort 22
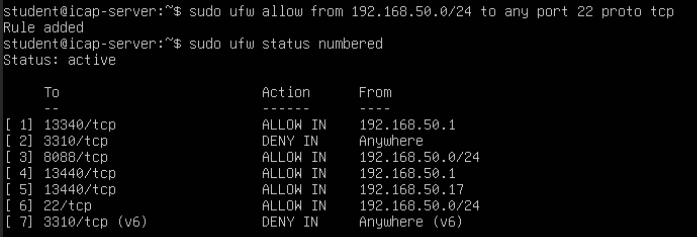
ping 192.168.50.12 werkt, maar scp geeft Connection refused. SSH-service draait wel, maar UFW blokkeert inkomend verkeer.
Diagnose:
ssh -V                              # OpenSSH_9.6p1
sudo systemctl status ssh.service   # active (running)
sudo ufw status verbose             # actief, geen 22/tcp regel
Tijdelijk SSH toelaten vanuit LAN (na install terugdraaien):
Installatie
sudo WAZUH_MANAGER='192.168.50.14' dpkg -i /tmp/wazuh-agent_4.14.5-1_amd64.deb
sudo /var/ossec/bin/agent-auth -m 192.168.50.14 -A icap-server
sudo systemctl daemon-reload
sudo systemctl enable --now wazuh-agent
sudo systemctl status wazuh-agent
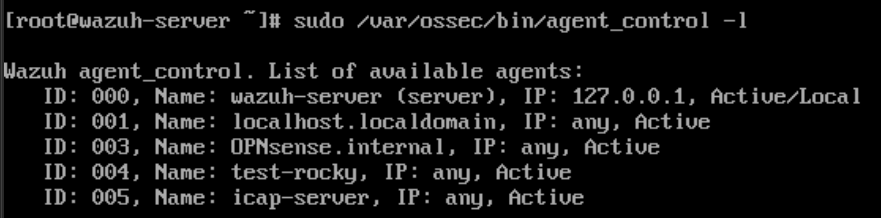
Verifieer op SIEM-server:
Permissie-fix voor School ICAP Guard-logs
Logs in /opt/school-icap-guard/logs/ zijn standaard 640 schoolicap:schoolicap — de wazuh-user kan ze niet lezen. Fix:
ICAP-events forwarden
In /var/ossec/etc/ossec.conf vóór </ossec_config>:
<localfile>
  <log_format>json</log_format>
  <location>/opt/school-icap-guard/logs/events.jsonl</location>
</localfile>
Herstart agent en verifieer dat de log gelezen wordt:
Verwacht: Analyzing file: '/opt/school-icap-guard/logs/events.jsonl'.

End-to-end test — EICAR
Trigger een EICAR-download via Squid vanaf een client en monitor op de manager:
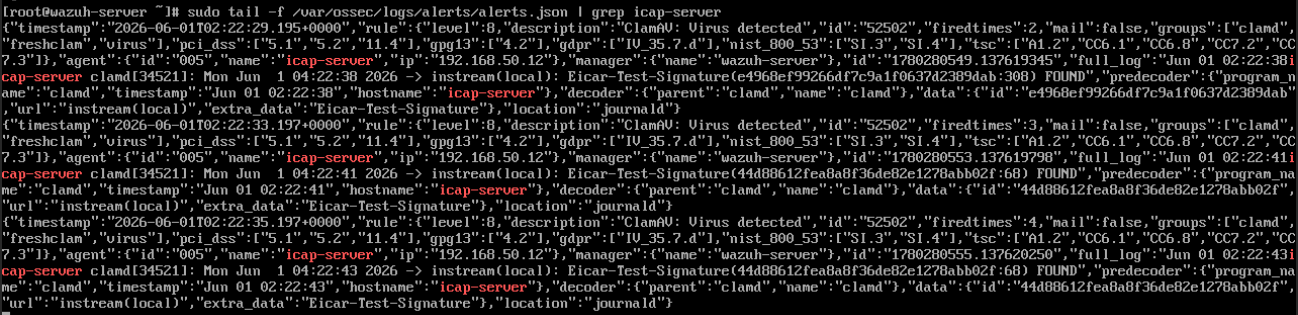
Rule 52502: ClamAV: Virus detected matched correct op de Eicar-Test-Signature, agent icap-server. Events zijn ook zichtbaar in Discover:
OPNsense alerts:
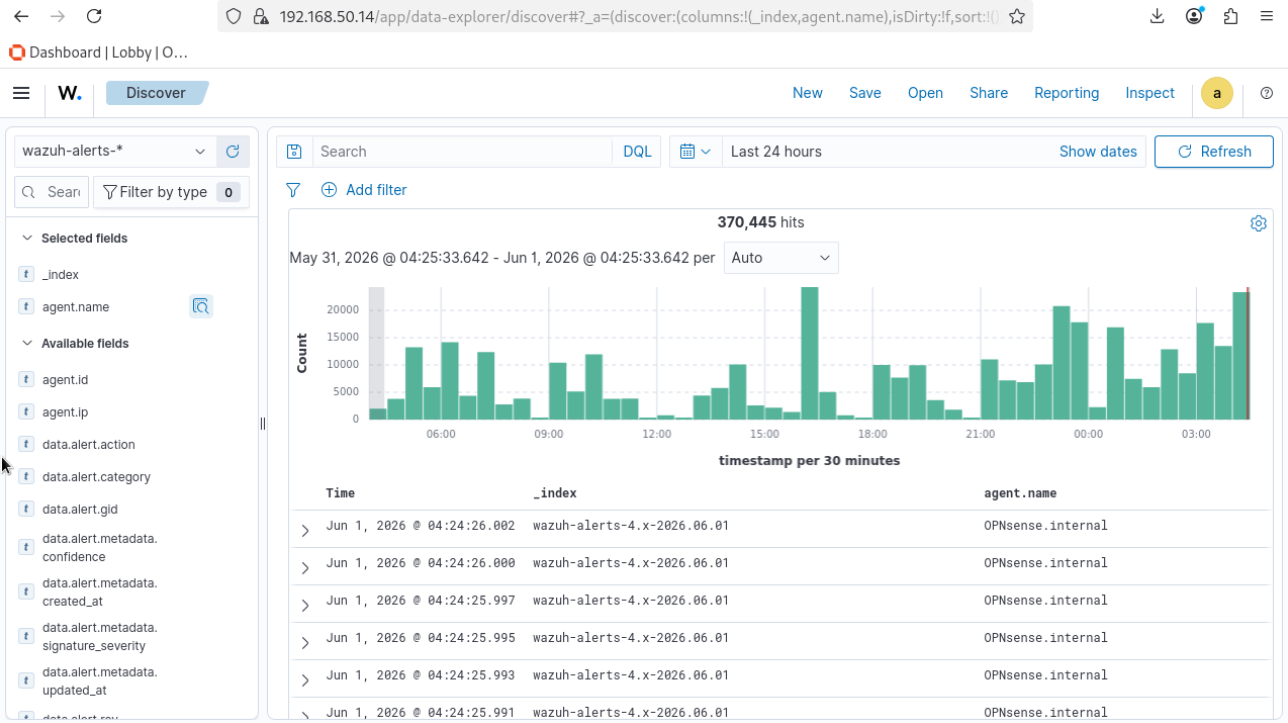
ICAP-server alerts:
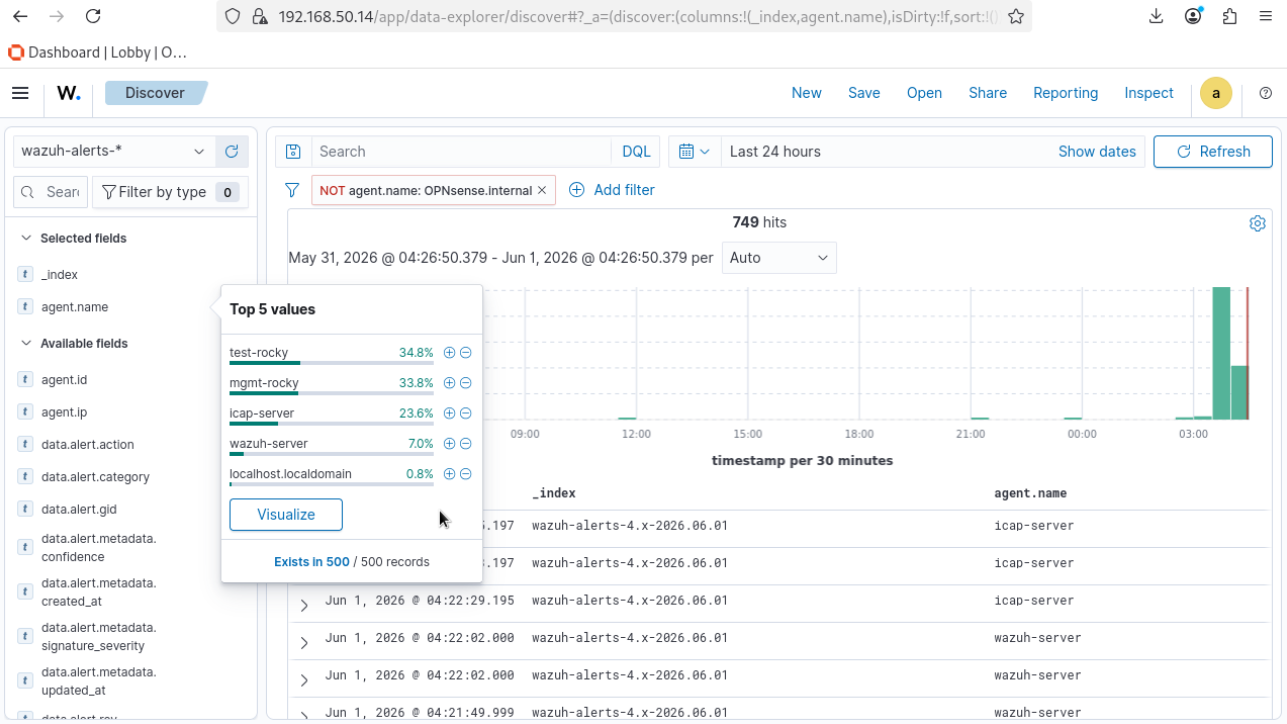
Wazuh dashboard met 4 actieve agents
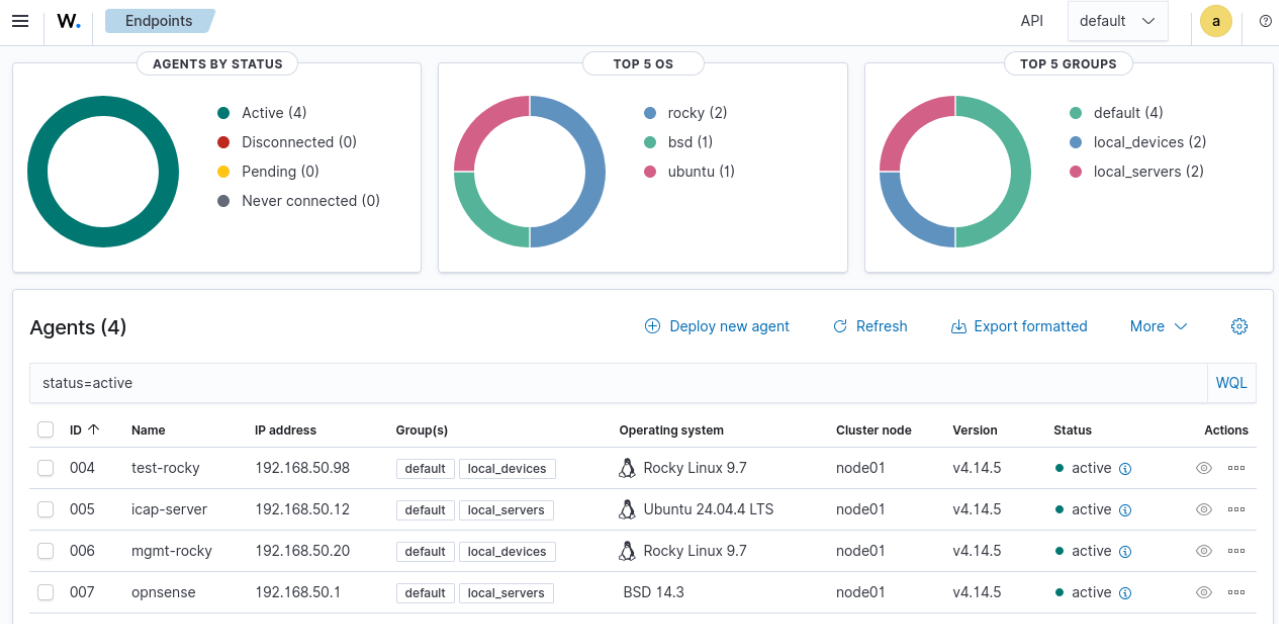
Agent — Zeek/RITA
scp en install
# Op Zeek/RITA
sudo WAZUH_MANAGER='192.168.50.14' rpm -ihv /tmp/wazuh-agent-4.14.5-1.x86_64.rpm
sudo hostnamectl set-hostname zeek-rita
sudo /var/ossec/bin/agent-auth -m 192.168.50.14 -A zeek-rita
sudo systemctl daemon-reload
sudo systemctl enable --now wazuh-agent
sudo tail -10 /var/ossec/logs/ossec.log
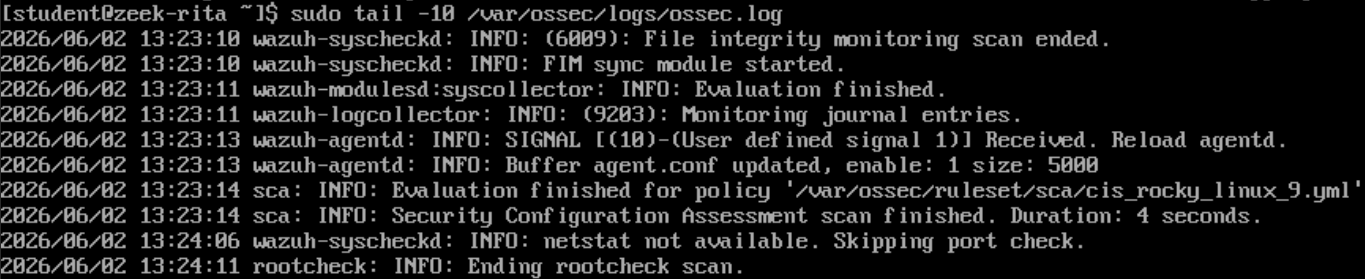
Zeek-logs forwarden
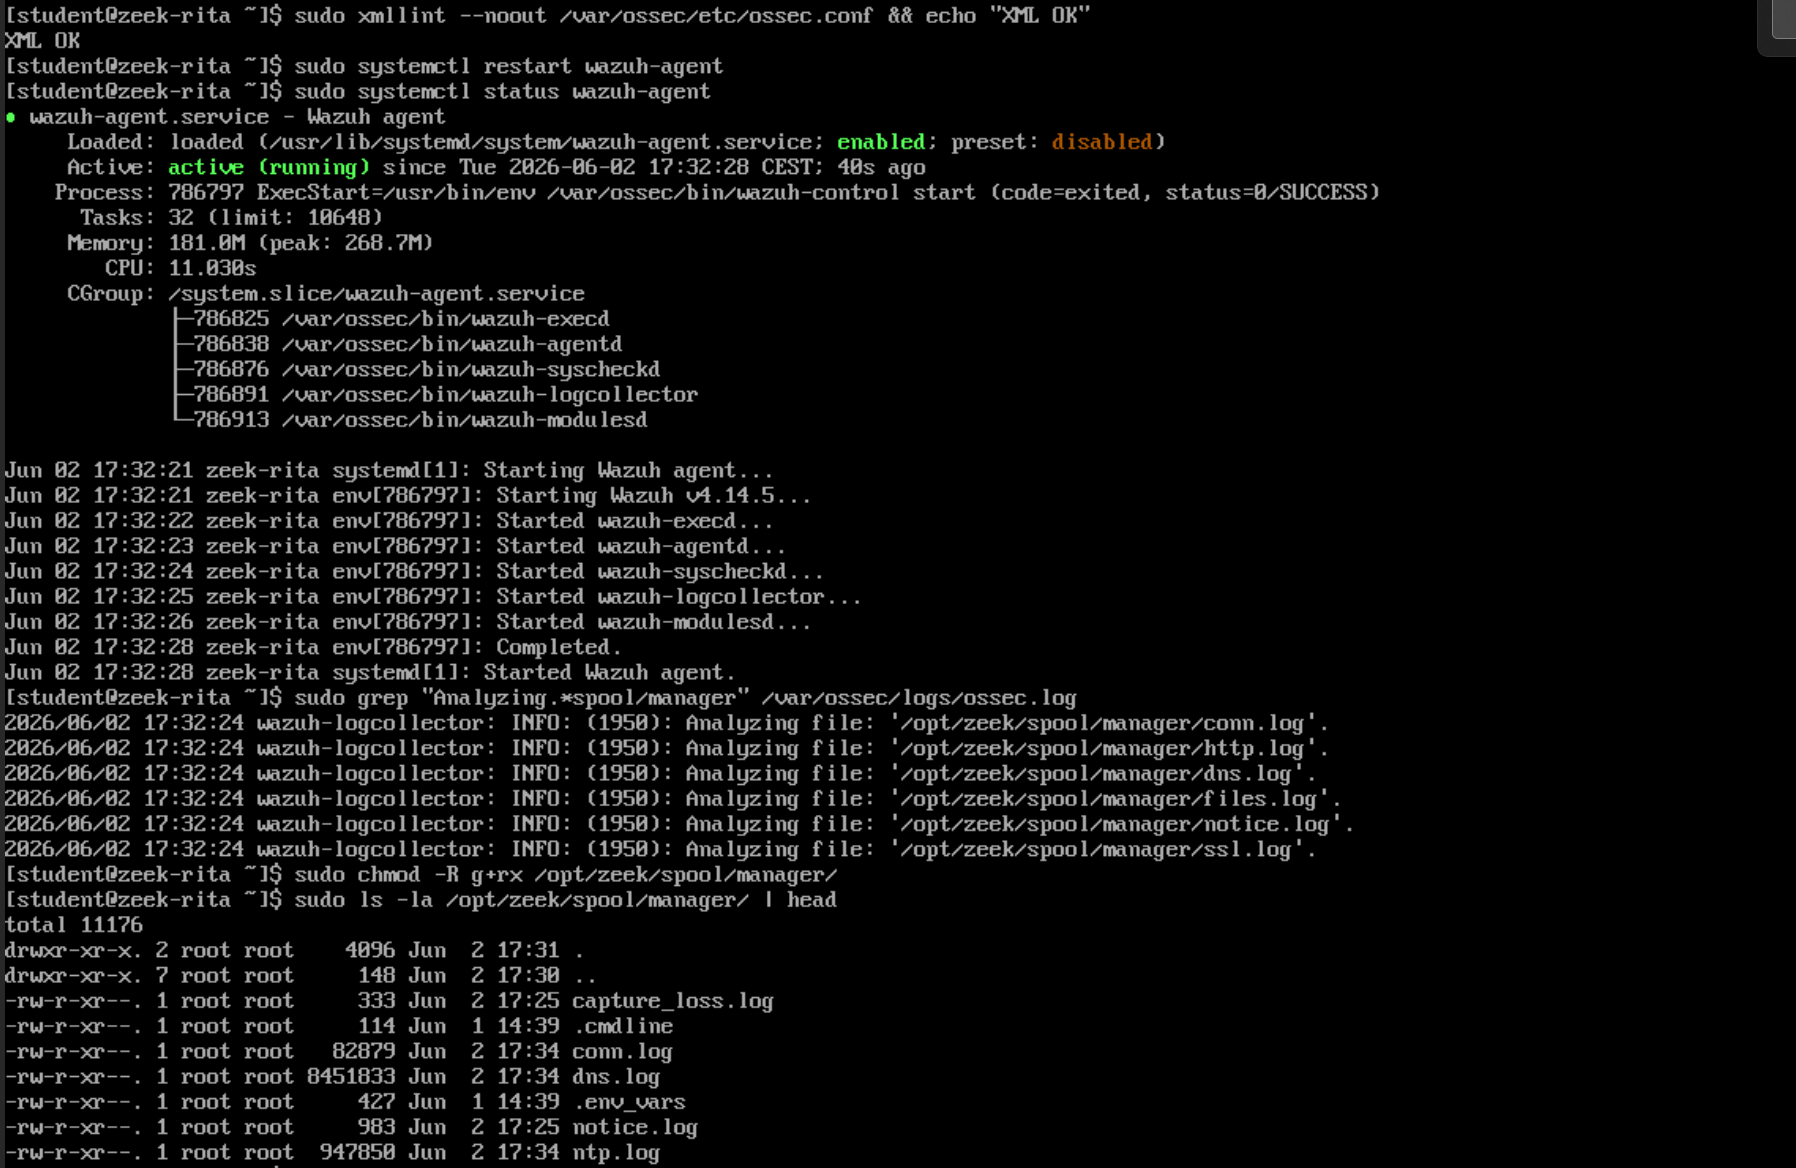
Zeek schrijft live logs naar /opt/zeek/spool/manager/. De symlink /opt/zeek/logs/current/ is in deze setup broken — gebruik de spool-map direct.
Beschikbare logs:
conn.log— TCP/UDP connectionshttp.log— HTTP requestsdns.log— DNS queriesfiles.log— file transfersnotice.log— notices/alertsssl.log— TLS handshakes
Voeg in /var/ossec/etc/ossec.conf vóór </ossec_config> toe:
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/conn.log</location>
</localfile>
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/http.log</location>
</localfile>
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/dns.log</location>
</localfile>
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/files.log</location>
</localfile>
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/notice.log</location>
</localfile>
<localfile>
  <log_format>syslog</log_format>
  <location>/opt/zeek/spool/manager/ssl.log</location>
</localfile>
Waarom
syslogen nietjson? Zeek schrijft standaard TSV-output (#separator \x09header). Voor JSON moetredef LogAscii::use_json=T;inlocal.zeekworden ingesteld — afstemming met Dali nodig.
Permissie-fix:
Verifieer XML-syntax en herstart:
sudo xmllint --noout /var/ossec/etc/ossec.conf && echo "XML OK"
sudo systemctl restart wazuh-agent
sudo grep "Analyzing.*spool/manager" /var/ossec/logs/ossec.log
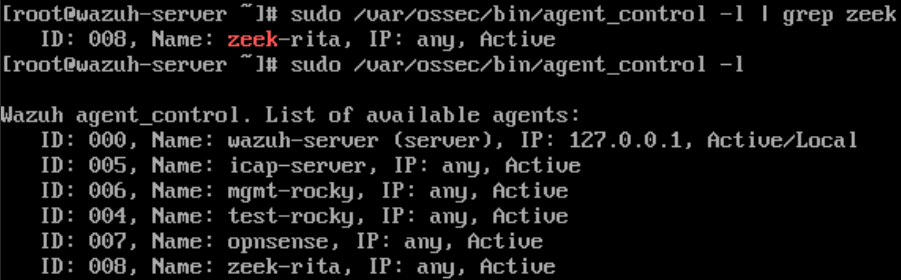
Op SIEM-server verifiëren:
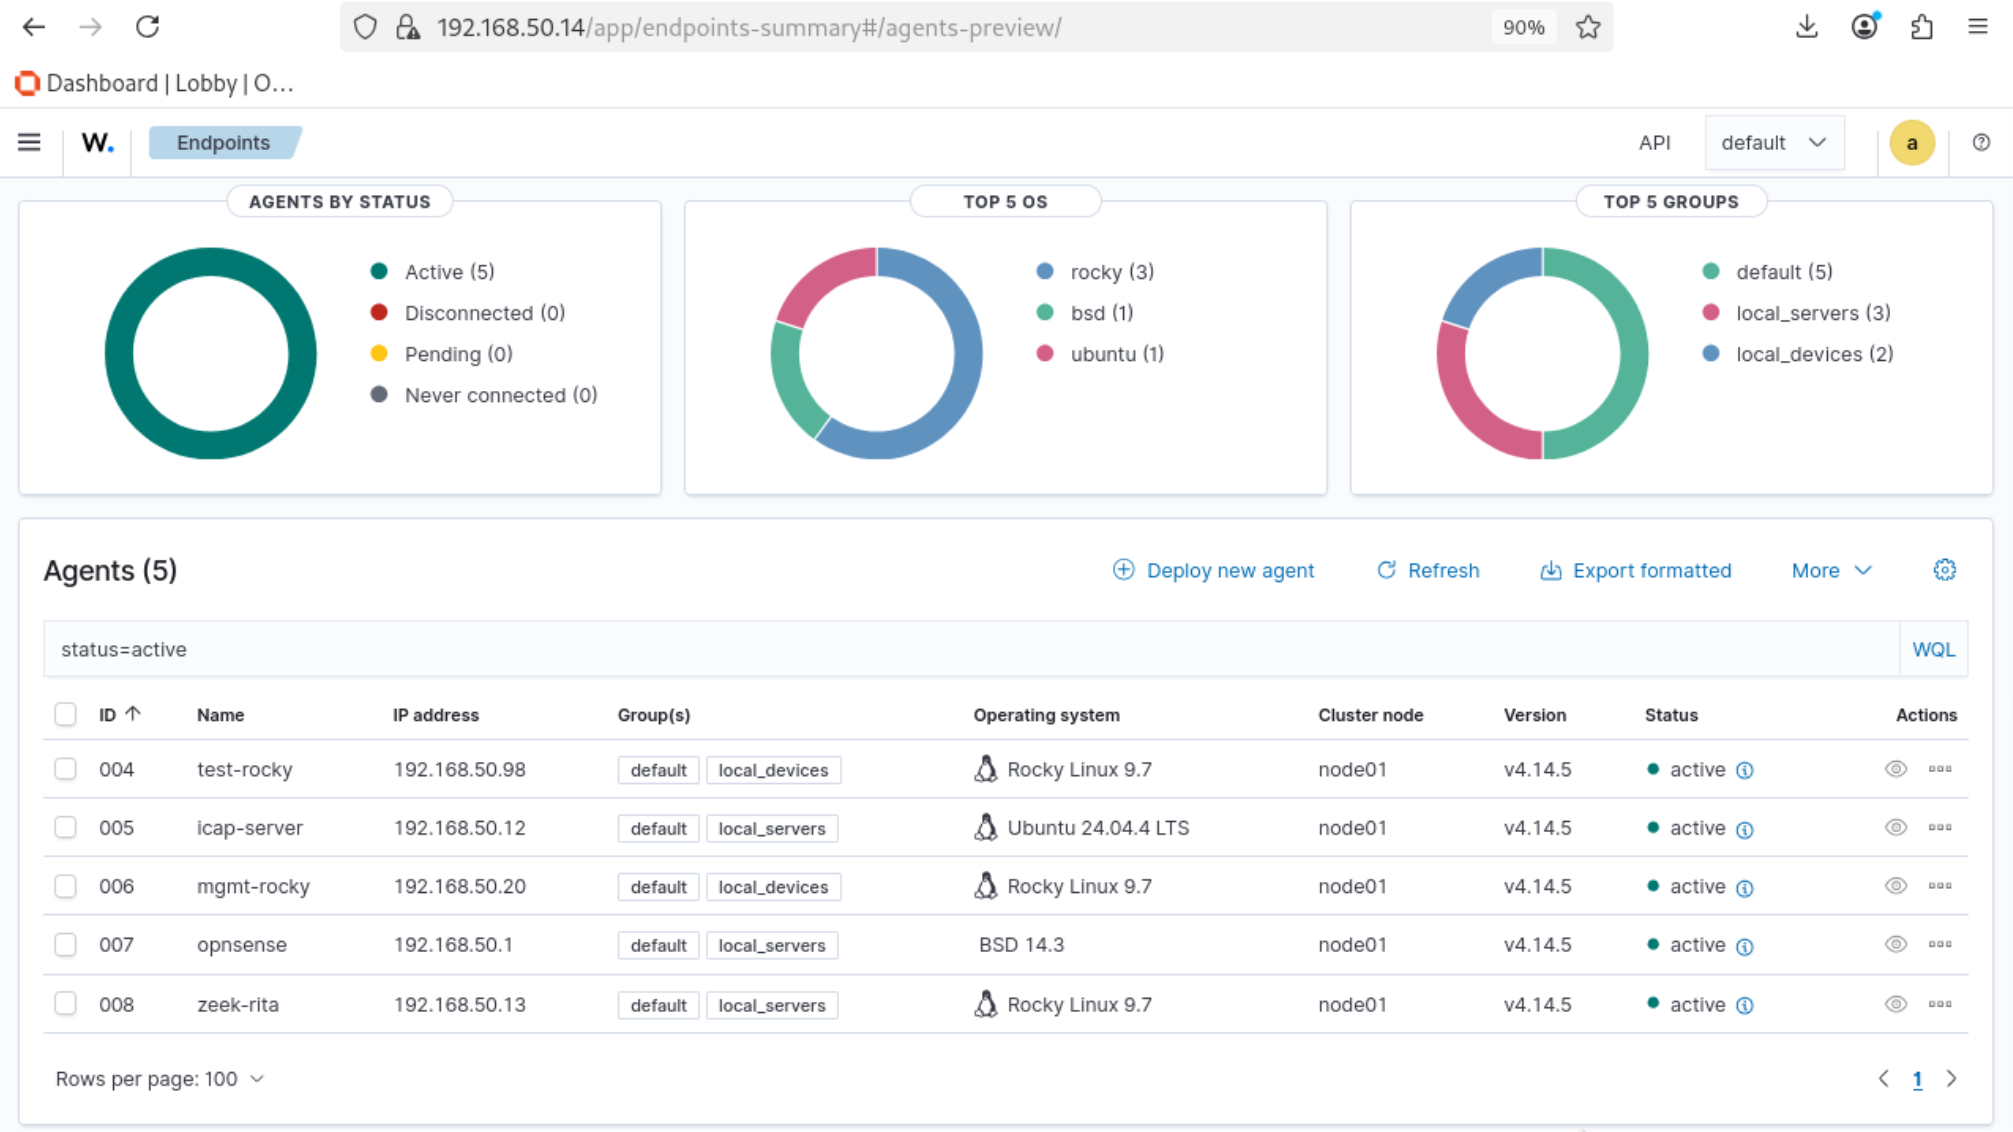
Wazuh dashboard met 5 actieve agents
Controle na deployment
# Op manager (VM4)

# 1. Alle agents zichtbaar?
sudo /var/ossec/bin/agent_control -l

# 2. Indexer bereikbaar?
curl -k -u admin:admin https://192.168.50.14:9200

# 3. Manager luistert op enrollment + events?
sudo ss -tlnp | grep -E "1514|1515"

# 4. Recente alerts binnenkomen?
sudo tail /var/ossec/logs/alerts/alerts.json

# 5. Dashboard bereikbaar?
# https://192.168.50.14
Eindresultaat
Vijf agents actief, multi-source events zichtbaar in dashboard:
| Agent | Bron | Belangrijkste events |
|---|---|---|
opnsense |
Firewall, Suricata, Unbound | FW logs, IDS alerts, DNS blocks |
mgmt-rocky |
Endpoint | SCA, FIM, vulnerabilities |
test-rocky |
Endpoint | SCA, FIM, vulnerabilities |
icap-server |
ICAP + ClamAV | DLP, malware detections, URL-cat hits |
zeek-rita |
Zeek NDR | conn/http/dns/files/notice/ssl events |
Per-agent logs in dashboard
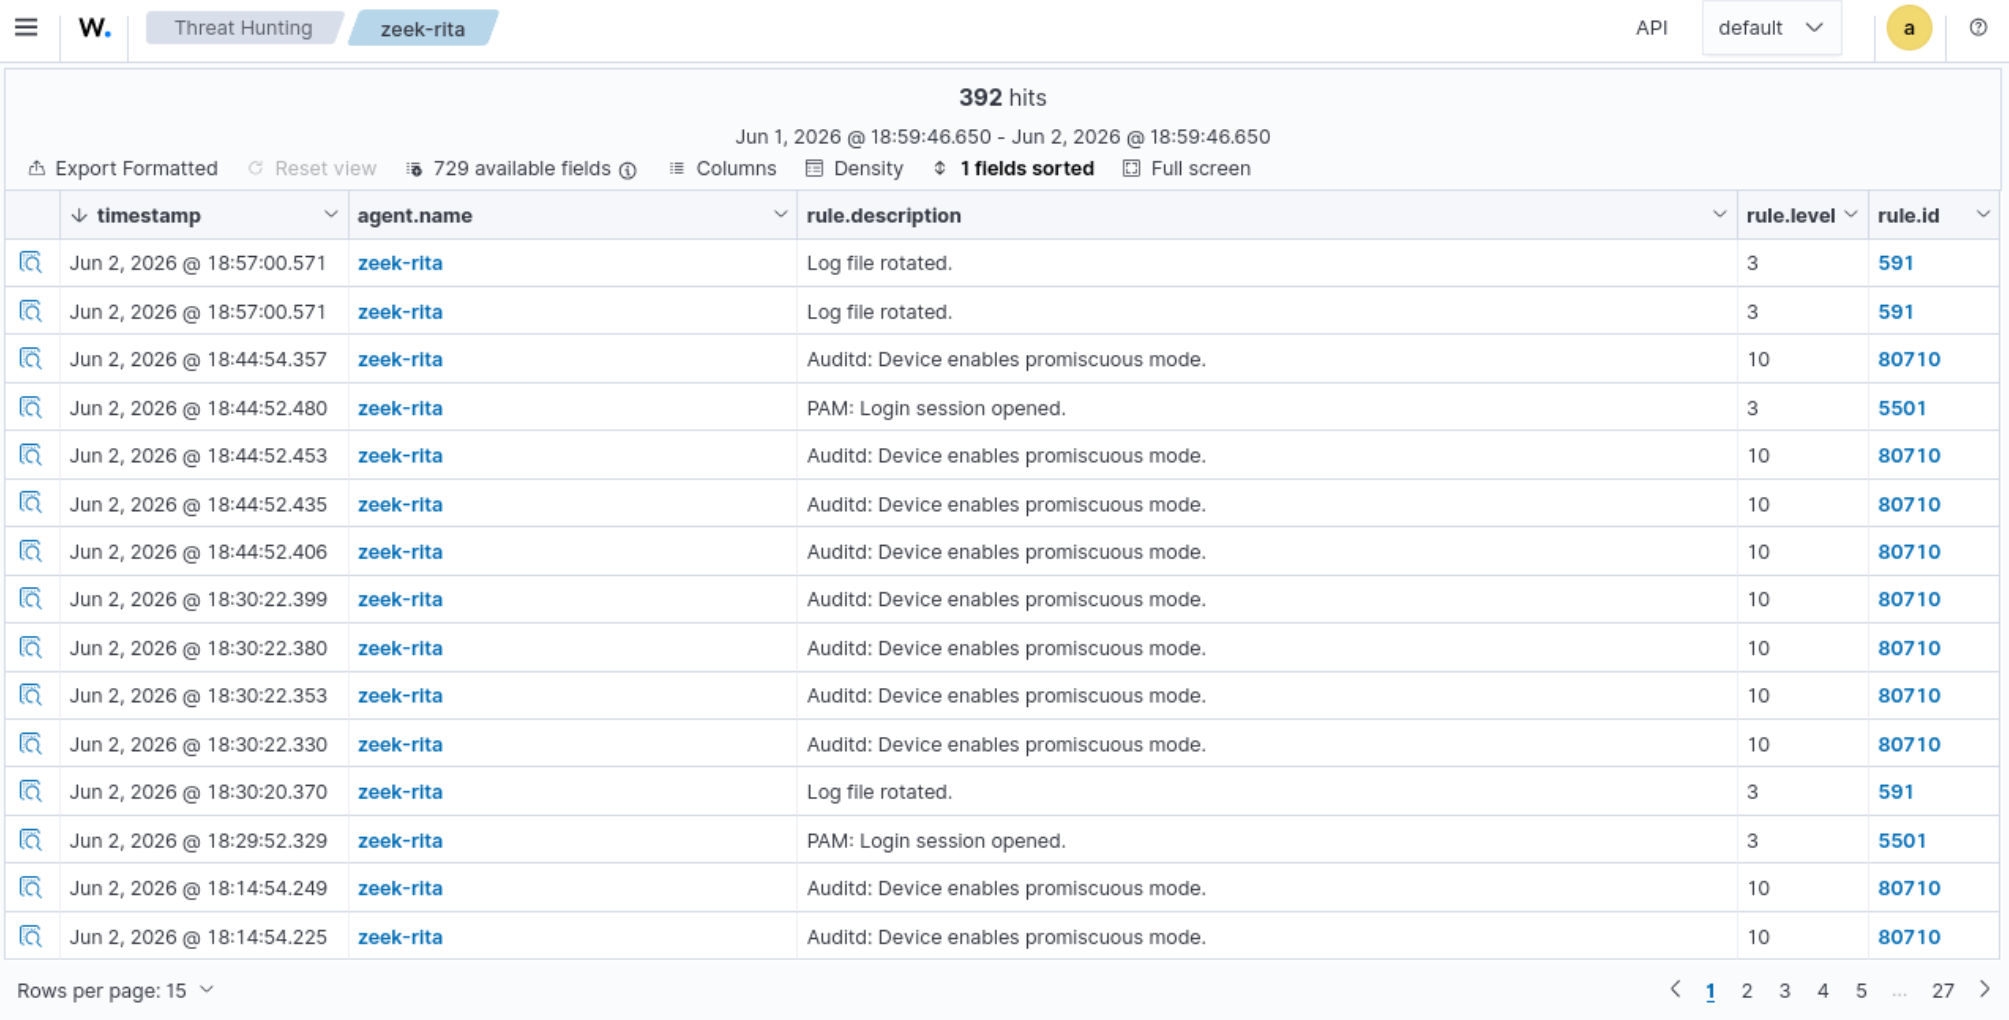
Navigeer naar Endpoints in de zijbalk → klik op een agent voor detailweergave.
Zeek/RITA → Threat Hunting → Events:
OPNsense → Threat Hunting:
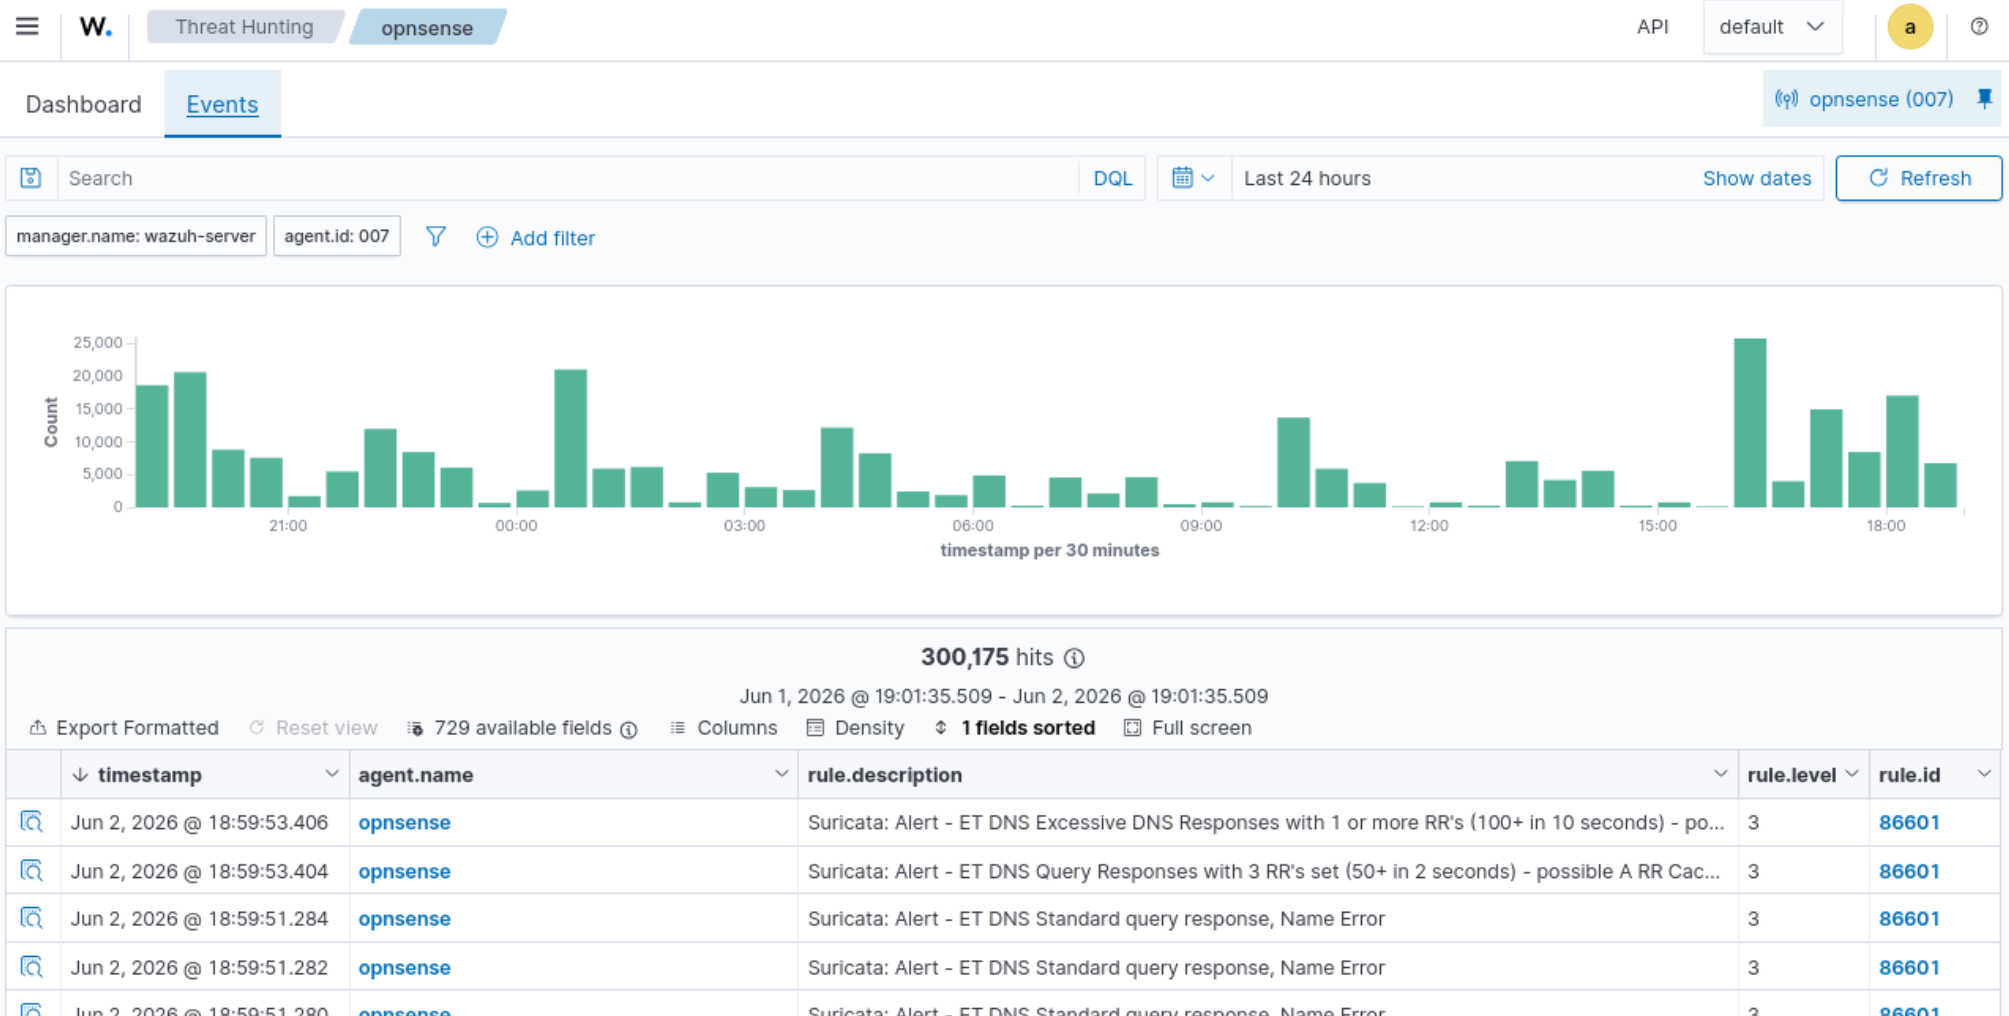
OPNsense → Threat Hunting → Events:
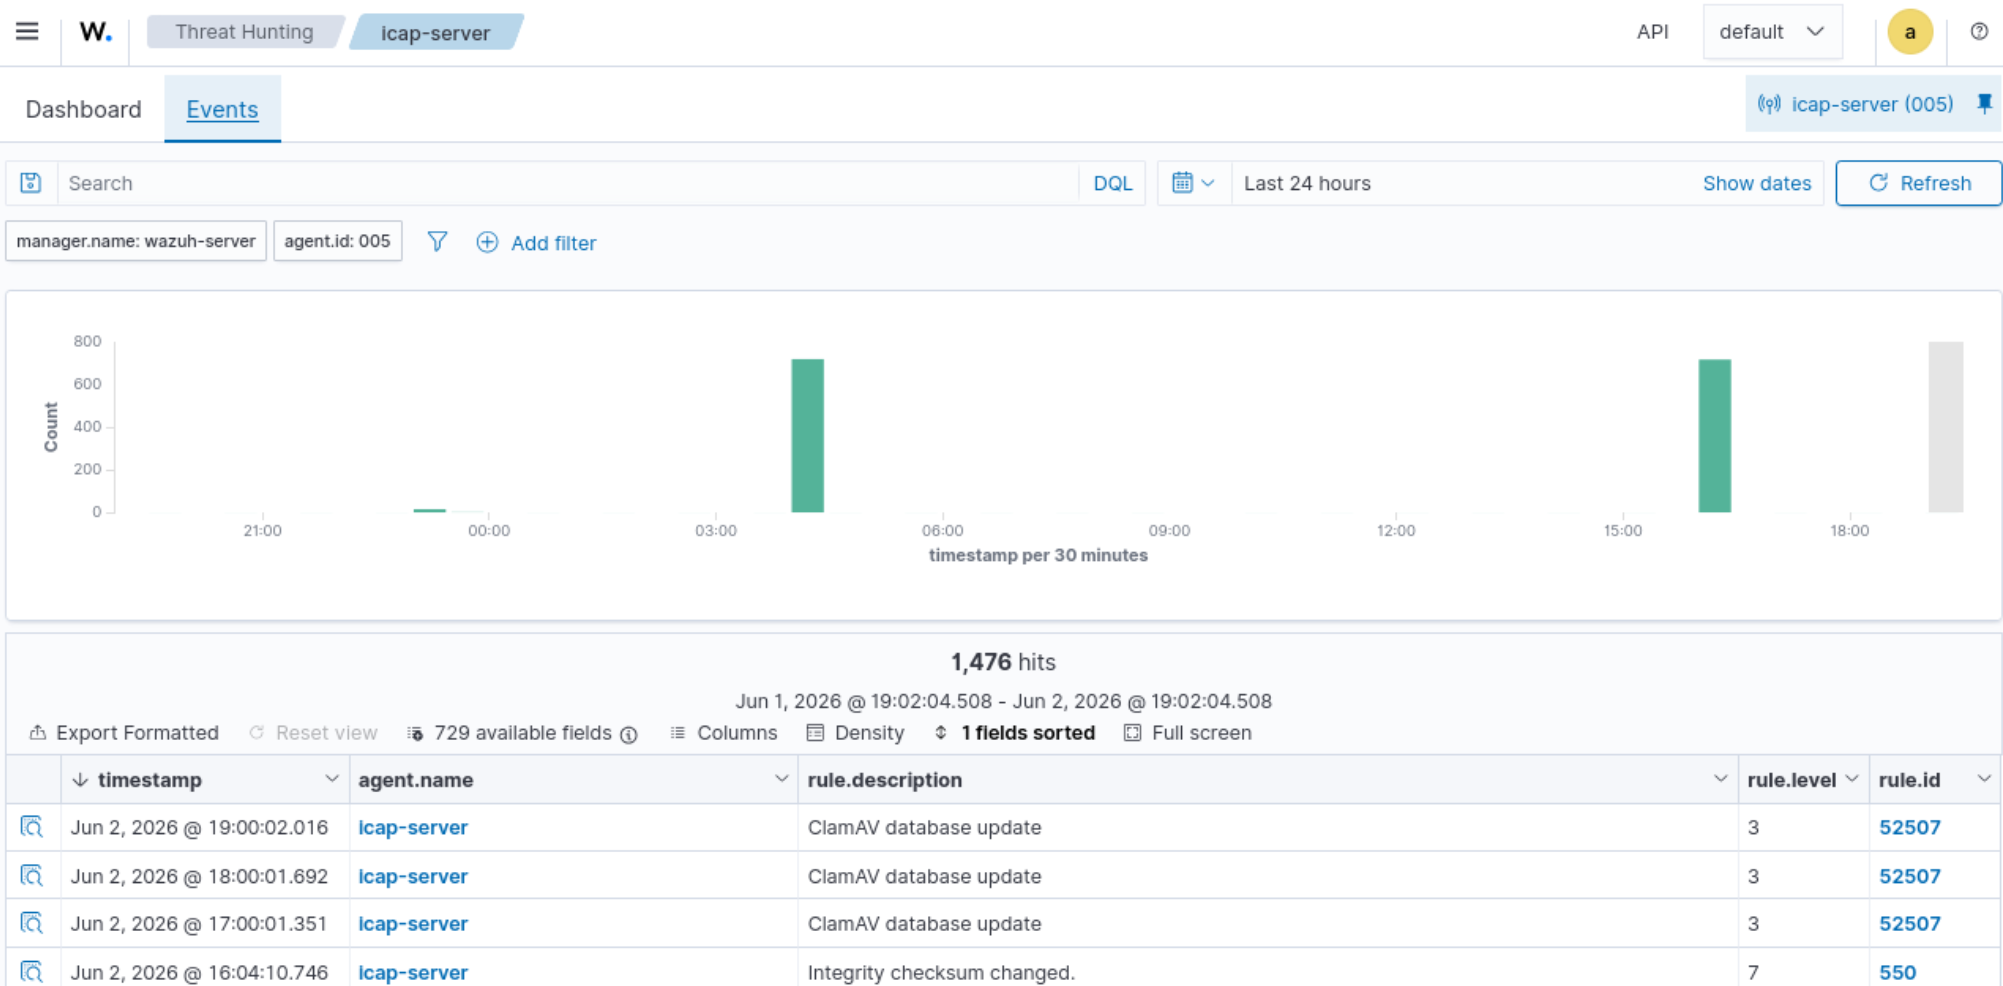
ICAP-server → Threat Hunting → Events:
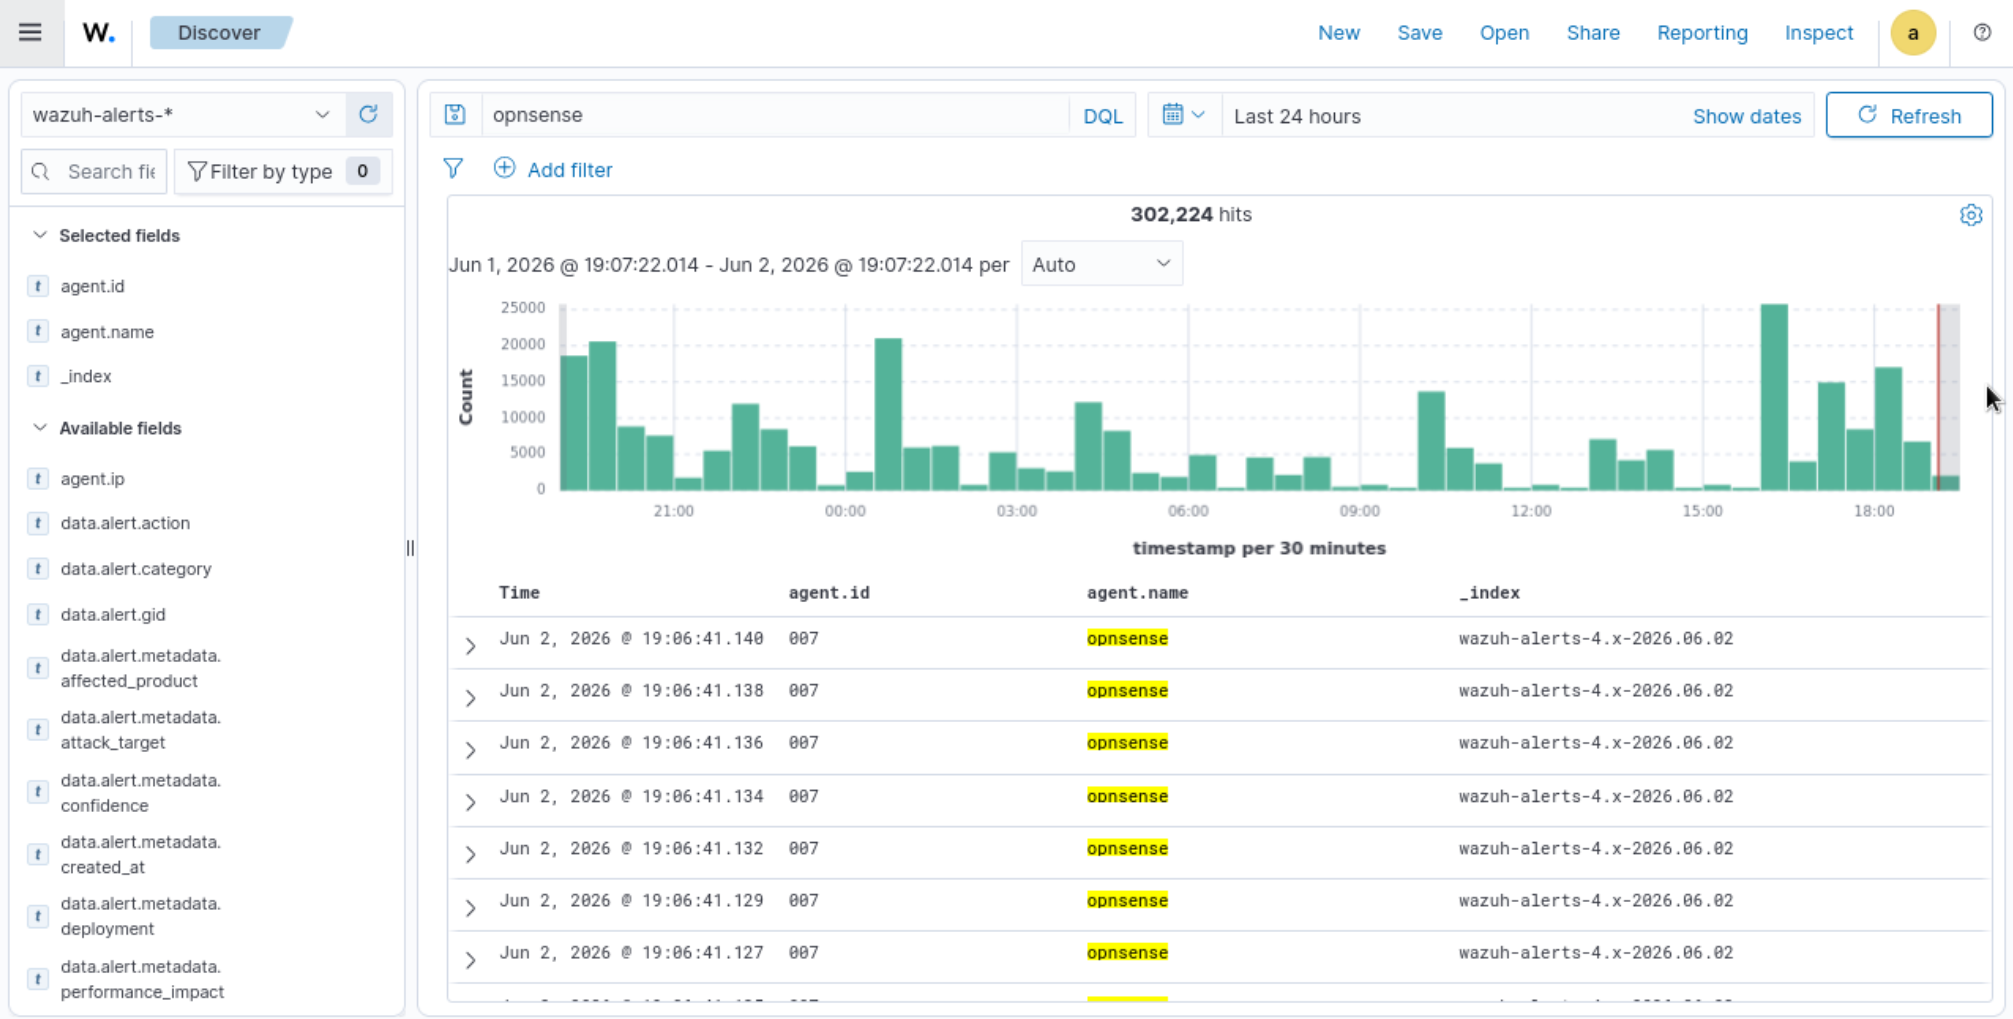
Cross-agent search via Discover
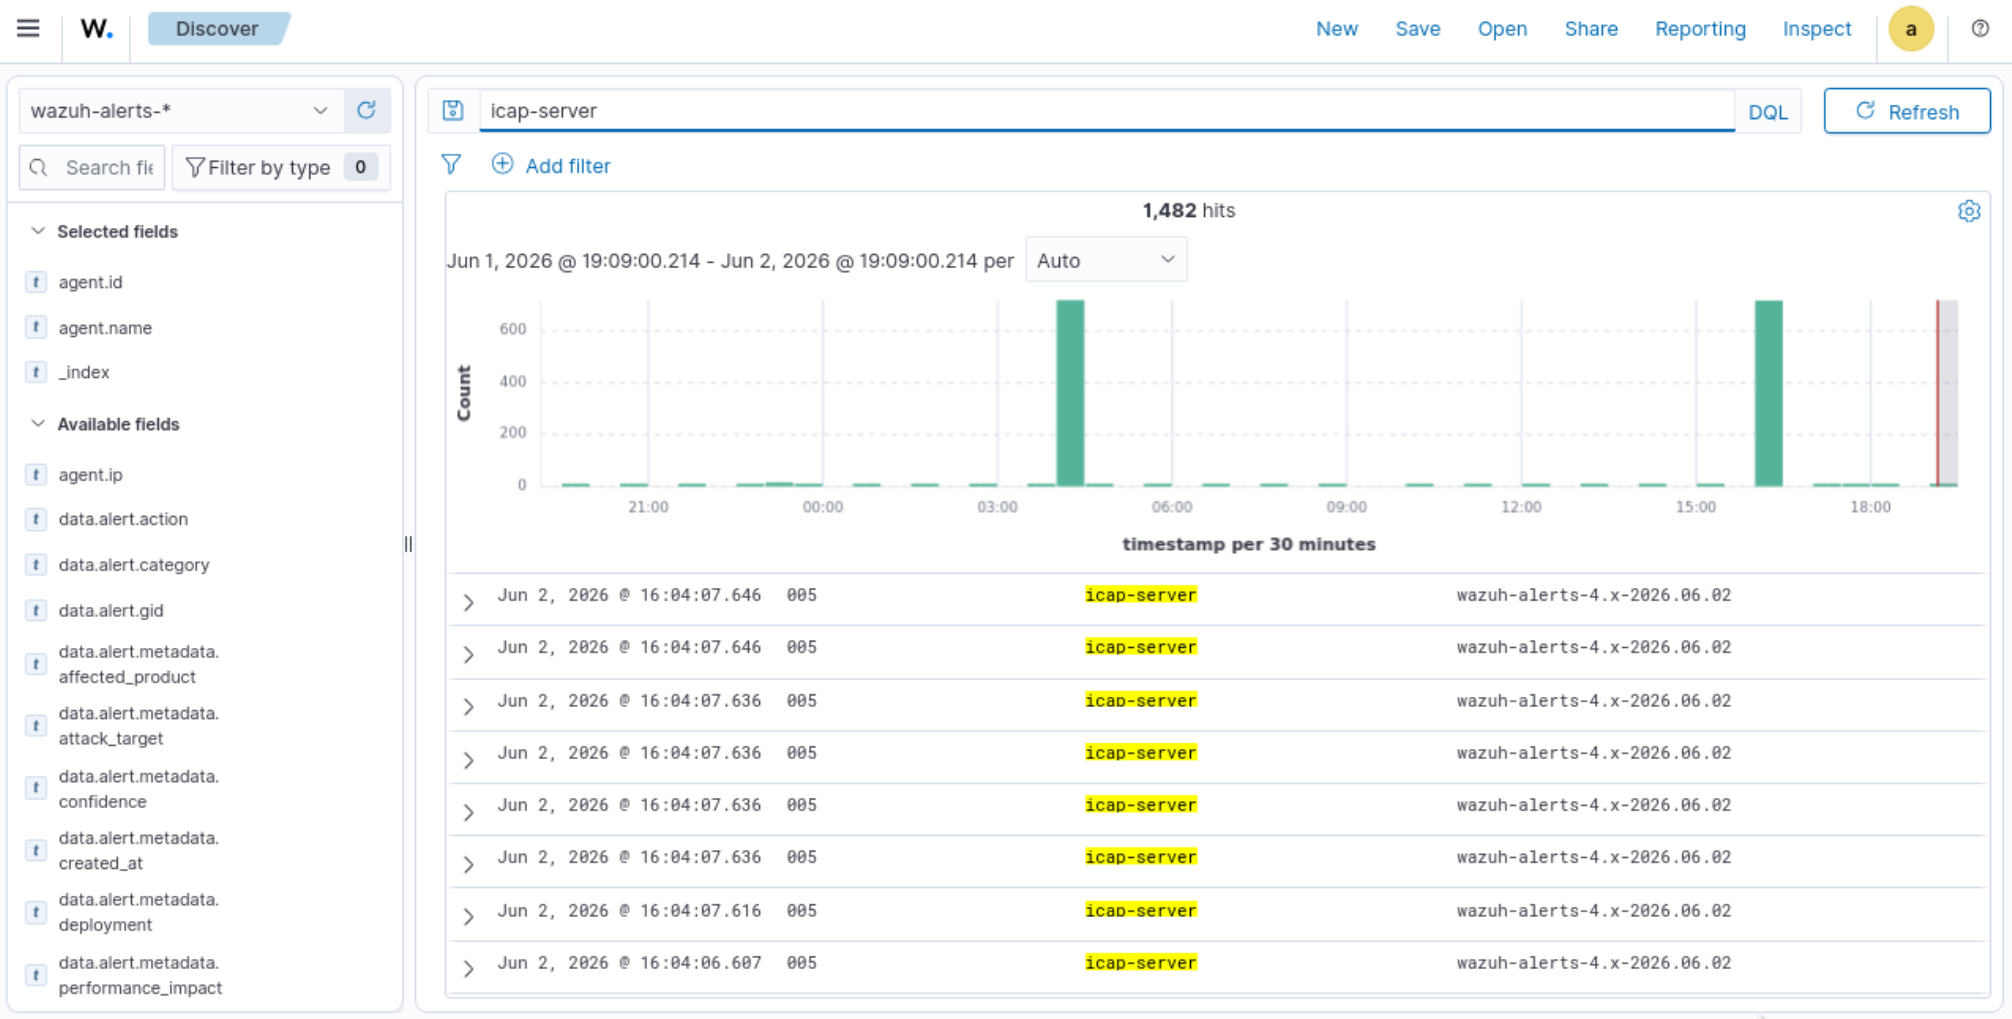
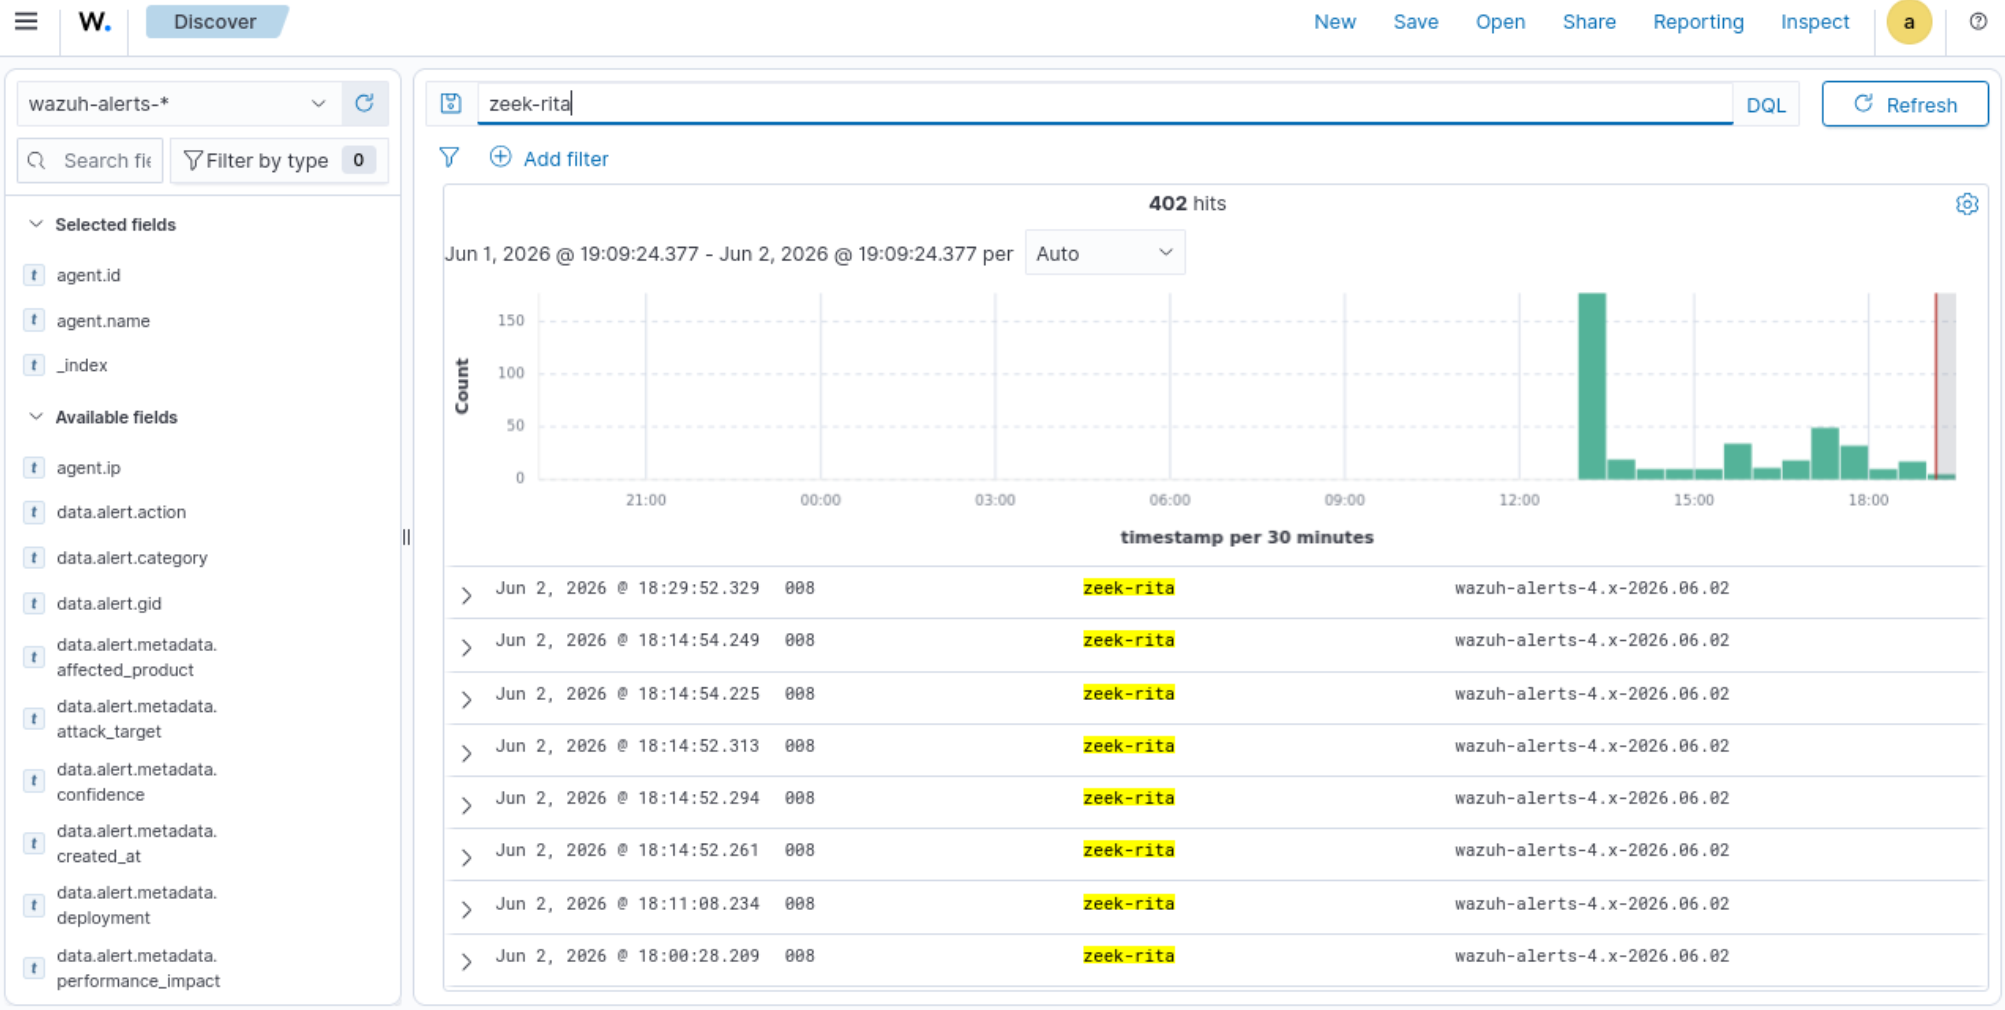
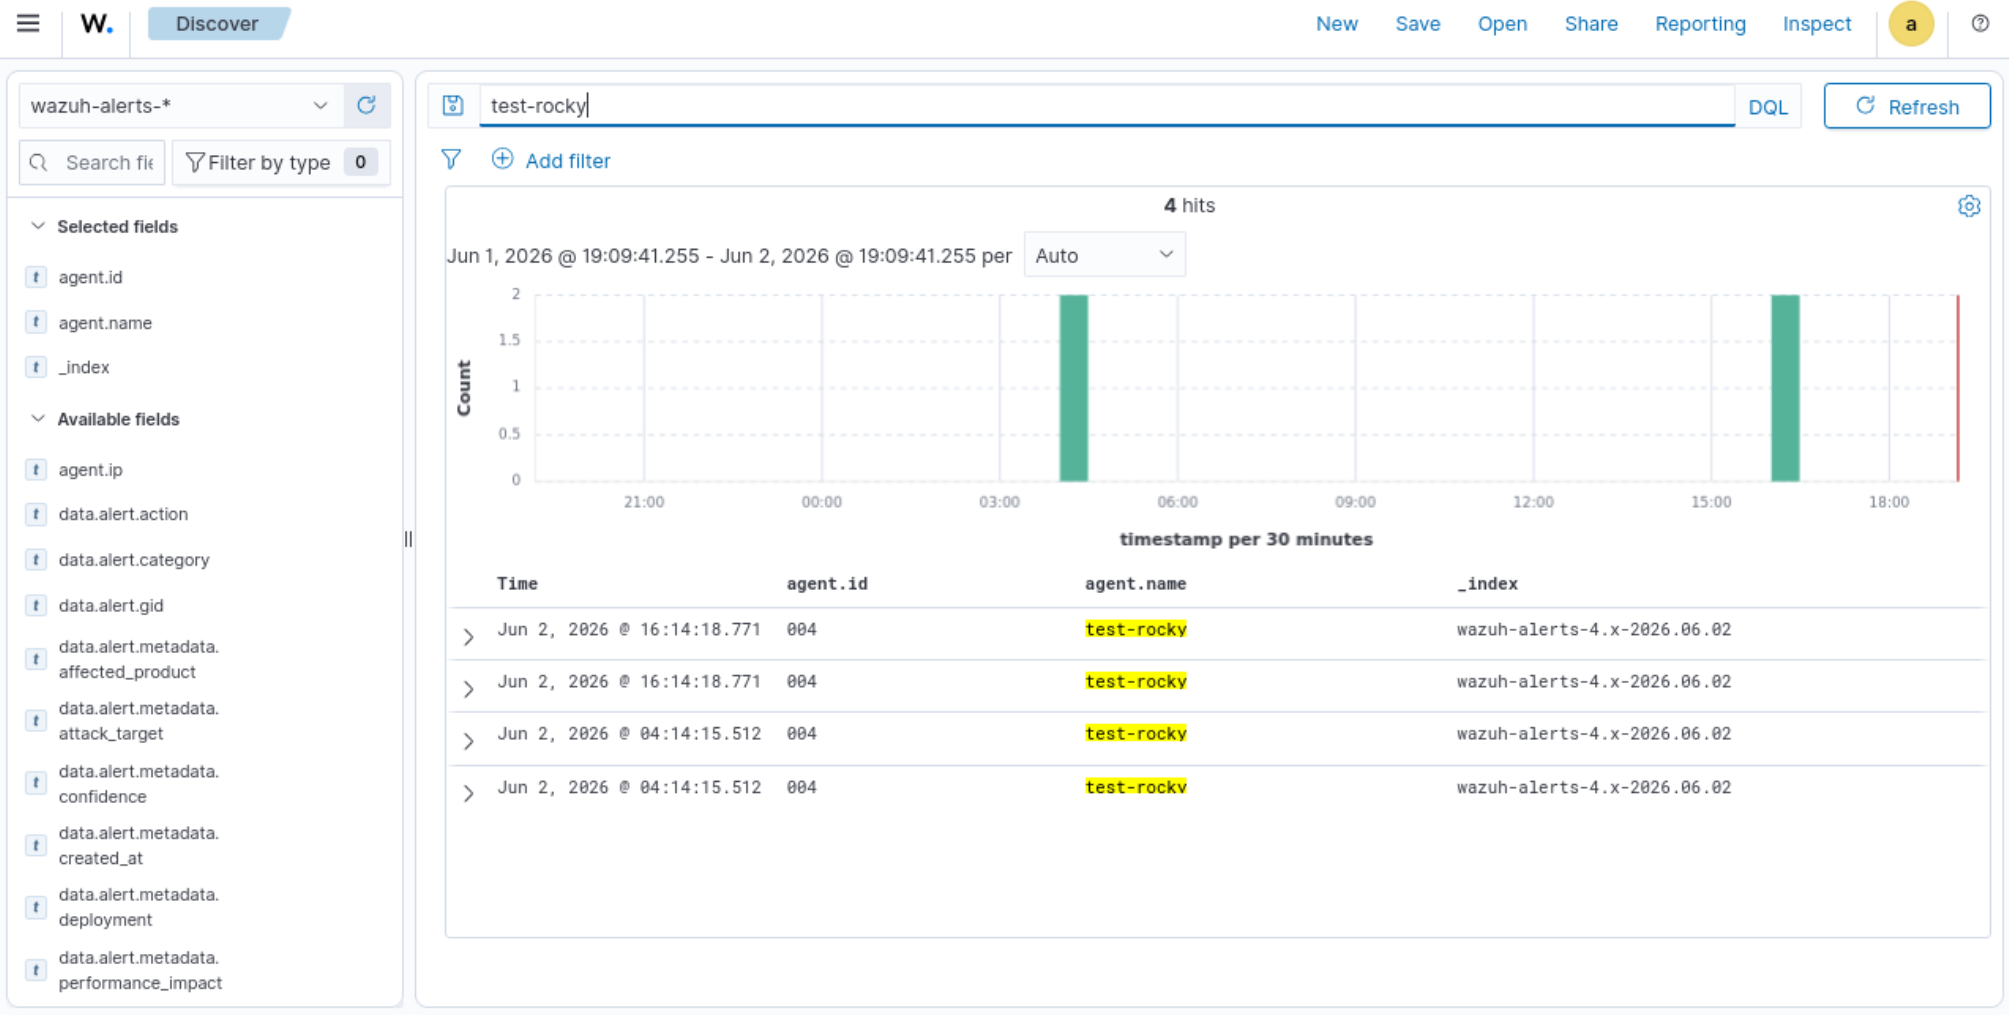
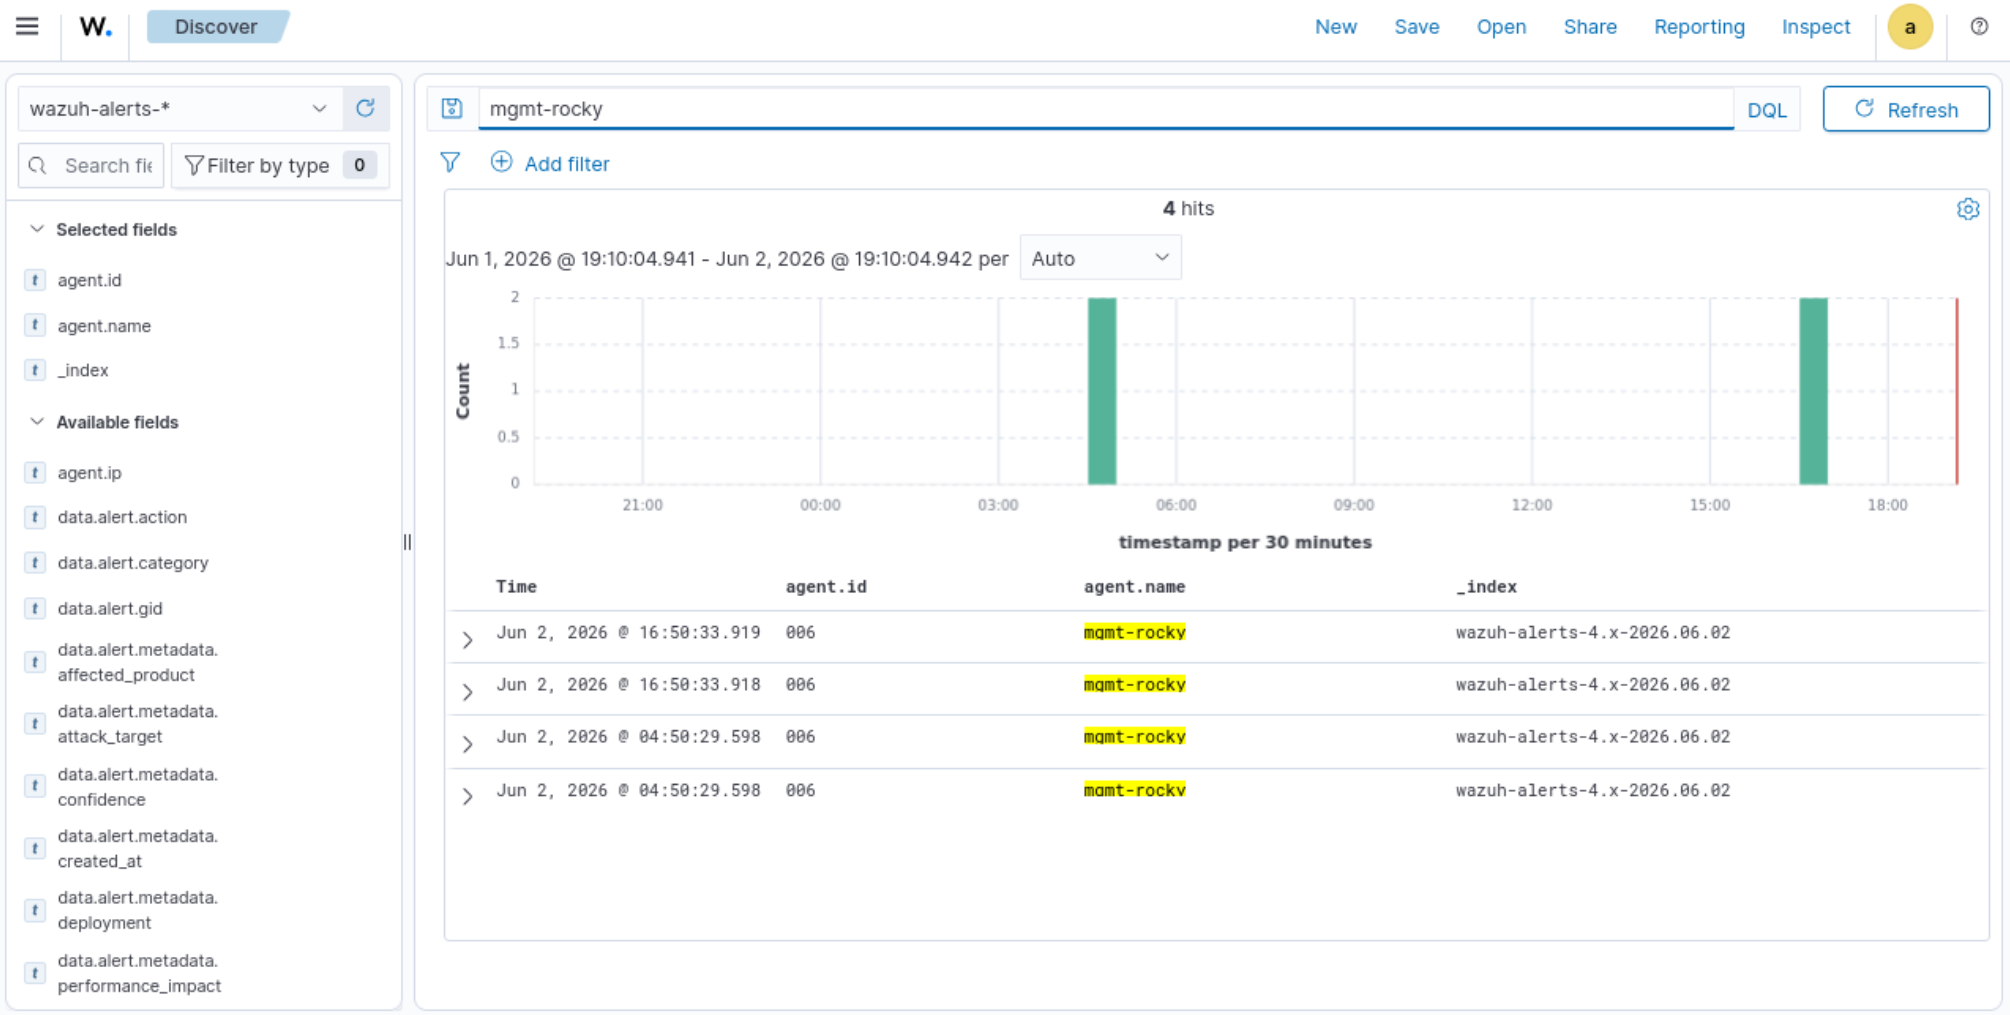
Explore → Discover → kies index wazuh-alerts-* → filter op agent.name. Gebruik kolommen: agent.id, agent.name, _index.
Per agent:
OPNsense:
ICAP-server:
Zeek/RITA:
Test Rocky:
Mgmt Rocky:
Validatie & testen
De werking van het SIEM wordt aangetoond in:
| Testdocument | Bewijs |
|---|---|
| 01-Transparantie-en-logging | Per-agent events, EICAR-detectie end-to-end, cross-agent correlatie |
Troubleshooting
| Symptoom | Oorzaak | Oplossing |
|---|---|---|
Duplicate agent name bij enrollment |
Hostname conflicteert met bestaande agent | hostnamectl set-hostname <uniek> + agent-auth -A <uniek> |
Agent in Disconnected na rename |
Oude entry blijft op manager | manage_agents -r <oud_id> + opnieuw enrollen |
Permission denied op localfile |
Wazuh-user mist groep-toegang | usermod -a -G <group> wazuh + chmod g+rx <pad> |
| XML-error "Extra content at end" | Twee <ossec_config> blokken |
Merge tot één blok |
/var/ossec/logs/ lijkt te ontbreken |
Permissies — ls zonder sudo |
Gebruik sudo ls -la /var/ossec/logs/ |
| Indexer onbereikbaar van LAN | network.host op localhost |
Zet network.host: 0.0.0.0 in opensearch.yml |
| SCP poort 22 timeout | UFW/firewall blokkeert SSH | ufw allow from <lan>/24 to any port 22 proto tcp |
| Agent versie mismatch | Oude versie nog aanwezig | rpm -Uhv (upgrade) i.p.v. -ihv (install) |
| Zeek-logs niet zichtbaar | TSV-format zonder parser | log_format = syslog (of JSON in Zeek aanzetten) |
Security checklist
- Default
admin/admincredentials van dashboard wijzigen (voor productie) - Network host op indexer beperken tot LAN-bereik (voor productie)
- Manager-enrollment poort 1515 alleen open op LAN (geen WAN-exposure)
- Agent-keys (
/var/ossec/etc/client.keys) beveiligen — niet committen logall_jsonalleen aanzetten voor debugging (genereert veel data)- Snapshots gemaakt vóór elke agent-install
- Hostname-uniciteit per VM gewaarborgd vóór enrollment
- UFW-regels die tijdelijk opengezet werden voor install zijn teruggedraaid
Bronnen
- Wazuh VM Installation: https://documentation.wazuh.com/current/deployment-options/virtual-machine/virtual-machine.html
- Wazuh Agent enrollment: https://documentation.wazuh.com/current/user-manual/agent/agent-enrollment/index.html
- Wazuh localfile configuration: https://documentation.wazuh.com/current/user-manual/reference/ossec-conf/localfile.html
- ClamAV ruleset (rule 52502): https://github.com/wazuh/wazuh/blob/main/ruleset/rules/0095-clamd_rules.xml
- Zeek log formats: https://docs.zeek.org/en/master/log-formats.html