Validatie: Test scenario's
Project: SASE Proof of Concept
Datum: 31-05-2026
Platform: Microsoft Entra ID + Netbird (self-hosted) + Rocky Linux + OPNsense + School ICAP Guard
Testclient: Rocky Linux, verbonden via Netbird client
Verantwoordelijke: Rieam
Rubriekcriterium: Test & validatie
Deze pagina bundelt de eindbewijzen van de vier aparte ZTNA-testhoofdstukken (per-applicatie toegang, identity & context awareness, tunnel per applicatie, toegang tot on-prem resources) en toont in één overzicht of de ZTNA-laag als geheel werkt. Alle testen staan op "Nog te verifiëren" tot ze door de verantwoordelijke daadwerkelijk uitgevoerd en gevalideerd zijn.
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Browser + terminal, via Netbird |
| Identity Provider | Microsoft Entra ID | Tenant 58ae5f32-3650-417e-b293-64e617c623e1 |
| Tunnel-protocol | WireGuard (via Netbird) | Interface wt0 |
| Netbird server | https://netbird.secure1e.org | Self-hosted op VPS 204.168.216.41 |
| OPNsense (routing peer) | LAN 192.168.50.1 / overlay 100.116.74.175 | Exit-node + LAN-route distributeur |
| Rocky Linux overlay | 100.116.198.151 | Testclient peer |
| ICAP Server | 192.168.50.12 | Doelresource voor IT-Helpdesk |
| Testgebruikers | Mariam El Hajouti (students-1e), IT-helpdesk-account (IT-HELPDESK-1e) | Aangemaakt in Entra ID |
| Logs | Netbird Activity log, sync-groups.log,ip route, netbird status | Per testscenario |
Validatie-aanpak
De validatie bestaat uit vijf soorten bewijs:
- Tunnelbewijs: WireGuard-tunnel actief, peer online, overlay-IP toegewezen.
- Identitybewijs: Entra-login verbindt de peer met een echte user en zijn groepen.
- Per-applicatie bewijs: Routes zijn alleen zichtbaar voor toegestane groepen.
- Resource-bewijs: On-prem services bereikbaar via tunnel voor geautoriseerde users.
- Loggingbewijs: Audit trail in het Netbird Activity log + users.json mapping.
Een scenario telt als gevalideerd wanneer er zowel clientbewijs (op Rocky) als serverbewijs (Netbird/OPNsense/ICAP) is:
| Bewijstype | Voorbeeld |
|---|---|
| Clientbewijs | ip route / netbird status / ping / browser-output |
| Serverbewijs | Netbird Activity Log / OPNsense access log / ICAP users.json |
| Verklaring | Logevent toont user, groep, peer, action, timestamp |
ZT-VAL-T01. Tunnelbewijs: peer online en verbonden
Doel: aantonen dat de basis-ZTNA-laag werkt: WireGuard-tunnel actief en peer geregistreerd op de centrale controller.
Bron: 01-Per-applicatie-toegang ZT-T01.
Verwacht resultaat:
| Controlepunt | Resultaat |
|---|---|
| netbird status | Management + Signal: Connected |
| ip addr show wt0 | UP, 100.116.198.151/16 |
| Dashboard | Peer rocky-mariam Online |
| Conclusie | Tunnel werkt als ZTNA-basis |
Bewijs:
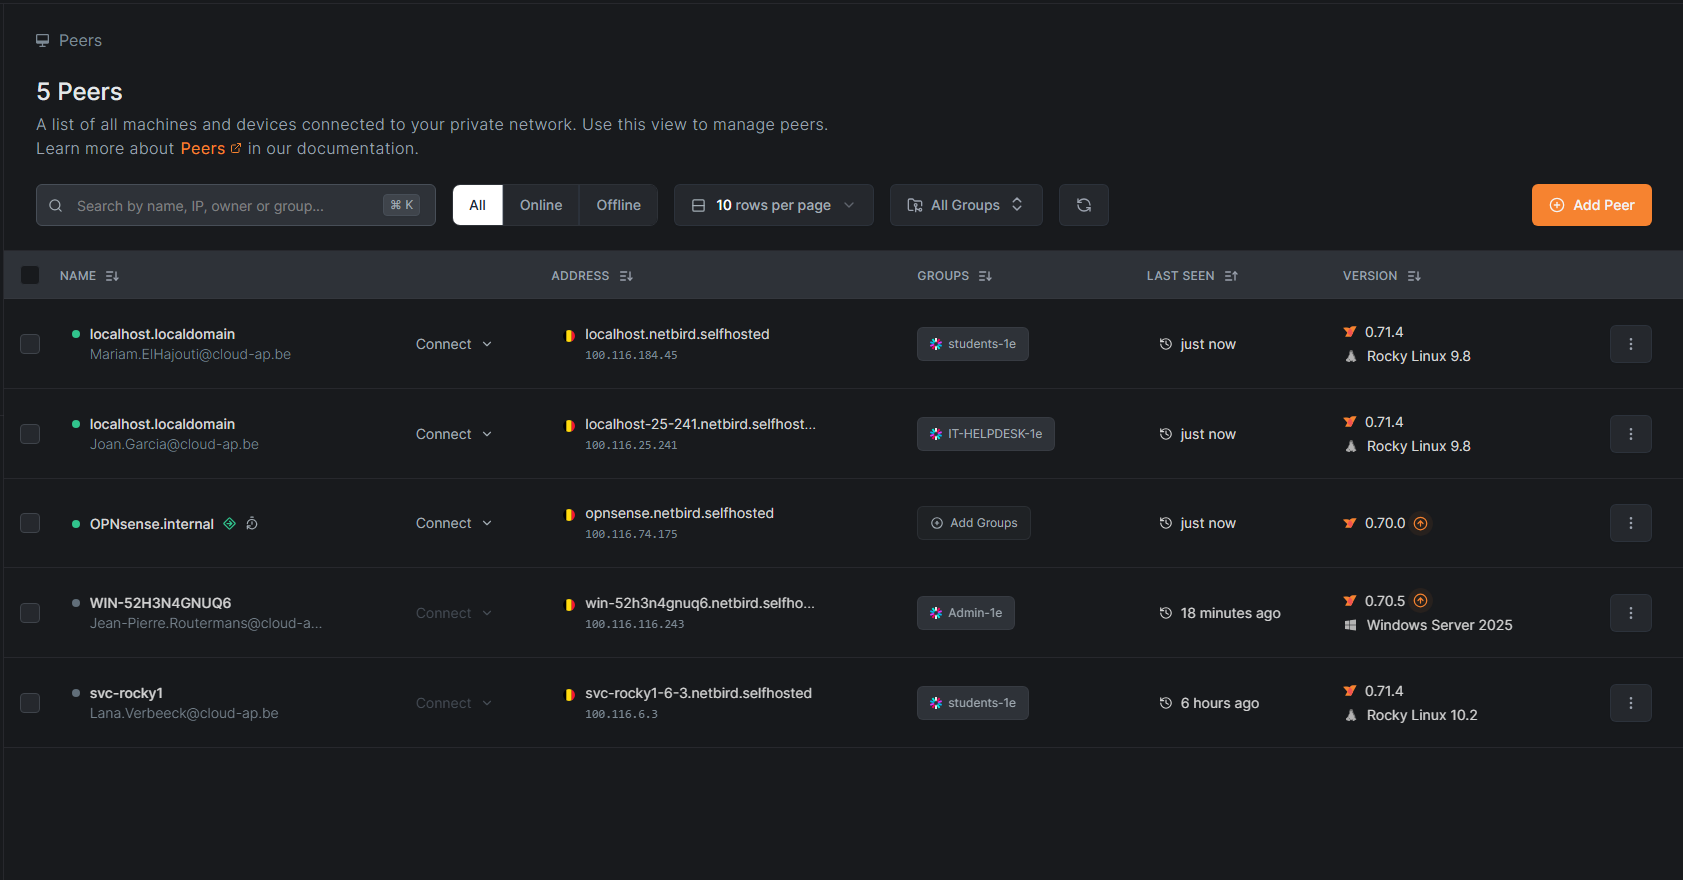
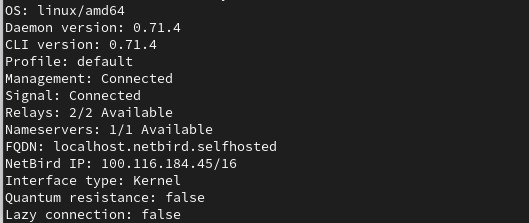 ²
ZT-VAL-T02. Identity & context: Entra OIDC keten gevalideerd
Doel: samenvatten dat de identity flow van Entra ID via Netbird tot in users.json werkt.
Bron: 02-Identity-en-context-awareness ID-T01 t/m ID-T04.
Uitvoering:
- Mariam logt op Rocky in via netbird up, doorloopt het Entra OIDC scherm en wordt succesvol terug-gerouteerd naar het dashboard.
- Dashboard toont Mariam onder Users + peer rocky-mariam onder Peers, in groep students-1e.
- sync-groups.sh op de VPS zet de GUID-groep om naar students-1e (cron */2).
- sync_netbird_users.py op de ICAP-server schrijft users.json met de mapping 100.116.198.151 → mariam.elhajouti@… → ["students-1e", "All"].
- Na een user-switch naar de IT-helpdesk-account blijft het IP gelijk, maar verandert de user en de groep in users.json.
Verwacht resultaat:
| Controlepunt | Resultaat |
|---|---|
| Entra OIDC login | Geslaagd voor Mariam en IT-helpdesk |
| Netbird Users | Beide users zichtbaar |
| Netbird Groups (*-1e) | Bevatten de juiste peers, geen GUIDs meer over |
| users.json | Mapping wisselt mee bij user-switch |
| Conclusie | Identity-keten werkt end-to-end |
Bewijs:
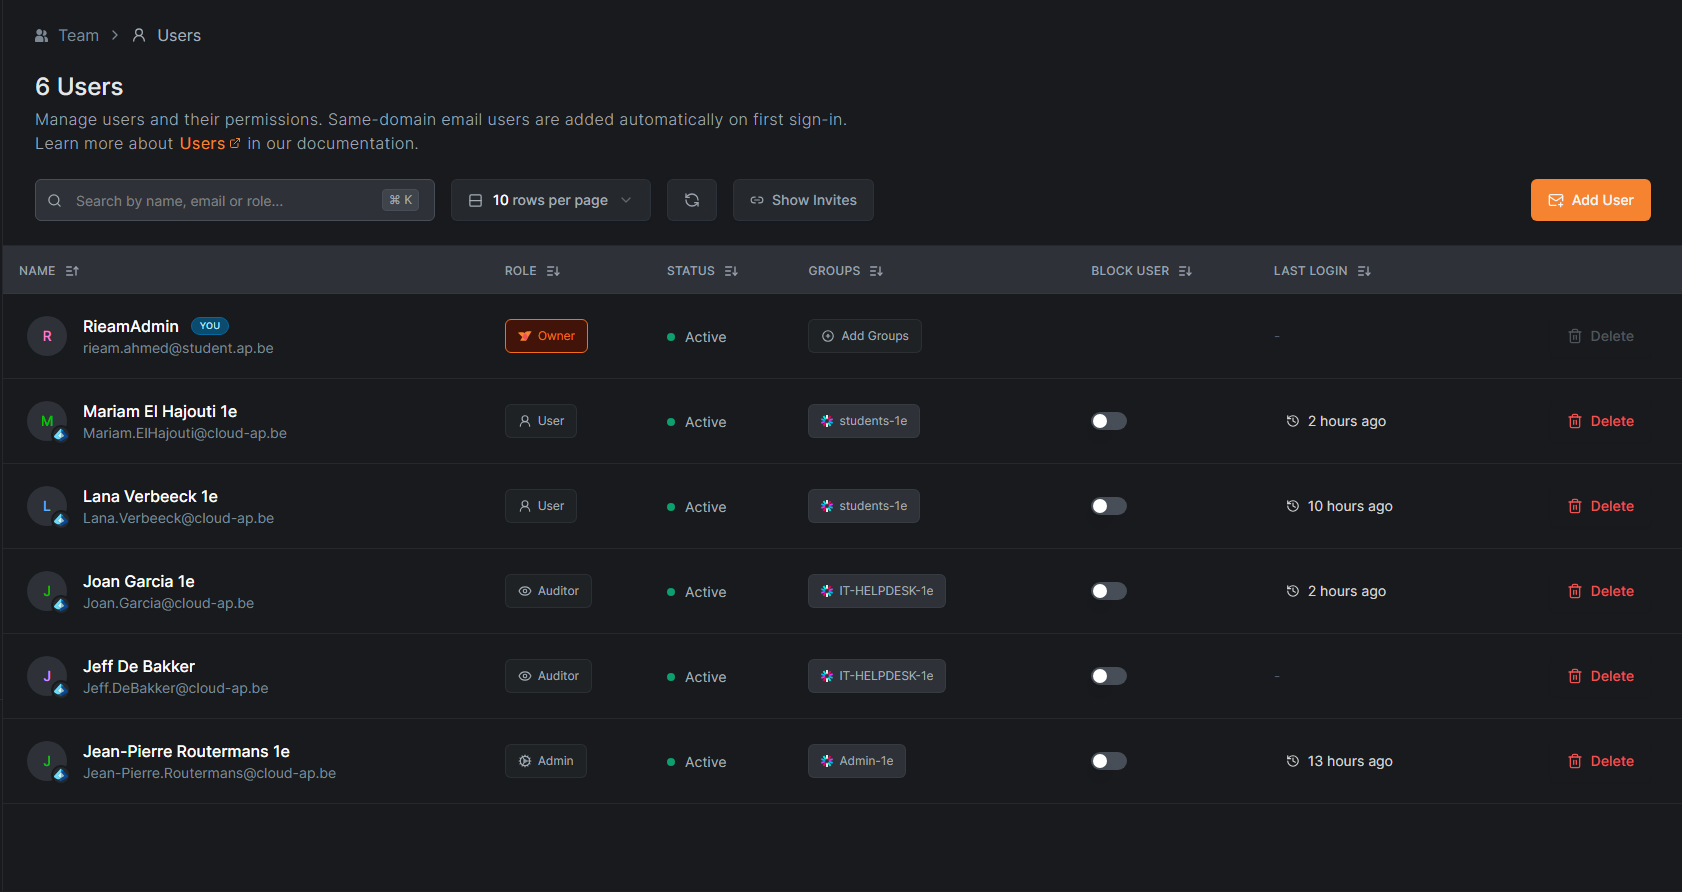
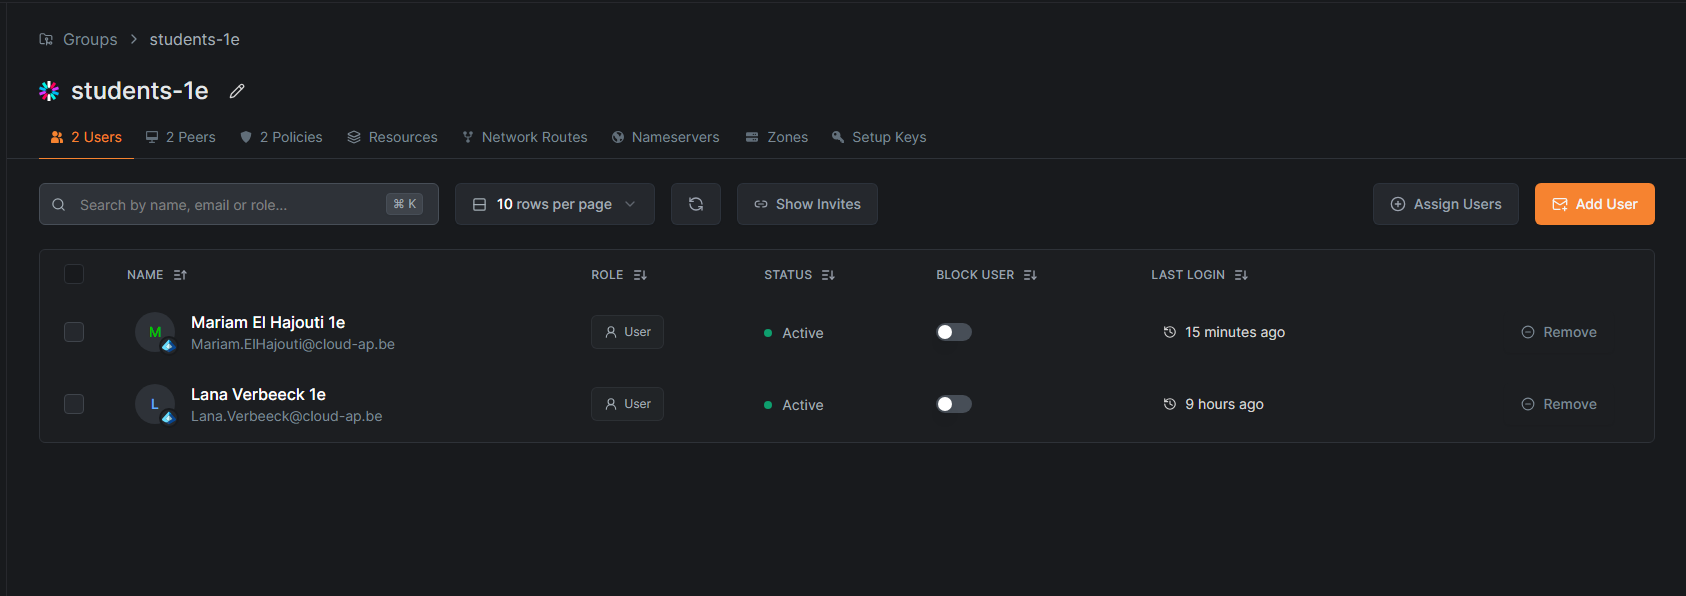
ZT-VAL-T05. Tunnel per applicatie: route-distributie zichtbaar
Doel: samenvatten dat per applicatie/resource een aparte route wordt gedistribueerd binnen dezelfde WireGuard-tunnel, consistent zichtbaar in twee lagen (Netbird + WireGuard).
Bron: 03-Tunnel-per-applicatie TN-T01 t/m TN-T03.
Verwacht resultaat:
| Laag | Bewijs |
|---|---|
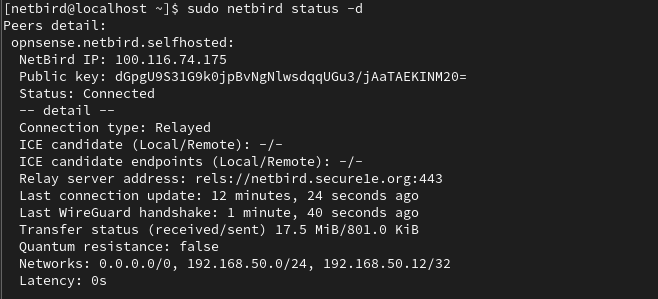
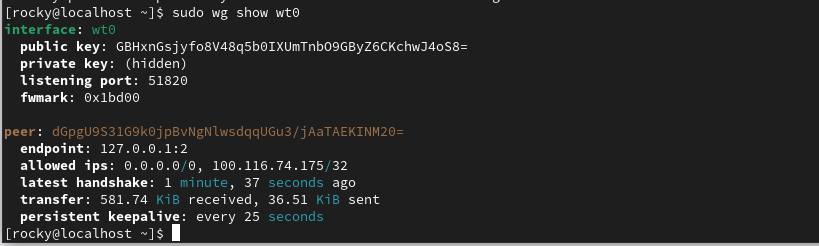
| Netbird (sudo netbird networks list) | Voor IT-Helpdesk: 0.0.0.0/0, 192.168.50.12, 192.168.50.0/24. Voor Student: alleen 0.0.0.0/0. |
| Netbird (sudo netbird status -d) | Toont per peer: groepen + Networks-blok met OPNsense als routing peer |
| WireGuard (sudo wg show wt0) | AllowedIPs van de peer komen overeen met de Netbird-routes |
| Conclusie | Twee-lagen-consistentie bevestigt correcte identiteitsgebaseerde route-distributie |
Score-rationale: "Goed" op dit criterium (niet "Uitstekend"): we hebben route per applicatie binnen één tunnel, niet tunnel per applicatie in de strikte zin. De keuze is verdedigbaar (alles moet sowieso door OPNsense voor inspectie) maar geen letterlijke implementatie van het concept. Zie 03-Tunnel-per-applicatie voor de volledige redenering.
Bewijs:
ZT-VAL-T06. Toegang tot on-prem resources gevalideerd
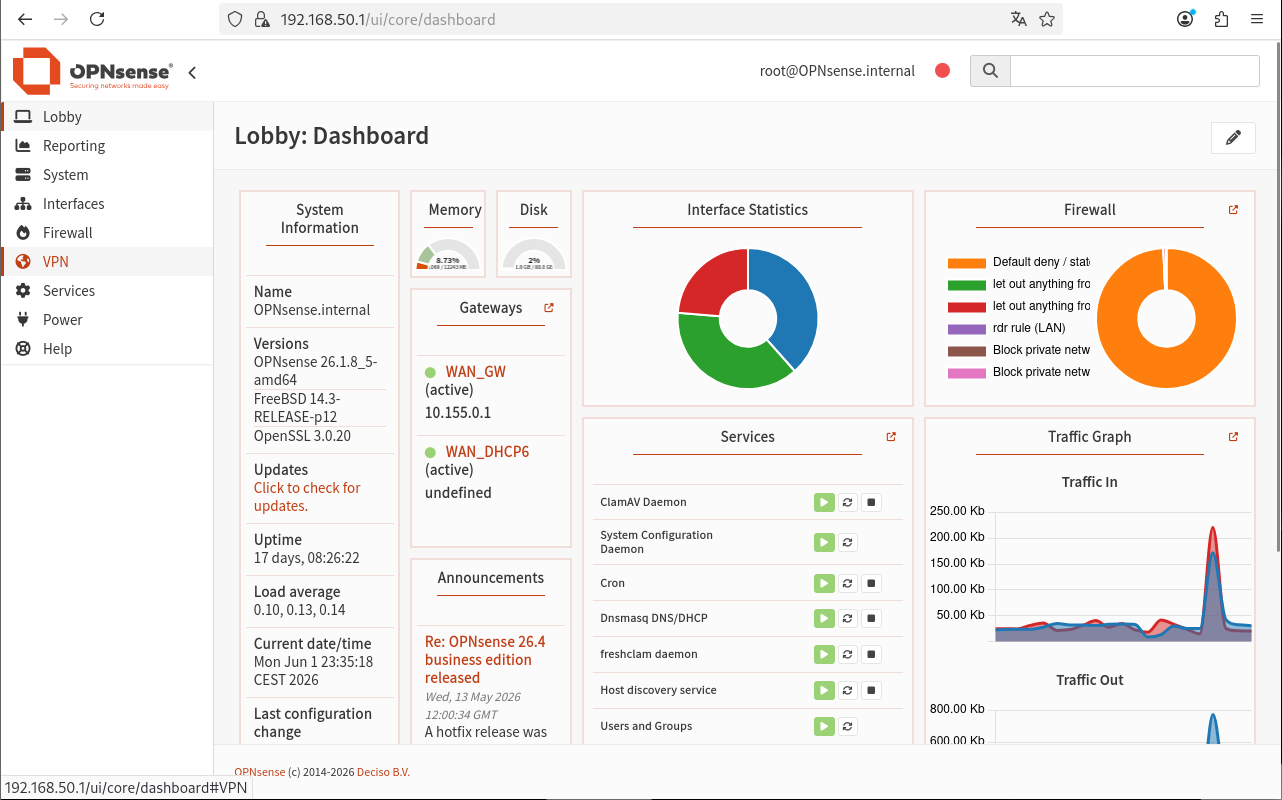
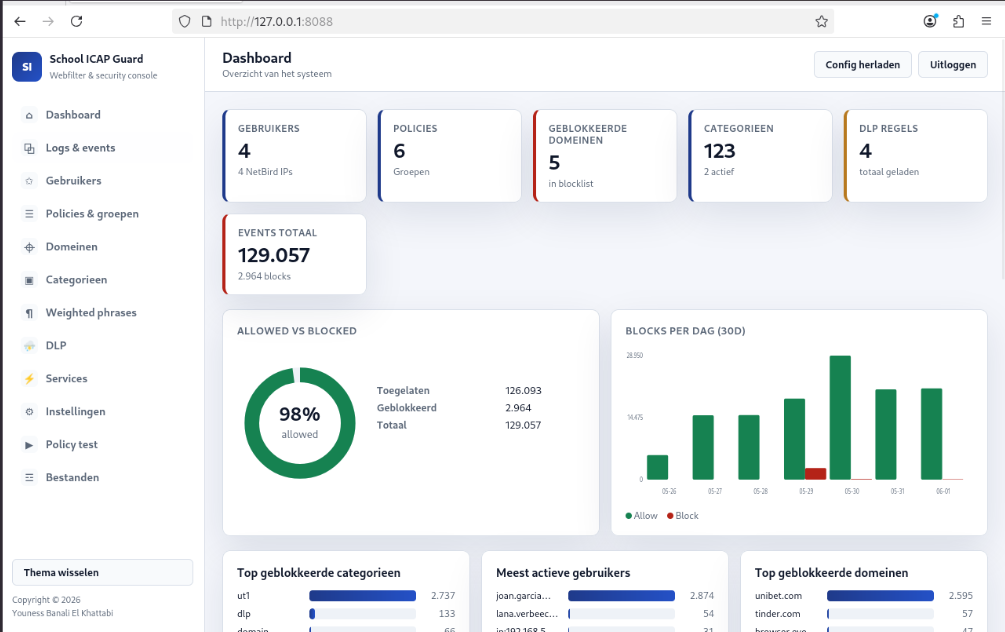
Doel: samenvatten dat OPNsense GUI, ICAP Guard dashboard en SSH allemaal werken via de Netbird-tunnel.
Bron: 04-Toegang-tot-on-prem-resources OP-T01 t/m OP-T04.
Verwacht resultaat:
| Service | Adres | Toegang IT-Helpdesk |
|---|---|---|
| OPNsense management GUI | https://192.168.50.1 | Bereikbaar |
| ICAP Guard dashboard | http://127.0.0.1:8088 via SSH-tunnel | Bereikbaar |
| SSH naar ICAP-server | 192.168.50.12:22 | Bereikbaar |
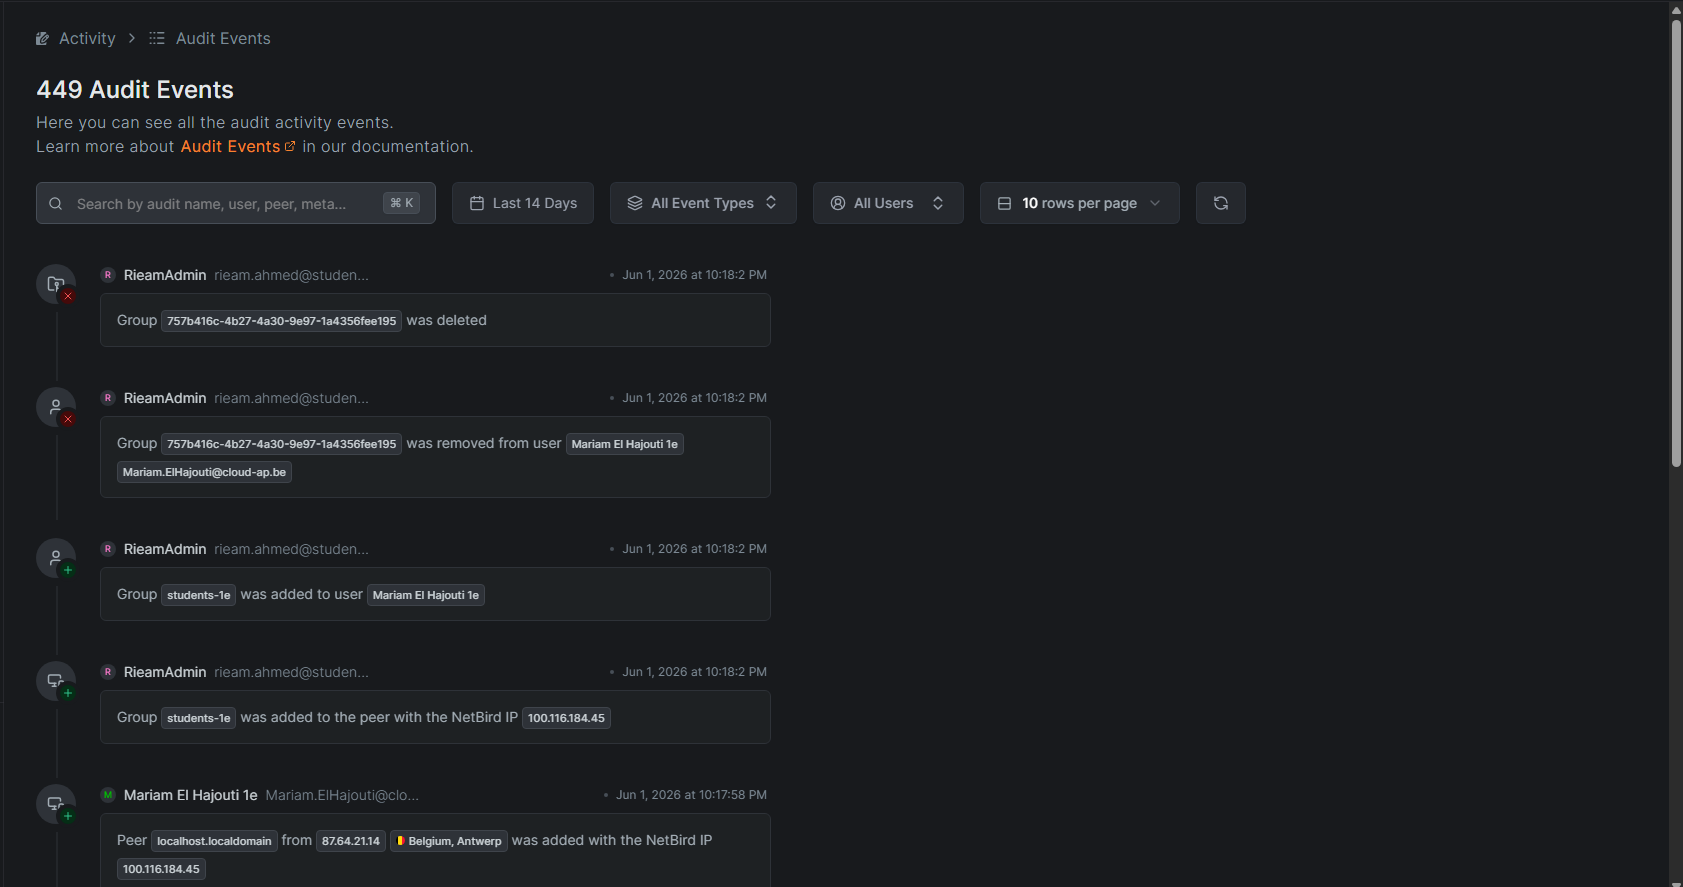
| Activity log | Dashboard → Activity | User/peer/groep events zichtbaar |
| Conclusie | Volledige on-prem-toegang voor geautoriseerde gebruikers |
Bewijs:
ZT-VAL-T07. Transparantie: waarom werd een verbinding wel/niet toegestaan?
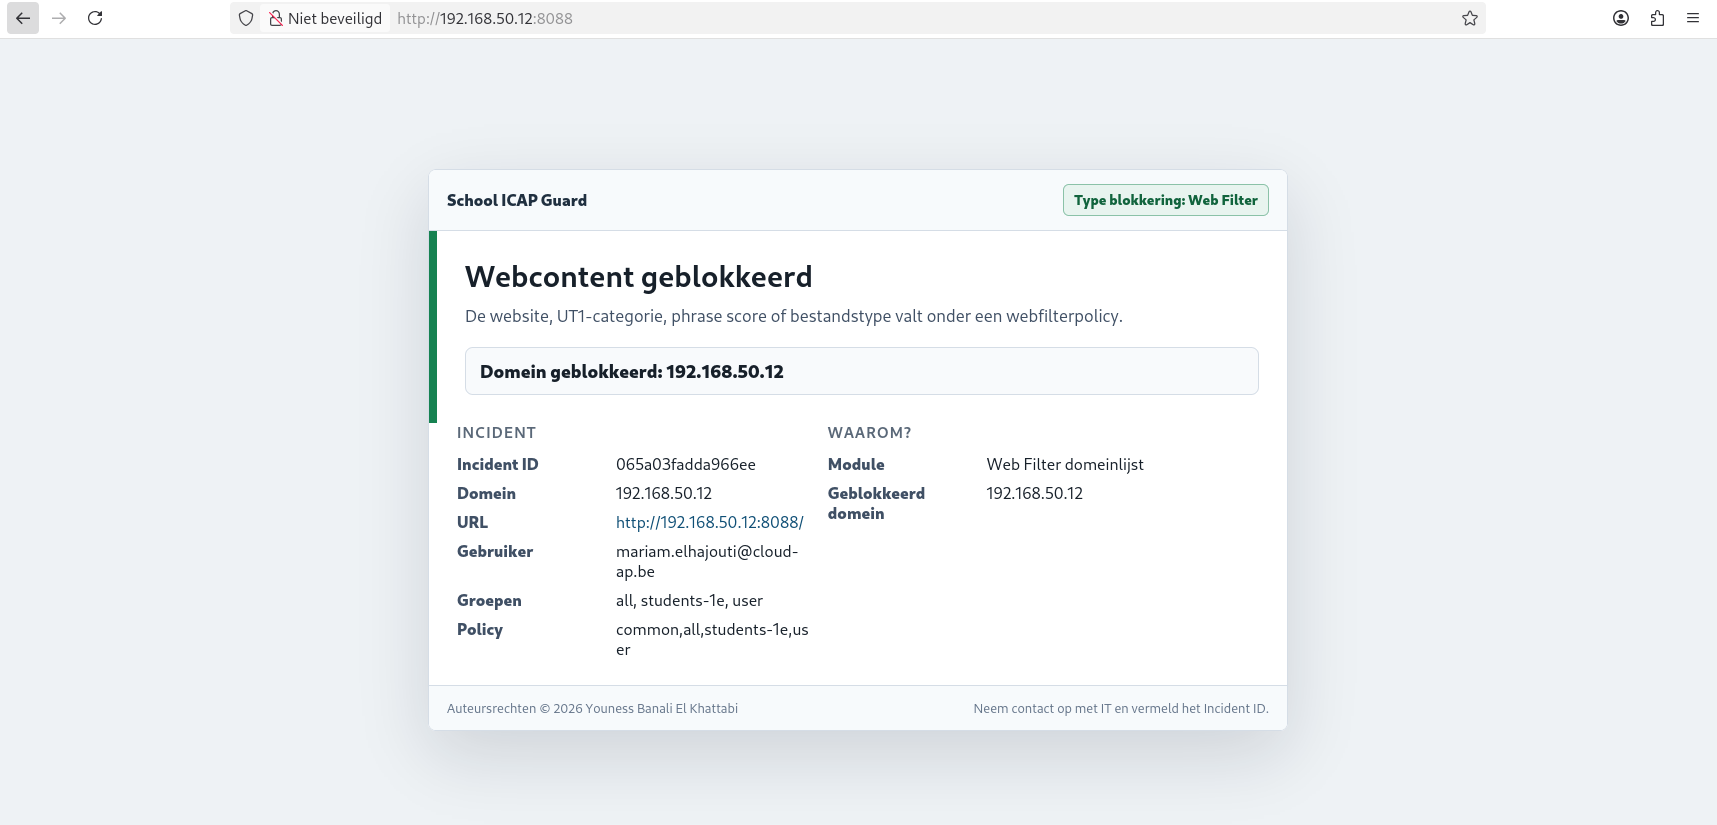
Doel: aantonen dat een beheerder per toegang of weigering kan uitleggen waarom de beslissing zo is genomen, op basis van Netbird-, OPNsense- en ICAP-logs.
| Type gebeurtenis | Bron | Zichtbaar |
|---|---|---|
| Student probeert ICAP te bereiken | OPNsense Live View + Netbird Activity Log | Block-event in OPNsense (firewall) en de groep van de peer in Netbird |
| Toegestane sessie van IT-Helpdesk | OPNsense Firewall log + Squid/ICAP log | Pass-regel in OPNsense, request zichtbaar in proxy/ICAP-logs |
| Wijziging van groep | Netbird Activity Log | "Peer added to group ..." event |
Bewijs:
Beperkingen en verbeterpunten
| Beperking | Impact | Verbeterpunt |
|---|---|---|
| Route-distributie alleen volstaat niet voor interne segmentatie | Een Student-peer kan via de default-route (0.0.0.0/0) en OPNsense als gateway alsnog interne hosts bereiken, zie Configuratie sectie 11.2 | Opgelost met aanvullende OPNsense firewallregels (zie 01-Per-applicatie-toegang ZT-T04) |
| Geen letterlijke "tunnel per applicatie" | Alle gedistribueerde routes lopen door dezelfde WireGuard-tunnel naar OPNsense | Score "Goed" i.p.v. "Uitstekend": bewuste ontwerpkeuze om SWG-inspectie centraal te houden, zie TN-uitleg |
| Transparante proxy werkt niet voor Netbird-verkeer | Verkeer komt op wt0 aan i.p.v. vtnet1. Squid pikt het geredirecte verkeer niet op | SWG-probleem, niet ZTNA. Workaround: handmatige proxy in Firefox. Wordt gevolgd in een aparte SWG-iteratie |
| Local breakout via fysieke interface niet geblokkeerd | Een Netbird-client kan via een tweede netwerkinterface om de tunnel heen surfen (TR-T03) | Strikte Netbird ACL (Block-policy buiten tunnel) of OS-niveau firewallregel die alles behalve wt0 blokkeert |
| Identity verlies bij groepswissel | Het overlay-IP blijft hetzelfde, maar users.json heeft tot 60 s nodig om te syncen | Acceptabel binnen scope; eventueel verlaging van sync-interval naar 30 s |
| ICAP-server stabiliteit | ICAP-service crashte enkele keren tijdens lange testsessies | Niet ZTNA-gerelateerd; gevolgd in apart issue van ICAP Guard project |
| Relay-only verbindingen | UDP 51820 vermoedelijk geblokkeerd op het schoolnetwerk; alle peers communiceren via de relay server | Beperking PoC-omgeving, niet Netbird-gerelateerd |
Eindconclusie (verwacht na verificatie)
Wanneer de tests zijn uitgevoerd zoals beschreven, zullen de volgende vaststellingen onderbouwd zijn:
- Per-applicatie toegang: Mariam (Student) ziet in sudo netbird networks list enkel de exit-node route, omdat Netbird de interne routes (192.168.50.12/32 en 192.168.50.0/24) uitsluitend distribueert naar IT-HELPDESK-1e en Admin-1e. Omdat OPNsense tegelijk exit node én gateway van het interne subnet is, kunnen pakketten van de Student-peer via de default-route alsnog interne hosts bereiken. Pas met aanvullende OPNsense firewallregels wordt de toegang werkelijk geblokkeerd. De IT-helpdesk-user ontvangt de interne routes wel en wordt door de firewall doorgelaten.
- Identity & context awareness: Microsoft Entra ID is de bron van waarheid voor users en groepen. Netbird neemt deze claims op via OIDC en distribueert routes op basis van groepslidmaatschap. School ICAP Guard synchroniseert de mapping naar users.json zodat het overlay-IP altijd aan een echte user gekoppeld is.
- Tunnel per applicatie: Per beschermde applicatie/resource bestaat een aparte route die via dezelfde WireGuard-tunnel naar de juiste peers wordt verdeeld. Score "Goed": bewuste keuze om centrale SWG-inspectie te behouden.
- Toegang tot on-prem resources: OPNsense management, ICAP Guard dashboard (via SSH-tunnel over Netbird) en SSH naar de ICAP-server zijn allemaal bereikbaar voor geautoriseerde users, zonder de services aan het publieke internet bloot te stellen.
- Transparantie: Het Netbird Activity Log toont per user de login, peer-events en groepswijzigingen; de OPNsense Live View toont per geblokkeerd pakket de bron, bestemming en regel die het verkeer afgewezen heeft. Samen vormen ze een complete audit trail.
De beperkingen rond route-distributie + gateway, transparante proxy en local breakout via fysieke interfaces zijn gedocumenteerd en blijven binnen de PoC-scope geaccepteerd (met de OPNsense firewall als sluitstuk voor het eerste punt).