Test: Malware inspectie (DPI)
Project: SASE Proof of Concept
Datum: 30-05-2026
Platform: Rocky Linux + NetBird + OPNsense/Squid + School ICAP Guard + ClamAV
Testclient: Rocky Linux, verbonden via NetBird client
Rubriekcriterium: Malware inspectie (DPI)
Verantwoordelijke: Youness
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Rocky Linux: browser + terminal |
| Proxy/SWG | OPNsense Squid | Stuurt HTTP-verkeer naar ICAP |
| ICAP-service | School ICAP Guard | REQMOD en RESPMOD op poort 13440 |
| Antivirus | ClamAV / clamd | Wordt door School ICAP Guard aangeroepen |
| ClamAV-poort | poort 3310 of Unix socket |
Beide mogelijk, deze setup poort 3310 |
| Testbestand | EICAR test file | Veilig bestand voor antivirusvalidatie |
| HTTPS-inspectie | SSL bump / TLS decryptie indien actief | Nodig om HTTPS-body's volledig te inspecteren |
| Bewijsbronnen | Browser, ICAP blockpagina, ICAP eventlog, ClamAV status | Browserbewijs is toegestaan; CLI is aanvullend |
School ICAP Guard voert malware-inspectie uit via ClamAV. Squid stuurt verkeer via ICAP naar de service. Bij een download of response met een schadelijke payload moet ICAP de inhoud scannen, de ClamAV-detectie ontvangen en de download blokkeren.
De verwachte inspectieflow is:
flowchart TD
    Client["Rocky Linux browser"] -->|via NetBird + Squid proxy| SWG["Squid / OPNsense"]
    SWG -->|ICAP RESPMOD| ICAP["School ICAP Guard"]
    ICAP -->|ClamAV scan| Result["Blockpagina of\ntoegstane response"]
MAL-T01 - ICAP- en ClamAV-keten actief controleren
Doel: aantonen dat de technische inspectieketen actief is voordat de malwaretest wordt uitgevoerd.
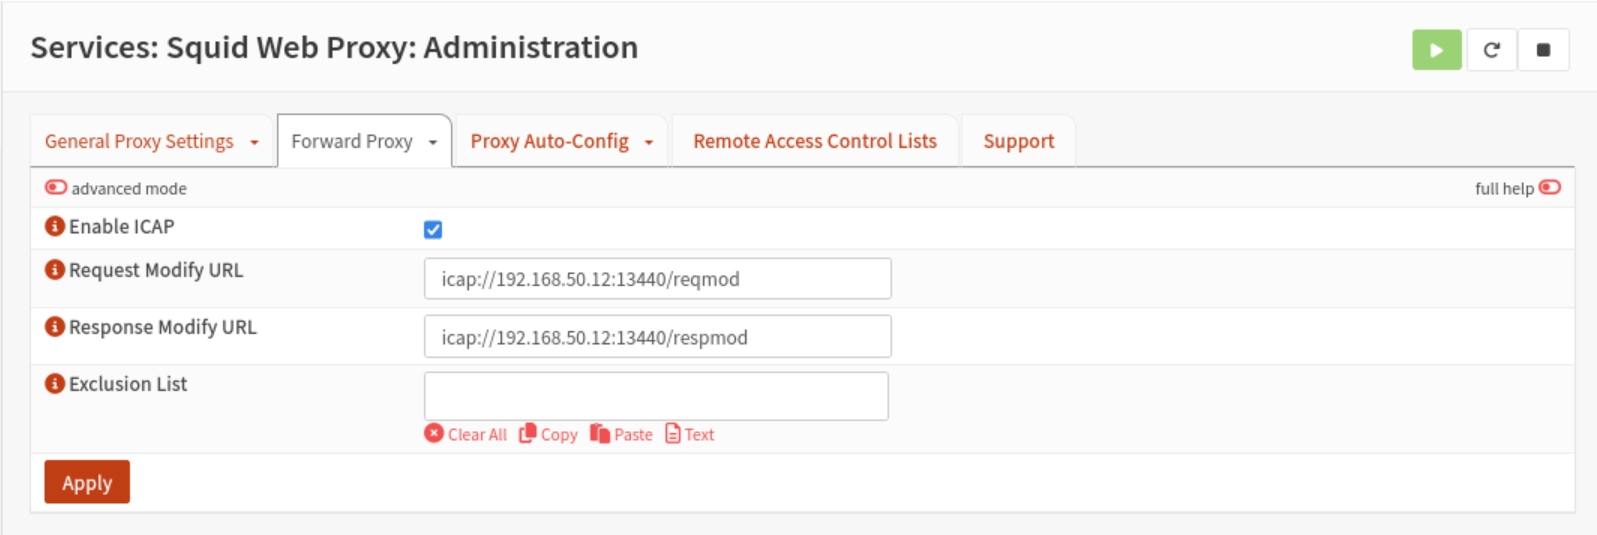
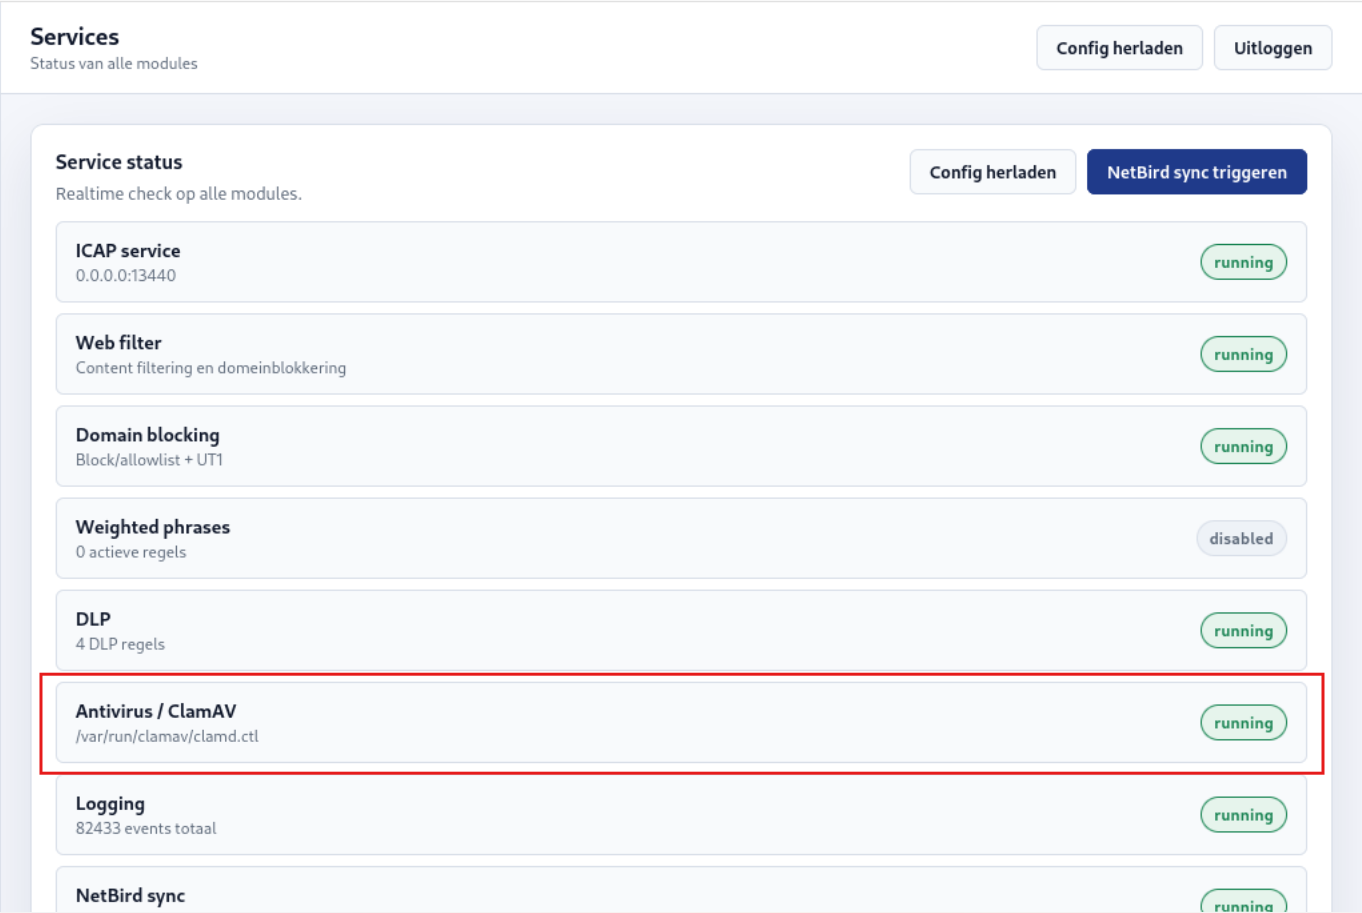
Methodiek: controleer dat Squid ICAP REQMOD/RESPMOD gebruikt, dat School ICAP Guard actief is en dat ClamAV bereikbaar is.
Uitvoering via browser/GUI:
- Open OPNsense.
- Ga naar Web Proxy/Squid custom options of de relevante proxyconfiguratie.
- Controleer dat de ICAP-regels voor
reqmodenrespmodactief zijn. - Open het School ICAP Guard-dashboard via SSH tunnel.
- Controleer dat antivirus/malware scanning aan staat.
Optionele controle via ICAP-server CLI:
sudo systemctl status school-icap-guard --no-pager
sudo systemctl status clamav-daemon --no-pager || sudo systemctl status clamd@scan --no-pager
sudo ss -lntp | grep 13440
sudo ss -lntp | grep 3310
sudo jq '.settings.antivirus_enabled, .clamav.enabled' /etc/school-icap-guard/config.json
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Squid | ICAP REQMOD en RESPMOD geconfigureerd |
| School ICAP Guard | Service actief en luistert op 13440 |
| ClamAV | clamd actief of socket bereikbaar |
| Configuratie | antivirus_enabled en clamav.enabled staan aan |
| Conclusie | Malware-inspectieketen is actief |
Bewijs:
MAL-T02 - EICAR-download via browser blokkeren
Doel: aantonen dat de SWG een veilig malware-testbestand blokkeert tijdens een download.
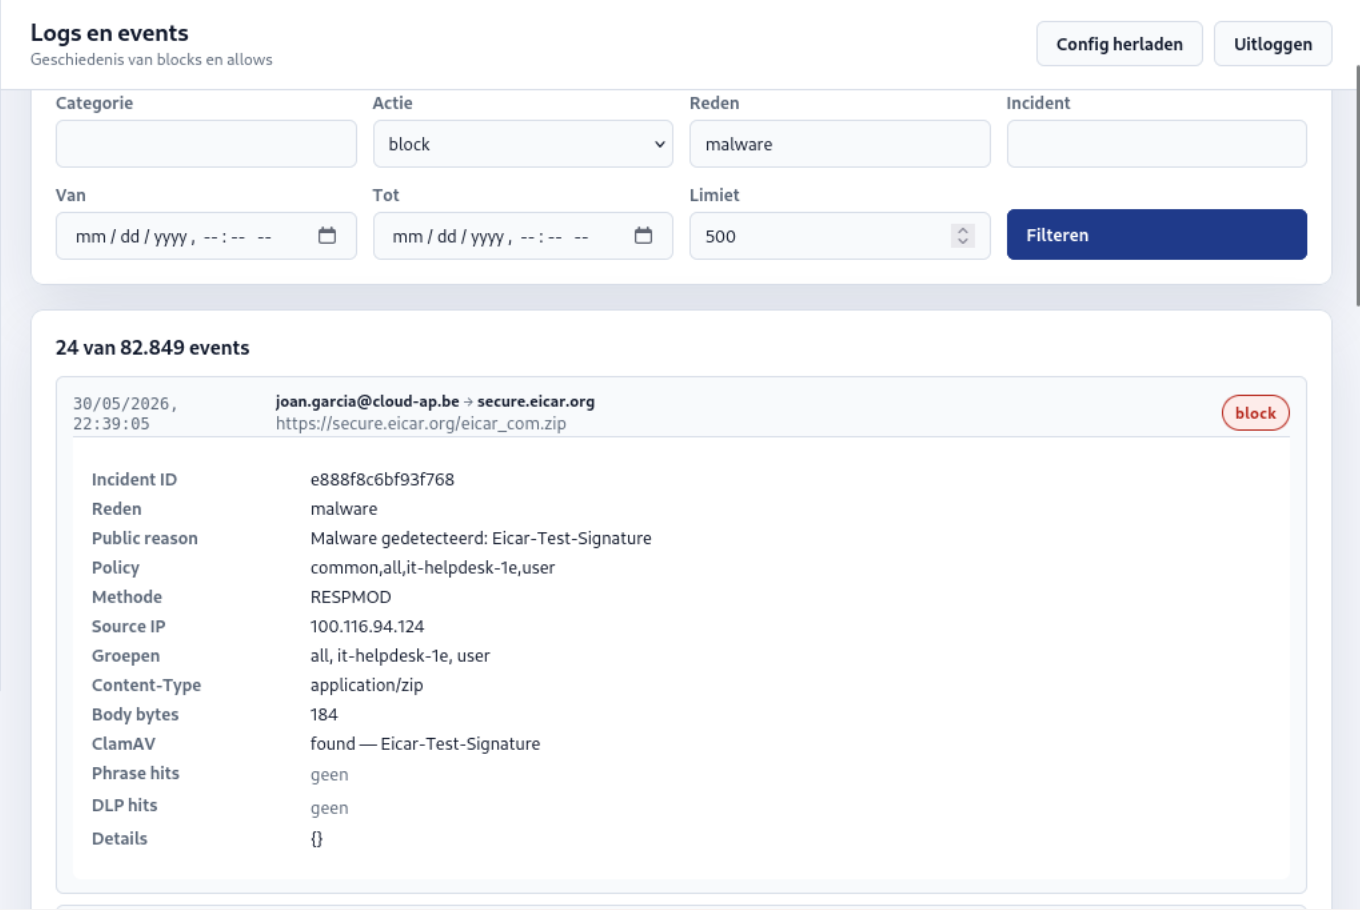
Methodiek: open vanaf Rocky Linux, via de ingestelde SWG-proxy, het officiële EICAR-testbestand. De browser mag het bestand niet succesvol downloaden. De gebruiker moet een blockpagina of proxyfout zien, en de admin moet in ICAP/ClamAV-logs de malwaredetectie zien.
Uitvoering via browser:
- Open de officiële EICAR-downloadpagina:
https://www.eicar.org/download-anti-malware-testfile/-
we zullen twee soorten testen txt en zip files:
https://secure.eicar.org/eicar.com.txthttps://secure.eicar.org/eicar_com.zip
-
Probeer het EICAR-testbestanden te downloaden.
- Controleer dat de download wordt geblokkeerd.
- Open het School ICAP Guard-dashboard of eventlog en zoek naar
malware,ClamAVofEicar.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Browser | Download wordt geblokkeerd |
| ICAP blockpagina | Reden verwijst naar malware/ClamAV |
| ICAP eventlog | action=block, reason=malware |
| ClamAV-resultaat | Signature bevat EICAR of vergelijkbare detectienaam |
| Bestand op client | Bestand wordt niet opgeslagen |
Bewijs:
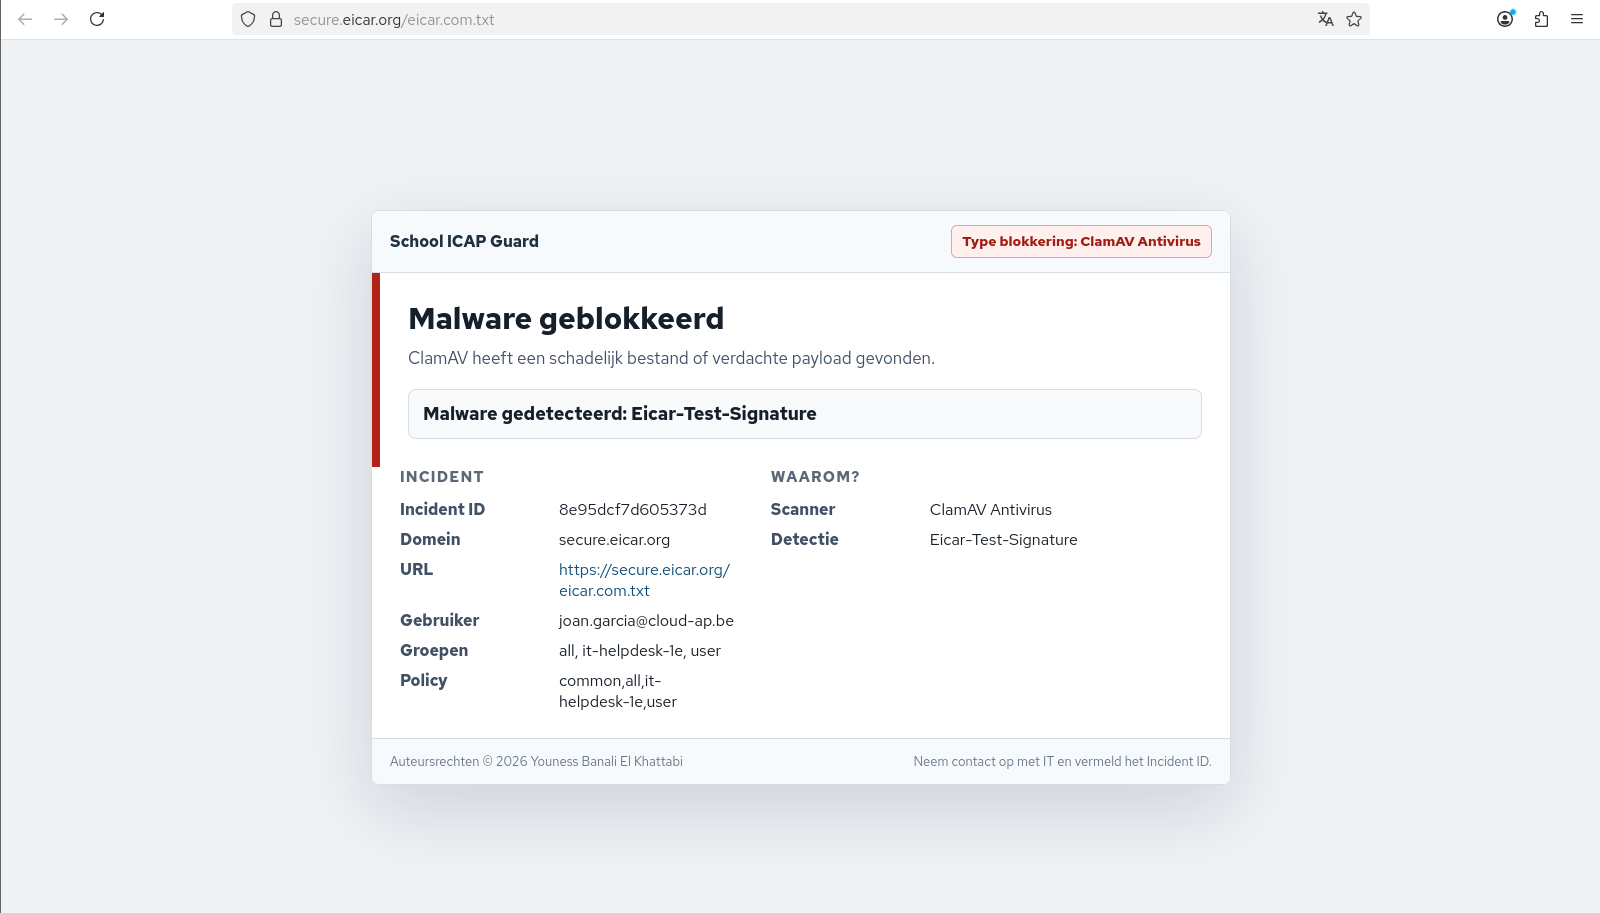
Blokkering txt file: https://secure.eicar.org/eicar.com.txt
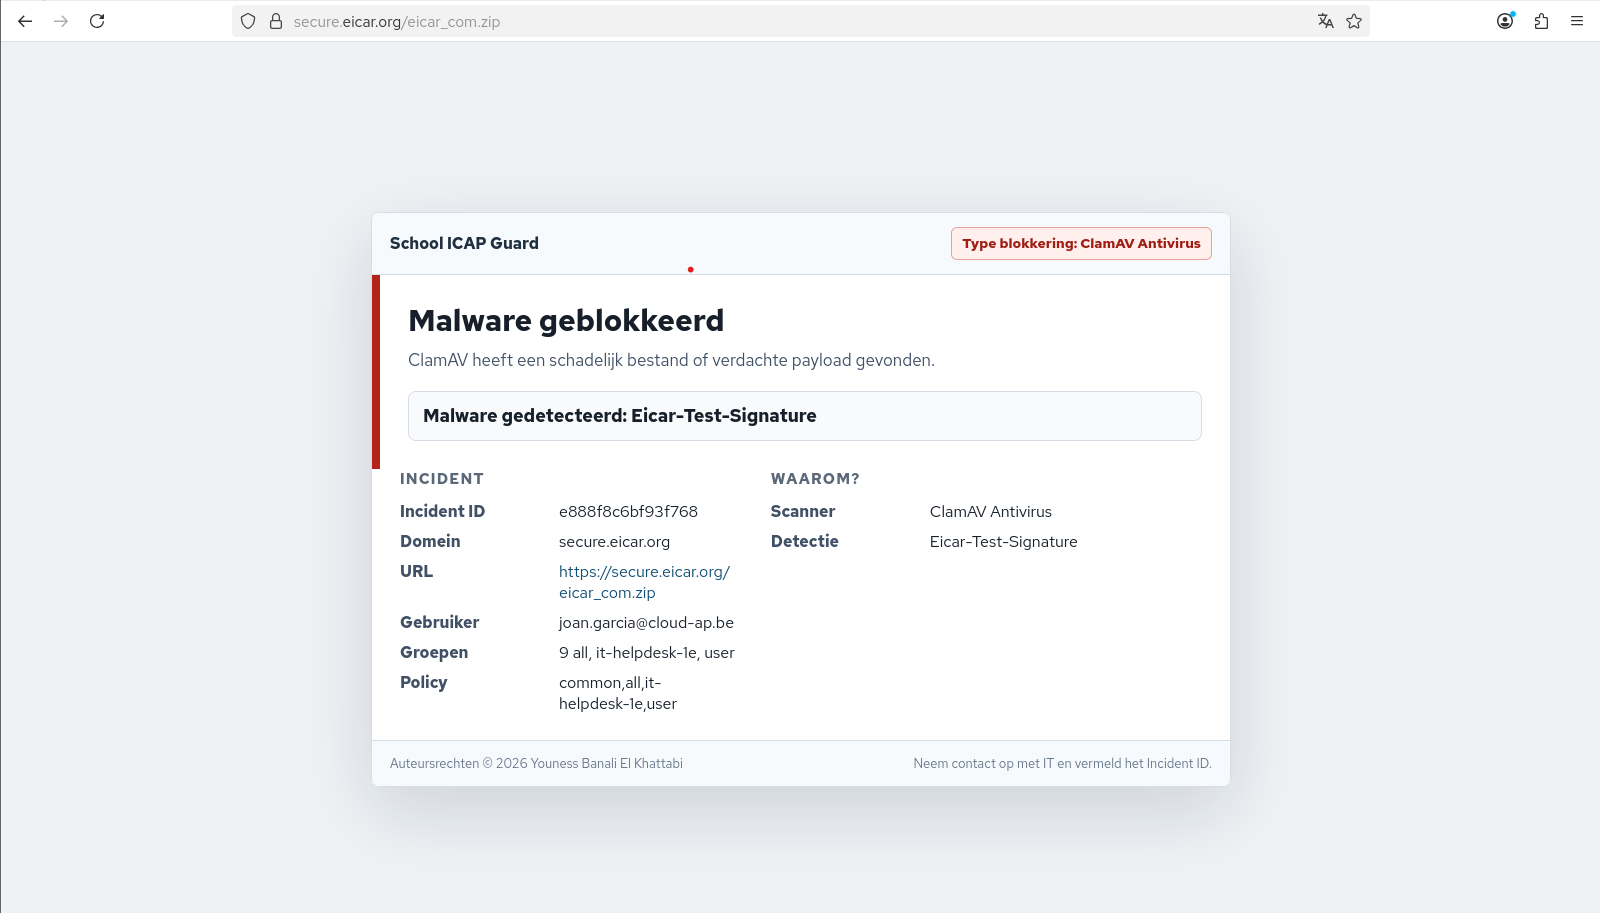
Blokkering zip file: https://secure.eicar.org/eicar_com.zip
MAL-T03 - HTTP versus HTTPS inspectie vastleggen
Doel: aantonen of de DPI-inspectie ook HTTPS-body's kan bekijken. Dit bepaalt of de test alleen DPI/malwaredetectie aantoont, of ook TLS decryptie.
Methodiek: voer de EICAR-test uit via HTTP en HTTPS, of toon de TLS-inspectieconfiguratie als jullie HTTPS decryptie actief hebben.
Uitvoering via browser/GUI:
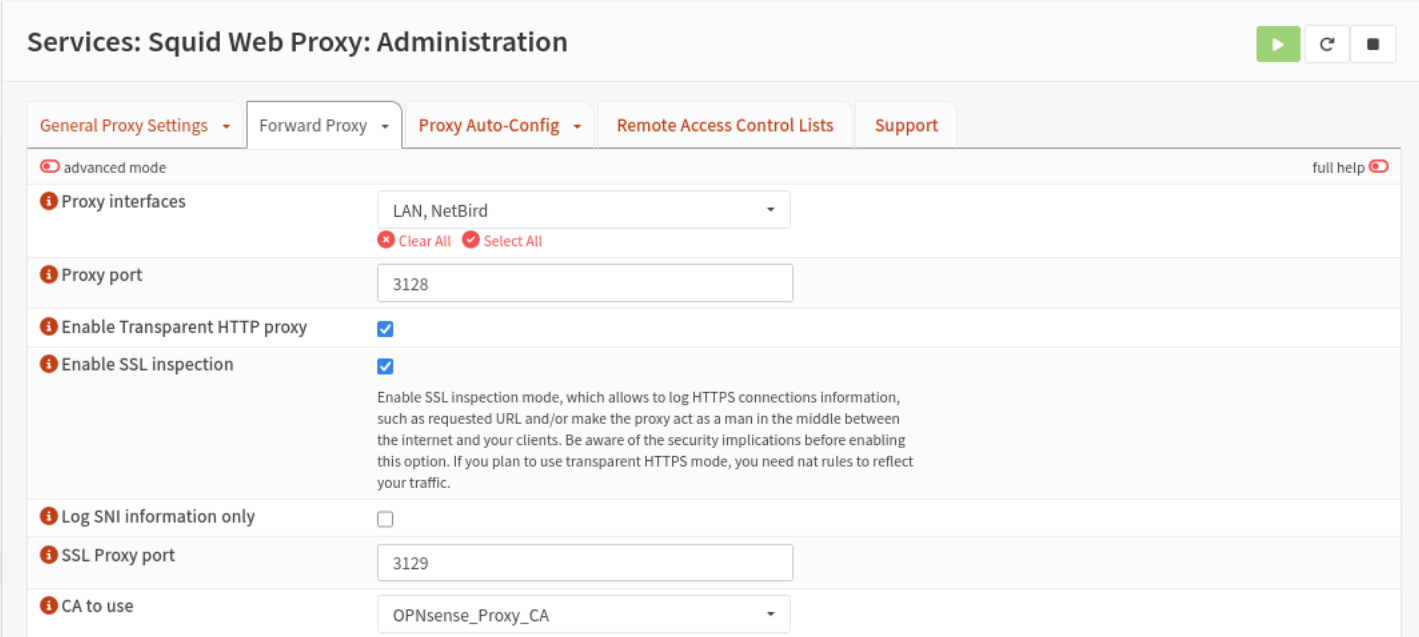
- Controleer in Squid/OPNsense of SSL inspection/SSL bump actief is.
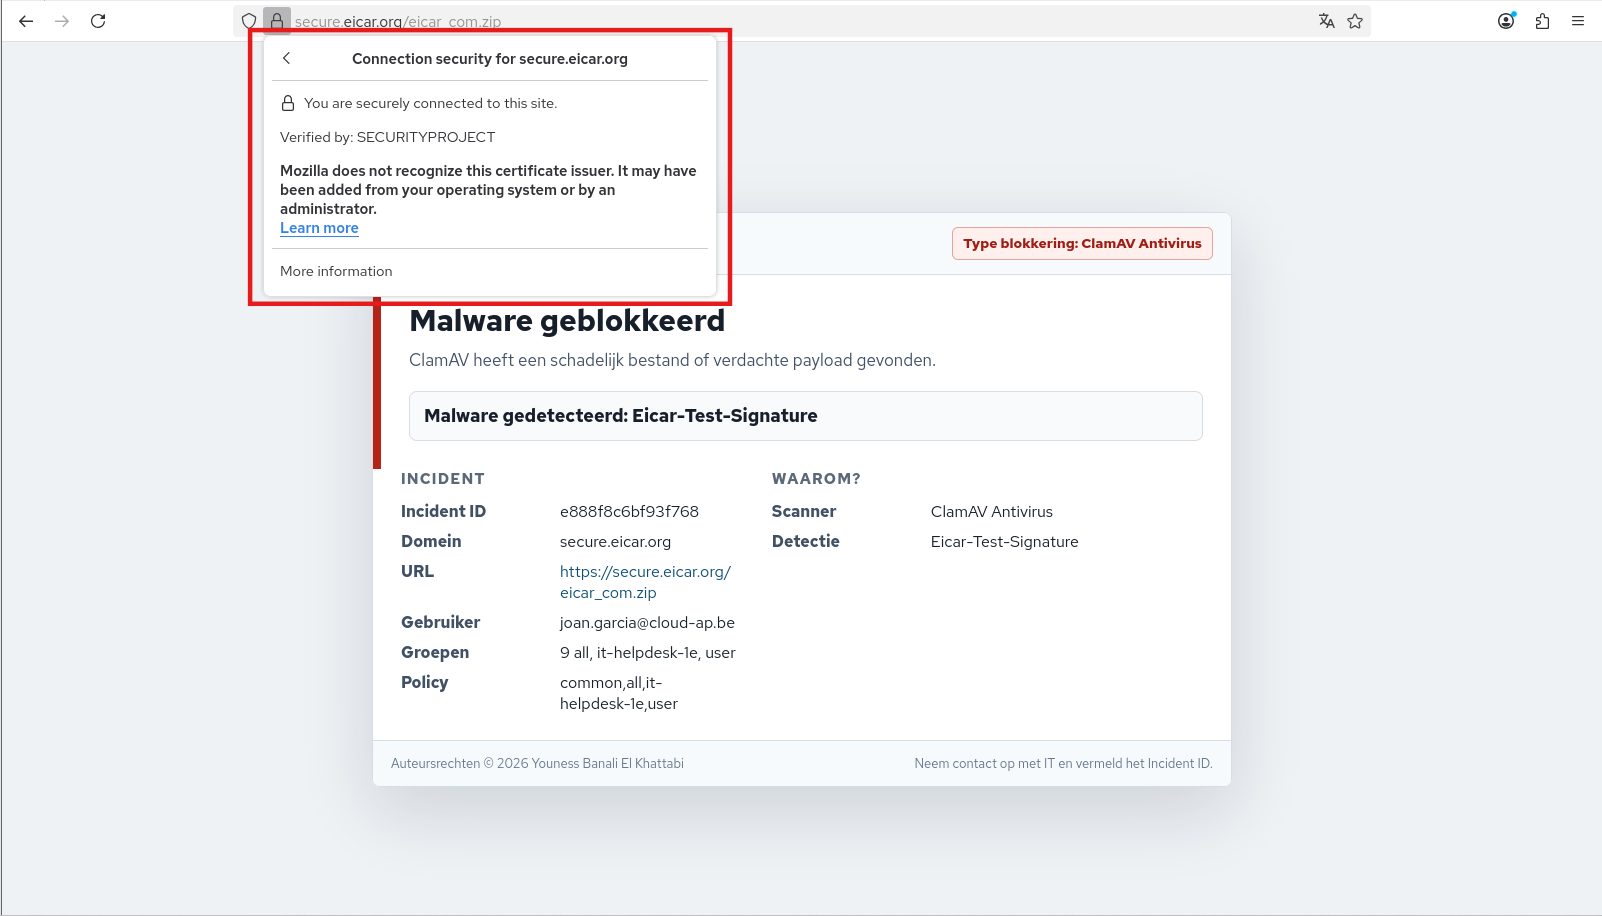
- Controleer of het CA-certificaat op Rocky Linux vertrouwd is.
- Open de HTTPS EICAR-test via de browser.
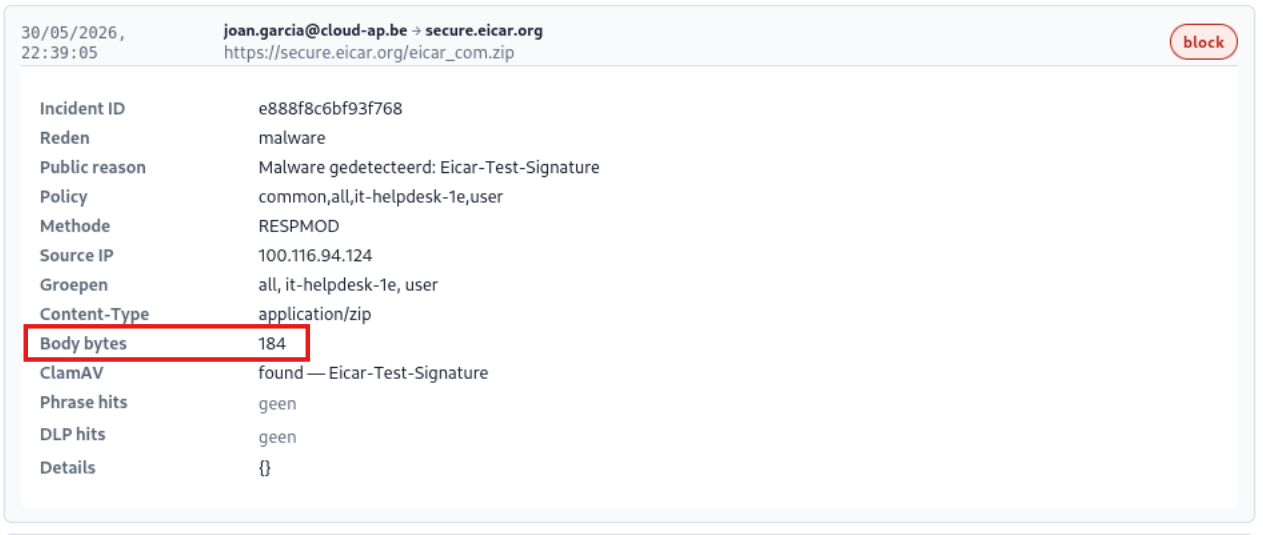
- Controleer of de ICAP-log de body/malwaredetectie toont.
- Is TLS decryptie niet actief? Leg dan vast dat de HTTP-test wel werkt en dat HTTPS-DPI een beperking is.
Verwacht resultaat:
| Situatie | Verwachte waarde |
|---|---|
| TLS decryptie actief | HTTPS EICAR wordt door ICAP/ClamAV geblokkeerd |
| CA-certificaat | Rocky Linux vertrouwt de SWG/SSL-bump CA indien decryptie actief is |
| Conclusie | Beperking of uitstekende score wordt duidelijk onderbouwd |
Bewijs:
MAL-T04 - Admin kan malwareblok verklaren
Doel: aantonen dat de beheerder kan uitleggen waarom de download geblokkeerd werd.
Methodiek: open de detailweergave van het malware-event. De log moet aantonen dat het om een malwaredetectie gaat, welke policy van toepassing was en welke gebruiker/IP betrokken was.
Uitvoering via browser/GUI:
- Open het School ICAP Guard-dashboard.
- Ga naar Events of Logs.
- Zoek het EICAR-event van MAL-T02.
- Controleer de velden:
- action:
block; - reason:
malware; - scanner: ClamAV;
- signature: EICAR of vergelijkbaar;
- user/source_ip/groups;
- policy.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Logevent | Malwareblok is terug te vinden |
| Gebruiker/IP | Rocky Linux testclient is herkenbaar |
| Reden | ClamAV/EICAR-detectie is zichtbaar |
| Policy | Toegepaste policy is zichtbaar |
| Conclusie | Blokkering is verklaarbaar voor admin |
Bewijs:
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| MAL-T01 | ICAP en ClamAV actief controleren | Malware inspectie - Basisvoorwaarde | Uitgevoerd |
| MAL-T02 | EICAR-download via browser blokkeren | Malware inspectie - Uitstekend | Uitgevoerd |
| MAL-T03 | HTTP/HTTPS en TLS-inspectie vastleggen | Malware inspectie - Uitstekend | Uitgevoerd |
| MAL-T04 | Adminlog verklaart malwareblok | Test & validatie + transparantie - Uitstekend | Uitgevoerd |
Conclusie
De malware-inspectietest is geslaagd, een EICAR-download via de SWG wordt tegengehouden en School ICAP Guard/ClamAV een duidelijk block-event registreert.