Unbound DNS — Configuratie & Installatie
Project: SASE Proof of Concept
Datum: 12-04-2026
Component: Unbound DNS op OPNsense
Doel: Implementatie van een veilige, ad-blocking en versleutelde DNS-resolver via Unbound DNS met DNS over TLS (DoT) en actieve blocklists.
Unbound DNS fungeert als de primaire DNS-resolver voor het LAN-netwerk. Naast standaard naamsresolutie is de dienst uitgerust met DNS over TLS (DoT) om DNS-verkeer te versleutelen, evenals diverse blocklists om malafide domeinen, advertenties en ongewenste content proactief te blokkeren. Voor de OPNsense-basisconfiguratie zie de OPNsense Configuratie, voor de DNS-filteringtests zie DNS filtering.
Fase 1 — Unbound DNS Basisconfiguratie
1.1 General Settings
De eerste stap is het inschakelen en configureren van de basisinstellingen van de Unbound service.
Navigatie: Services → Unbound DNS → General
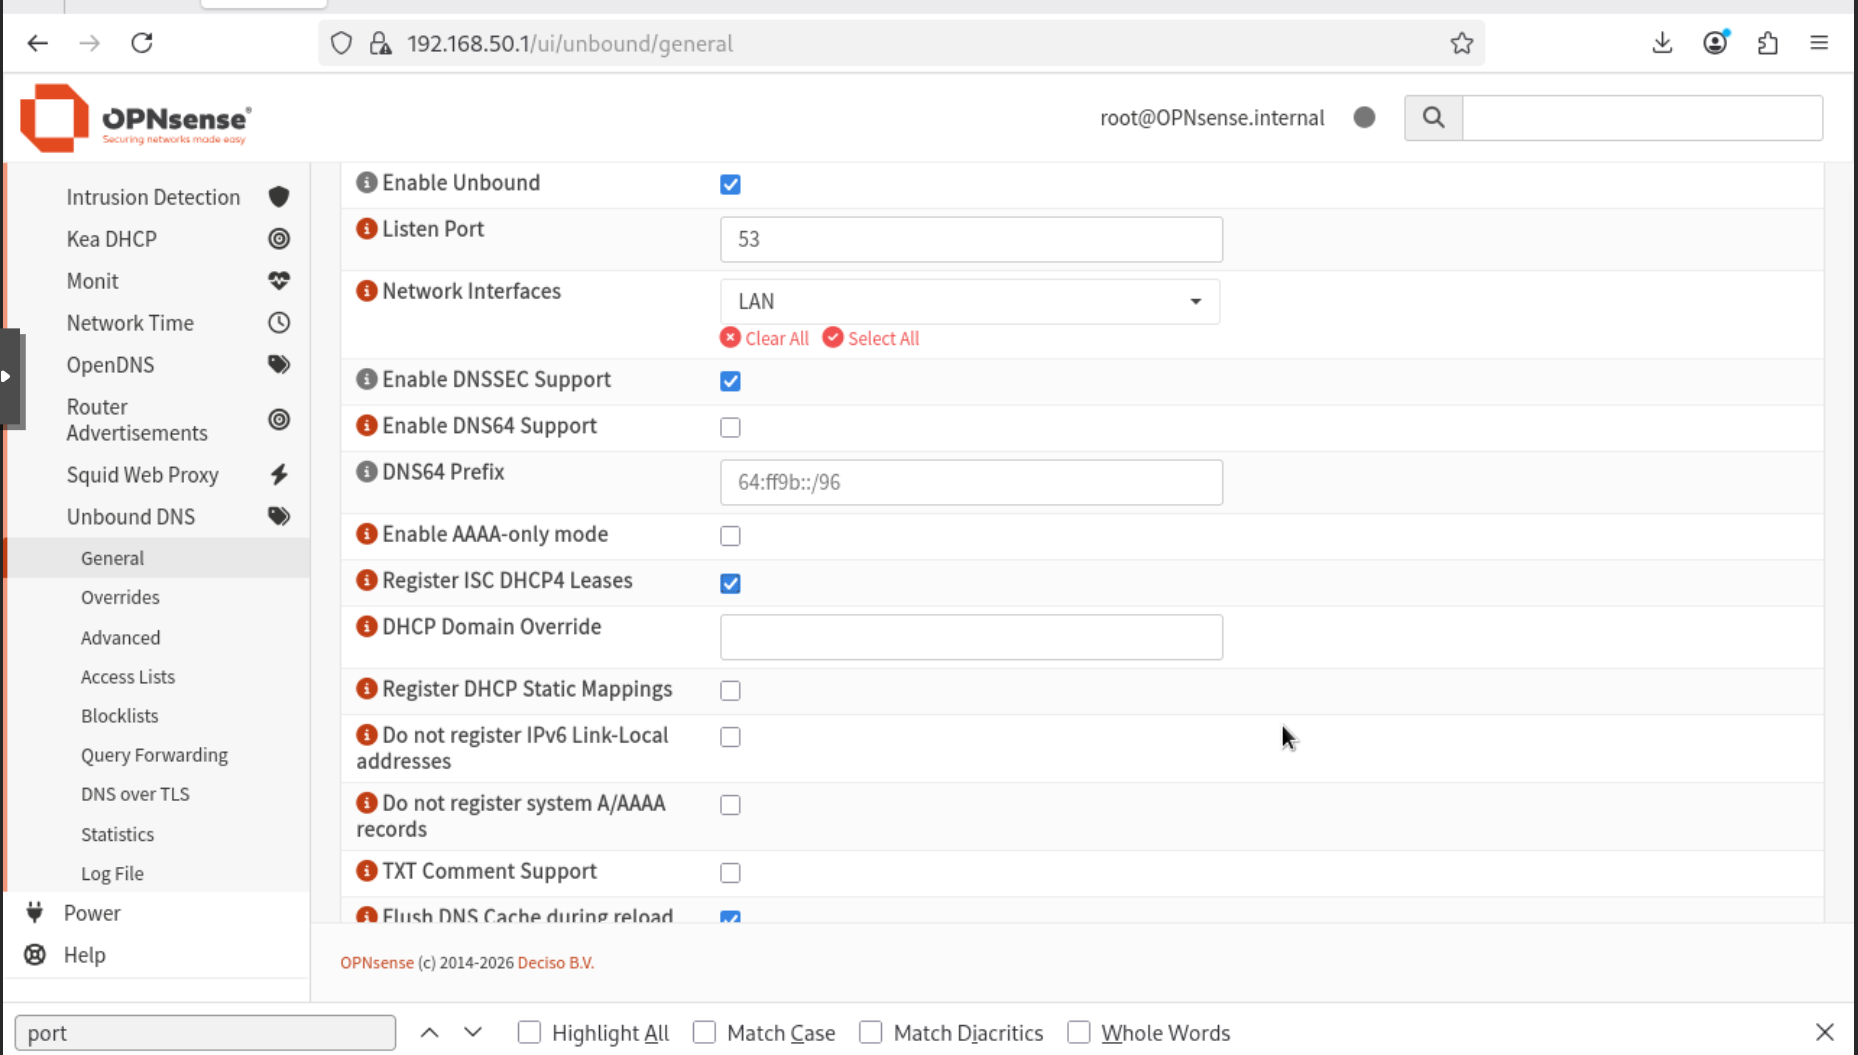
Instellingen:
- Enable Unbound: Aangevinkt om de service te activeren.
- Listen Port: 53 (standaard DNS-poort).
- Network Interfaces: LAN (beperkt de service tot het interne netwerk).
- DNSSEC Support: Ingeschakeld voor de validatie van DNS-integriteit.
- DHCP Registration:
- Register ISC DHCP4 Leases: Geactiveerd om lokale hostnames via DHCP op te lossen.
- Register DHCP Static Mappings: Zorgt dat statische IP-toewijzingen in DNS verschijnen.
- Optimalisatie:
- Flush DNS Cache during reload: Ingeschakeld voor een schone start bij configuratiewijzigingen.
Fase 2 — Access Control Lists (ACL)
2.1 Netwerk Toegang Beperken
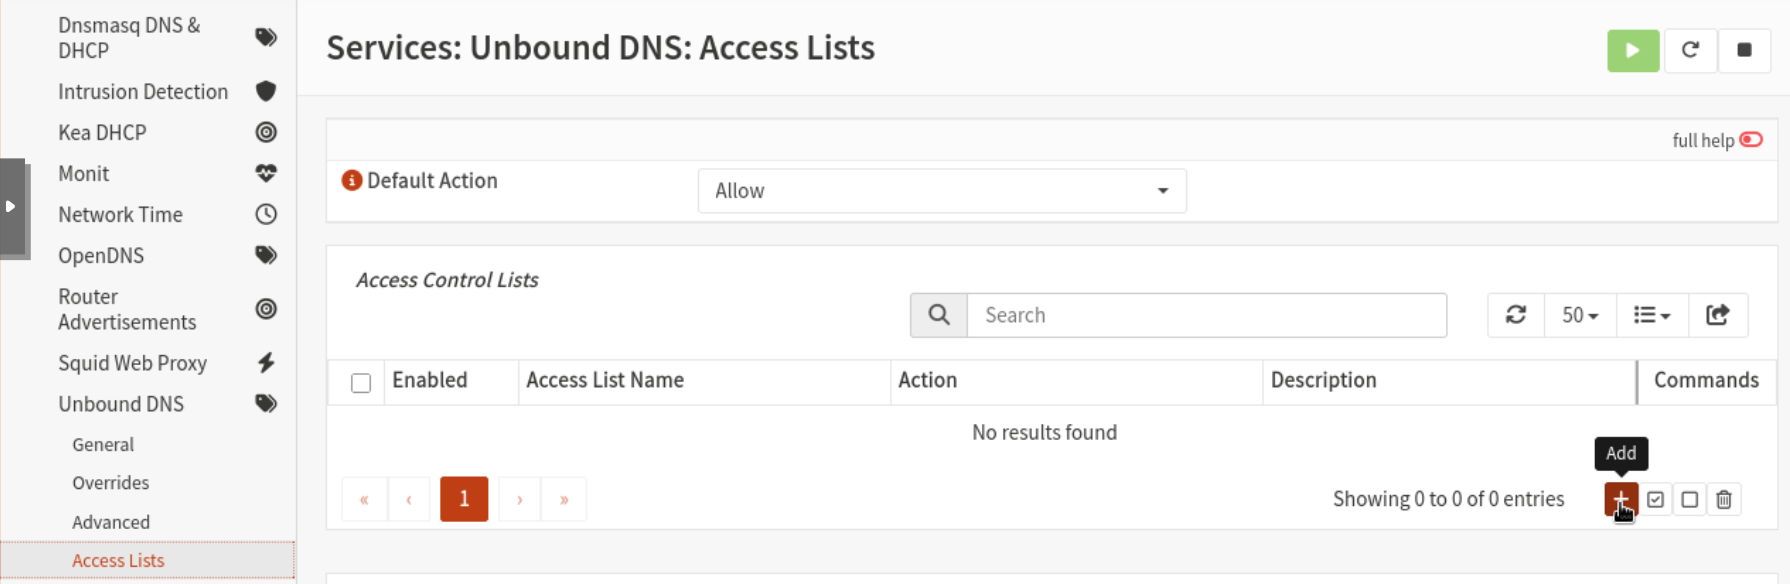
Unbound moet weten welke netwerken toestemming hebben om DNS-verzoeken in te dienen.
Navigatie: Services → Unbound DNS → Access Lists
Toegevoegde ACL:
- Action: Allow
- Access List Name: LAN
- Networks:
192.168.50.0/24 - Description: Allow
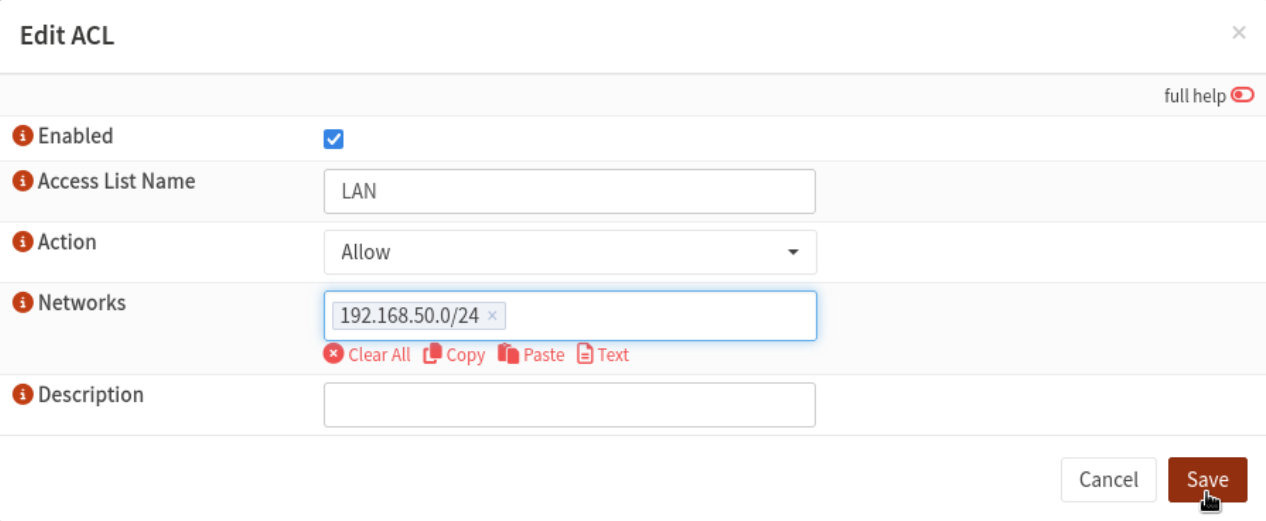
Motivatie: Deze expliciete allow-list zorgt ervoor dat uitsluitend clients binnen het 192.168.50.0/24 subnet queries kunnen sturen naar de resolver.
Fase 3 — DNS over TLS (DoT)
3.1 Encryptie van DNS Queries
Om afluisteren van DNS-verkeer door de ISP of andere actoren te voorkomen, worden externe DNS-aanvragen versleuteld doorgestuurd.
Navigatie: Services → Unbound DNS → DNS over TLS
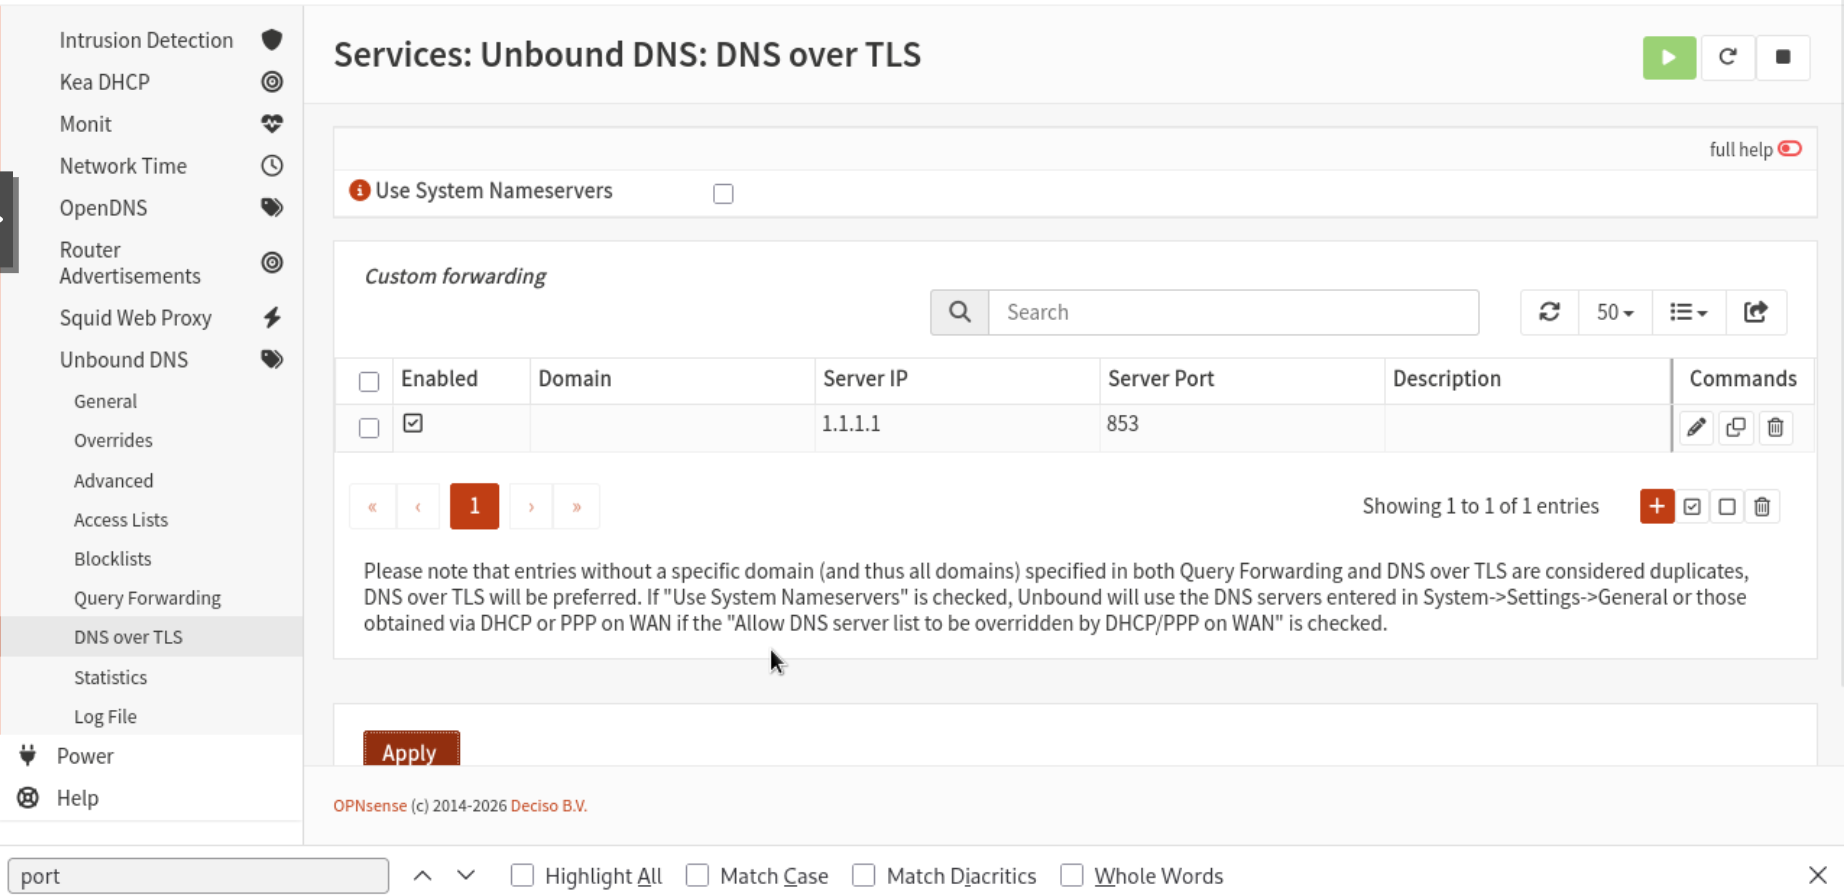
Instellingen Custom Forwarding:
- Server IP:
1.1.1.1 - Server Port: 853
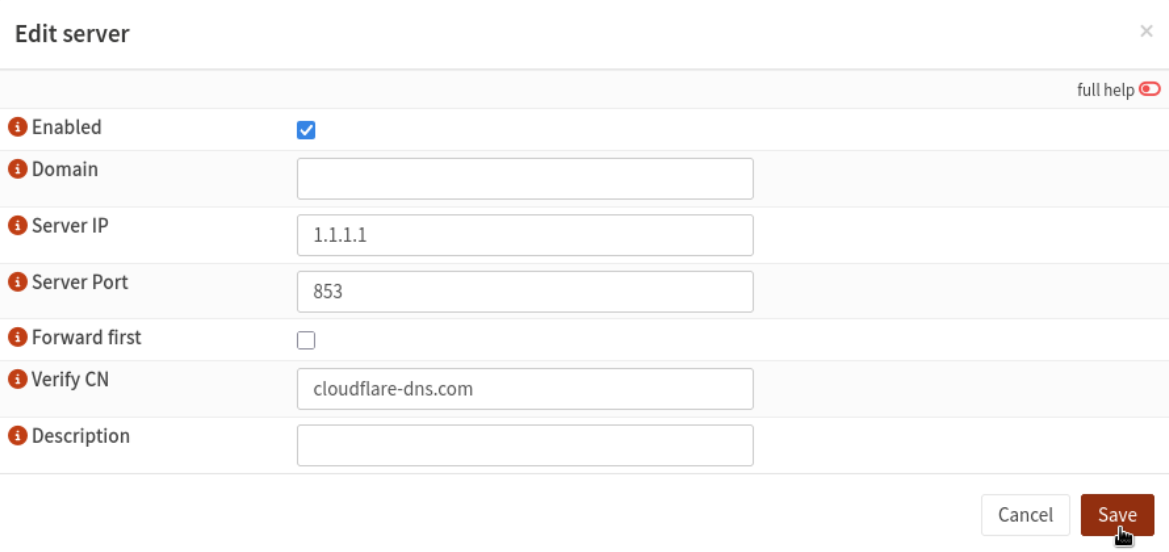
Motivatie: Door Cloudflare (1.1.1.1) via poort 853 te gebruiken, worden alle requests die Unbound niet lokaal (of via de cache) kan oplossen, via een veilige TLS-tunnel verstuurd.
Fase 4 — DNS Blocklists
4.1 Actieve Domeinblokkades (Sinkholing)
Als onderdeel van de SASE-beveiligingsstrategie wordt DNS gebruikt als een eerste verdedigingslinie om bedreigingen en ongewenst verkeer af te vangen.
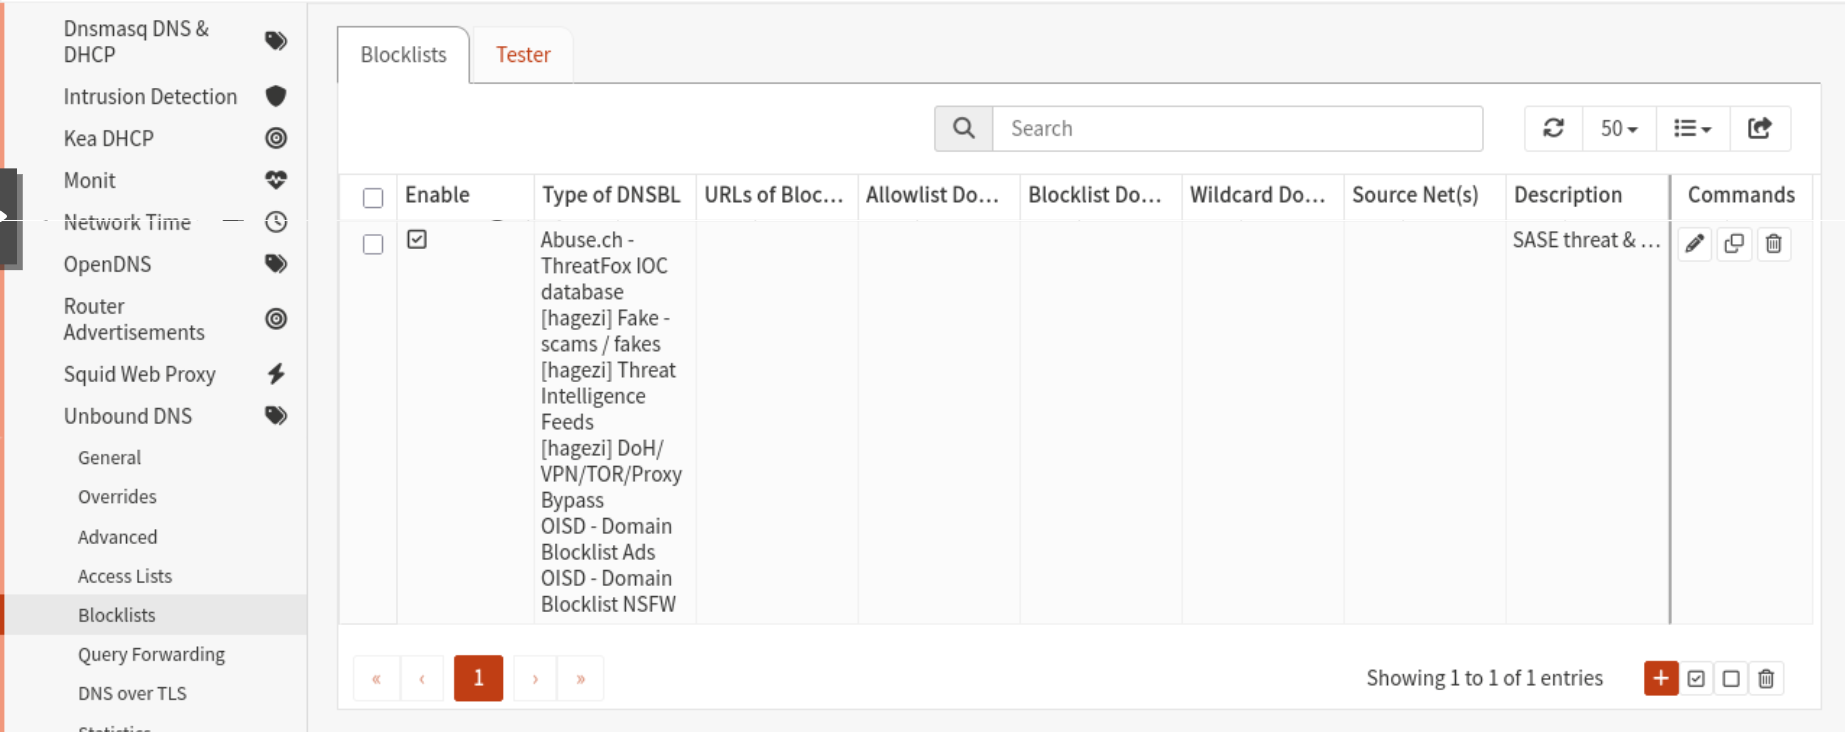
Navigatie: Services → Unbound DNS → Blocklists
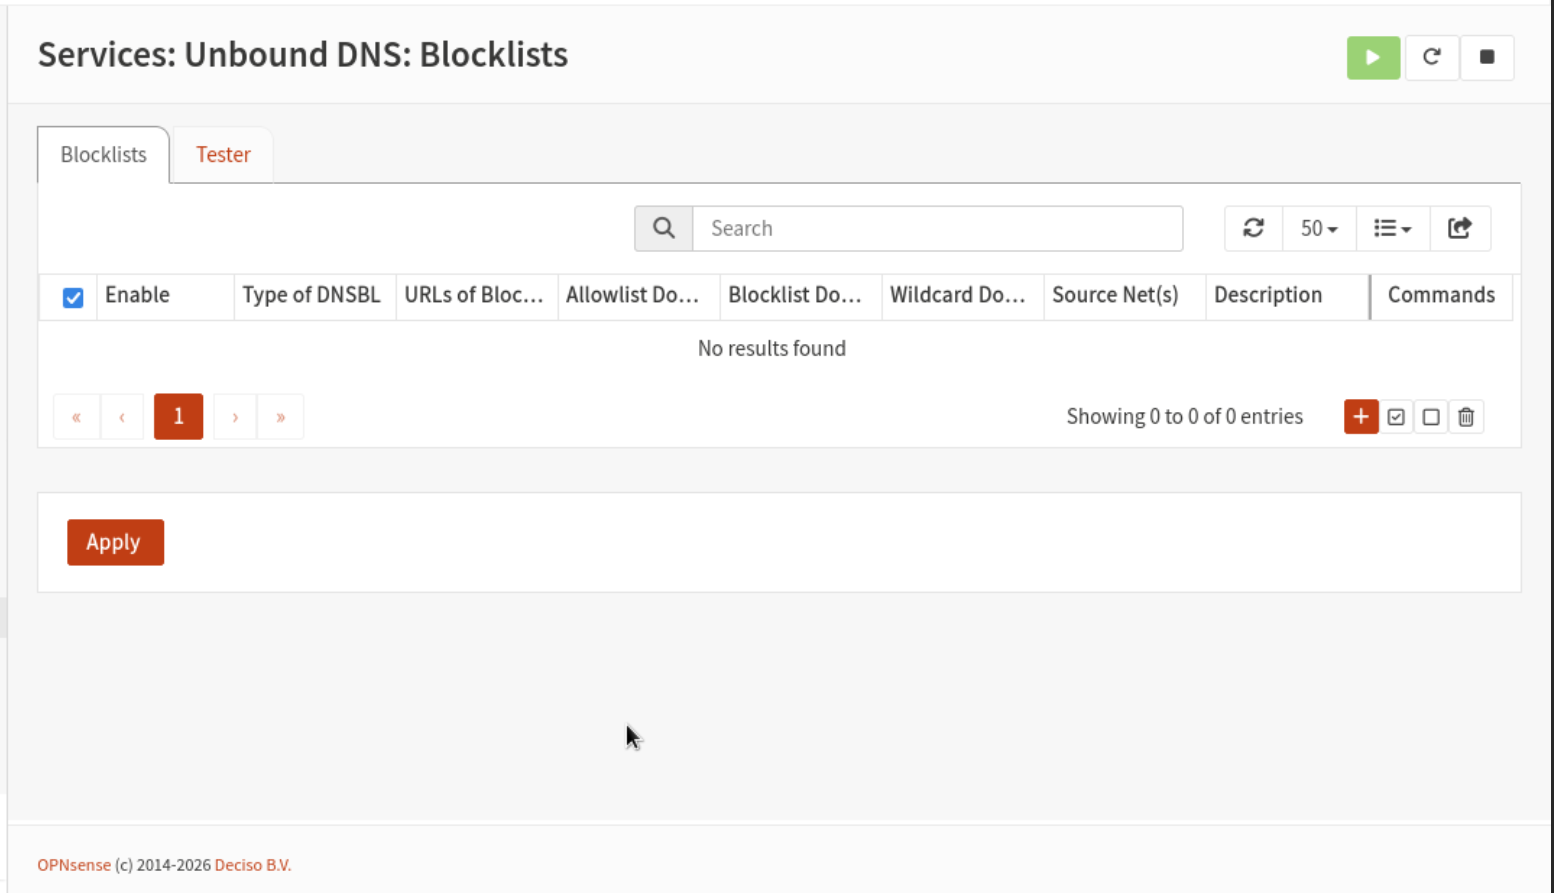
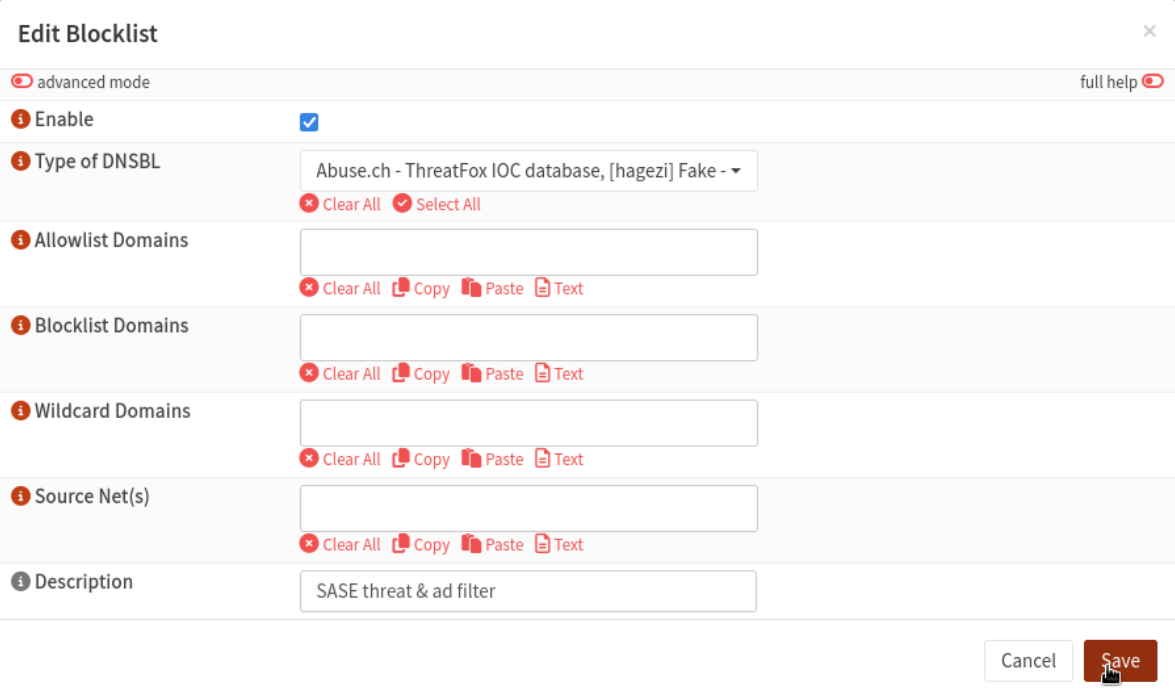
Geselecteerde DNSBL Types:
- Abuse.ch ThreatFox IOC database — Blokkeert domeinen die gelinkt zijn aan actieve malware-campagnes en Command & Control (C2) servers.
- hagezi - Fake-scams/fakes — Biedt bescherming tegen frauduleuze websites, phishing en nep-webshops.
- hagezi - Threat Intelligence Feeds — Een brede verzameling van hoogwaardige dreigingsinformatie die kwaadaardige infrastructuur en botnet-gerelateerde domeinen blokkeert.
- hagezi - DoH/VPN/TOR/Proxy Bypass — Blokkeert diensten die gebruikt kunnen worden om netwerkbeveiliging en filters te omzeilen.
- OISD - Domain Blocklist Ads — Beschermt tegen kwaadaardige advertenties.
- OISD - Domain Blocklist NSFW — Blokkeert expliciete en ongepaste content.
Fase 5 — Automatisering
5.1 Cron Jobs Instellen
Threat intelligence lijsten veranderen constant. Het is noodzakelijk dat de blocklists automatisch worden geüpdatet.
Navigatie: System → Settings → Cron
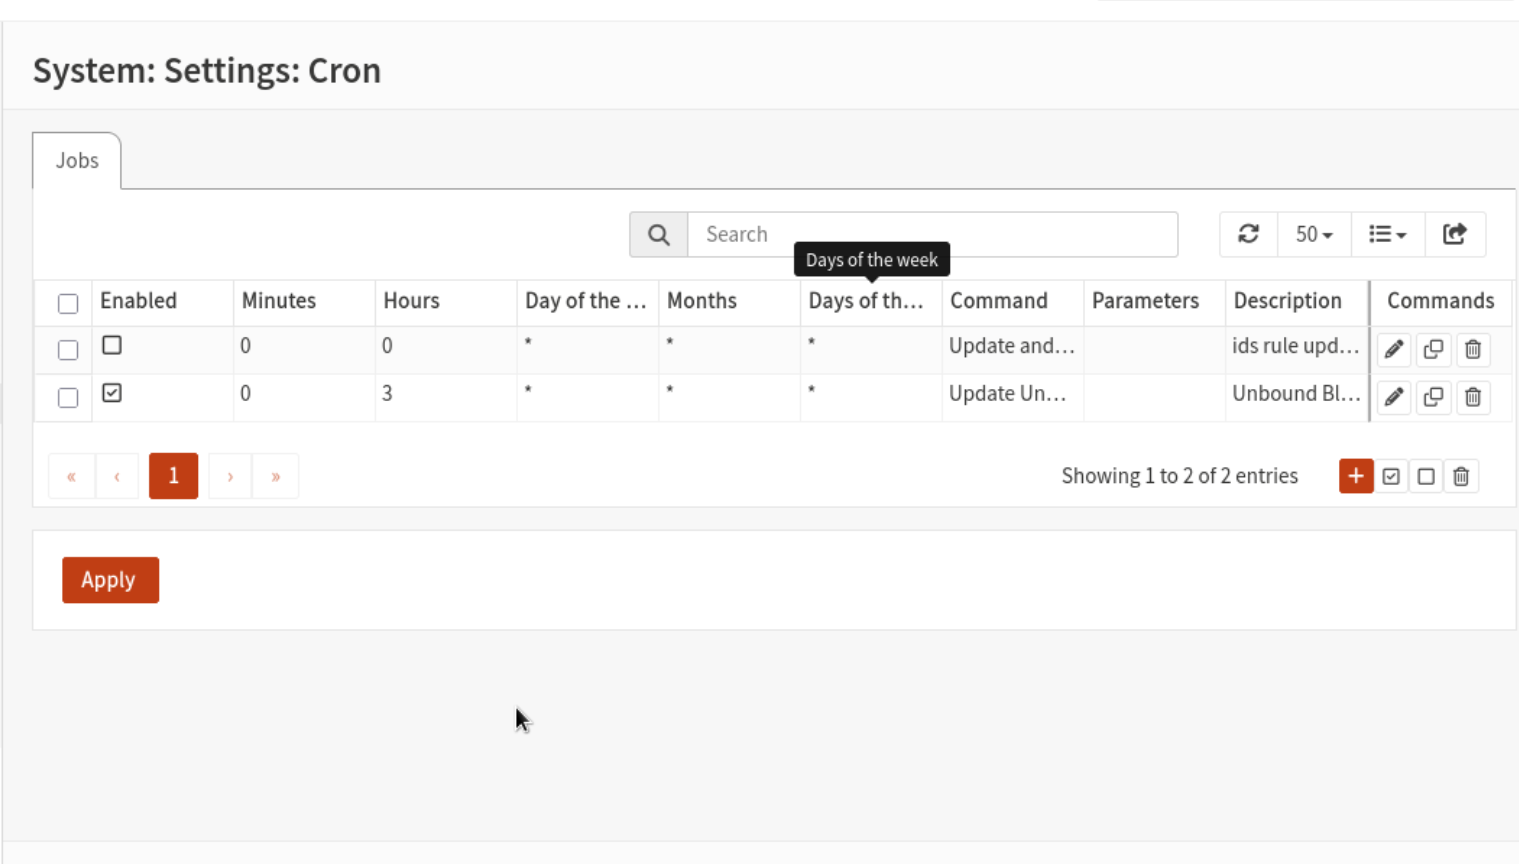
Toegevoegde Job:
- Command: Update Unbound Blocklists
- Minutes: 0
- Hours: 3
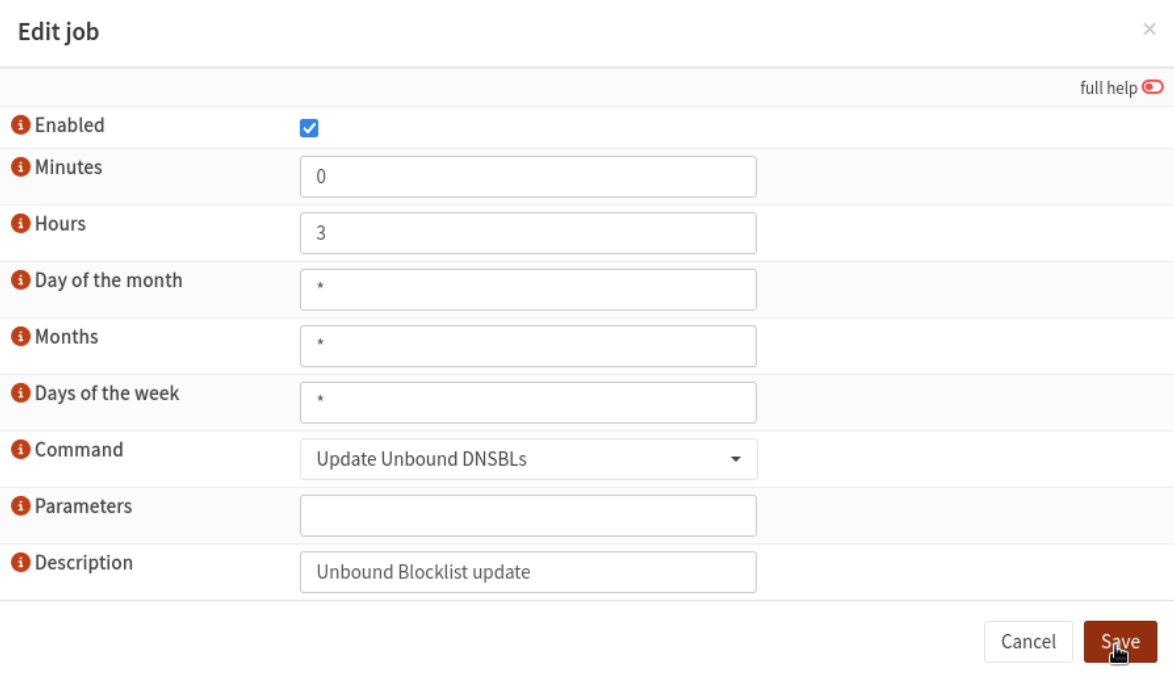
Motivatie: Dagelijks om 03:00 's nachts haalt OPNsense de nieuwste domeinen op, zodat de bescherming actueel blijft zonder de netwerkprestaties tijdens kantooruren te beïnvloeden.
Fase 6 — Validatie & Testing
Om de correcte werking van de resolver en de blocklists te garanderen, zijn er vanaf een client (IP 192.168.50.X) validatie-query's uitgevoerd.
6.1 Standaard DNS Resolutie
Testen of externe domeinen succesvol worden opgelost via de LAN interface van OPNsense (192.168.50.1).
Commando:
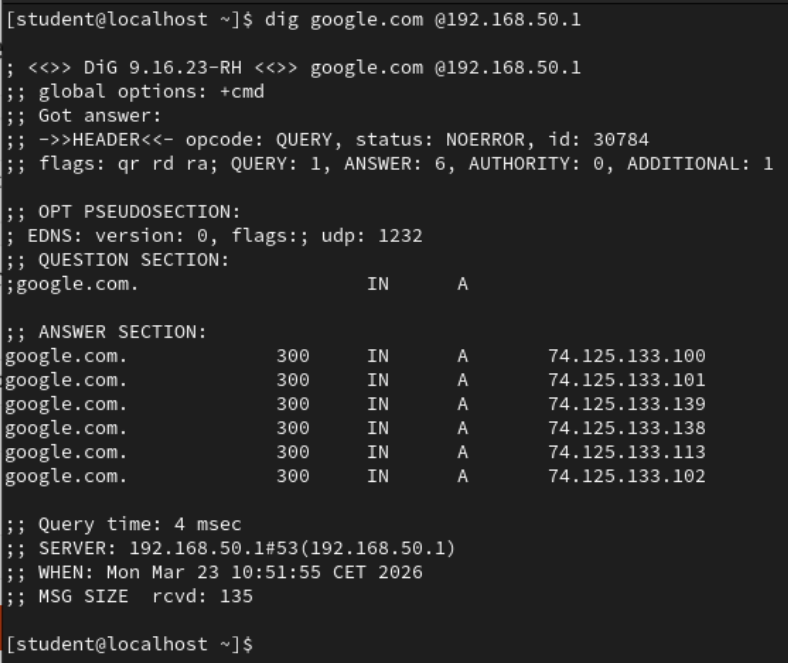
Resultaat: De query retourneert een NOERROR status en levert succesvol diverse A-records af (zoals 74.125.133.100 en 74.125.133.139) in 4 milliseconden. Dit bevestigt dat de algemene forwarding correct functioneert.
6.2 Blocklist Validatie
Testen of advertentie/tracking domeinen effectief worden afgevangen.
Commando:
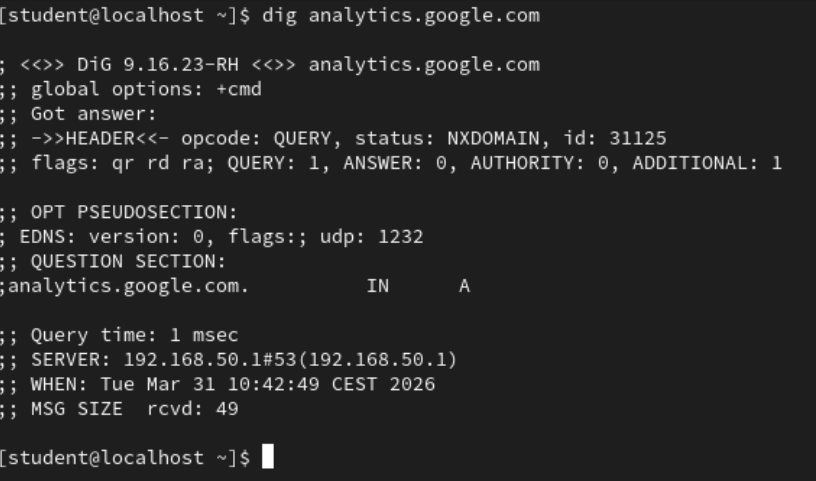
Resultaat: De query retourneert de status NXDOMAIN (Non-Existent Domain). Dit toont aan dat de ingestelde Unbound Blocklists effectief werken en dit domein moedwillig 'sinkholen' ter bescherming van het netwerk.