Transparantie voor klant (logging & inzicht)
Rubriekcriterium: Transparantie voor klant (logging & inzicht)
Betrokken componenten: Squid, School ICAP Guard, Unbound DNS (OPNsense)
Testclient: Rocky Linux, verbonden via NetBird client
Verantwoordelijke: Youness
Deze pagina toont aan dat een beheerder of klant voor elk type blokkering duidelijk kan zien waarom verkeer geblokkeerd of toegestaan werd — welk domein of bestand, op basis van welke policy, voor welke gebruiker, en door welk mechanisme.
De scenario's en screenshots zijn dezelfde als in SWG Test & Validatie – VAL-T07, hier samengebracht als bewijs voor het algemene rubriekcriterium.
Overzicht: wat is zichtbaar per blokkering?
| Type blokkering | Logbron | Zichtbare velden |
|---|---|---|
| DNS-blocking | Unbound / OPNsense log | Domein, action Block, return code NXDOMAIN, blocklist-naam |
| Identity/policy-blocking | ICAP eventlog | User, groups, policy, action, reason |
| Malware-blocking | ICAP eventlog | User/IP, action=block, reason=malware, ClamAV-signature |
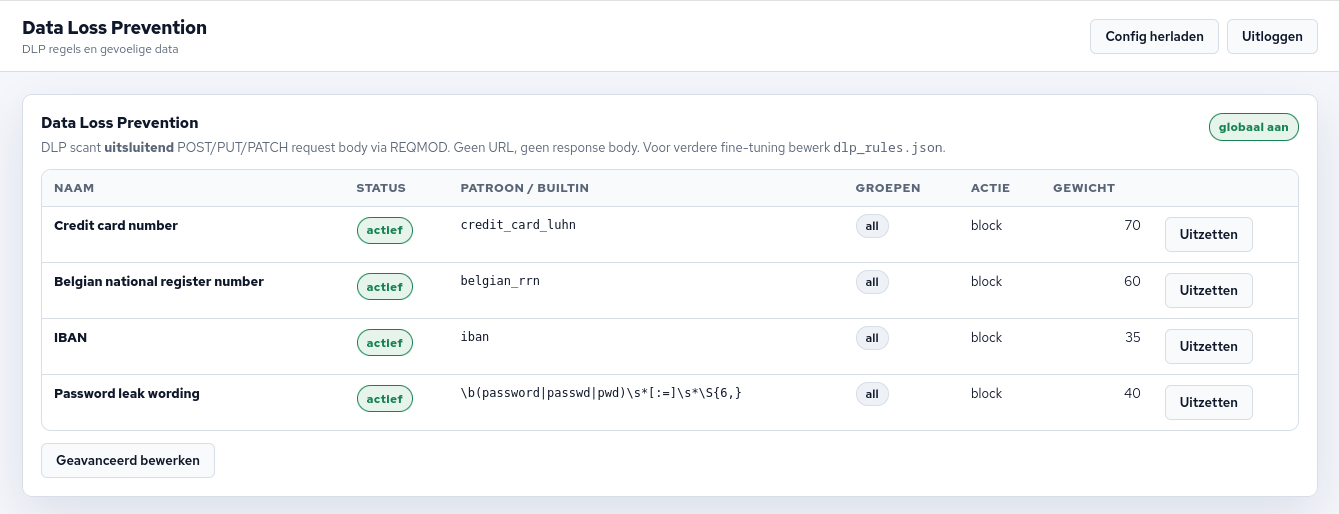
| DLP-blocking | ICAP eventlog | User/IP, action=block, reason=dlp, matchend patroon, policy |
TRANS-T01 – DNS-blocking: domein geblokkeerd door blocklist
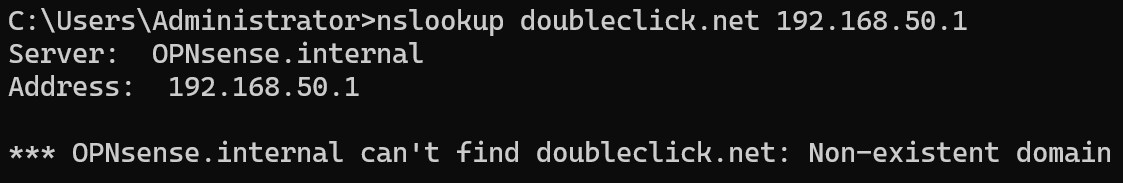
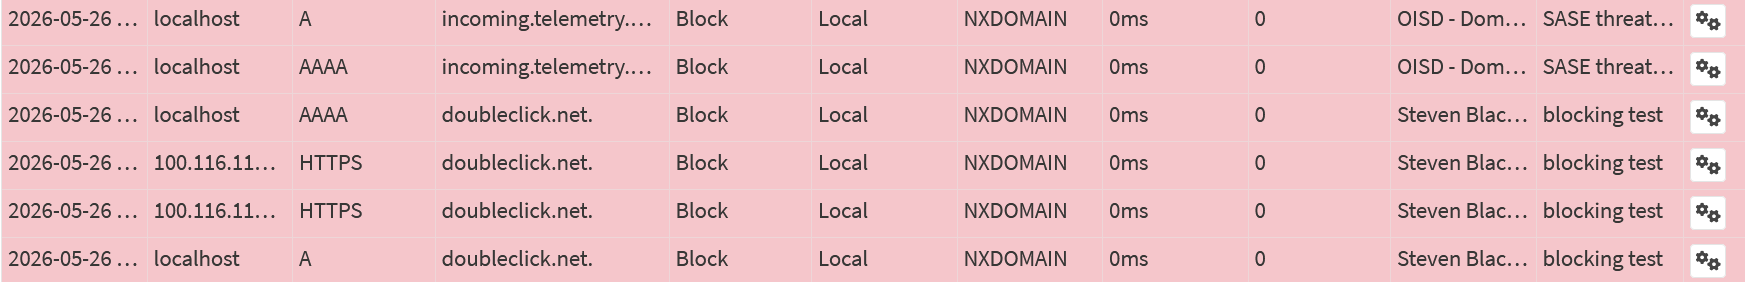
Doel: aantonen dat een beheerder in het OPNsense Unbound-log exact kan zien welk domein geblokkeerd werd, door welke blocklist, met welke return code.
Scenario: Rocky Linux client vraagt doubleclick.net op → Unbound blokkeert via de Steven Black / OISD blocklist → log toont action=Block, NXDOMAIN, naam van de blocklist.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Geblokkeerd domein | doubleclick.net |
| Return code | NXDOMAIN |
| Blocklist zichtbaar in log | Ja |
| Admin kan reden aflezen | Ja – domein + blocklist + action |
Bewijs:
TRANS-T02 – Identity/policy-blocking: gebruiker geblokkeerd op basis van groep
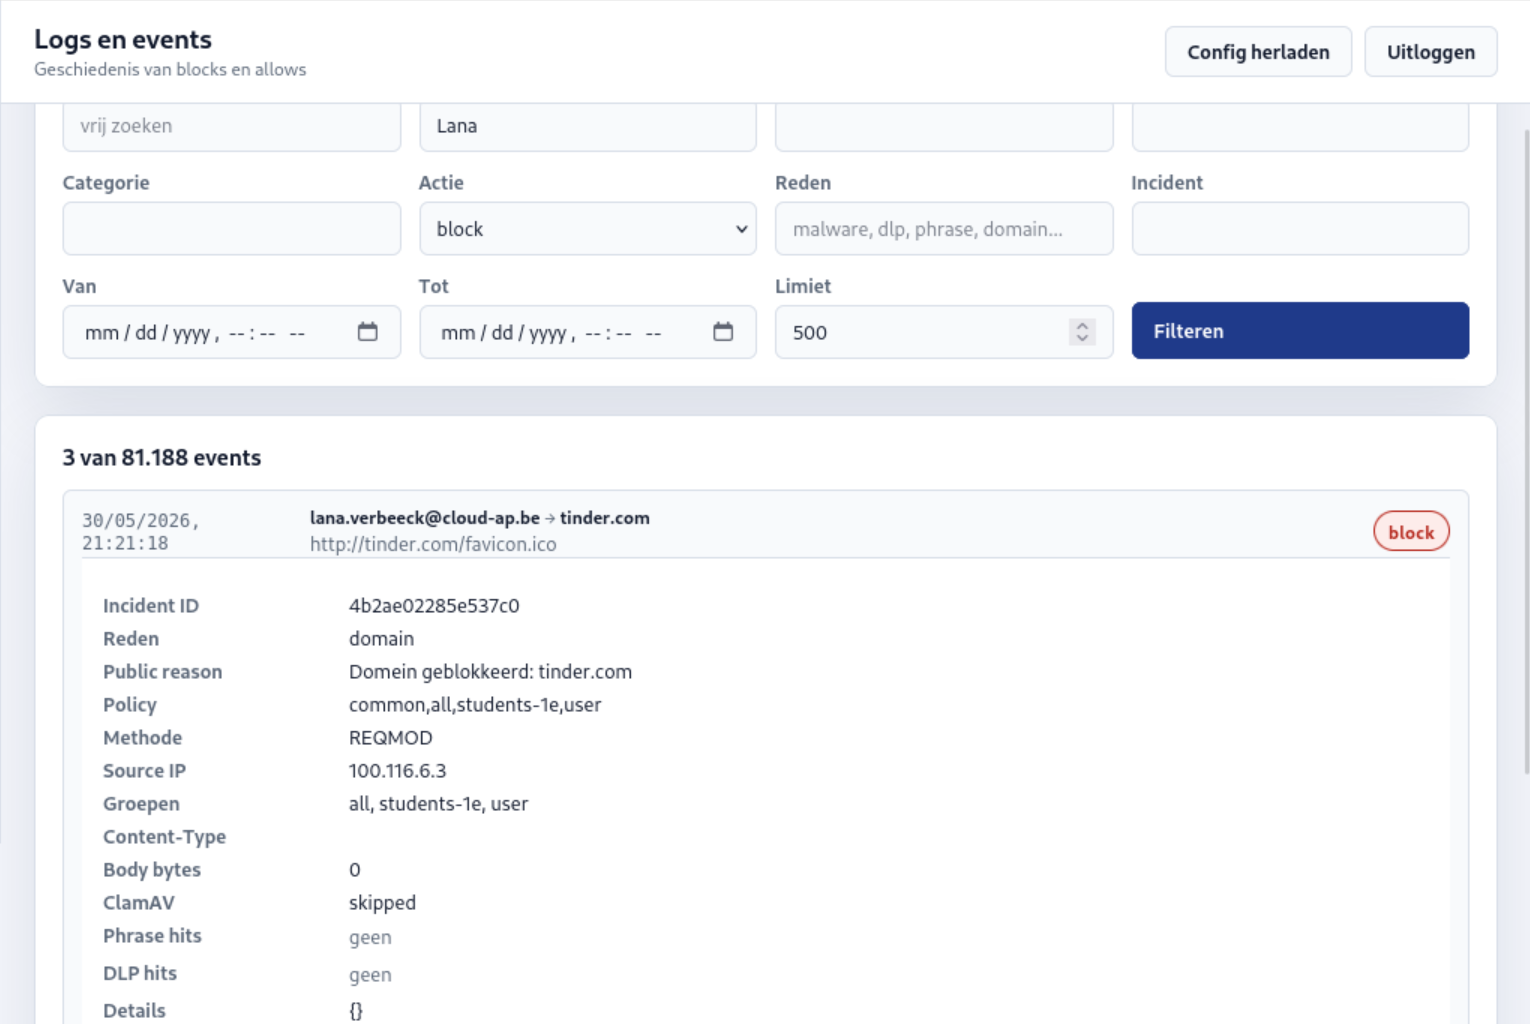
Doel: aantonen dat het ICAP eventlog per blokkering de betrokken gebruiker, groep, policy en reason toont.
Scenario: Rocky Linux client (gebruiker Lana Verbeeck, groep student-1e) probeert tinder.com te bezoeken → ICAP Guard blokkeert op basis van groepspolicy → ICAP eventlog toont user, group, policy en reason.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| User zichtbaar in log | Ja – Lana Verbeeck |
| Groep zichtbaar in log | Ja – student-1e |
| Policy zichtbaar in log | Ja |
| Reason zichtbaar in log | Ja – policy block |
| Admin kan reden aflezen | Ja – volledige context per event |
Bewijs:
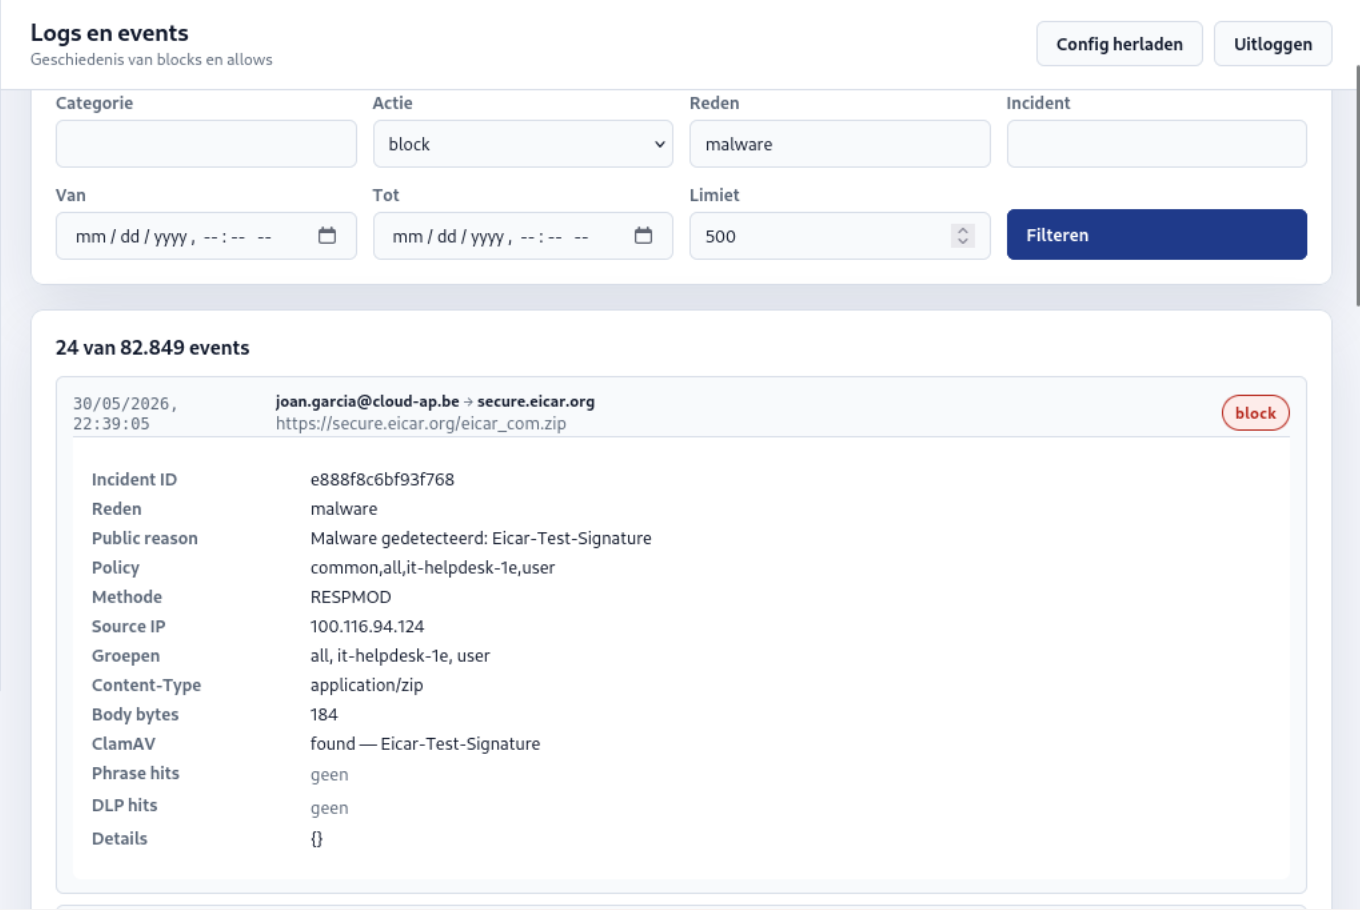
TRANS-T03 – Malware-blocking: bestand geblokkeerd door ClamAV
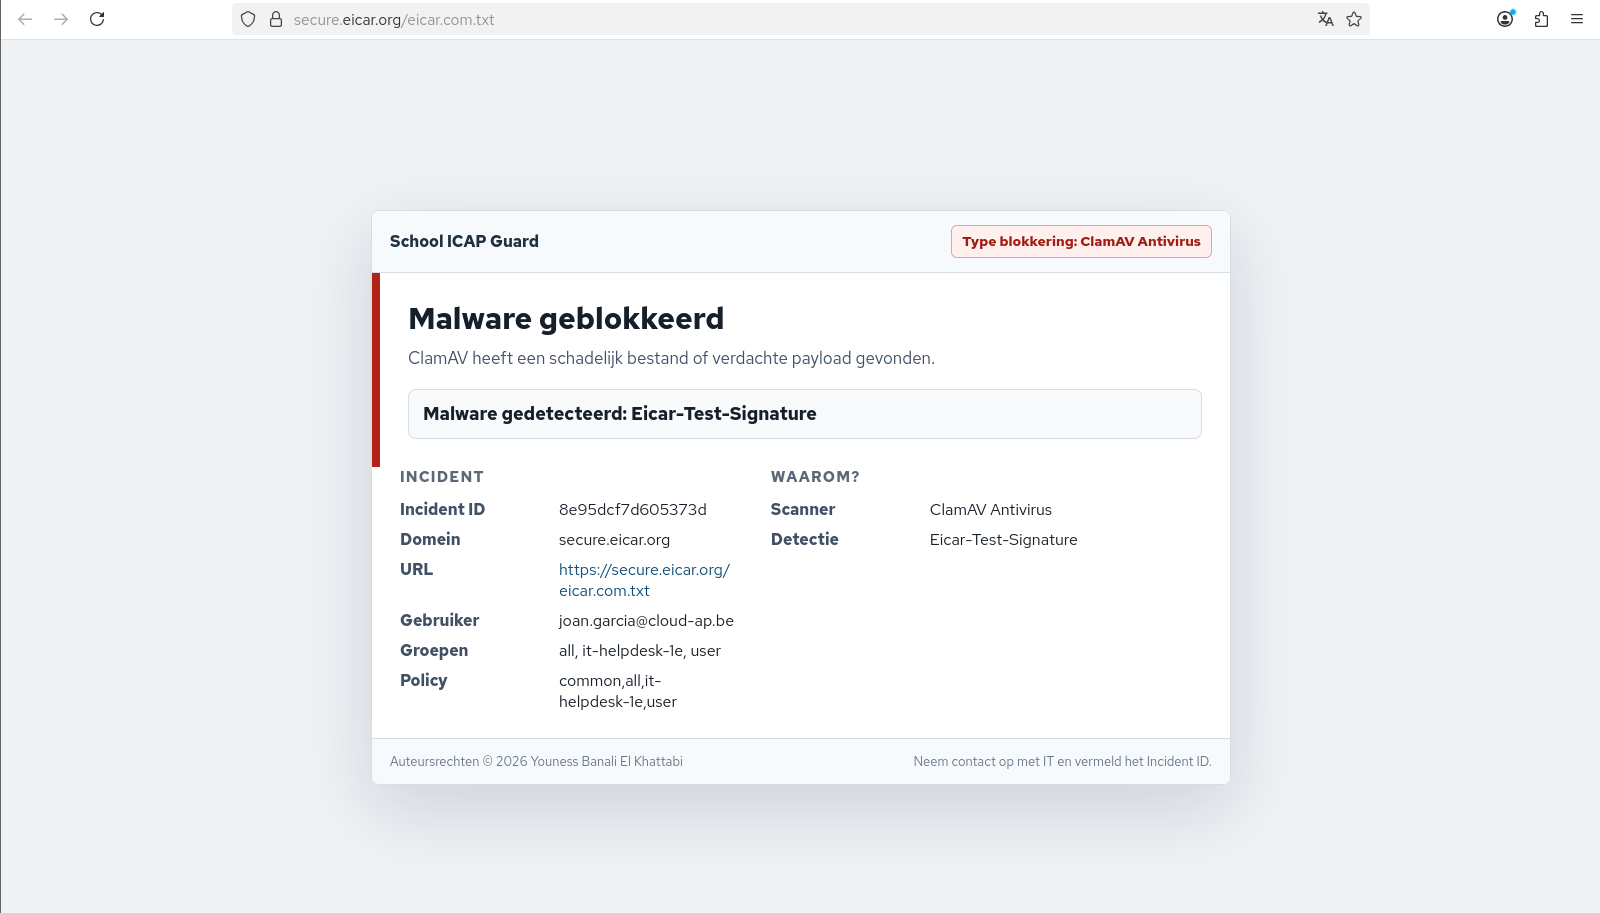
Doel: aantonen dat het ICAP eventlog bij een malware-blokkering de gebruiker/IP, action, reason en ClamAV-signature toont.
Scenario: Rocky Linux client probeert EICAR-testbestand te downloaden via HTTPS → School ICAP Guard / ClamAV blokkeert → ICAP eventlog toont action=block, reason=malware en de ClamAV-signature.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Browser | Blockpagina zichtbaar |
| ICAP log: action | block |
| ICAP log: reason | malware |
| ClamAV-signature zichtbaar | Ja |
| User/IP zichtbaar | Ja |
| Admin kan reden aflezen | Ja – malware-type en betrokken host |
Bewijs:
TRANS-T04 – DLP-blocking: gevoelige inhoud gedetecteerd en geblokkeerd
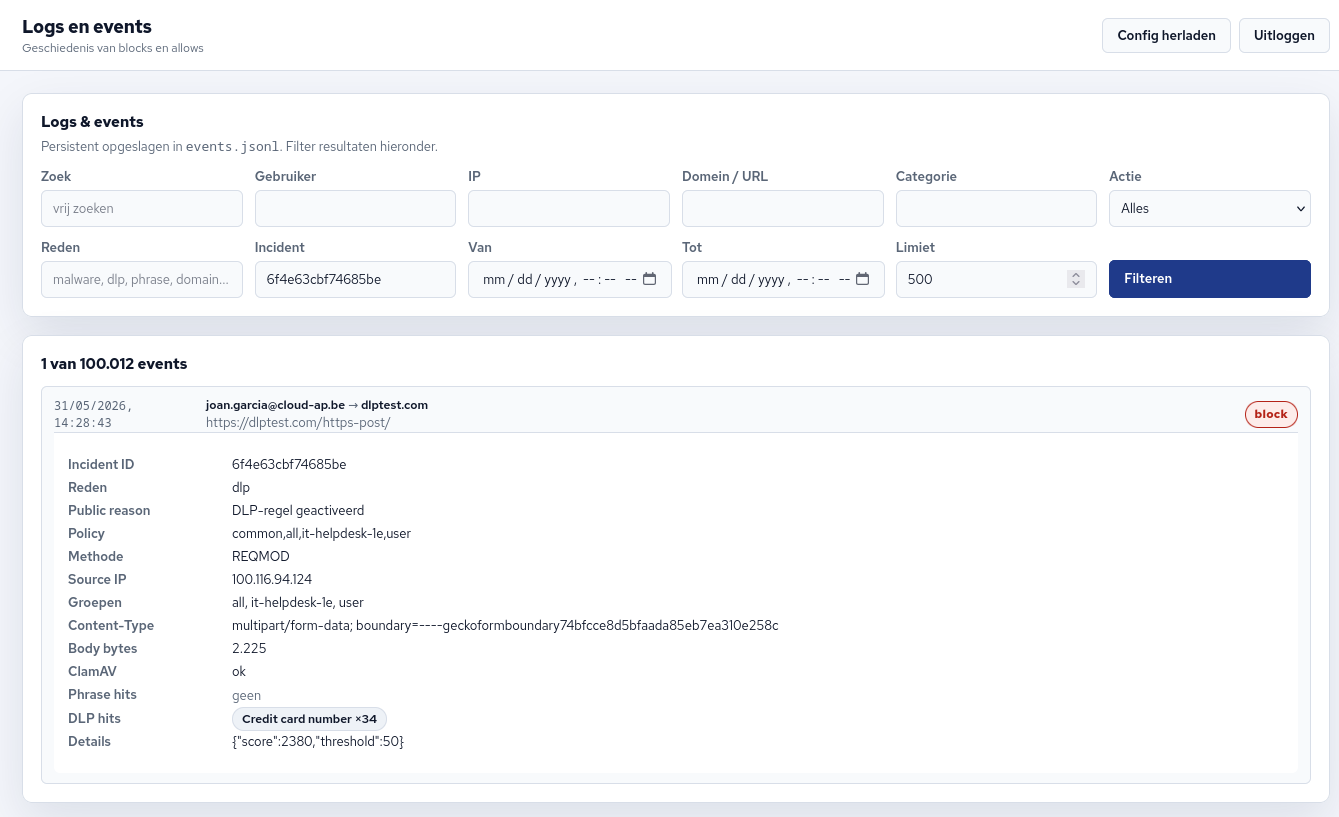
Doel: aantonen dat het ICAP eventlog bij een DLP-blokkering het gedetecteerde patroon, de betrokken gebruiker/IP en de toegepaste DLP-policy toont.
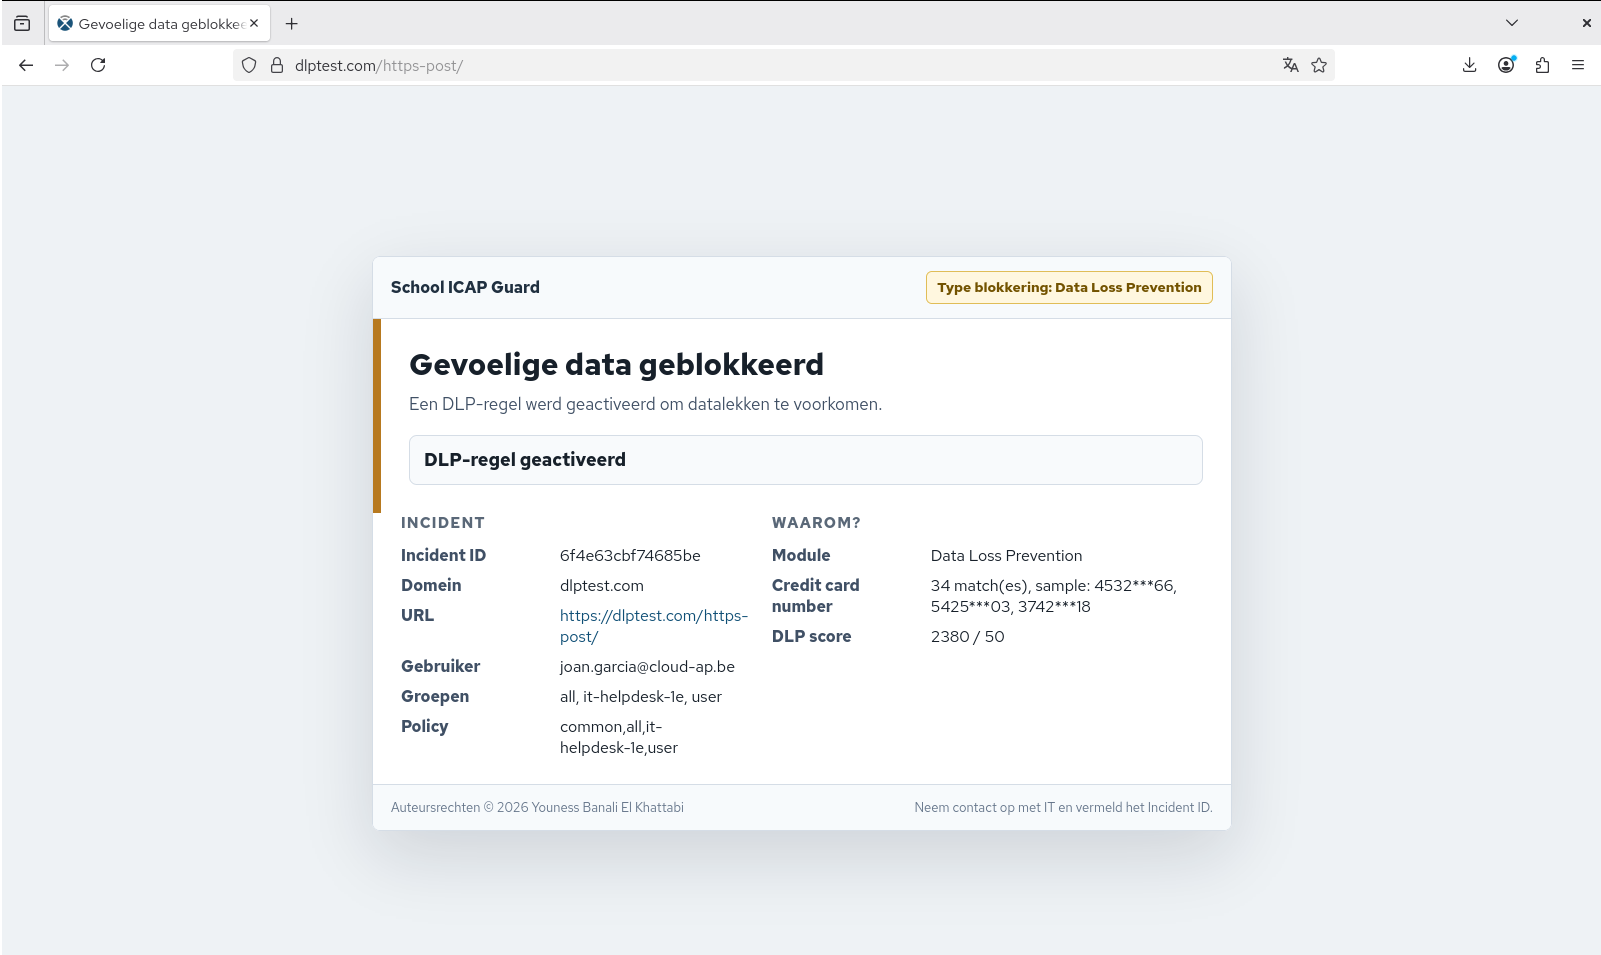
Scenario: Rocky Linux client probeert een test-creditcardnummer (4111 1111 1111 1111) te uploaden via dlptest.com → ICAP Guard detecteert het patroon via REQMOD → blokkering → ICAP eventlog toont action=block, reason=dlp, het matchende patroon en de policy.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Browser | Blockpagina zichtbaar |
| ICAP log: action | block |
| ICAP log: reason | dlp |
| Gedetecteerd patroon zichtbaar | Ja – creditcardpatroon |
| DLP-policy zichtbaar | Ja |
| User/IP zichtbaar | Ja |
| Admin kan reden aflezen | Ja – patroon + policy + gebruiker |
Bewijs:
Samenvatting
Voor elk type blokkering dat de SWG uitvoert, kan een beheerder of klant in de beschikbare logs aflezen:
- Welk domein of bestand betrokken was
- Welke gebruiker en groep de request deed (via Microsoft Entra ID → NetBird →
users.json) - Op basis van welke policy of blocklist de beslissing werd genomen
- Door welk mechanisme (DNS-filter, ICAP policy, ClamAV, DLP) de blokkering plaatsvond
Dit maakt het SASE-platform volledig transparant voor beheer en auditdoeleinden.
Zie ook de uitgebreide eindmatrix in SWG Test & Validatie voor een overzicht van alle gevalideerde scenario's.