Test: Tunnel per applicatie
Project: SASE Proof of Concept
Datum: 31-05-2026
Platform: Rocky Linux + Netbird + OPNsense
Testclient: Rocky Linux (overlay 100.116.198.151)
Verantwoordelijke: Rieam
Rubriekcriterium: Tunnel per applicatie (ZTNA)
Dit hoofdstuk documenteert hoe het concept "tunnel per applicatie" in onze architectuur is ingevuld. Er is technisch één WireGuard-tunnel naar OPNsense; de segmentatie per applicatie gebeurt op route-niveau binnen die ene tunnel, op basis van de Entra-groep van de gebruiker. Het bewijs wordt geleverd via de Netbird-CLI (sudo netbird status -d en sudo netbird networks list), die expliciet tonen welke routes door de management server aan deze peer zijn gedistribueerd.
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Tunnel-protocol | WireGuard (via Netbird) | Eén tunnel wt0 per peer |
| Tunnel-interface | wt0 op Rocky + OPNsense | Beide peers |
| Overlay subnet | 100.116.0.0/16 | CGNAT |
| Exit-route | 0.0.0.0/0 | Distribution: All |
| Besloten routes | 192.168.50.12/32, 192.168.50.0/24 | Distribution: IT-HELPDESK-1e, Admin-1e |
| Routing peer | OPNsense (100.116.74.175) | Voor alle drie routes |
| Verificatiecommando's | sudo netbird status -d, sudo netbird networks list, sudo wg show wt0 | Op Rocky |
Verduidelijking: "tunnel per applicatie" in onze implementatie
In een idealtypische ZTNA-uitleg krijgt elke beschermde applicatie zijn eigen WireGuard-tunnel met aparte cryptokeys. In onze opstelling is dat niet het geval, en dat is een bewuste ontwerpkeuze. We hebben één WireGuard-tunnel tussen elke client-peer en de centrale exit-peer (OPNsense), en binnen die tunnel segmenteert Netbird per applicatie via afzonderlijke routes:
flowchart TD
    subgraph Student["Student (Mariam, students-1e)"]
        S_IF["wt0 — 100.116.198.151"]
        S_R1["0.0.0.0/0 Exit Node"]
    end

    subgraph Helpdesk["IT-Helpdesk (IT-HELPDESK-1e)"]
        H_IF["wt0 — 100.116.198.151"]
        H_R1["0.0.0.0/0 Exit Node"]
        H_R2["192.168.50.0/24 LAN"]
        H_R3["192.168.50.12/32 ICAP"]
    end

    S_IF --> S_R1
    S_R1 -->|alleen exit| OPN1["OPNsense\n100.116.74.175"]

    H_IF --> H_R1
    H_IF --> H_R2
    H_IF --> H_R3
    H_R1 & H_R2 & H_R3 -->|exit + LAN + ICAP| OPN2["OPNsense\n100.116.74.175"]

    style Student fill:#dc262615,stroke:#dc2626
    style Helpdesk fill:#16a34a15,stroke:#16a34a
Waarom één tunnel, geen N tunnels?
- Alles moet hoe dan ook door OPNsense voor Squid (SWG), Suricata (IDS) en ICAP-inspectie. Een aparte tunnel per applicatie zou ofwel langs OPNsense moeten lopen (dan voegt het niets toe en verdubbelt de overhead) ofwel de inspectiestack omzeilen (dan ondergraaft het de hele beveiligingsarchitectuur).
- De bestemmingspeer is in alle gevallen dezelfde (OPNsense). Een tweede WireGuard-sessie naar hetzelfde endpoint zou alleen een tweede cryptokey en een tweede interface betekenen, zonder extra beveiliging.
Het netto-effect is dat per applicatie een eigen route bestaat (al dan niet gedistribueerd naar de peer), maar dat ze allemaal door dezelfde transportlaag (de WireGuard-tunnel naar OPNsense) gaan. De functionele eigenschappen van ZTNA (identity-driven, per-applicatie zichtbaarheid, geen routedistributie zonder expliciete autorisatie) zijn volledig aanwezig.
Rubriekscore-implicatie: omdat we geen fysiek gescheiden tunnel per applicatie hebben, scoren we op dit criterium Goed in plaats van Uitstekend. De keuze is verdedigbaar (zie redenen hierboven) maar in een omgeving zonder gecentraliseerde inspectie zou een aparte tunnel per applicatie wel zin hebben.
Belangrijke nuance: de validatie van uiteindelijke toegangscontrole gebeurt niet in dit document maar in 01-Per-applicatie-toegang. Daar wordt aangetoond dat route-distributie alléén niet volstaat, omdat OPNsense ook gateway van het interne subnet is. Dit document beperkt zich tot het bewijs dat Netbird de routes per applicatie/per groep correct distribueert.
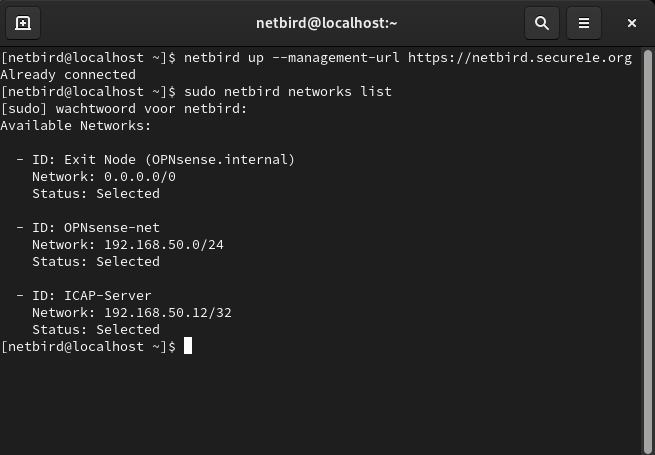
TN-T01. Exit-node route (0.0.0.0/0) voor alle gebruikers
Doel: aantonen dat de exit-node route door Netbird aan elke peer wordt gedistribueerd (Student én IT-Helpdesk) en dat het uitgaande internetverkeer effectief via OPNsense vertrekt.
Methodiek: controleer met sudo netbird networks list dat de 0.0.0.0/0 Exit Node route aanwezig is. Bevestig daarna met traceroute dat de eerste hop richting het internet OPNsense (100.116.74.175) is, wat aantoont dat het verkeer effectief over de tunnel verlaat.
Uitvoering via terminal:
# Welke routes ontvangt deze peer van Netbird?
sudo netbird networks list

# Detail-zicht met route-source en groepen:
sudo netbird status -d
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| sudo netbird networks list | Bevat 0.0.0.0/0 Exit Node voor zowel Student als IT-Helpdesk |
| sudo netbird status -d | Bij Networks staat de exit node met OPNsense als routing peer |
| Traceroute hop 1 | 100.116.74.175 (OPNsense overlay) |
| Conclusie | Internetverkeer verlaat de host via wt0 naar OPNsense |
Bewijs:
TN-T02. Specifieke routes (192.168.50.12/32 en 192.168.50.0/24) per groep
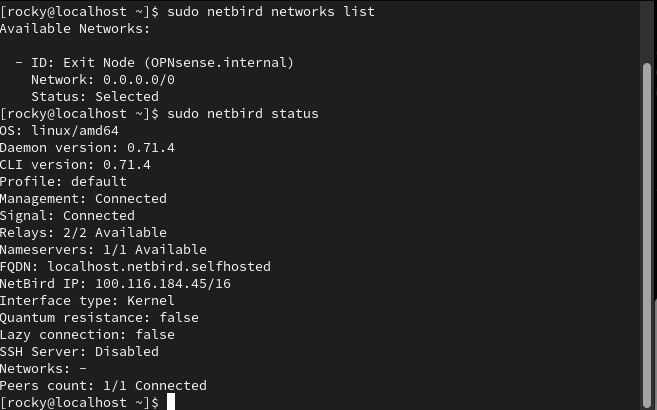
Doel: aantonen dat de Netbird-management server de routes naar de ICAP-server (192.168.50.12/32) en het interne subnet (192.168.50.0/24) uitsluitend distribueert aan peers in IT-HELPDESK-1e of Admin-1e, en niet aan peers in students-1e.
Methodiek: vergelijk de output van sudo netbird networks list en sudo netbird status -d tussen de Student- en IT-Helpdesk-sessie. Het verschil bewijst dat de route-distributie identiteitsgebaseerd is.
Uitvoering via terminal:
# Sessie als IT-Helpdesk:
sudo netbird networks list
sudo netbird status -d

# Sessie als Mariam:
sudo netbird networks list
sudo netbird status -d
Verwacht resultaat:
| Sessie | netbird networks list output |
|---|---|
| IT-Helpdesk | 0.0.0.0/0 Exit Node, 192.168.50.12 ICAP Server, 192.168.50.0/24 OPNsense-net |
| Student (Mariam) | uitsluitend 0.0.0.0/0 Exit Node |
Bewijs:
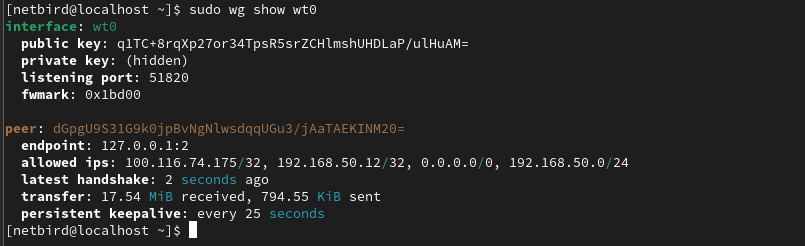
TN-T03. Route-verificatie via sudo netbird status -d en sudo wg show wt0
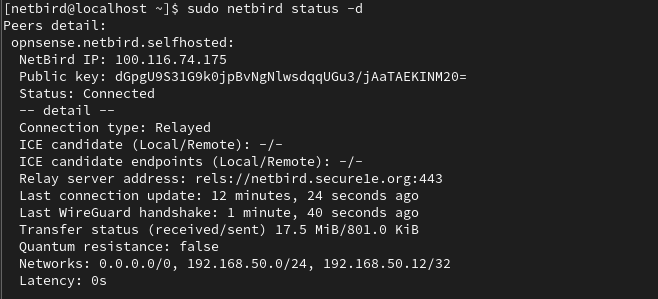
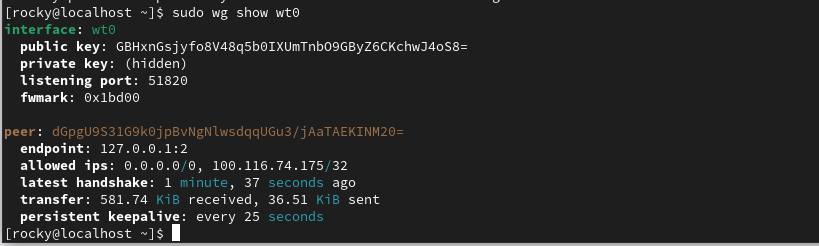
Doel: aantonen dat Netbird de routes correct distribueert via de WireGuard-tunnel en dat het AllowedIPs-veld van de WireGuard-peer (wt0) overeenkomt met de routes die door de management server zijn doorgegeven.
Methodiek: open sudo netbird status -d voor het Netbird-zicht op de gedistribueerde routes (inclusief de groep van de peer als bron van de beslissing), en sudo wg show wt0 voor het WireGuard-zicht op de AllowedIPs. Beide moeten consistent zijn.
Uitvoering via terminal:
# Netbird-zicht (hogere abstractielaag, identity + group):
sudo netbird status -d

# WireGuard-zicht (transport / cryptolaag):
sudo wg show wt0
Verwacht resultaat:
| Bron | Verwachte regels |
|---|---|
| sudo netbird status -d Networks | Voor IT-Helpdesk: drie routes (Exit Node, ICAP, LAN). Voor Student: alleen Exit Node. |
| sudo netbird status -d Groups | IT-HELPDESK-1e, All respectievelijk students-1e, All |
| sudo wg show wt0 peer | OPNsense public key + endpoint + AllowedIPs |
| Latest handshake | Recent (< 3 min), bewijst actieve tunnel |
Bewijs:
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| TN-T01 | Exit-node route voor alle gebruikers | Tunnel per applicatie, Goed | Nog te verifiëren |
| TN-T02 | Specifieke routes per groep via netbird networks list | Tunnel per applicatie, Goed | Nog te verifiëren |
| TN-T03 | Consistentie tussen Netbird en WireGuard | Tunnel per applicatie + validatie, Goed | Nog te verifiëren |
Score-rationale: "Goed" en niet "Uitstekend", zie de verduidelijking bovenaan. Onze setup heeft route per applicatie binnen één tunnel, niet tunnel per applicatie. De functionele eigenschappen van per-applicatie segmentatie zijn aanwezig, maar het is geen letterlijke implementatie van het concept.
Conclusie
Per beschermde applicatie/resource distribueert Netbird een aparte route, en die distributie is gebaseerd op de Entra-groep van de peer. Dit is consistent zichtbaar in sudo netbird networks list (welke routes ontvangt de peer), in sudo netbird status -d (in welke groepen zit de peer en welke routing peers leveren de routes), en in sudo wg show wt0 (welke AllowedIPs gelden op de WireGuard-tunnel).
We hebben bewust gekozen voor één gedeelde tunnel naar OPNsense omdat alle verkeer hoe dan ook door de inspectiestack moet: een aparte tunnel per applicatie zou ofwel overhead toevoegen zonder voordeel, ofwel de SWG-inspectie omzeilen. De uiteindelijke afdwinging van toegangscontrole gebeurt niet in deze test, maar in 01-Per-applicatie-toegang, waar wordt aangetoond dat route-distributie alleen niet voldoende is en OPNsense firewallregels het sluitstuk vormen.