Test: Toegang tot on-prem resources
Project: SASE Proof of Concept
Datum: 31-05-2026
Platform: Rocky Linux + Netbird + OPNsense + School ICAP Guard
Testclient: Rocky Linux (overlay 100.116.198.151)
Verantwoordelijke: Rieam
Rubriekcriterium: Toegang tot on-prem resources (ZTNA)
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Browser + terminal |
| Netbird tunnel | wt0 interface | Beheerd door Netbird daemon |
| OPNsense LAN-IP | 192.168.50.1 | Management GUI op poort 443 |
| ICAP Guard dashboard | http://192.168.50.12:8088 | Loopback-bind; via SSH-tunnel over Netbird |
| ICAP-server SSH | 192.168.50.12:22 | Linux-VM (Ubuntu 22.04) |
| Netbird activity log | Dashboard → Activity | Server-side audit log |
| Testaccount | IT-helpdesk-user (IT-HELPDESK-1e) | Heeft route naar 192.168.50.0/24 |
De flow voor on-prem-toegang via ZTNA:
flowchart TD
    Client["Rocky client<br/>IT-helpdesk"] -->|"wt0 tunnel"| OPN["OPNsense<br/>routing peer, 192.168.50.1"]
    OPN -->|LAN| S1["OPNsense GUI<br/>192.168.50.1:443"]
    OPN -->|LAN| S2["ICAP Guard dashboard<br/>192.168.50.12:8088 — loopback"]
    OPN -->|LAN| S3["ICAP-server SSH<br/>192.168.50.12:22"]

    style Client fill:#2563eb33,stroke:#2563eb
    style OPN fill:#ea580c33,stroke:#ea580c
Opmerking: ICAP Guard bindt het dashboard standaard op 127.0.0.1:8088 voor security-redenen (zie ICAP-Configuratie sectie Stap 4c). In deze test wordt het dashboard via een SSH-tunnel over Netbird bereikt, zodat de loopback-bind respect blijft maar de toegang via de ZTNA-tunnel verloopt.
OP-T01 — Bereikbaarheid OPNsense management GUI via Netbird
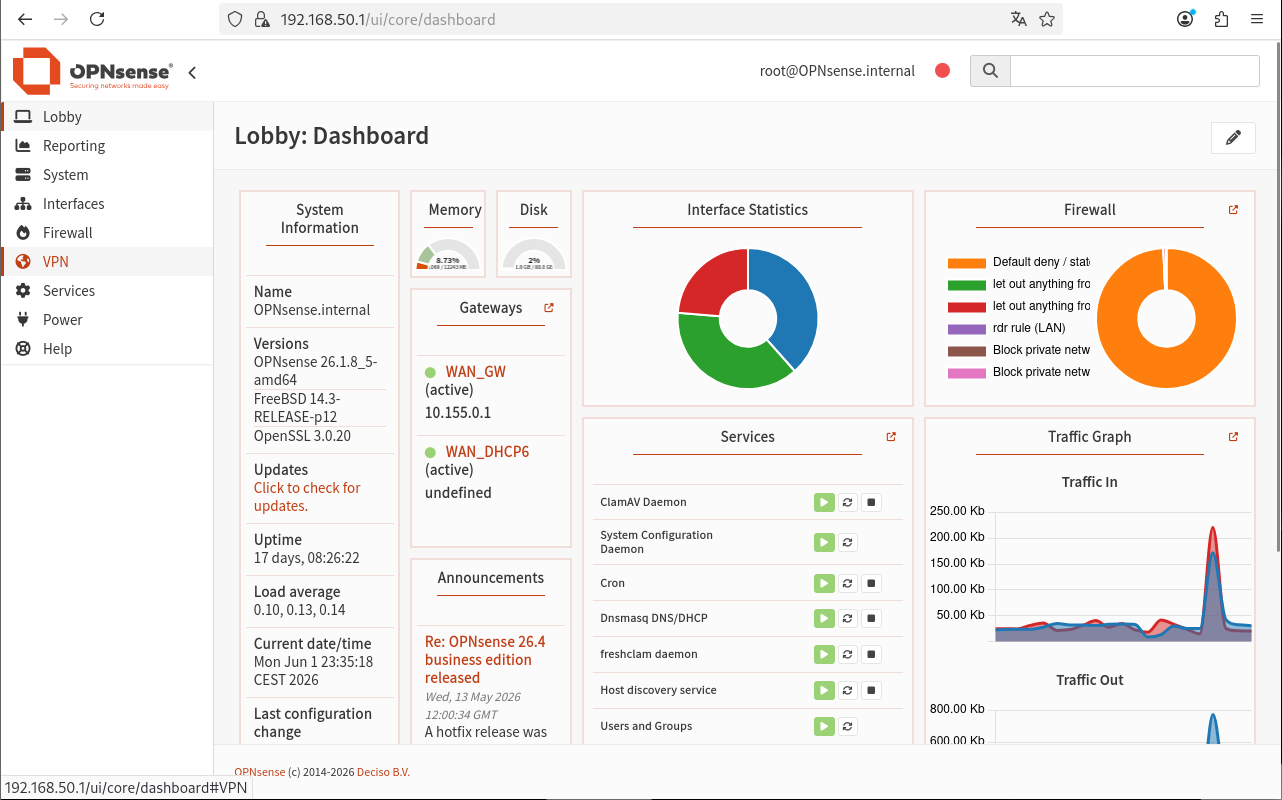
Doel: aantonen dat een IT-Helpdesk-peer via de Netbird-tunnel de OPNsense management GUI (HTTPS) kan openen op 192.168.50.1.
Methodiek: open Firefox op Rocky → https://192.168.50.1 → log in met het admin-account. Controleer de bron-IP van de verbinding in OPNsense → System → Log Files → General.
Uitvoering via browser:
- Op Rocky (ingelogd als IT-helpdesk): open Firefox.
- Navigeer naar https://192.168.50.1.
- Accepteer het selfsigned certificaat van OPNsense (eenmalige uitzondering).
- Log in met de admin-account.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Firefox laadt OPNsense login | Ja |
| OPNsense logs | Bron-IP van het request = 192.168.50.1 (door exit-node masquerade — zie Configuratie sectie 4.3) |
Bewijs:
OP-T02 — Bereikbaarheid ICAP Guard dashboard (192.168.50.12:8088)
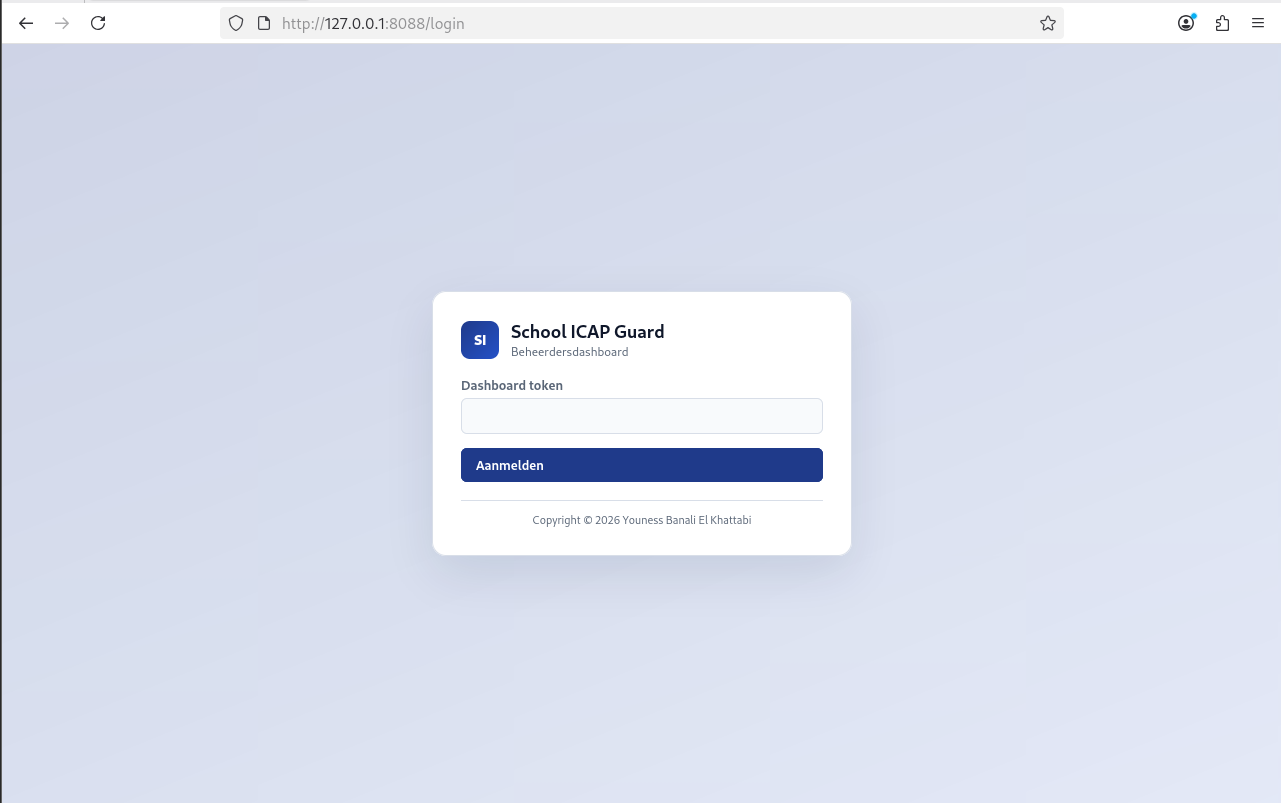
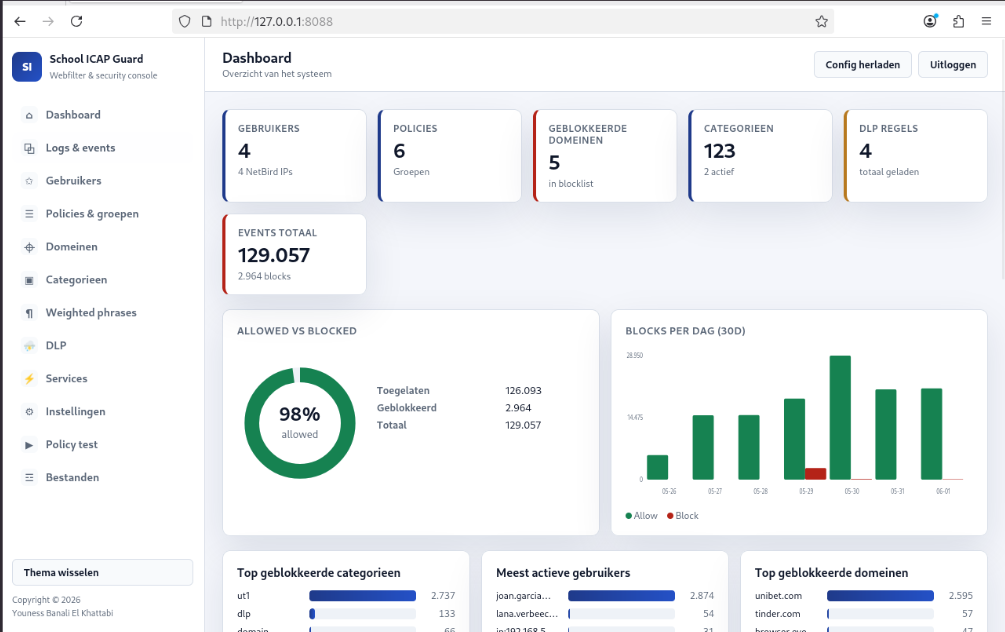
Doel: aantonen dat het ICAP Guard dashboard via de Netbird-tunnel beschikbaar is voor een IT-Helpdesk-peer, ondanks de loopback-bind, door eerst een SSH-tunnel op te zetten over de Netbird-route.
Methodiek: SSH naar 192.168.50.12 via de tunnel met port forwarding 8088:127.0.0.1:8088. Open daarna http://127.0.0.1:8088 in Firefox op Rocky.
Uitvoering via terminal + browser:
# Stap 1 — SSH-tunnel openen (TCP/22 verloopt door wt0):
ssh -L 8088:127.0.0.1:8088 student@192.168.50.12

# Stap 2 — In een tweede terminal of een Firefox-tab:
# http://127.0.0.1:8088
# Inloggen met dashboard-token (uit /etc/school-icap-guard/config.json)
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| SSH connect op 192.168.50.12 | Slaagt (key of password prompt) |
| Browser http://127.0.0.1:8088 | ICAP Guard dashboard laadt |
| Dashboard-statuspaneel | Toont active policies, NetBird sync state, ClamAV-status |
| Bron-IP in SSH-server log | 192.168.50.1 (na exit-node masquerade) |
Bewijs:
OP-T03 — Logging van toegang in Netbird activity logs
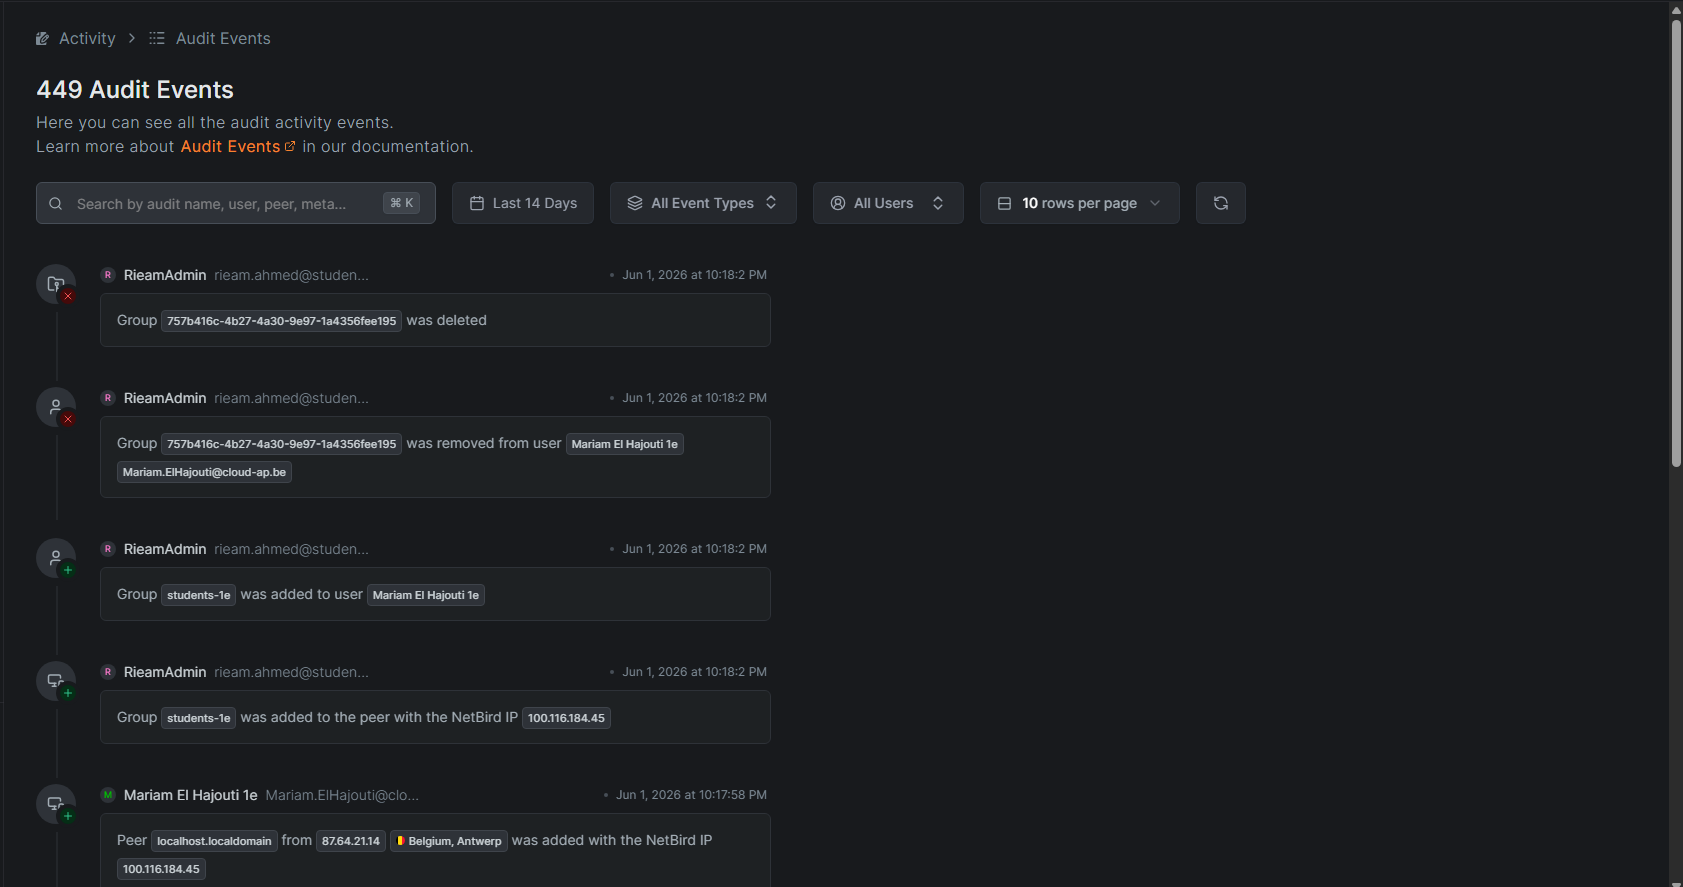
Doel: aantonen dat de Netbird-server bijhoudt welke peer wanneer is verbonden, welke user, en welke groep- en route-events plaatsvonden — bewijs voor audit en transparantie.
Methodiek: open in het dashboard Activity (of Settings → Activity Log) en filter op de Rocky-peer / op user Mariam / op de IT-helpdesk-user. Controleer dat er events zijn voor login, peer connect, group assignment en route assignment.
Uitvoering via browser/GUI:
- Dashboard → Activity.
- Filter op user Mariam El Hajouti.
- Controleer enkele events:
- Wissel filter naar de IT-helpdesk-user en controleer dezelfde reeks voor zijn login.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Activity log | Bevat events met timestamp, user, peer, action, metadata |
| Mariam login | Zichtbaar met tijd en peer-IP |
| Wissel naar IT-helpdesk | Apart event voor login + groepswijziging |
| Logs van GUID die omgezet wordt naar groep is zichtbaar | Mariam wordt verwijderd van groep met bizar GUID en toegevoegd aan students. |
Bewijs:
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| OP-T01 | OPNsense GUI via tunnel bereikbaar | Toegang tot on-prem — Uitstekend | Nog te verifiëren |
| OP-T02 | ICAP Guard dashboard via SSH-tunnel | Toegang tot on-prem — Uitstekend | Nog te verifiëren |
| OP-T03 | Activity logs in Netbird dashboard | Transparantie + validatie — Uitstekend | Nog te verifiëren |
Conclusie (verwacht)
On-prem resources (OPNsense management, ICAP Guard dashboard) zijn vanuit Rocky bereikbaar via de Netbird-tunnel — maar alléén voor peers met de juiste groepslidmaatschap. De toegang verloopt zonder externe blootstelling van de services aan het publieke internet en met centrale audit-trail in het Netbird Activity Log. Het ICAP-dashboard (loopback) blijft veilig op 127.0.0.1 en wordt via een SSH-tunnel over Netbird ontsloten. Een defense-in-depth: zelfs als de Netbird-route lekt, blijft het dashboard achter SSH-authenticatie.