Zeek + RITA — NDR Sensor Configuratie & Installatie
Project: SASE Proof of Concept
Datum: 01-06-2026
Component: Zeek 7.x + RITA 5.1.1 op VM3 (NDR Sensor)
Platform: Rocky Linux 9.7 (Minimal Install) op Proxmox VE
Verantwoordelijke: Dali
Zeek + RITA vormen de out-of-band NDR-laag (Network Detection & Response) van de SASE-architectuur. VM3 ontvangt een passieve kopie van al het LAN-verkeer via een
tc-mirror op de Proxmox-host. Zeek genereert gestructureerde metadata-logs (conn, dns, http, ssl, files); RITA analyseert die logs op beacon- en C2-patronen. De sensor heeft geen impact op productieverkeer — voor de architecturale plaatsing zie Architectuur, voor de pakketflow zie Pakketflow Use Case 7.
Fase 1 — Architectuur-overzicht
1.1 Netwerkdiagram
De onderstaande architectuur toont hoe verkeer van clients via OPNsense naar het internet gaat, terwijl een tc-mirror op OPNsense's LAN-tap een kopie naar vmbr2 stuurt waar de Zeek-VM passief meeleest.
flowchart LR
    Clients[Clients] --> vmbr1
    vmbr1[vmbr1<br/>LAN-bridge] --> OPN[OPNsense<br/>vtnet1 = tap100i1]
    OPN --> vmbr0[vmbr0<br/>WAN-bridge]
    vmbr0 --> Internet([Internet])

    OPN -. "tc mirror<br/>op tap100i1" .-> vmbr2[vmbr2<br/>sniff-bridge]
    vmbr2 --> ens19[ens19<br/>Zeek-VM sniff-only]
    ens19 --> Logs["/opt/zeek/spool/manager/*.log"]
    Logs --> RITA[(RITA<br/>ClickHouse)]
    RITA --> TUI[rita view live_dataset]
1.2 Netwerk-overzicht (relevant voor VM3)
| Node | Rol | Interface | Bridge | IP |
|---|---|---|---|---|
| Proxmox host | Hypervisor (mgmt) | vmbr0 | vmbr0 | 10.155.205.1/24 |
| Proxmox host | LAN-bridge | vmbr1 | vmbr1 | — |
| Proxmox host | Mirror-bridge | vmbr2 | vmbr2 | — |
| VM3 | Mgmt (LAN) | ens18 | vmbr1 | 192.168.50.13/24 |
| VM3 | Sniff (geen IP) | ens19 | vmbr2 | — |
VM3's management-interface zit op het LAN-segment (192.168.50.0/24), zodat de sensor intern bereikbaar is zonder via WAN te routeren. De sniff-interface heeft bewust geen IP — die ontvangt enkel passief gespiegeld verkeer.
Fase 2 — VM-aanmaak in Proxmox
2.1 VM Configuratie
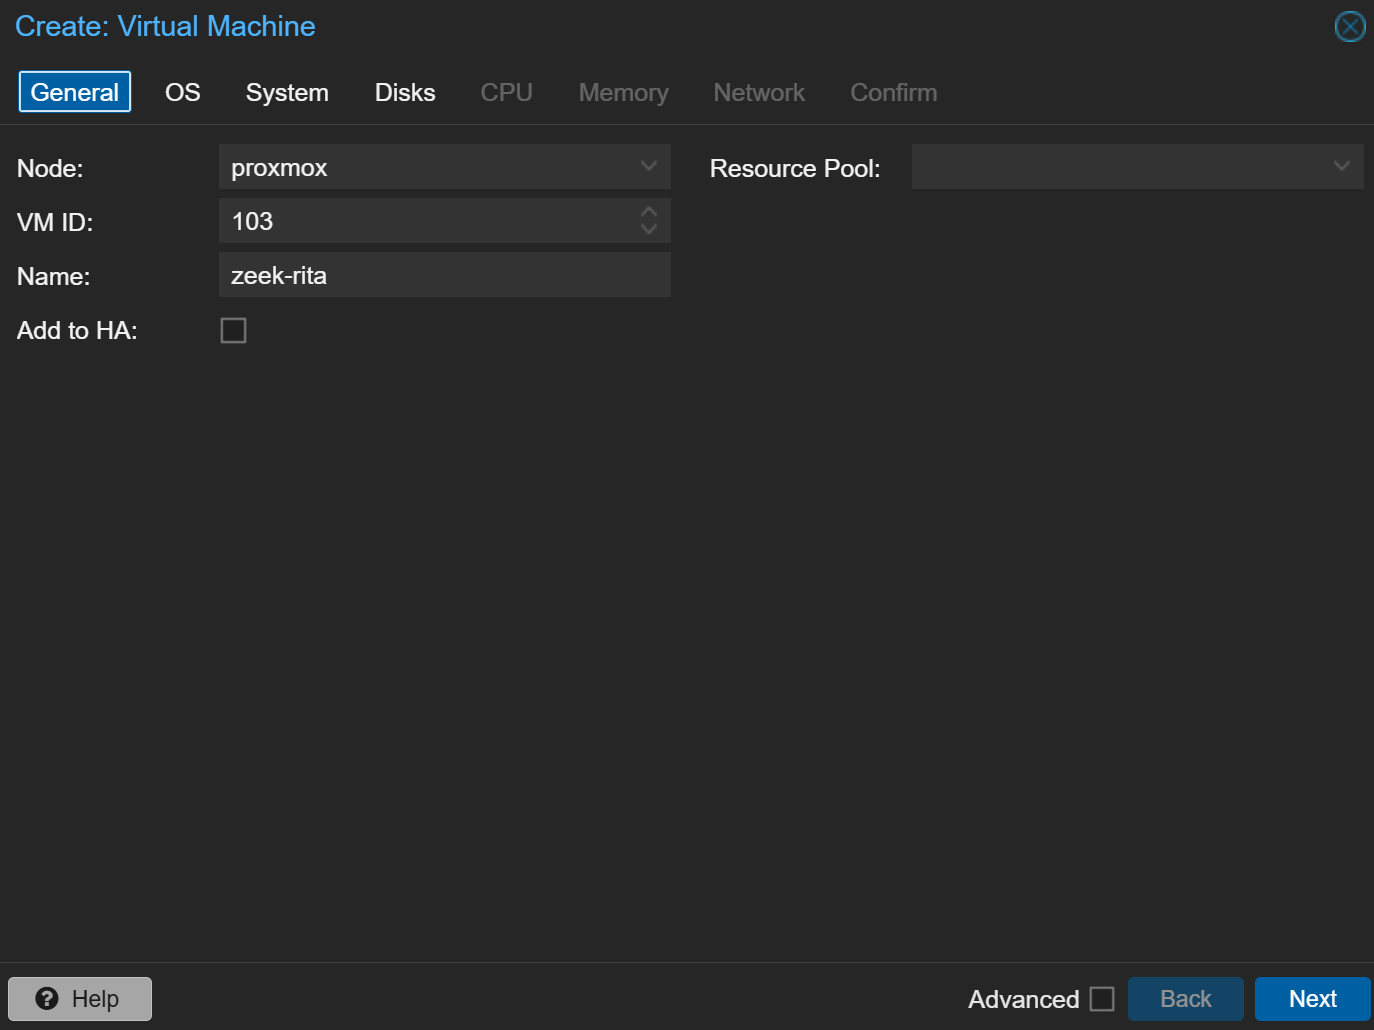
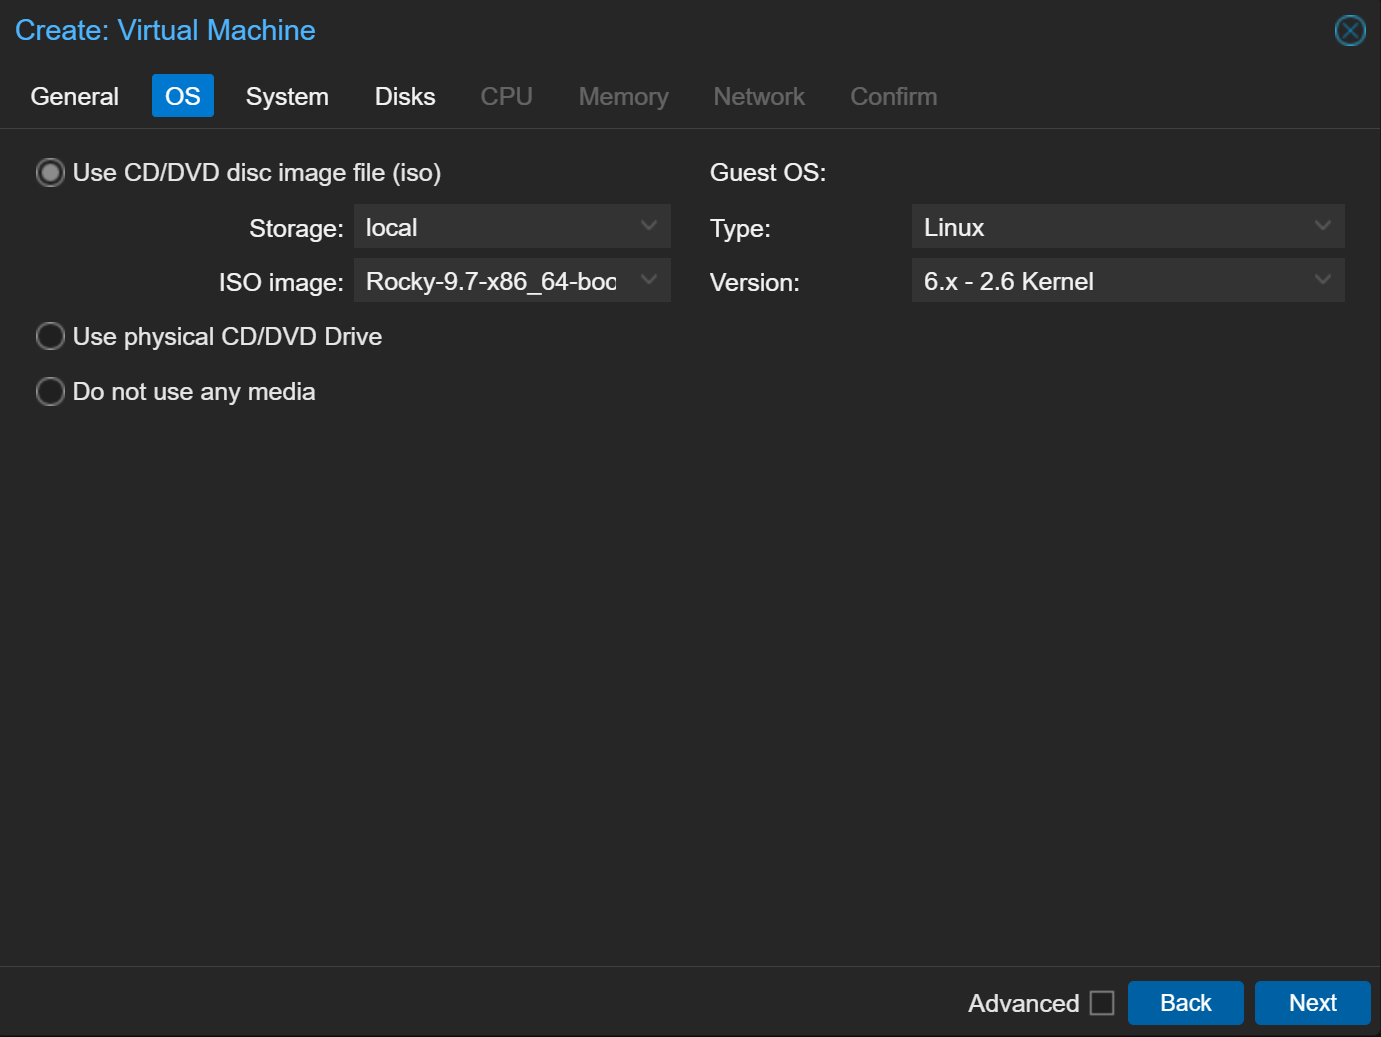
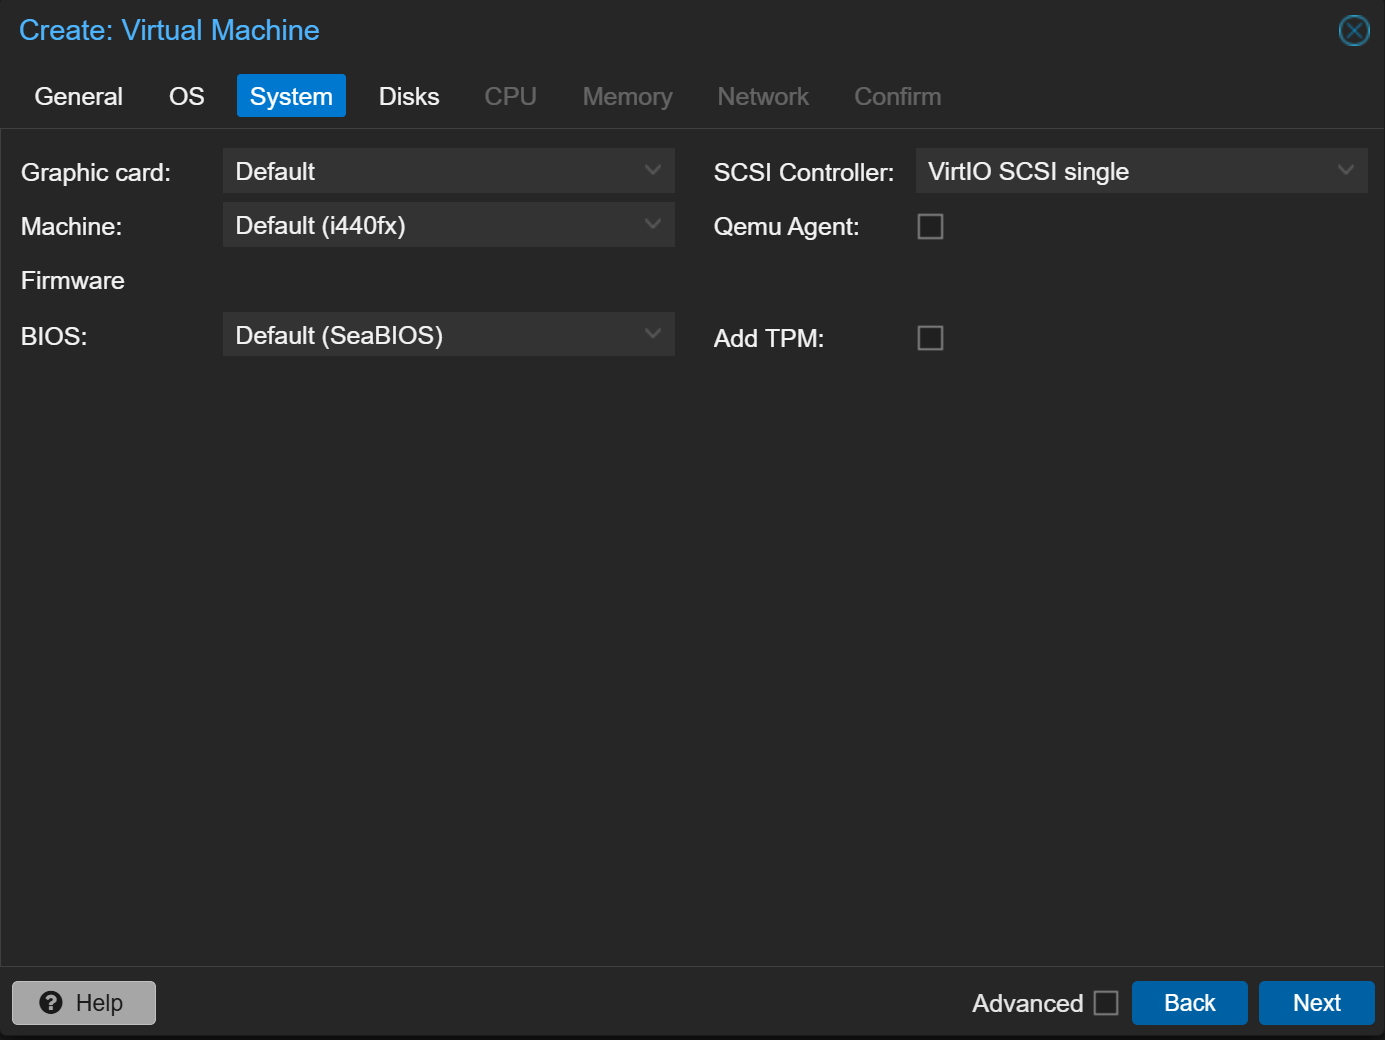
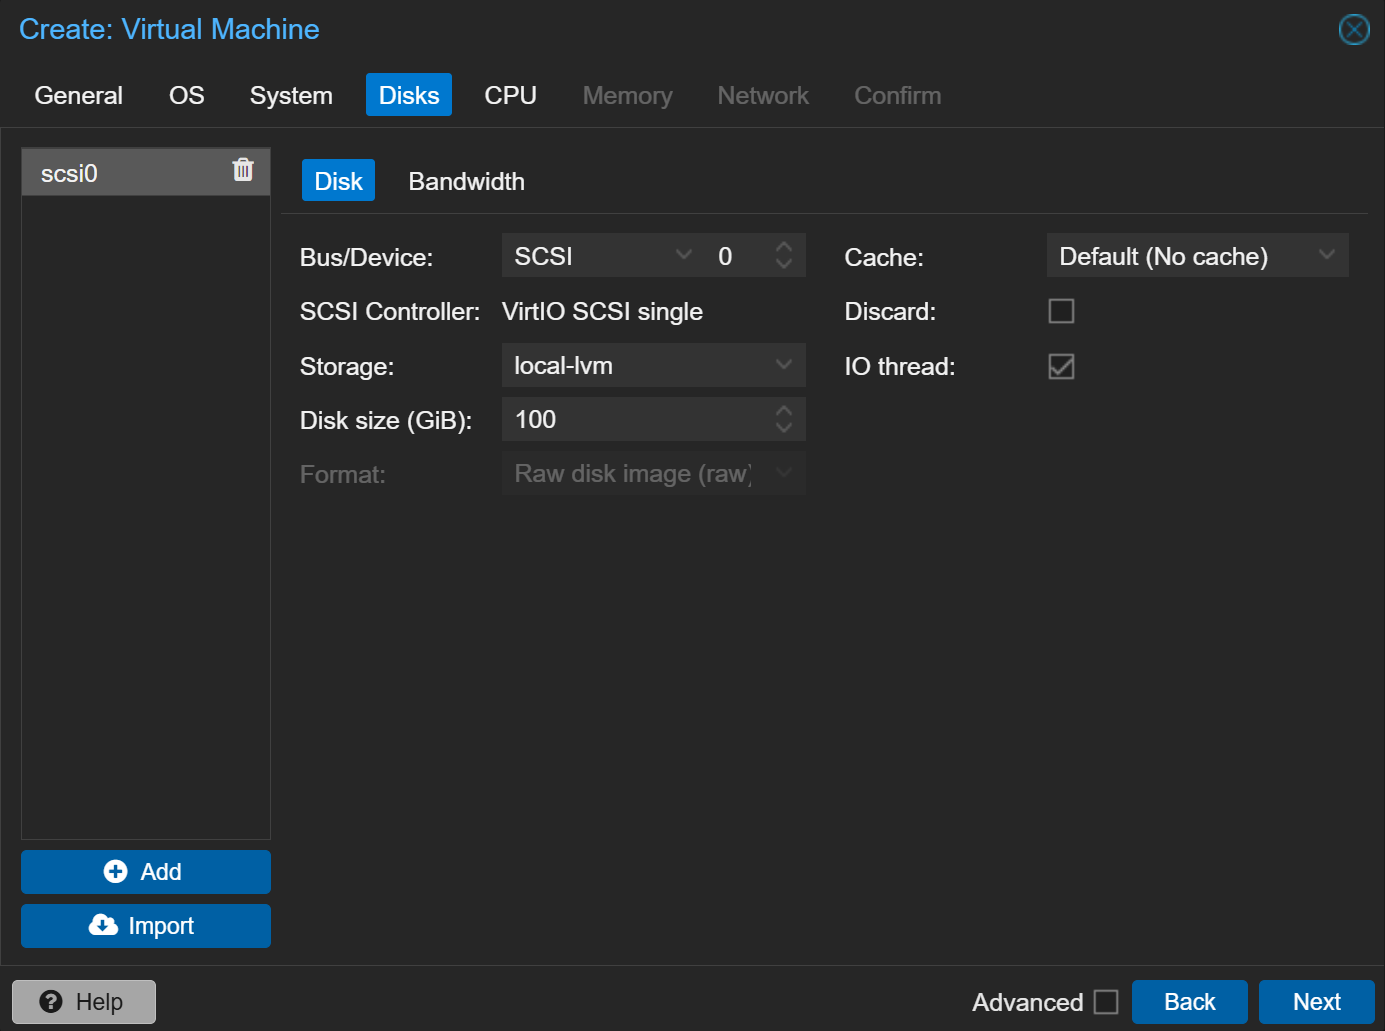
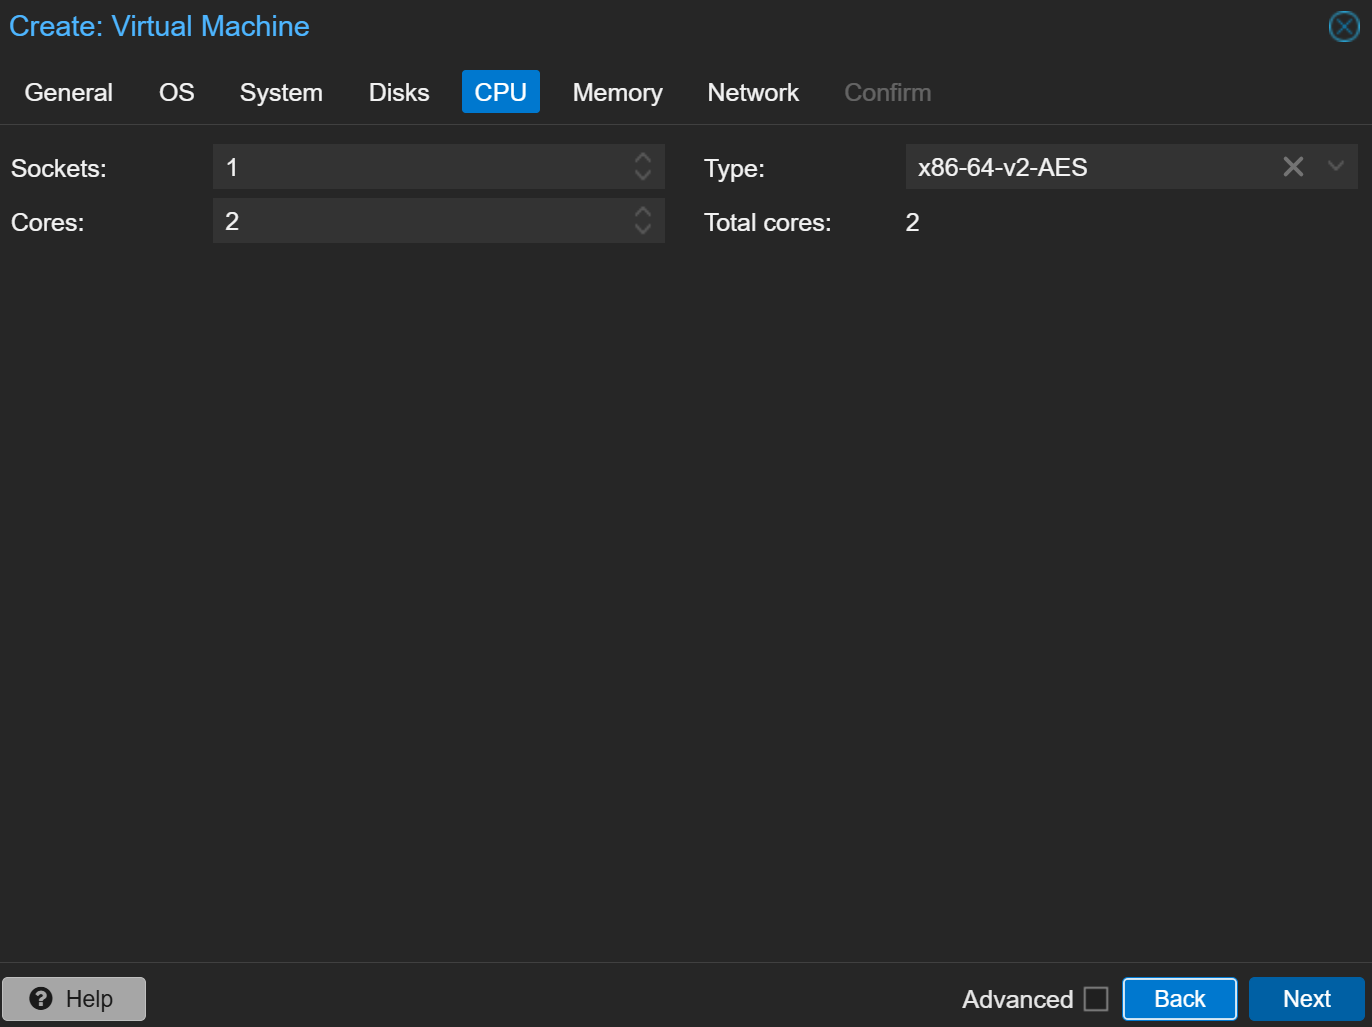
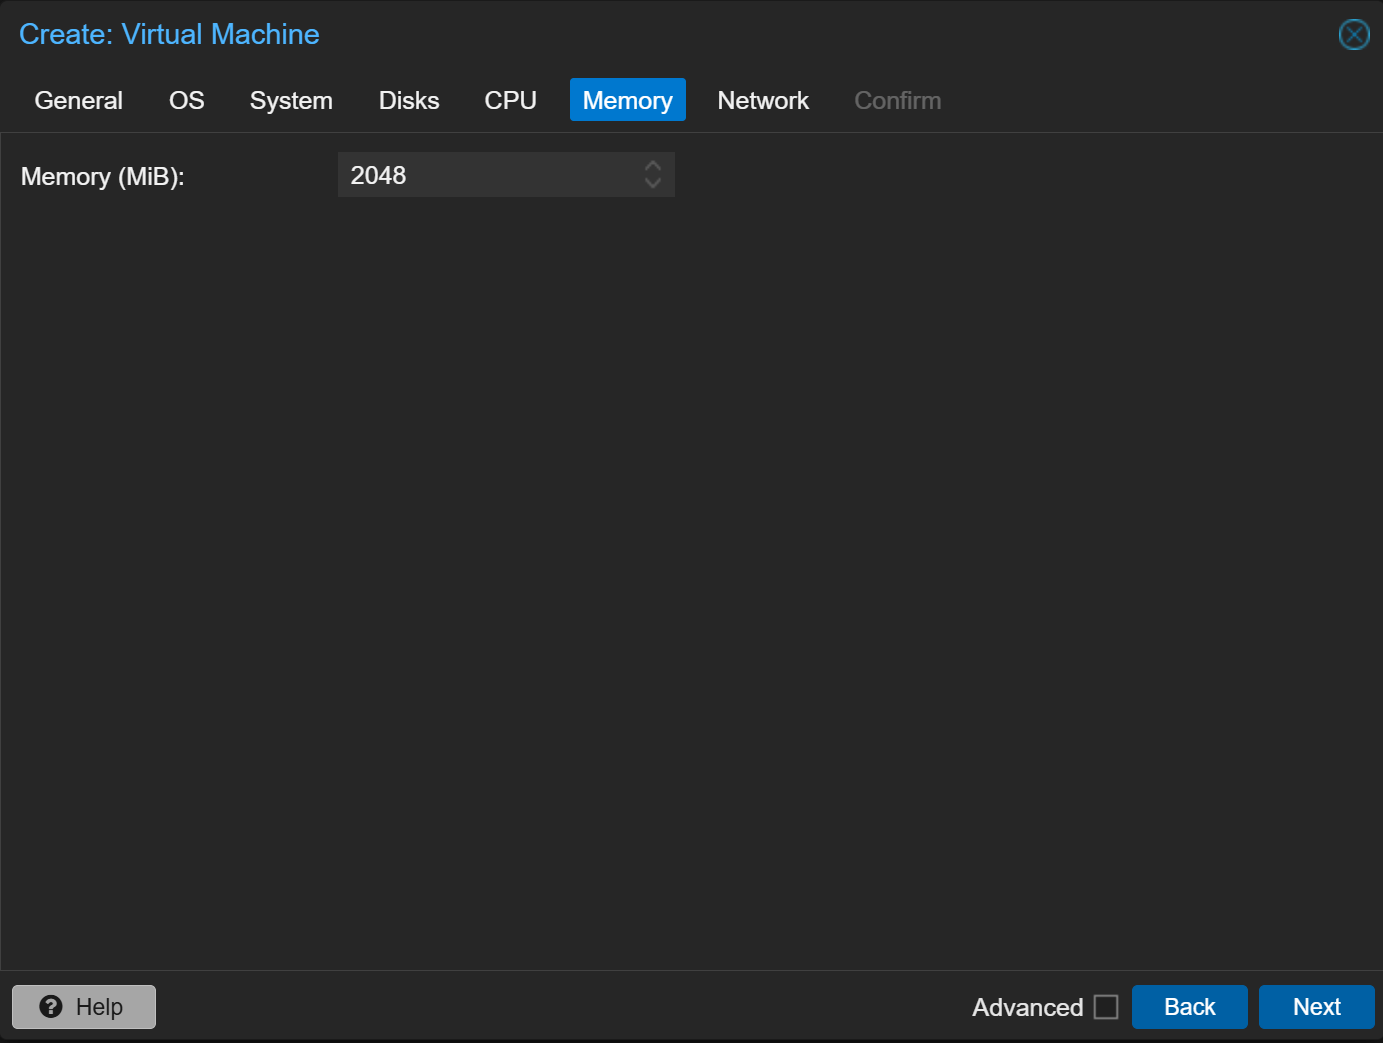
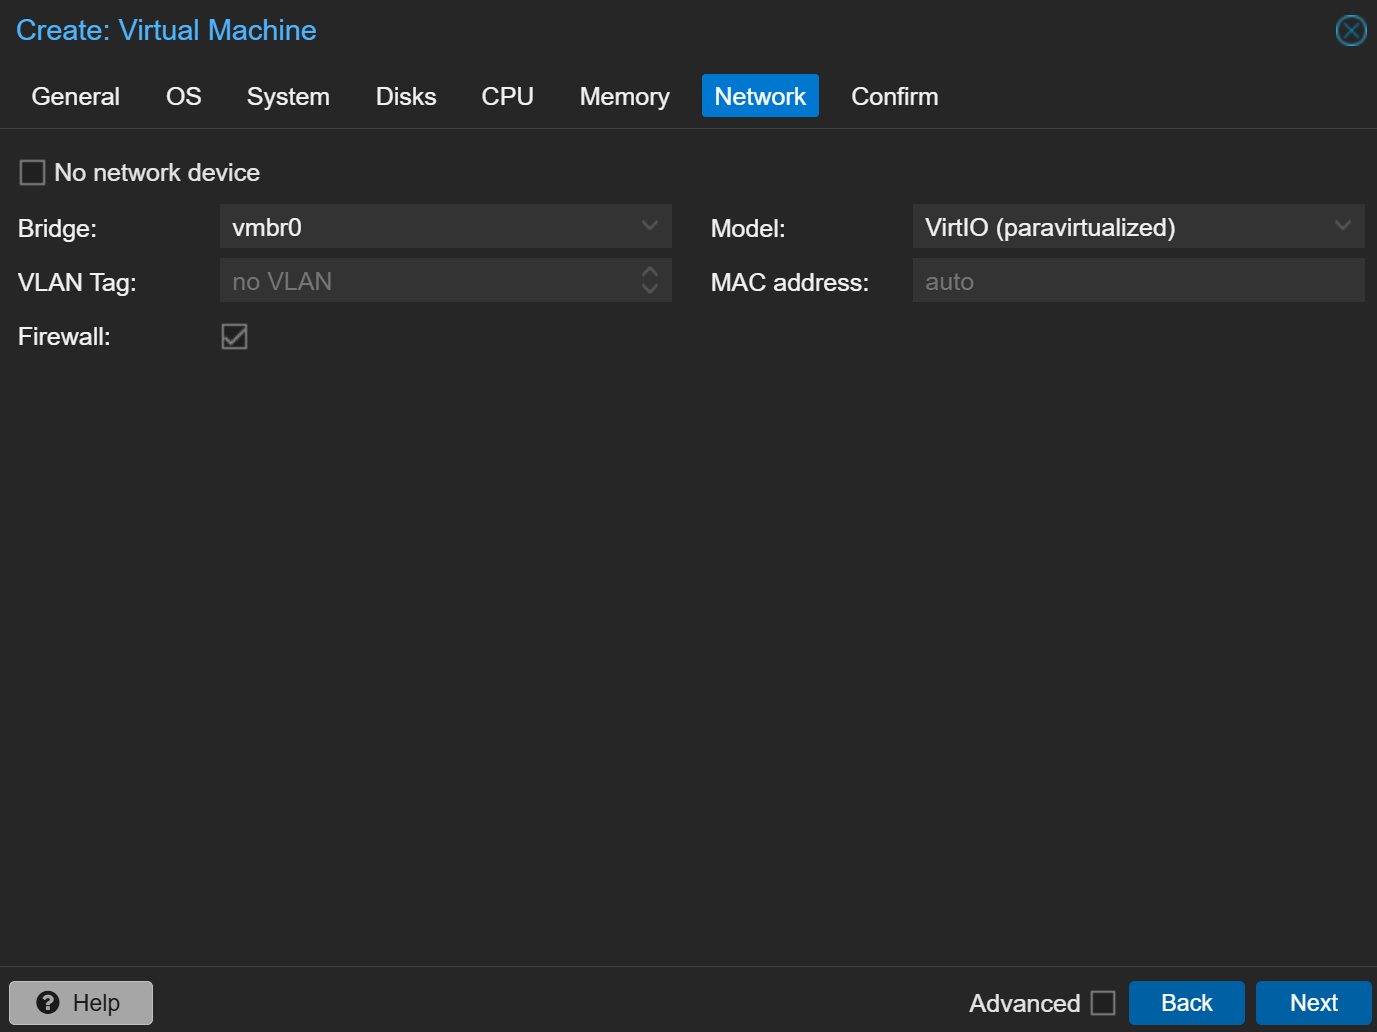
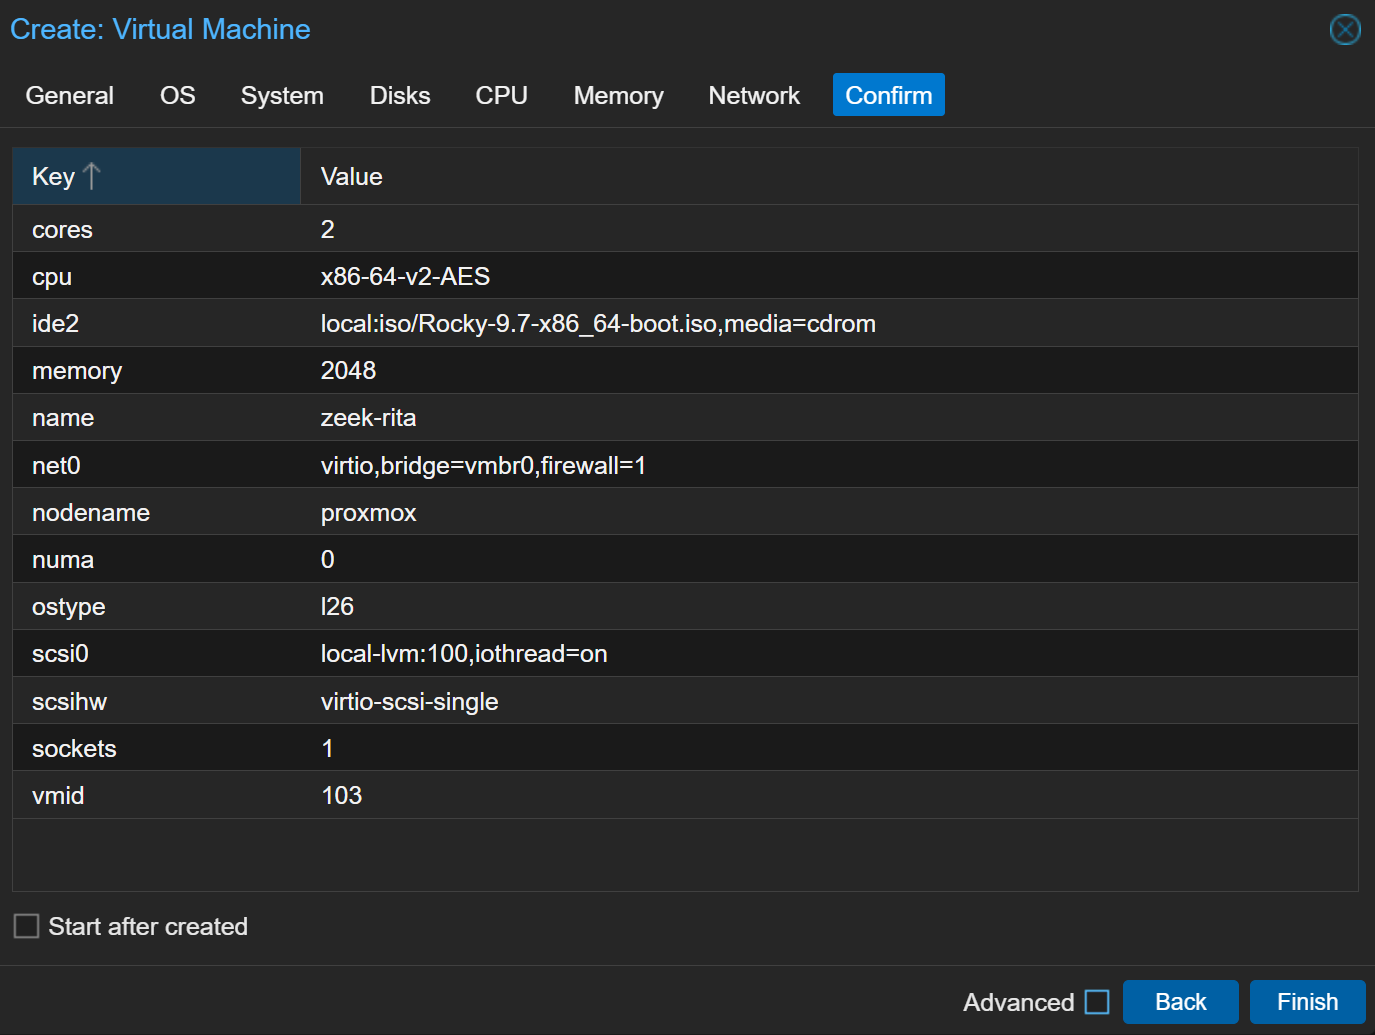
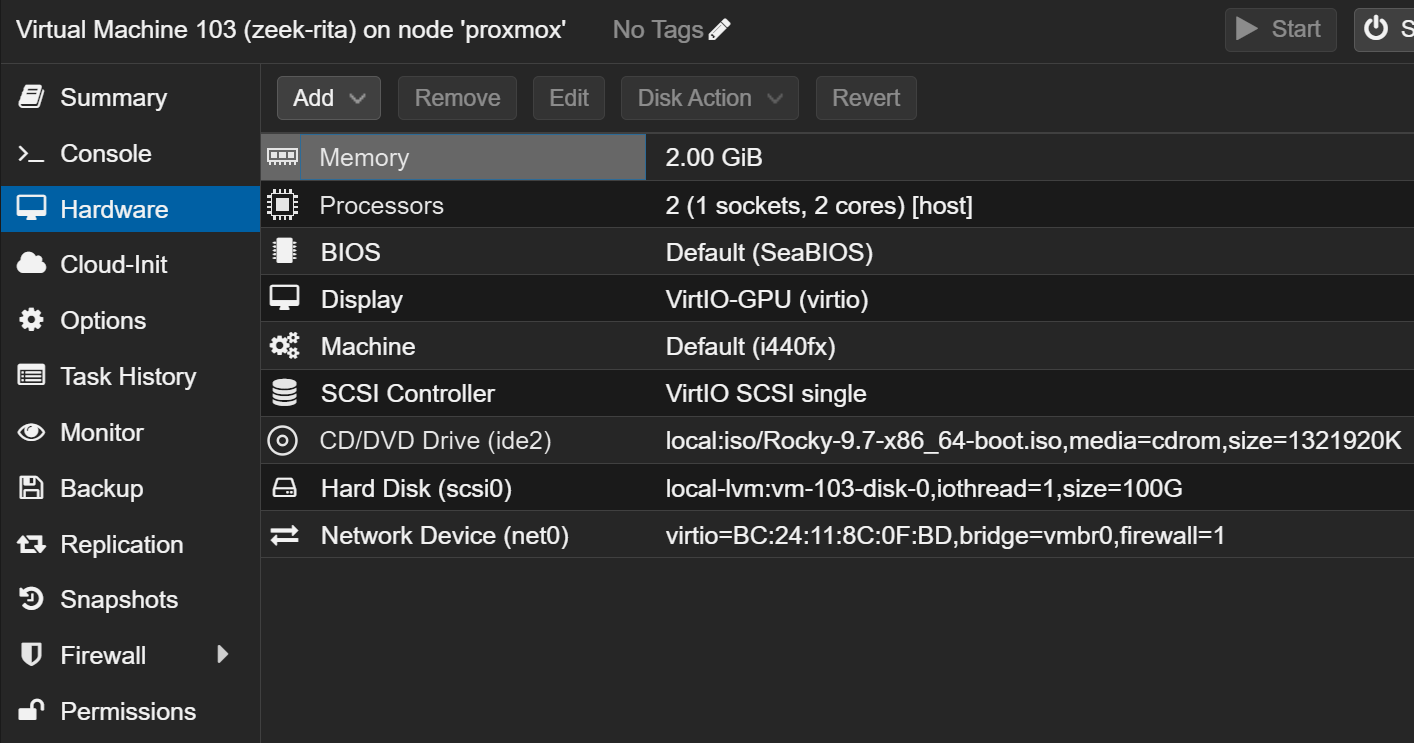
Maak een nieuwe VM aan in Proxmox met de volgende specificaties:
| Eigenschap | Waarde |
|---|---|
| VM ID | 103 |
| Naam | zeek-rita |
| OS | Rocky Linux 9.7 (minimal install) |
| vCPU | 2 (1 socket, 2 cores) |
| RAM | 2048 MiB (2 GiB) |
| Disk | 100 GB (local-lvm, raw, IO thread aan) |
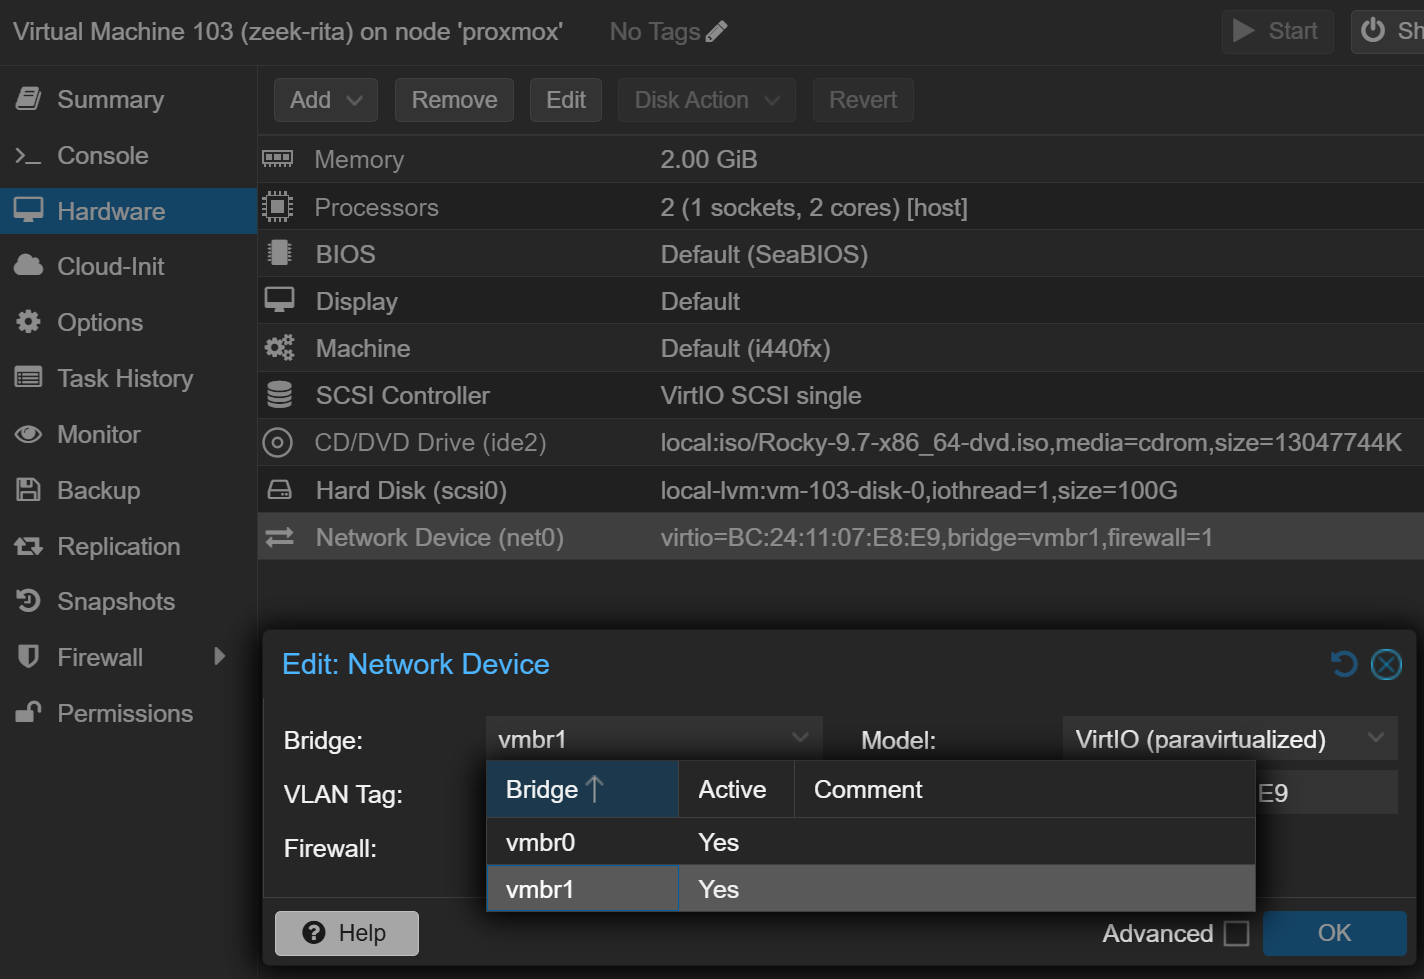
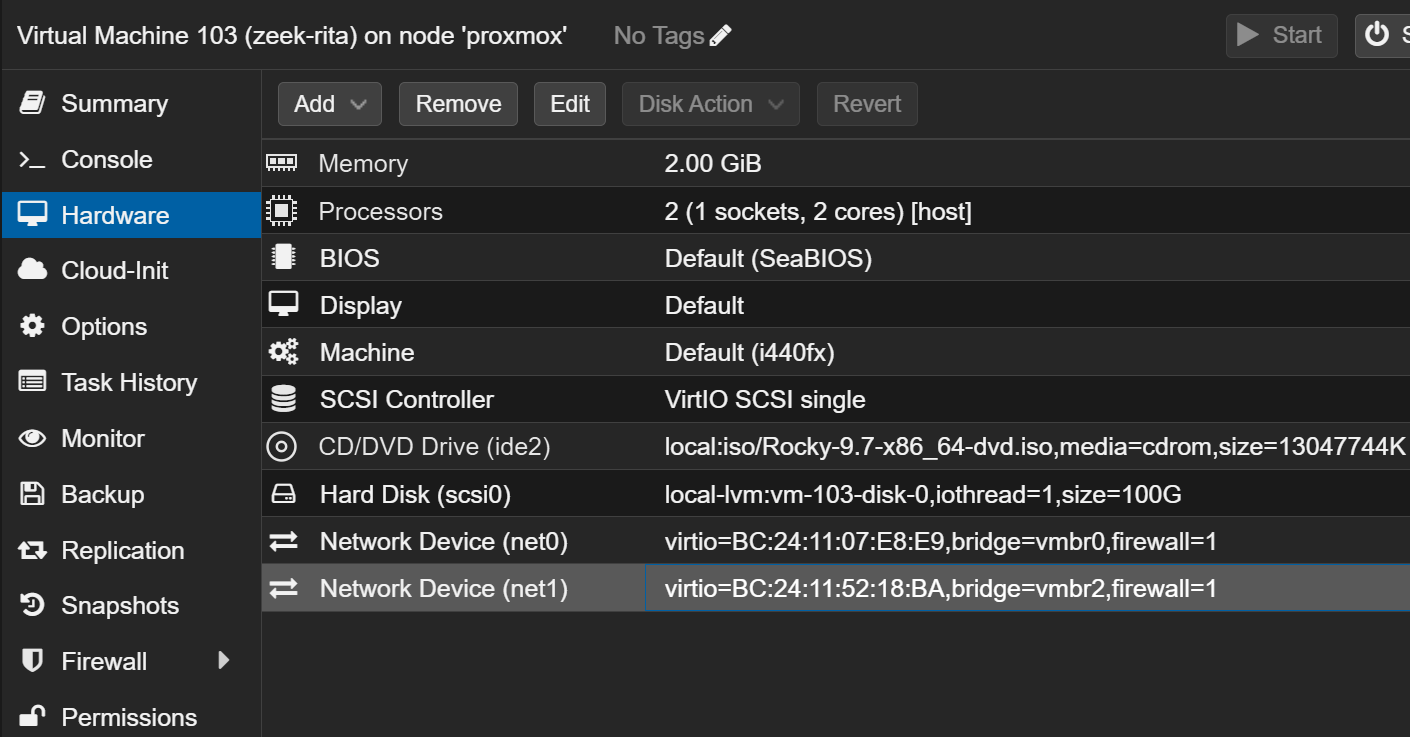
| NIC 1 (net0) | VirtIO, vmbr1 (LAN mgmt) — firewall vinkje UIT |
| NIC 2 (net1) | VirtIO, vmbr2 (sniff) — firewall vinkje UIT |
Warning
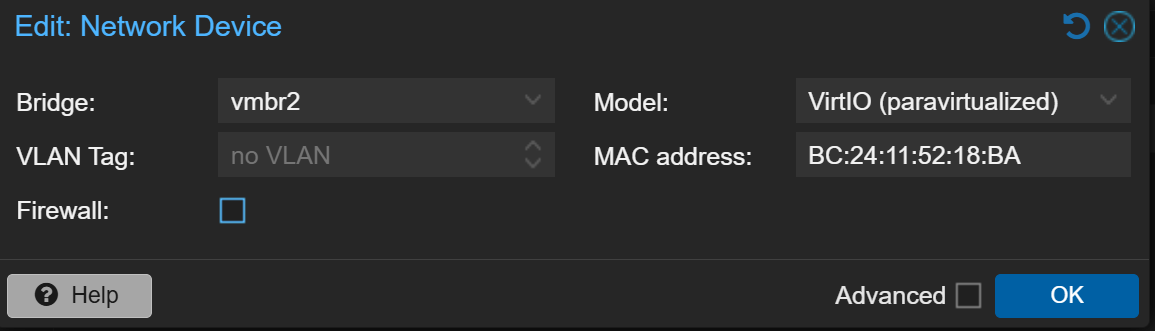
Beide NICs moeten het firewall-vinkje UIT hebben. Met firewall=1 activeert Proxmox een nft-bridge op de tap-interface die promiscuous verkeer blokkeert. Op de sniff-NIC is dit kritisch; op de mgmt-NIC houden we het uit voor consistentie met de SPAN-bridge.
Motivatie: Voor de tweede NIC is het kritisch dat de firewall in Proxmox uitstaat — anders blokkeert de host het promiscuous verkeer dat Zeek nodig heeft.
2.2 Rocky Linux Installatie
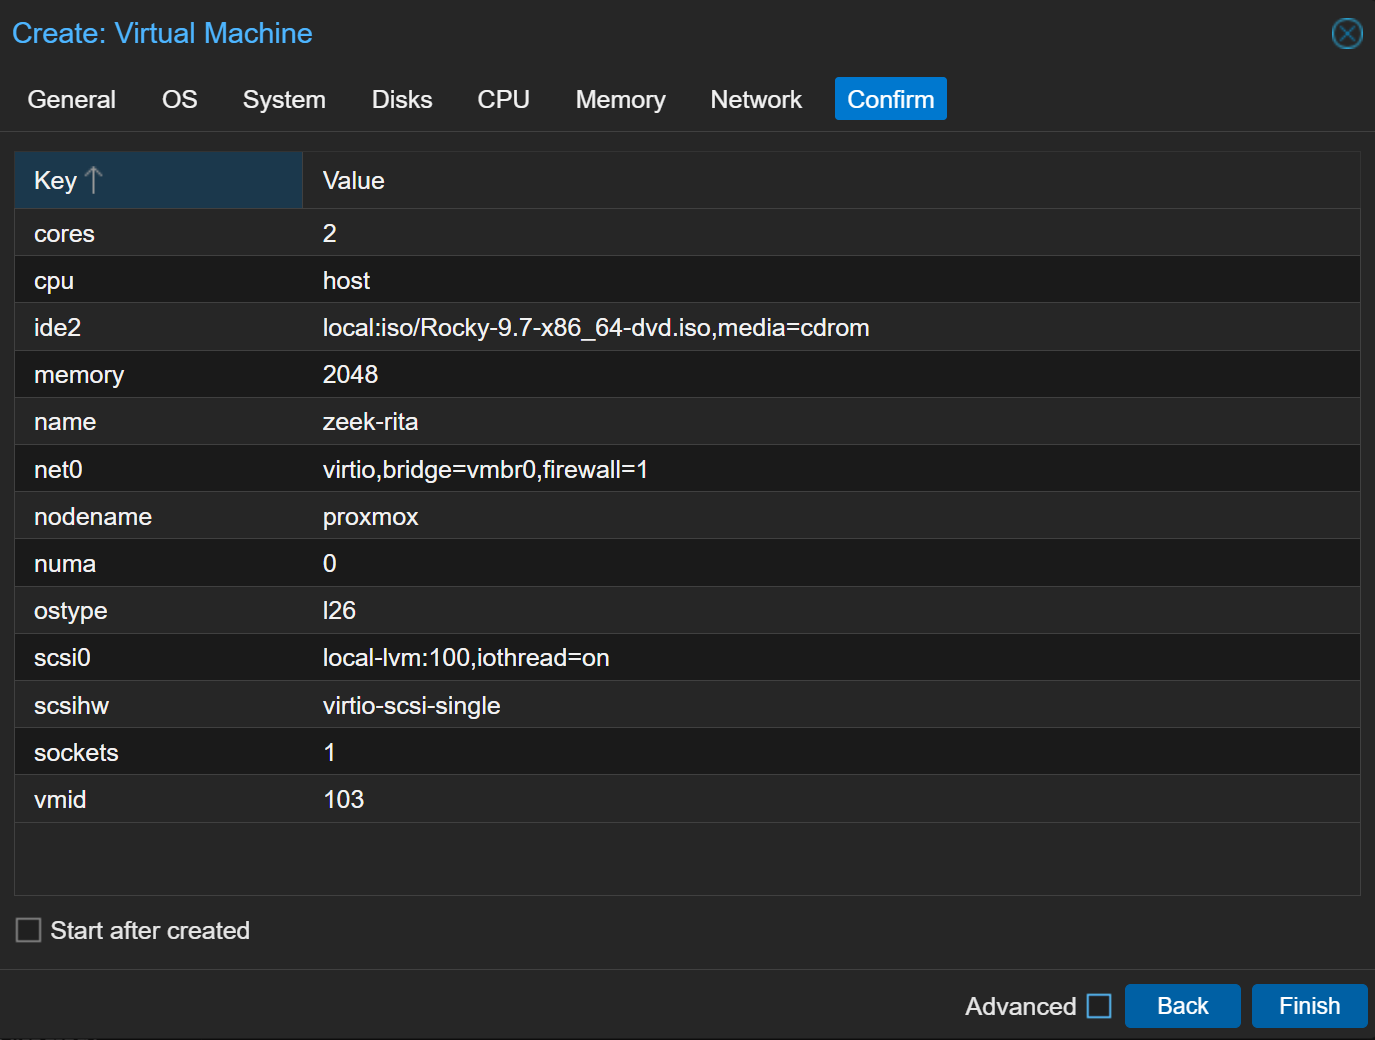
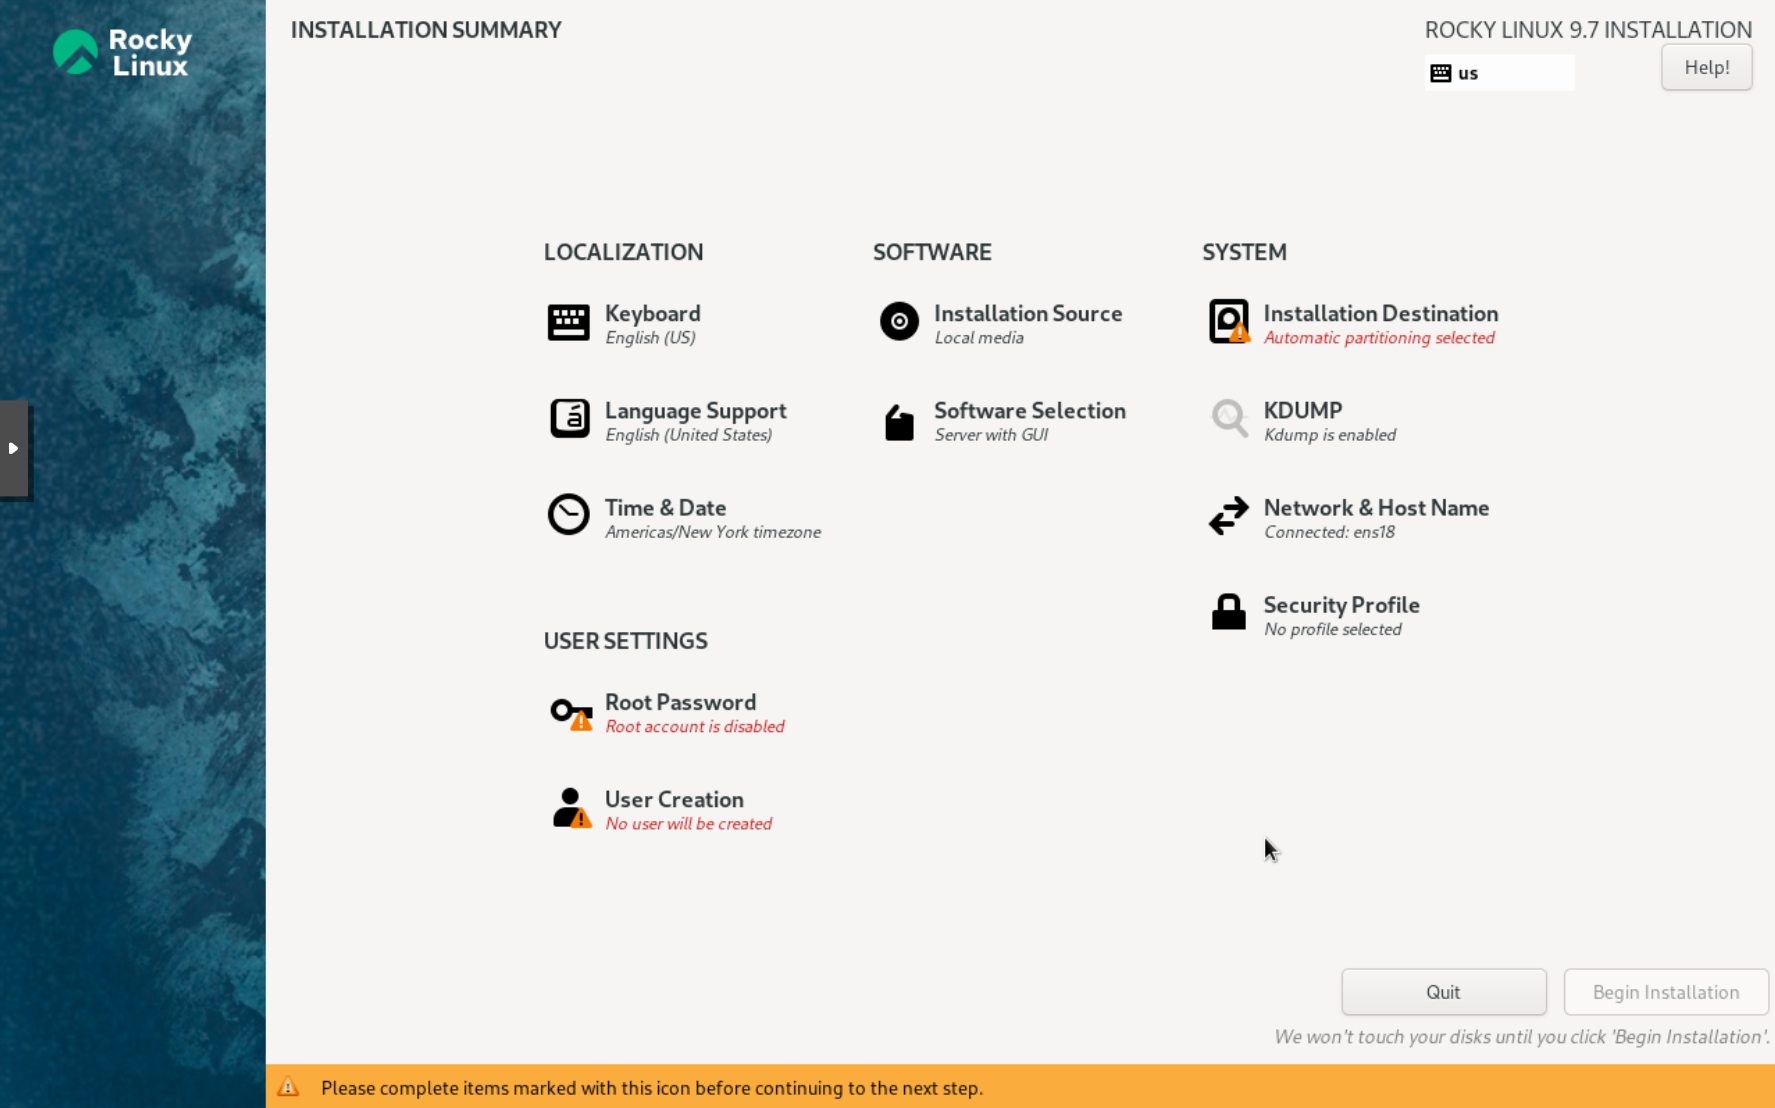
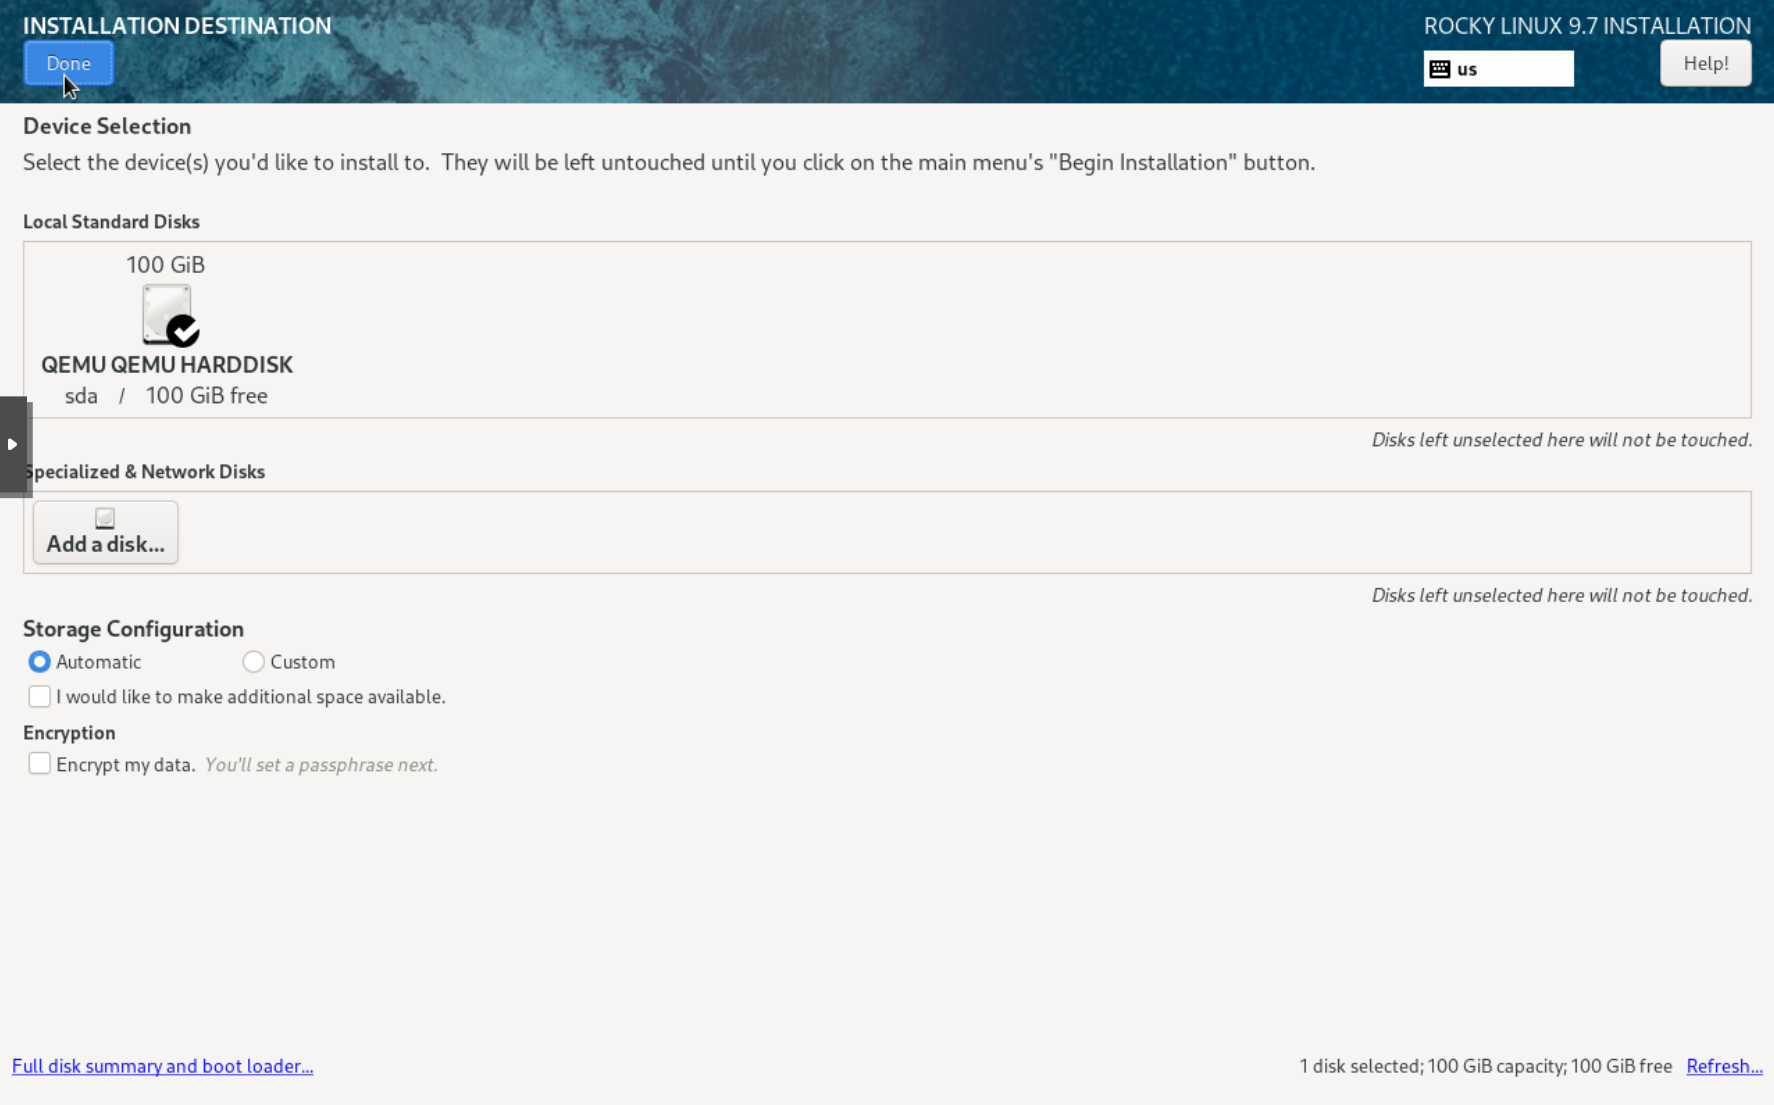
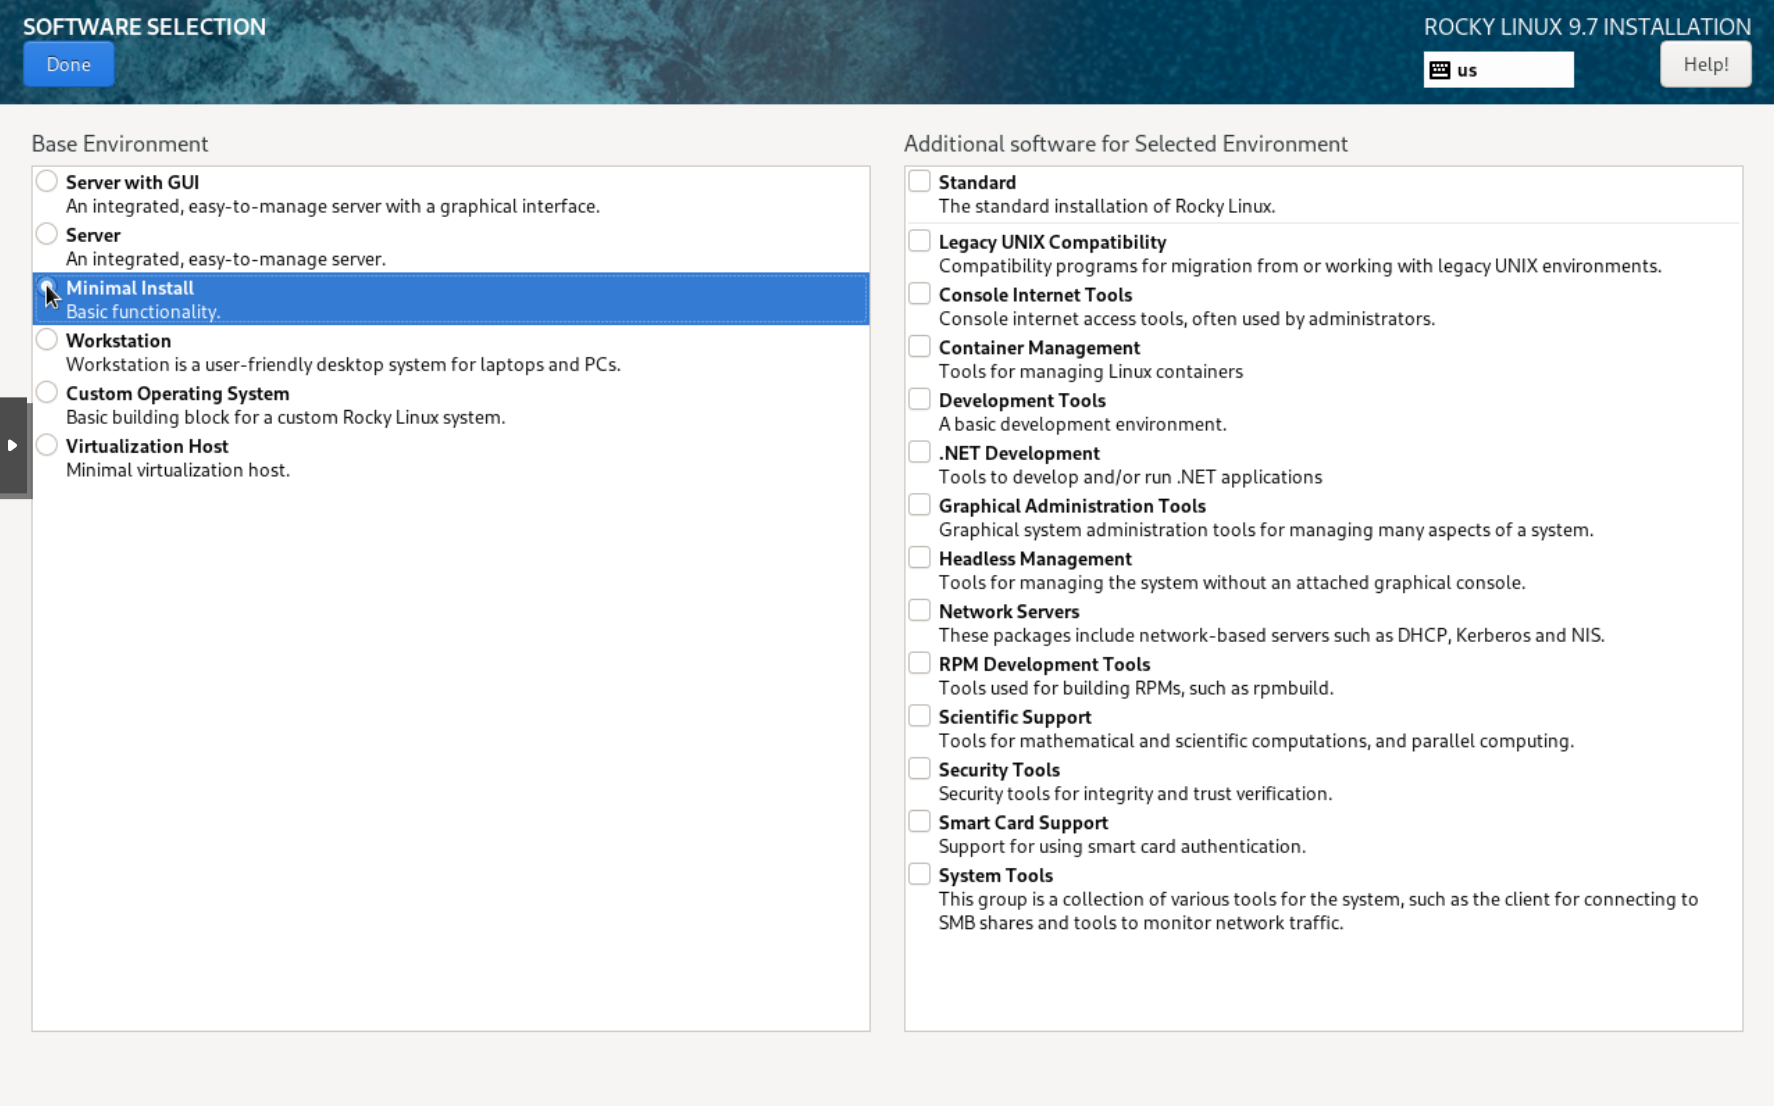
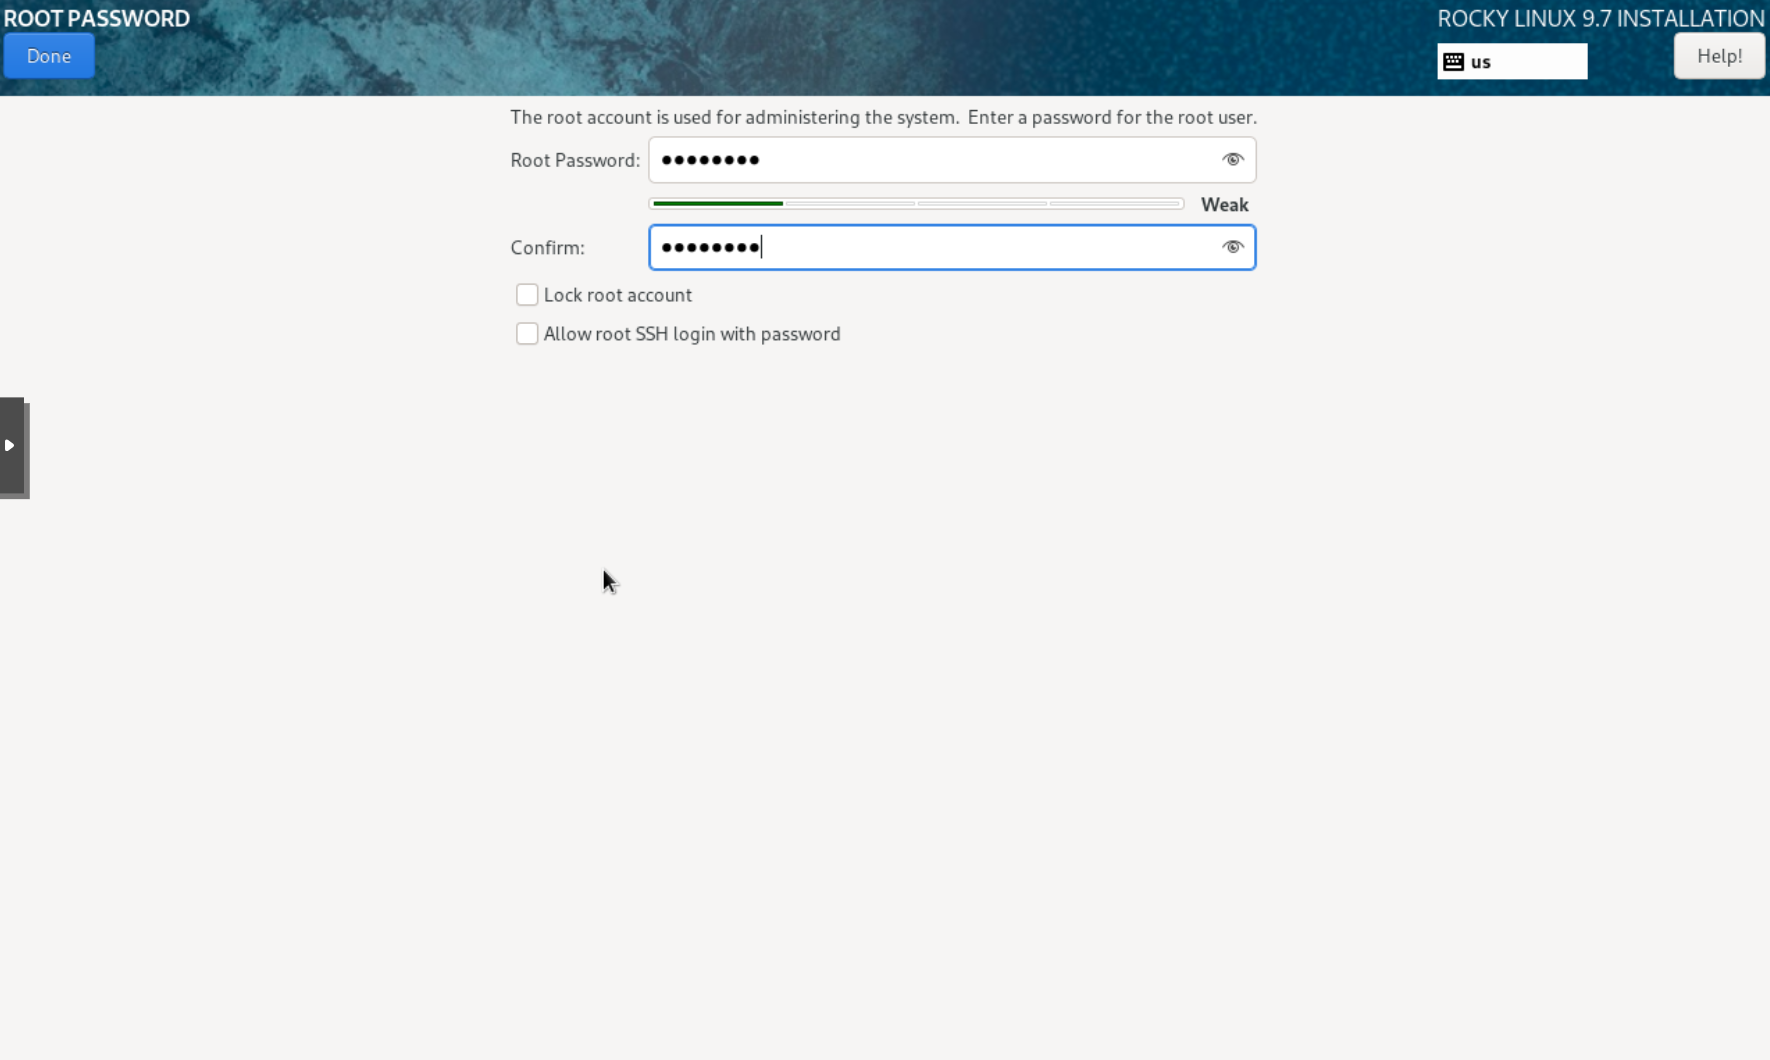
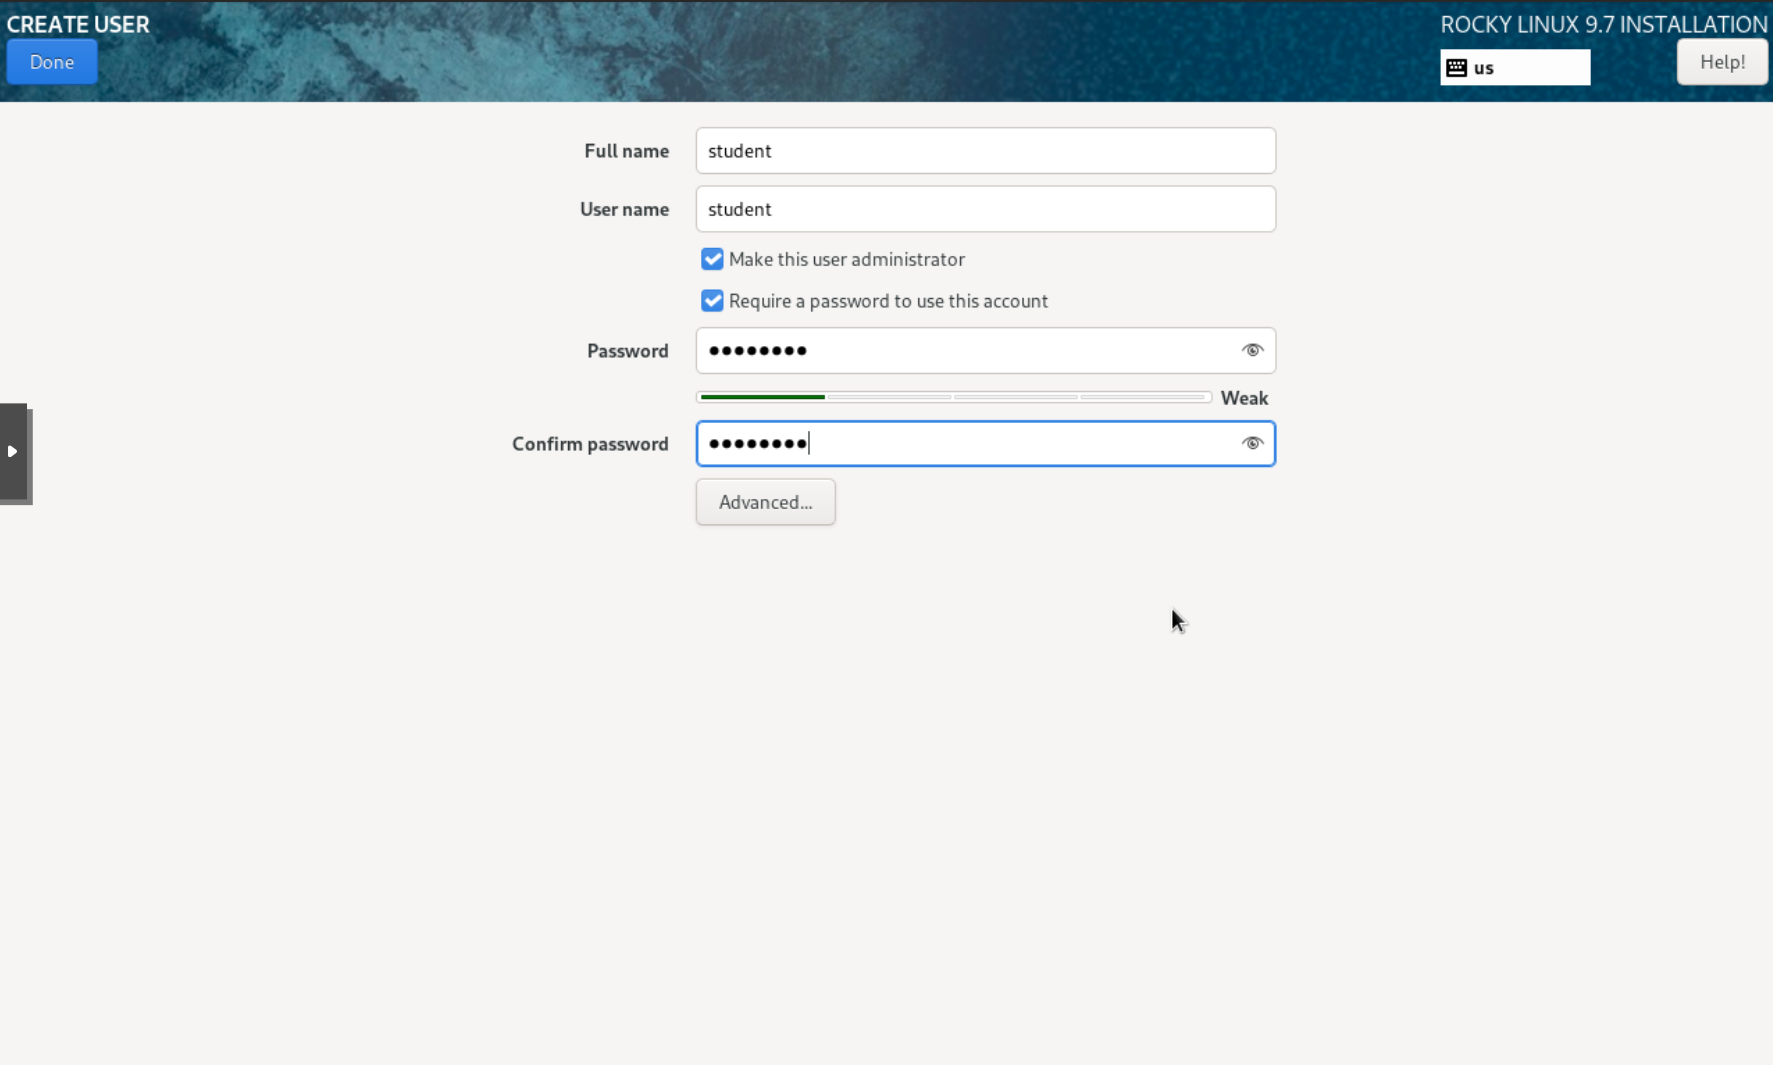
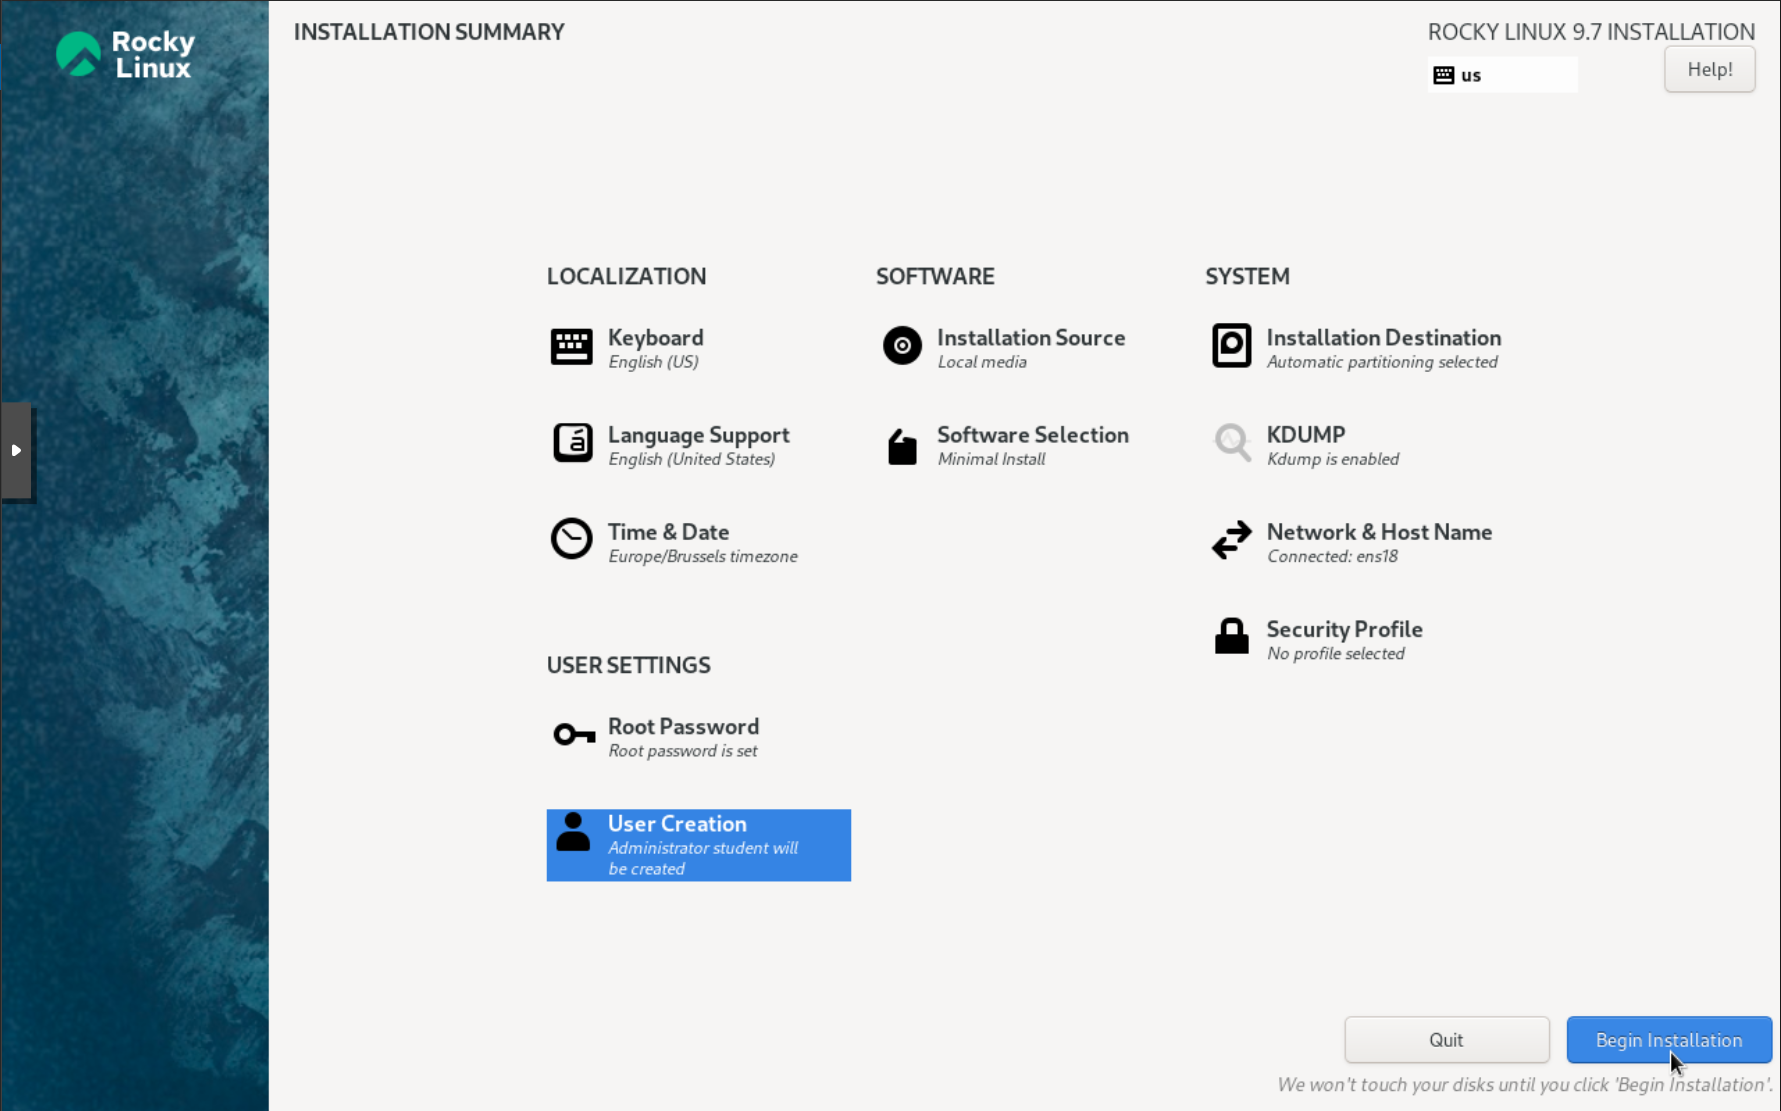
Start de VM en doorloop de Rocky Linux installer. Selecteer Minimal Install als softwareprofiel.
Fase 3 — Basisconfiguratie & Pakketten
3.1 Hostname instellen
Na de installatie log je in als de gebruiker student en stel je de hostname in:
3.2 Netwerkconfiguratie (ens18 — Management NIC op LAN)
Configureer de management interface met een statisch IP-adres op het LAN-netwerk:
| Instelling | Waarde |
|---|---|
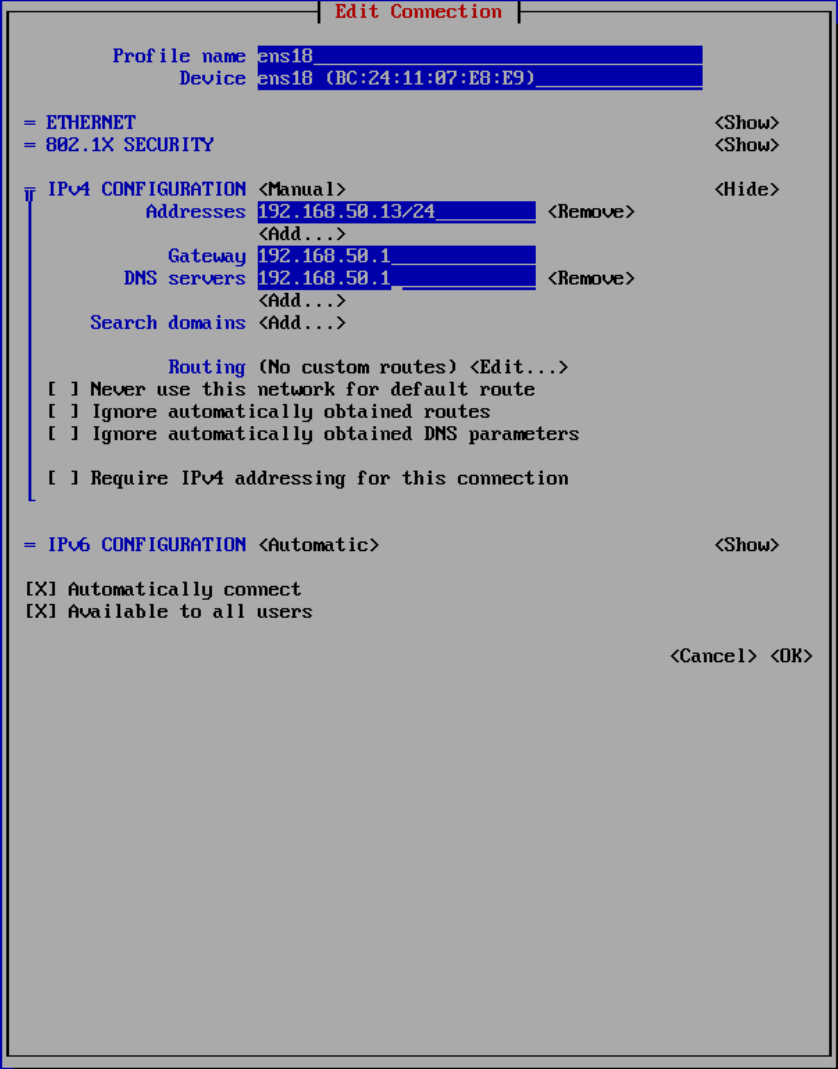
| IP-adres | 192.168.50.13/24 |
| Gateway | 192.168.50.1 |
| DNS Server | 192.168.50.1 |
Via nmtui:
In nmtui: Edit a connection → ens18 → Edit...
- IPv4 CONFIGURATION: Manual
- Addresses:
192.168.50.13/24 - Gateway:
192.168.50.1 - DNS servers:
192.168.50.1 [X] Automatically connect
Warning
Start nmtui altijd met sudo nmtui. Zonder sudo krijg je bij het opslaan een GDBus.Error:org.freedesktop.DBus.Error.ServiceUnknown: name is not activatable-fout.
Warning
Let op de subnet-mask: /24, niet /16. Met /16 zou de client denken dat heel 192.168.0.0/16 lokaal bereikbaar is wat de routing breekt.
3.3 Systeem updaten & basispakketten
sudo dnf update -y
sudo dnf install -y epel-release wget curl tar git yum-utils \
                    ansible-core python3-requests python3-docker
3.4 Docker installeren
Docker is vereist als runtime voor zowel RITA als Zeek.
sudo yum-config-manager --add-repo \
    https://download.docker.com/linux/centos/docker-ce.repo
sudo dnf install -y docker-ce docker-ce-cli containerd.io docker-compose-plugin
sudo systemctl enable --now docker
Motivatie: Docker draait drie containers: ClickHouse (database), syslog-ng (log-ingest), en de RITA-engine zelf. Zeek draait eveneens als container.
Fase 4 — RITA Installeren
4.1 RITA v5.1.1 downloaden & installeren
cd ~
wget https://github.com/activecm/rita/releases/download/v5.1.1/rita-v5.1.1.tar.gz
tar -xzf rita-v5.1.1.tar.gz
cd rita-v5.1.1-installer
sudo dnf install ansible-core -y
sudo dnf install python3-requests python3-docker -y
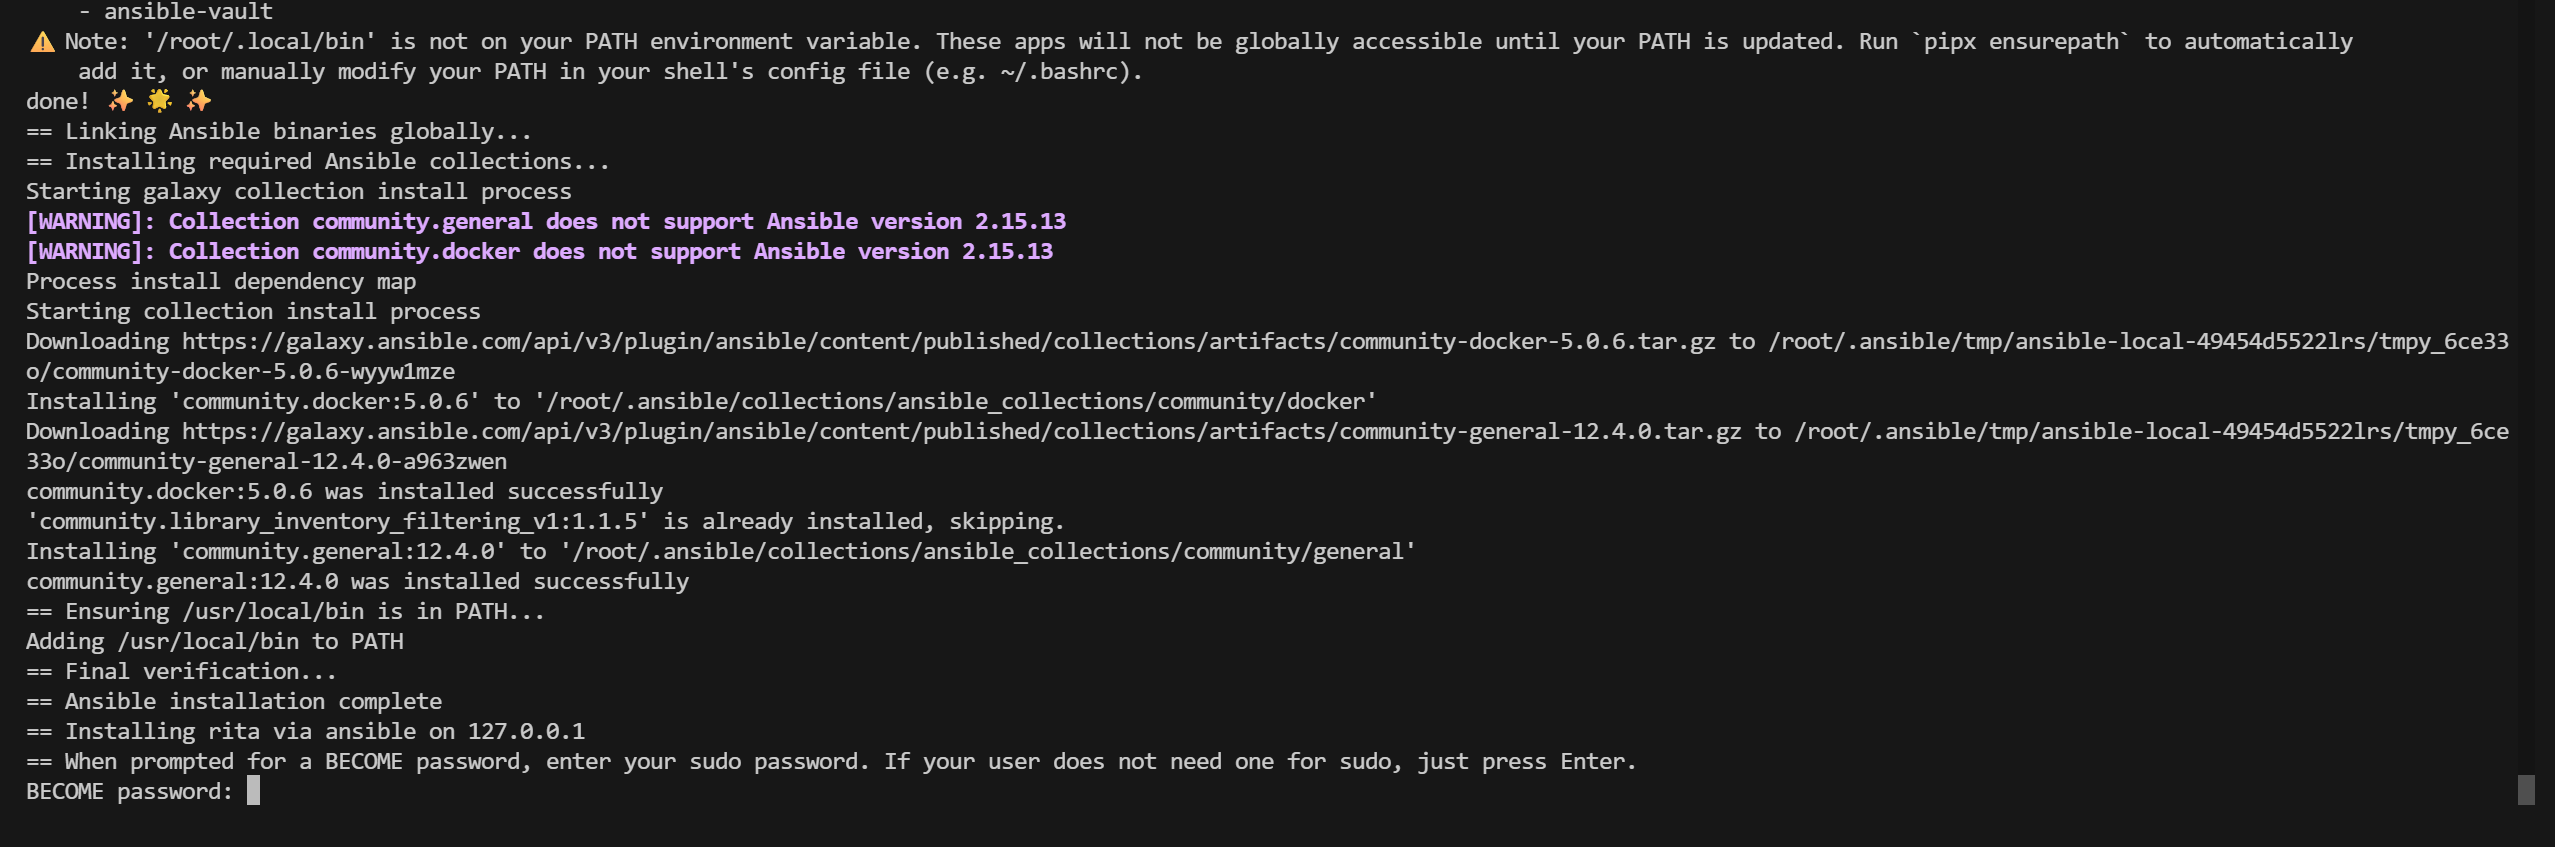
sudo ./install_rita.sh --disable-zeek 127.0.0.1
De --disable-zeek flag is belangrijk: we draaien Zeek apart als Docker-container in plaats van de ingebouwde Zeek van RITA.
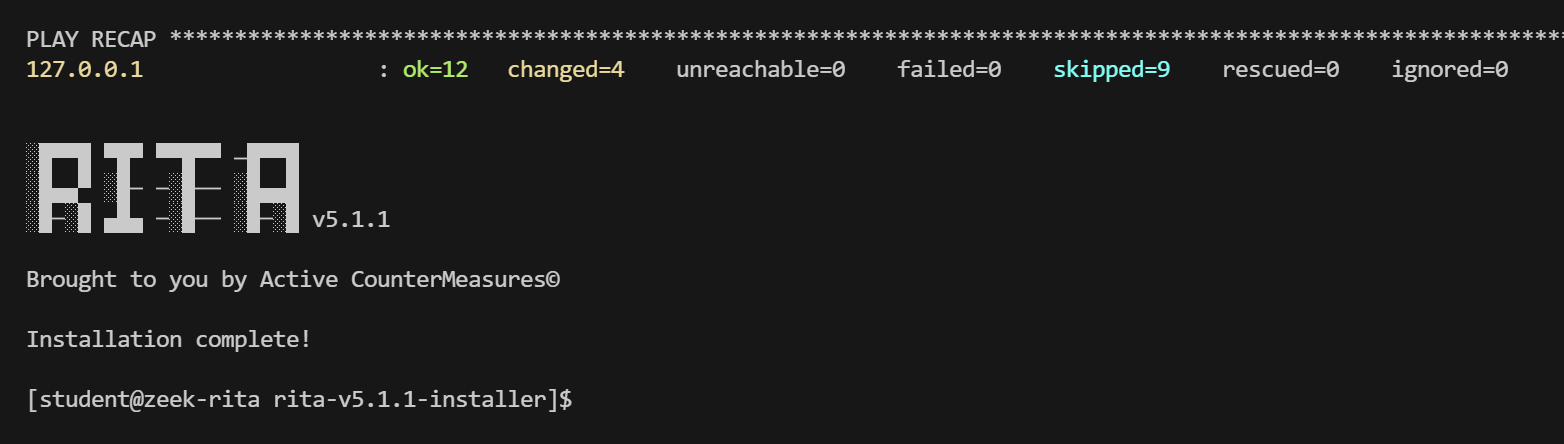
4.2 Verifiëren
De installer zet drie containers neer:
| Container | Functie |
|---|---|
| rita-clickhouse | De database-backend (ClickHouse) |
| rita-syslog-ng | Syslog-ingest voor optionele forwarders |
| rita-rita-1 | De RITA-engine (start on-demand bij elke rita-call) |
Fase 5 — Zeek Installeren (docker-zeek)
5.1 docker-zeek clonen & starten
cd ~
git clone https://github.com/activecm/docker-zeek.git
cd docker-zeek
sudo cp zeek /usr/local/bin/zeek
sudo /usr/local/bin/zeek start
Bij de eerste start detecteert de installer automatisch de tweede NIC (ens19 op vmbr2) als sniffer-interface en schrijft die in node.cfg.
5.2 Verwachte node.cfg
[worker-ens19]
type=worker
host=localhost
interface=af_packet::ens19
lb_procs=1
lb_method=custom
af_packet_fanout_id=0
af_packet_fanout_mode=AF_Packet::FANOUT_HASH
af_packet_buffer_size=128*1024*1024
Motivatie: Zeek gebruikt af_packet voor efficiënte packet capture op Linux. De interface ens19 mag geen IP-adres hebben en moet in promiscuous mode staan zodat hij al het verkeer van de mirror-bridge oppikt.
Warning
Op Rocky 9 met predictable network names heet de tweede NIC ens19, niet eth1.
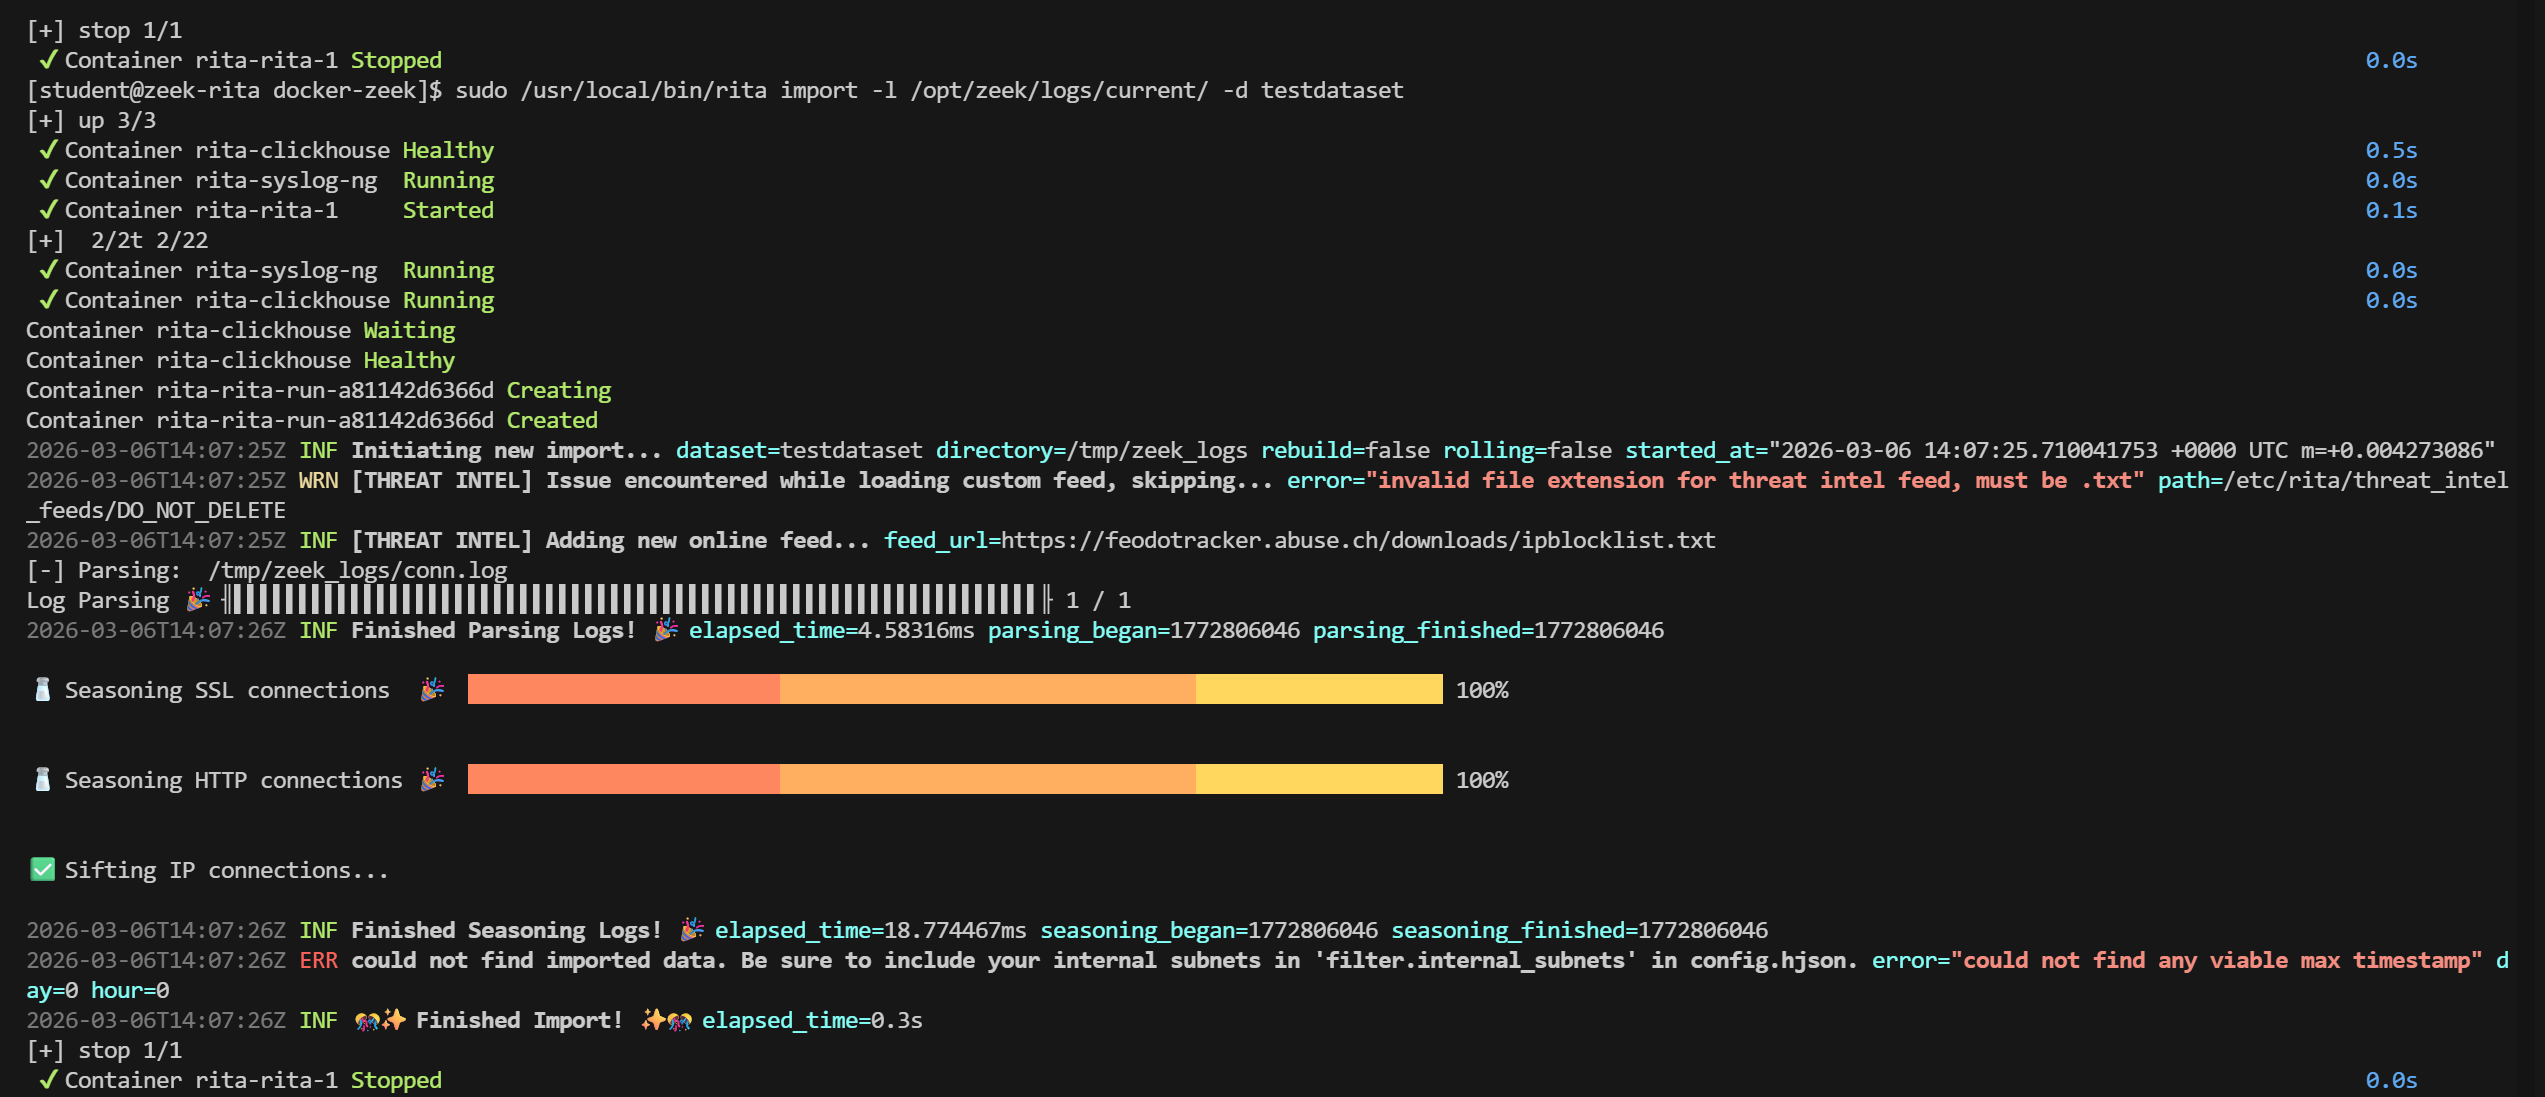
5.3 Eerste test-import
sudo ls -l /opt/zeek/logs/current/
sudo /usr/local/bin/rita import -l /opt/zeek/logs/current/ test-dataset
Fase 6 — Sniff-interface Configureren
Note
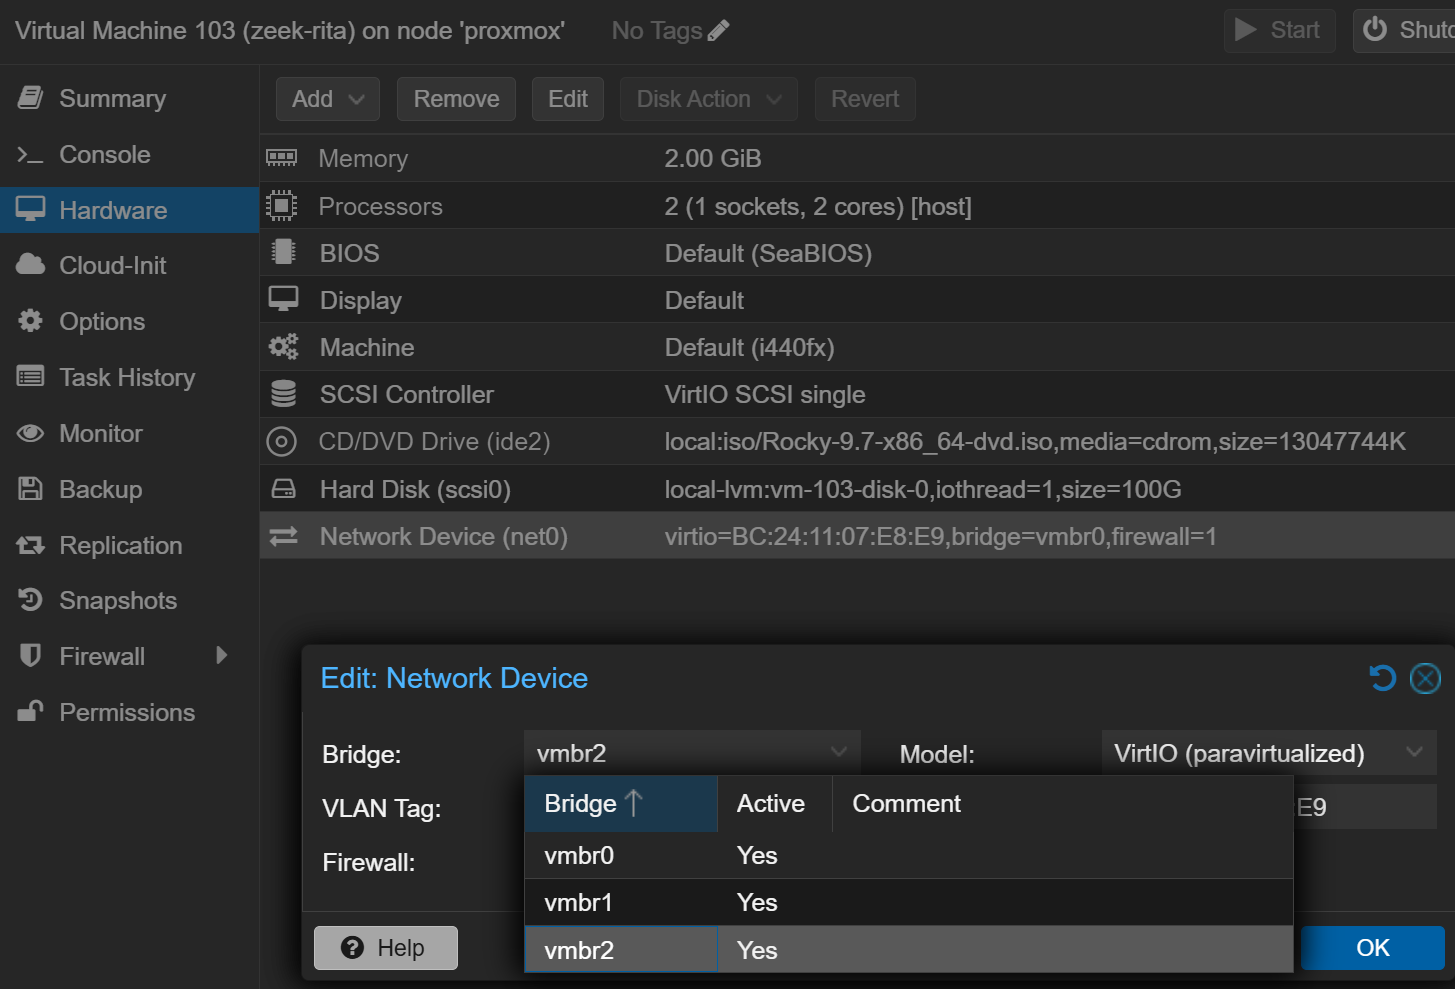
De tweede NIC is normaal al toegevoegd bij VM-creatie (zie Fase 2.1). Onderstaande screenshots tonen ter referentie de Proxmox-edit voor de sniff-NIC met bridge vmbr2 en firewall-vinkje UIT.
6.1 NetworkManager-connectie zonder IP
De sniff-interface mag geen IP-adres krijgen. Verwijder eerst een eventuele automatische connectie en maak een expliciete sniffer-connectie aan:
nmcli -t -f NAME,DEVICE con show
sudo nmcli con delete "Wired connection 1" 2>/dev/null || true
sudo nmcli con add type ethernet ifname ens19 con-name ens19-sniff \
    ipv4.method disabled \
    ipv6.method disabled \
    connection.autoconnect yes
sudo nmcli con up ens19-sniff
6.2 Promiscuous mode persistent maken
Maak een systemd-service die ens19 bij elke boot in promiscuous mode zet:
sudo tee /etc/systemd/system/ens19-promisc.service > /dev/null <<'EOF'
[Unit]
Description=Set ens19 to promiscuous mode for Zeek sniffing
After=network-online.target NetworkManager.service
Wants=network-online.target

[Service]
Type=oneshot
ExecStart=/sbin/ip link set ens19 up
ExecStart=/sbin/ip link set ens19 promisc on
RemainAfterExit=yes

[Install]
WantedBy=multi-user.target
EOF

sudo systemctl daemon-reload
sudo systemctl enable --now ens19-promisc.service
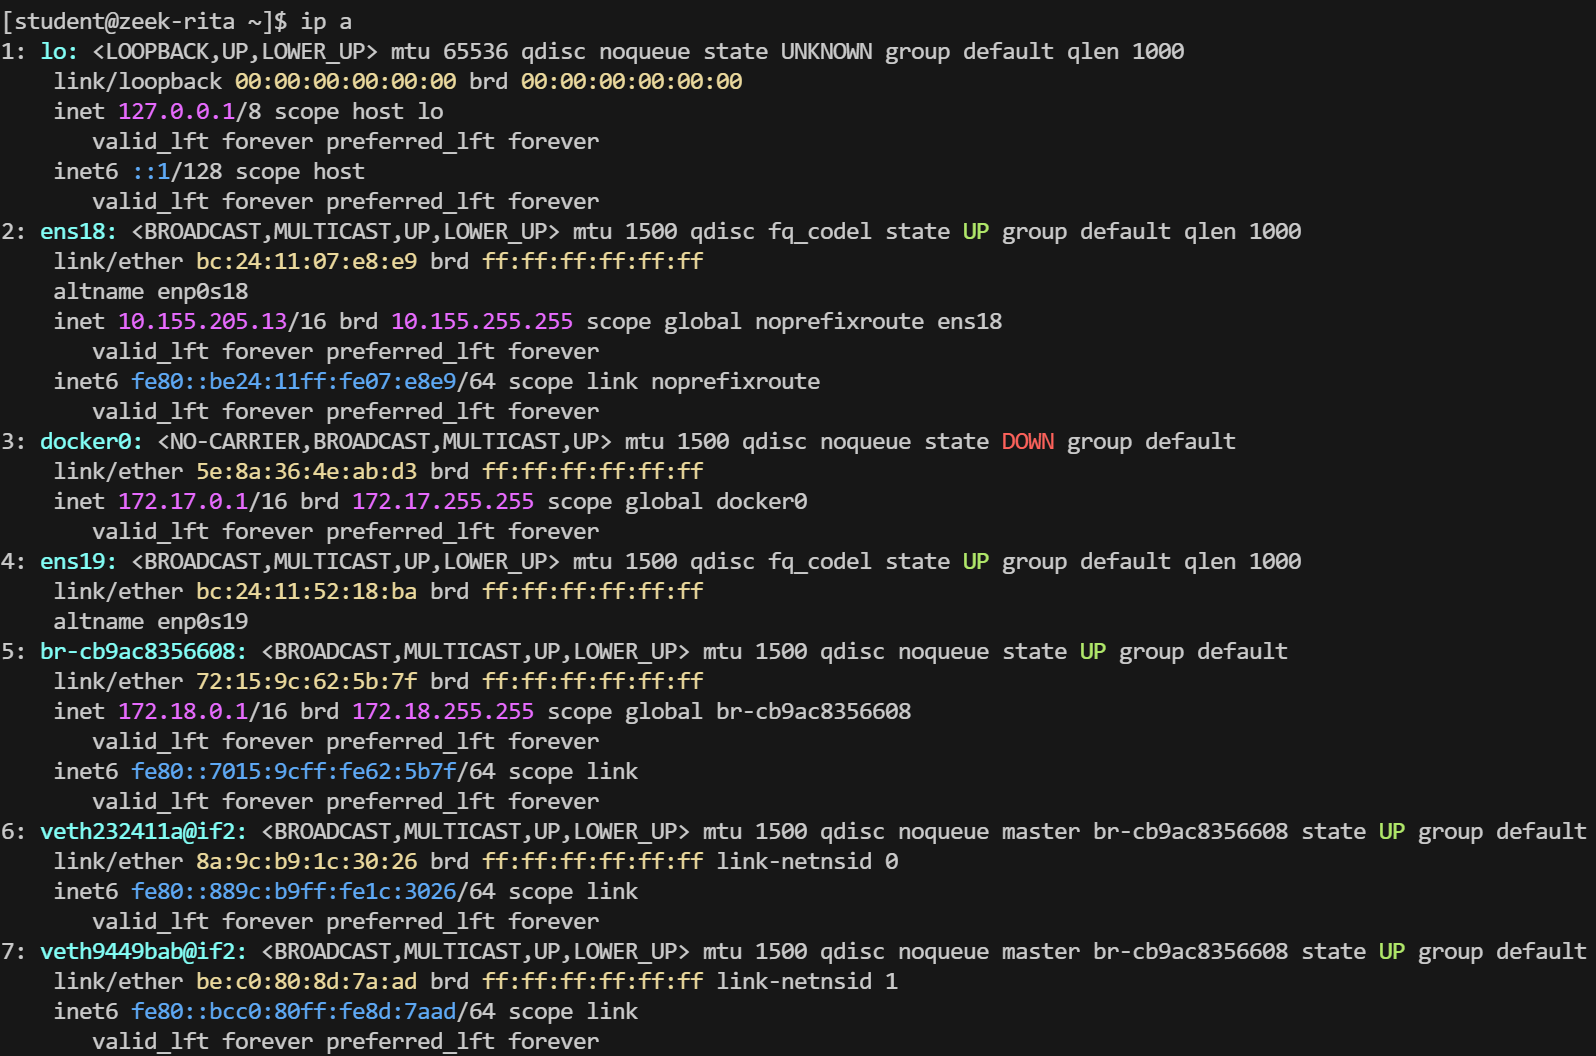
6.3 Verifiëren
Zoek in de output naar de flags PROMISC en state UP. Er mogen géén inet-regels zichtbaar zijn.

Fase 7 — Mirror-traffic Configureren op de Proxmox-host
De Proxmox-host moet al het LAN-verkeer spiegelen naar vmbr2 (sniff-bridge) zodat Zeek het kan zien. Dit gebeurt met tc (traffic control) op kernel-niveau, op OPNsense's LAN-tap (tap100i1). Daarnaast moet MAC-learning op vmbr2 worden uitgeschakeld zodat de Linux-bridge de gemirrorde frames naar álle poorten flood't.
7.1 Eenmalige setup op de Proxmox-host
# Modules laden
sudo modprobe act_mirred
sudo modprobe cls_matchall

# Mirror tap100i1 (OPNsense LAN-poort) -> vmbr2 (sniff-bridge)
sudo tc qdisc add dev tap100i1 handle ffff: ingress
sudo tc filter add dev tap100i1 parent ffff: protocol all u32 match u32 0 0 \
    action mirred egress mirror dev vmbr2

# MAC-learning op vmbr2 uitschakelen (flood-mode)
sudo ip link set vmbr2 type bridge ageing_time 0
Motivatie:
- Mirroren op de tap-interface van OPNsense (i.p.v. op de bridge zelf) is preciezer en blijft werken na bridge-reloads. Alleen verkeer dat OPNsense's LAN-poort fysiek passeert wordt gespiegeld.
ageing_time=0op vmbr2 is kritisch. Zonder dit leert de Linux-bridge na een aantal pakketten dat bepaalde MAC-adressen "achter" tap100i2 (OPNsense's vtnet2) liggen en stuurt nieuwe frames daar enkel heen — niet naar de sniff-VM. Metageing_time=0worden geleerde entries direct vergeten en flood't de bridge naar alle poorten, exact wat een SPAN-bridge nodig heeft.
7.2 Verifiëren op de Proxmox-host
Verwacht: een regel met mirred (Egress Mirror to device vmbr2) en ageing_time 0.
Note
tc filter show dev tap100i1 (zonder ingress of parent ffff:) toont niets bij ingress-filters — dat is een Linux-quirk, geen fout. Voeg altijd ingress toe aan het commando.
7.3 Verifiëren op de Zeek-VM
Genereer verkeer vanaf een andere LAN-client (bv. ping -t 1.1.1.1 vanaf een Windows-VM in 192.168.50.0/24). Tegelijk op de Zeek-VM:
Je moet pakketten zien tikken met sources/destinations uit 192.168.50.x en publieke IP's.
Important
Het testverkeer moet vanaf een andere LAN-client komen, niet vanaf de Zeek-VM zelf. Verkeer dat VM3 zelf genereert gaat rechtstreeks via ens18 en wordt niet gemirrord.
7.4 Mirror persistent maken via systemd
Maak een systemd-service die de mirror bij elke boot automatisch opzet, na het opstarten van de VM's:
Plak:
[Unit]
Description=SPAN mirror tap100i1 -> vmbr2 voor Zeek/RITA
After=network-online.target pve-guests.service
Wants=network-online.target
[Service]
Type=oneshot
RemainAfterExit=yes
ExecStart=/sbin/tc qdisc add dev tap100i1 handle ffff: ingress
ExecStart=/sbin/tc filter add dev tap100i1 parent ffff: protocol all u32 match u32 0 0 action mirred egress mirror dev vmbr2
ExecStart=/sbin/ip link set vmbr2 type bridge ageing_time 0
ExecStop=/sbin/tc qdisc del dev tap100i1 ingress
[Install]
WantedBy=multi-user.target
Activeer:
Motivatie:
After=pve-guests.servicezorgt dat de service pas draait nadat Proxmox alle VM's heeft opgestart — zo bestaattap100i1zeker al.Type=oneshot+RemainAfterExit=yes→ draait één keer en blijft als "actief" gemarkeerd staan zonder daemon-overhead.ExecStopruimt de mirror netjes op bijsystemctl stop zeek-mirror, handig voor debug.
7.5 Verifiëren na reboot
Na de reboot, op de Proxmox-host:
systemctl status zeek-mirror.service
tc filter show dev tap100i1 ingress
ip -d link show vmbr2 | grep ageing_time
Verwacht:
- Service status:
active (exited) tc filter showtoontmirred Egress Mirror to device vmbr2ageing_time 0
Caution
Als OPNsense (VM100) ooit een ander VM-ID krijgt, verandert tap100i1 mee. Pas dan de tap-naam in het service-bestand aan.
Fase 8 — Zeek Verifiëren
8.1 Cluster-status
Name             Type    Host       Status  Pid   Started
manager          manager localhost  running ...   ...
proxy-1          proxy   localhost  running ...   ...
worker-ens19-1   worker  localhost  running ...   ...
8.2 Live logs controleren
Important
Zeek-logs leven op twee plekken op de host.
| Locatie | Type |
|---|---|
/opt/zeek/spool/manager/ |
Live (huidige uur) |
/opt/zeek/logs/<YYYY-MM-DD>/ |
Per-uur geroteerd, per dag in een map |
sudo ls -lh /opt/zeek/spool/manager/
sudo stat /opt/zeek/spool/manager/conn.log
sudo tail -3 /opt/zeek/spool/manager/conn.log
De Modify: timestamp moet binnen de laatste minuut zijn. Records moeten beginnen met worker-ens19-1.
8.3 Verwachte log-types
| Logfile | Inhoud |
|---|---|
conn.log |
Alle TCP/UDP-verbindingen (basis voor RITA) |
dns.log |
DNS-queries en antwoorden |
http.log |
Geparsed HTTP-verkeer |
ssl.log |
TLS-handshakes (SNI, JA3) |
files.log |
Bestanden die door verkeer heen gaan |
notice.log |
Zeek's eigen anomalie-detecties |
weird.log |
Protocol-violations en rariteiten |
software.log |
Gedetecteerde software/versies (User-Agent, server-banners) |
Fase 9 — RITA Configureren
9.1 internal_subnets correct zetten
Important
RITA detecteert beacons in internal → external verkeer. Verkeerd geconfigureerd = lege of nutteloze resultaten.
Zoek de filter: sectie en vervang het internal_subnets blok door:
Motivatie: Waarom alleen /24 en niet de hele RFC1918-set? Omdat in onze SASE-PoC alleen 192.168.50.0/24 echt "intern" is. Verkeer naar 10.155.205.x (Proxmox-mgmt) is voor RITA's doel "extern" — we willen juist niet dat dat als intern wordt gefilterd, anders missen we eventuele lateral movement uit het PoP-netwerk.
Warning
Typo's zoals 192.168.50.0/2 (in plaats van /24). Een /2 zou een vierde van het IPv4-internet als intern markeren — veel pijn voor een typeerfoutje.
9.2 Threat intel feed
De installer voegt automatisch feodotracker.abuse.ch/ipblocklist.txt toe als feed. Bij elke import wordt deze bijgewerkt. Je hoeft niets te doen.
Een (onschuldige) waarschuwing die je bij elke import zal zien:
WRN [THREAT INTEL] Issue encountered while loading custom feed, skipping...
    error="invalid file extension for threat intel feed, must be .txt"
    path=/etc/rita/threat_intel_feeds/DO_NOT_DELETE
Dit is een placeholder-bestand zonder .txt-extensie. Te negeren — geen functioneel probleem.
Fase 10 — Eerste Import & Verkenning
10.1 Database-naamgeving
RITA-database-namen mogen alleen kleine letters, cijfers en underscores bevatten. Geen hyphens. Dus live_dataset, niet live-dataset
10.2 Initiële (rolling) import
Belangrijke flags:
| Flag | Betekenis |
|---|---|
--rolling (-r) |
Rolling import; vereist voor automatische updates later |
--rebuild (-x) |
Vernietigt bestaande dataset; gebruik als je internal_subnets wijzigt |
-l <dir> |
Pad naar log-directory (mag herhaald worden voor meerdere dagen) |
-d <name> |
Dataset-naam |
10.3 Bekijken
# Lijst datasets
sudo /usr/local/bin/rita list

# Open de TUI
sudo /usr/local/bin/rita view live_dataset
In de TUI navigeer je met pijltjestoetsen of j/k, zoek met /, bekijk details met Enter, en quit met q.
10.4 Wat je in de output ziet
| Kolom | Betekenis |
|---|---|
| Severity | RITA's risico-inschatting (None / Low / Medium / High) |
| Source / Destination | Internal client → external server |
| Beacon % | Periodiciteit. >80% = sterk beacon-gedrag |
| Duration | Totale connectie-tijd |
| Subdomains | Aantal verschillende subdomeinen — veel = mogelijk DGA |
| Threat Intel | Hits op de feodotracker-feed |
Tip
Een NTP-client geeft typisch ~55–60% beacon-score (hij polled elke 64–1024s netjes dezelfde server). Als je dat ziet bij :123 udp ntp weet je dat je pipeline correct werkt.
Fase 11 — Automatische Rolling Imports
Zeek roteert logs elk uur naar /opt/zeek/logs/<datum>/. We willen RITA elk kwartier laten checken voor nieuwe uurbestanden.
11.1 Wrapper-script
sudo tee /usr/local/bin/rita-rolling-import.sh > /dev/null <<'EOF'
#!/bin/sh
# Rolling import van de Zeek-logs van vandaag (en gisteren, voor middernacht-overgang)
LOGFILE=/var/log/rita-rolling.log
TODAY=$(date +%Y-%m-%d)
YESTERDAY=$(date -d 'yesterday' +%Y-%m-%d)
LOG_DIRS=""

[ -d "/opt/zeek/logs/$YESTERDAY" ] && LOG_DIRS="$LOG_DIRS -l /opt/zeek/logs/$YESTERDAY"
[ -d "/opt/zeek/logs/$TODAY" ]     && LOG_DIRS="$LOG_DIRS -l /opt/zeek/logs/$TODAY"

if [ -z "$LOG_DIRS" ]; then
    echo "$(date -Is) [ERR] geen logdirs gevonden" >> "$LOGFILE"
    exit 1
fi

echo "$(date -Is) [INF] start rolling import: $LOG_DIRS" >> "$LOGFILE"
/usr/local/bin/rita import --rolling $LOG_DIRS -d live_dataset >> "$LOGFILE" 2>&1
echo "$(date -Is) [INF] klaar" >> "$LOGFILE"
EOF

sudo chmod +x /usr/local/bin/rita-rolling-import.sh
11.2 Handmatig testen
RITA is idempotent: bij een tweede call meldt hij [!] all files were previously imported en doet niets dubbel.
11.3 Cron-job instellen
Voeg de volgende regel toe:
Verifiëer:
11.4 Logrotate
Voorkom dat het logbestand ongebreideld groeit:
sudo tee /etc/logrotate.d/rita > /dev/null <<'EOF'
/var/log/rita-rolling.log {
    weekly
    rotate 4
    compress
    missingok
    notifempty
    copytruncate
}
EOF
Motivatie: Door elke 15 minuten te importeren en logrotate in te stellen, blijft de NDR-pipeline actueel zonder dat disk-ruimte oploopt.
Fase 12 — Belangrijke Gotchas
| Probleem | Oplossing |
|---|---|
Zeek-VM ziet geen verkeer op ens19 |
Firewall-vinkje uit op de NIC in Proxmox; zeek-mirror.service actief; ens19 in promisc; ageing_time 0 op vmbr2 zodat MAC-learning de gemirrorde frames niet drop't |
tcpdump -i ens19 toont niets, terwijl tcpdump -i vmbr2 op de host wél verkeer ziet |
Bridge-MAC-learning probleem: zet ageing_time op 0: ip link set vmbr2 type bridge ageing_time 0 |
tc filter show dev tap100i1 toont niets terwijl de filter er wel staat |
Standaard zonder parent of ingress toont tc filter show niets bij ingress-filters. Gebruik: tc filter show dev tap100i1 ingress |
Na ifreload -a werkt de mirror niet meer |
De ingress-qdisc blijft, maar het filter wordt vernietigd. Herstart de service: systemctl restart zeek-mirror.service |
/opt/zeek/logs/current/ bestaat niet op de host |
Gebruik /opt/zeek/spool/manager/ voor live data, /opt/zeek/logs/<datum>/ voor geroteerde data |
rita import faalt met "database name cannot contain hyphens" |
Gebruik underscores (live_dataset ipv live-dataset) |
rita import faalt met "Required flag database not set" |
Voeg -d <naam> toe aan het import-commando |
nmtui save geeft GDBus.Error:org.freedesktop.DBus.Error.ServiceUnknown |
nmtui zonder sudo gestart. Gebruik sudo nmtui |
| RITA toont geen beacons na import | Check internal_subnets in config.hjson; importeer opnieuw met --rebuild |
Time range in rita list groeit niet |
RITA importeert alleen volledig geroteerde uurfiles. Het huidige uur wordt pas geïmporteerd nadat Zeek het uur afsluit (om :00) |
interface=eth1 in config maar NIC heet ens19 |
Rocky 9 gebruikt predictable names; pas node.cfg aan of laat docker-zeek het detecteren |
Fase 13 — Snel-check (na reboot)
Om snel te controleren of alles na een reboot nog werkt:
# Op Proxmox-host
systemctl status zeek-mirror.service                     # service draait?
tc filter show dev tap100i1 ingress | grep mirred        # mirror actief?
ip -d link show vmbr2 | grep ageing_time                 # ageing_time = 0?

# Op Zeek-VM
ip -d link show ens19 | grep PROMISC                     # promisc actief?
sudo docker ps | grep -E "zeek|rita"                     # containers up?
sudo docker exec zeek zeekctl status                     # Zeek-cluster running?
sudo stat /opt/zeek/spool/manager/conn.log               # log recent gewijzigd?
sudo crontab -l | grep rita                              # cron-job aanwezig?
sudo tail -5 /var/log/rita-rolling.log                   # laatste import succesvol?
Als al deze checks groen zijn, draait je NDR-pipeline volledig.
Referenties
- RITA: https://github.com/activecm/rita
- docker-zeek: https://github.com/activecm/docker-zeek
- Zeek-documentatie: https://docs.zeek.org/
- Active Countermeasures (RITA-makers): https://www.activecountermeasures.com/