Validatie: Test scenario's
Project: SASE Proof of Concept
Datum: 30-05-2026
Platform: Rocky Linux + NetBird + OPNsense/Squid + Unbound + School ICAP Guard
Testclient: Rocky Linux, verbonden via NetBird client
Rubriekcriterium: Test & validatie
Verantwoordelijke: Youness
Deze pagina bundelt de eindbewijzen van de vijf aparte testhoofdstukken (traffic routing, identity-based access, DNS filtering, malware-inspectie en DLP) en toont in één overzicht of de SWG als geheel werkt.
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Browser + terminal, via NetBird |
| Overlay | NetBird (interface wt0) |
Verbindt de testclient met de SWG/SASE-omgeving |
| Proxy/SWG | Squid op OPNsense (192.168.50.1:3128) |
Forceert webverkeer via SWG |
| ICAP | School ICAP Guard (192.168.50.12:13440) |
Identity, policy, DLP/malware-inspectie |
| DNS-filter | Unbound DNS op OPNsense (192.168.50.1:53) |
Blocklists met automatische dagelijkse update |
| Antivirus | ClamAV (poort 3310) |
Malwaredetectie via EICAR-testbestand |
| Identitybron | NetBird users/groups → users.json |
Gesynchroniseerd via netbird-users-sync.service |
| Logs | OPNsense, Squid, ICAP eventlog, NetBird | Nodig om elke beslissing te verklaren |
Validatie-aanpak
De validatie bestaat uit zes soorten bewijs:
- Functioneel bewijs: toegestane websites werken via de SWG.
- Routingbewijs: directe local breakout zonder SWG is geprobeerd (zie ook beperking TR-T03).
- Identitybewijs: policies verschillen per gebruiker/groep.
- Filteringbewijs: DNS-blocking en malware-blocking werken.
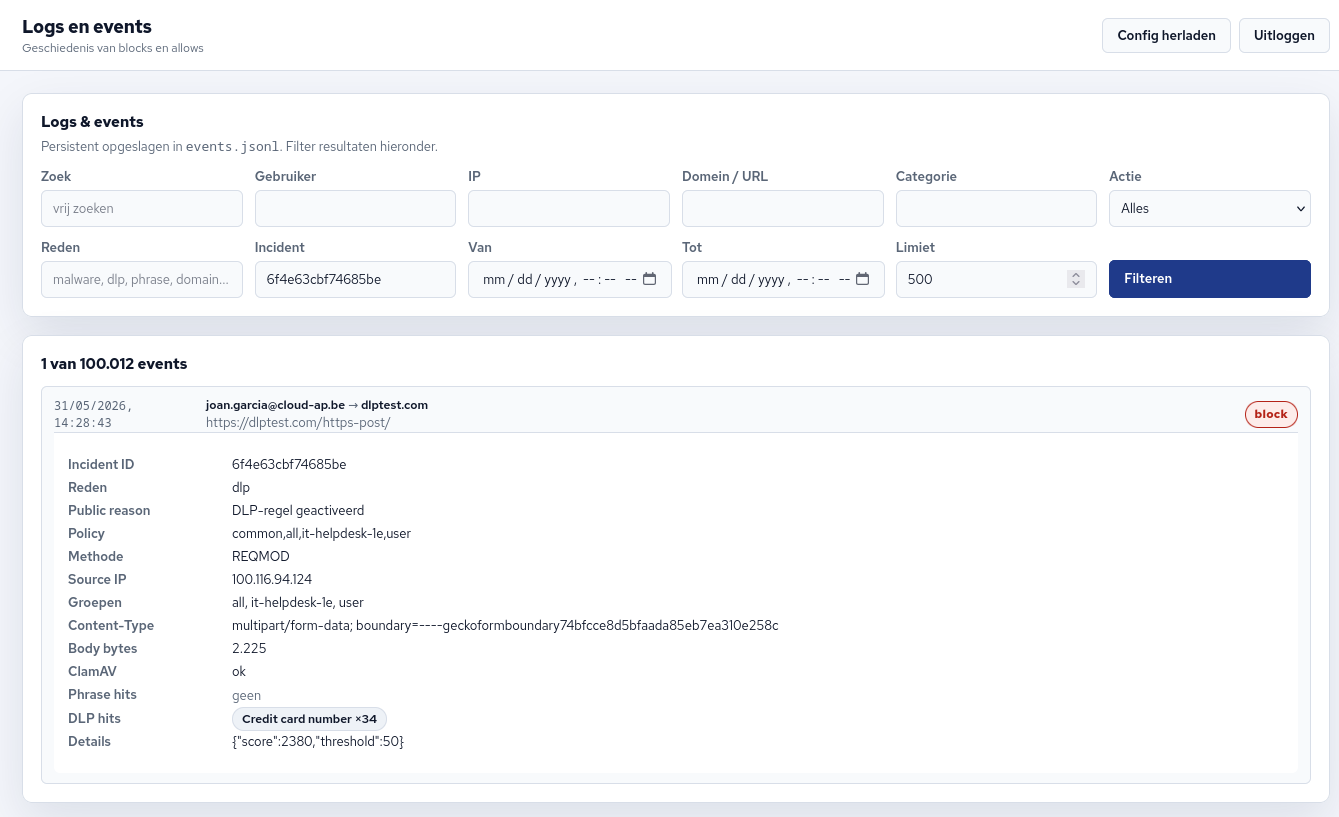
- DLP-bewijs: uitgaand verkeer met gevoelige inhoud wordt geblokkeerd.
- Loggingbewijs: beheerder kan zien waarom verkeer geblokkeerd of toegestaan werd.
Een scenario telt als gevalideerd wanneer er zowel clientbewijs als adminbewijs is:
| Bewijstype | Voorbeeld |
|---|---|
| Clientbewijs | Browser toont toegestane pagina, blockpagina of downloadblokkering |
| Adminbewijs | OPNsense/Squid/ICAP/NetBird log toont hetzelfde event |
| Verklaring | Log toont policy, action, reason, gebruiker/groep of blocklist |
VAL-T01 – Baseline: toegestane website werkt via SWG
Doel: aantonen dat de SWG niet alles blokkeert, maar normaal toegestaan webverkeer correct doorlaat.
Bron: Traffic routing test TR-T02 (zie 01-Traffic-routing).
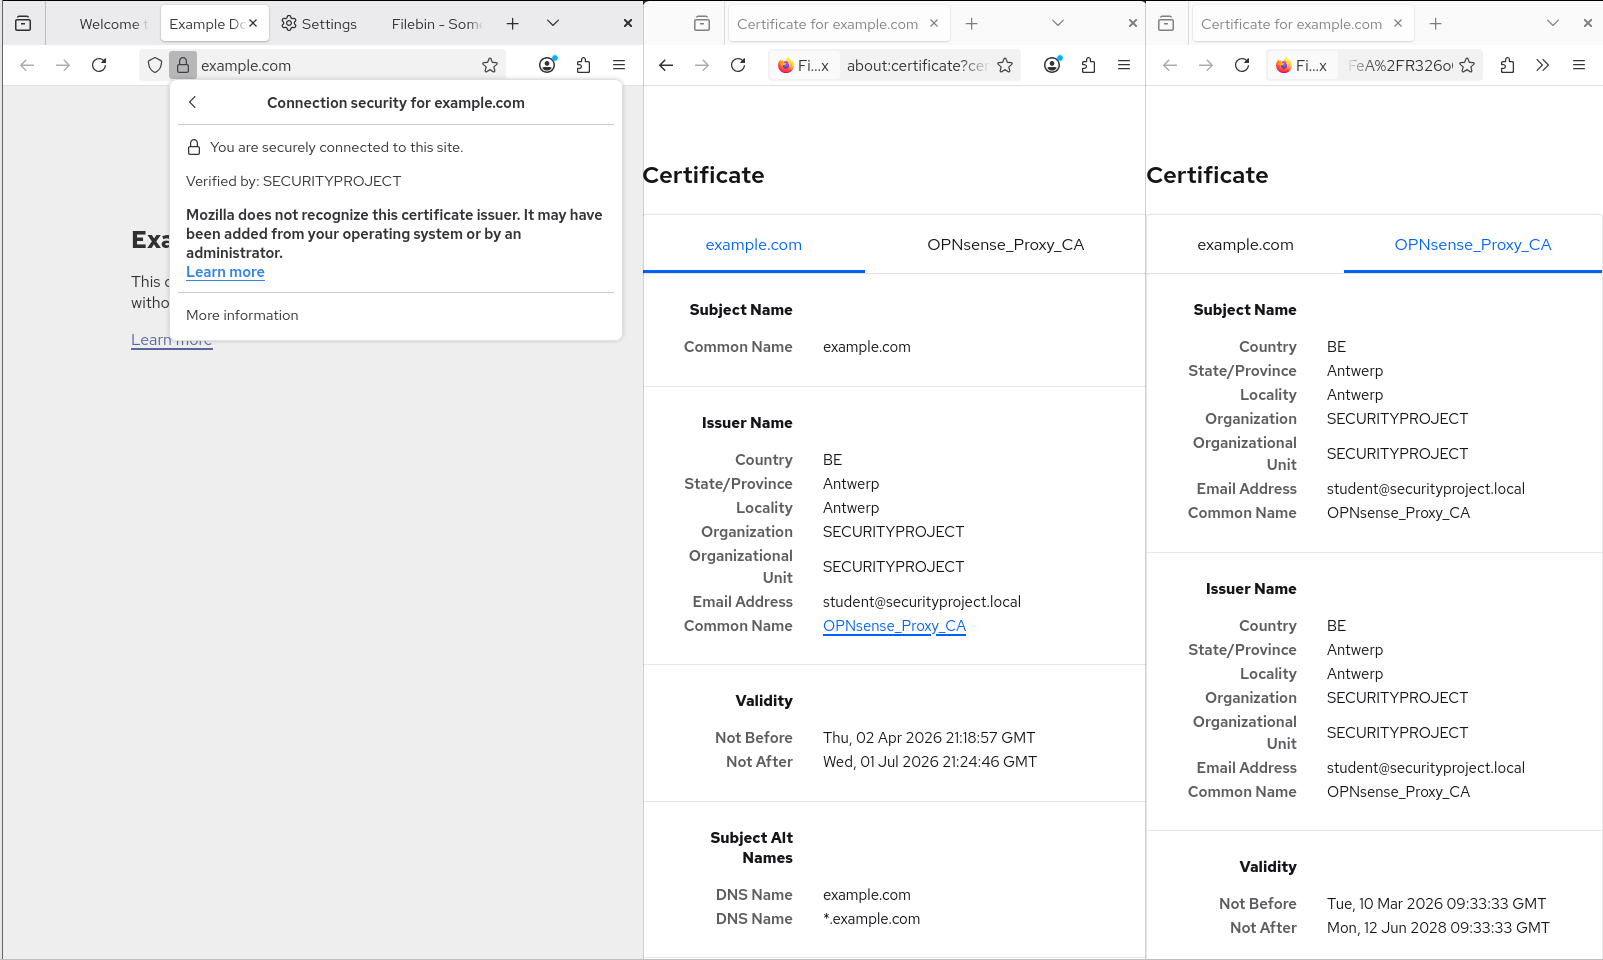
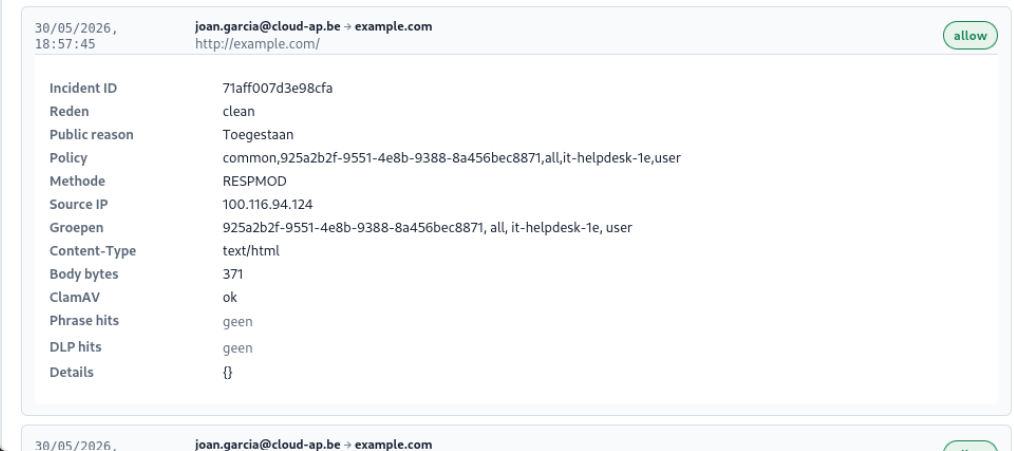
Uitvoering: Rocky Linux browser met proxy 192.168.50.1:3128 ingesteld → https://example.com of vergelijkbaar toegestaan domein geopend → ICAP-log gecontroleerd op hetzelfde request.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Browser | Website laadt correct |
| ICAP log | Request zichtbaar met client-IP |
| Conclusie | SWG laat toegestane websites door |
Bewijs:
VAL-T02 – Traffic routing: geen succesvolle local breakout
Doel: samenvatten wat er gebeurt wanneer de proxy wordt omzeild.
Bron: Traffic routing test TR-T03 (zie 01-Traffic-routing).
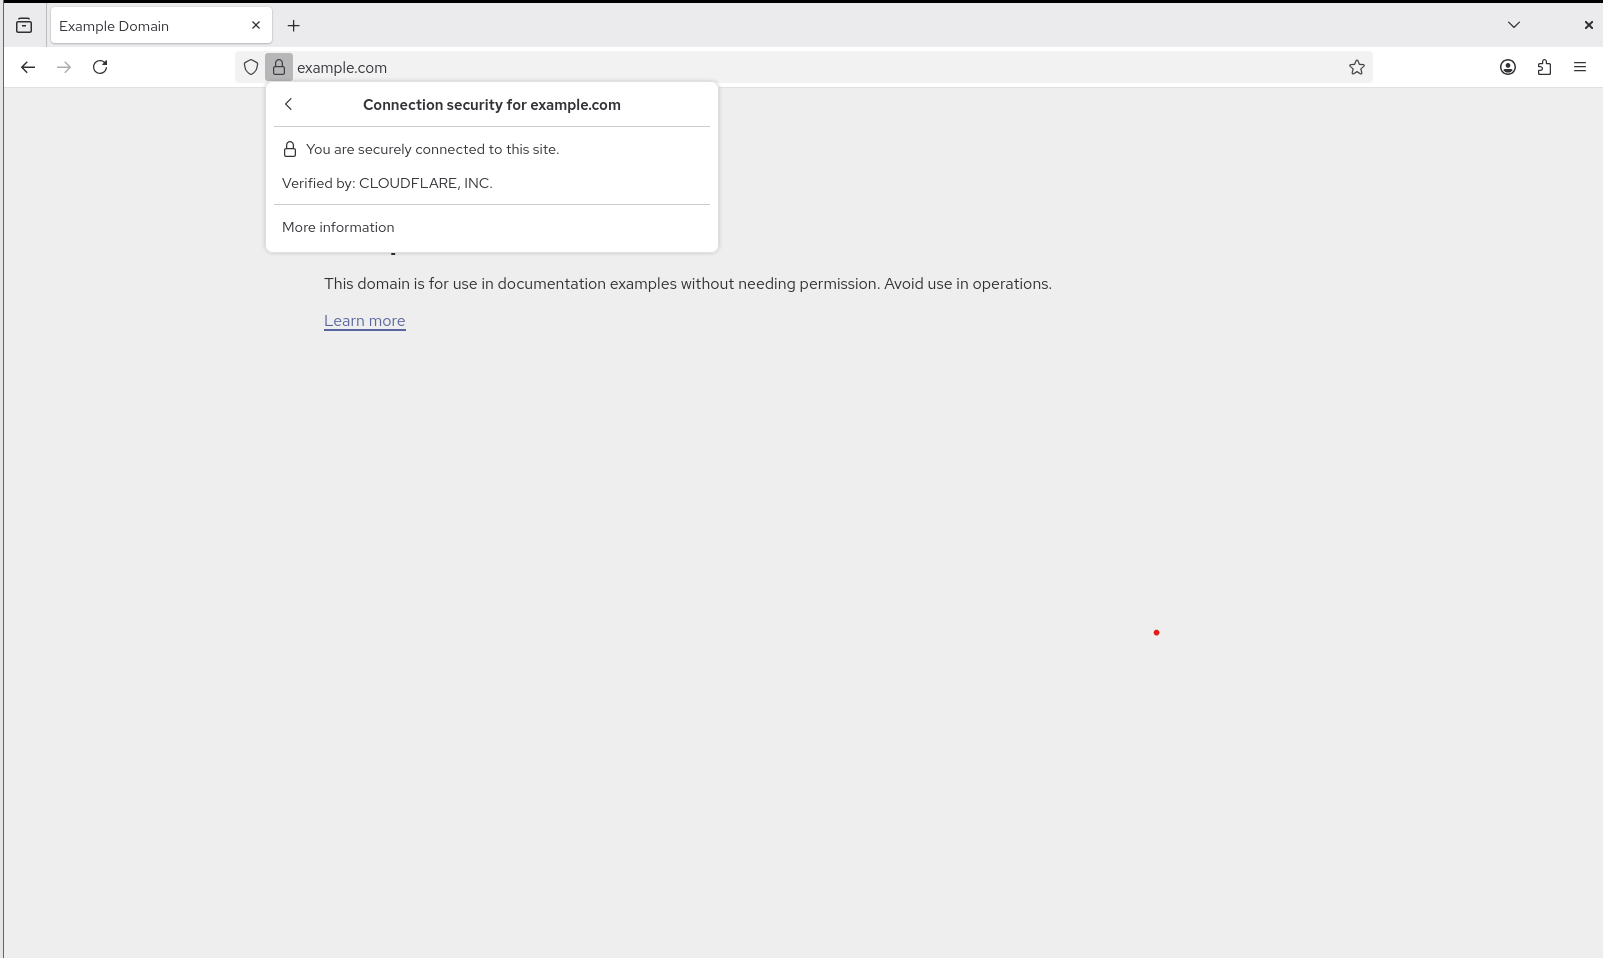
Resultaat: de poging om zonder proxy rechtstreeks naar het internet te surfen is getest. De browserpoging zonder proxy is gefaald zoals te zien in de screenshot. De NetBird client liet echter na het uitschakelen van de proxy in sommige gevallen nog verkeer door — dit is een gekende beperking van de huidige testopstelling en wordt hieronder gedocumenteerd.
| Controlepunt | Resultaat |
|---|---|
| Browser zonder proxy | Website laadt niet (browserfout) |
| Conclusie | Directe browsertoegang mislukt zonder proxy; volledige netwerkafsluiting via NetBird ACL vereist verdere configuratie |
Beperking: de local-breakout-blokkering is gedeeltelijk gevalideerd op browserniveau. Een volledige afsluiting via NetBird ACL of OPNsense-firewallregel vereist bijkomende configuratie die buiten de huidige PoC-scope valt.
Bewijs:
VAL-T03 – Identity-based access gevalideerd
Doel: samenvatten dat de SWG policies toepast op basis van gebruiker/groep.
Bron: Identity-based access testen ID-T01 t/m ID-T05 (zie 02-Identity-based-access).
Uitvoering:
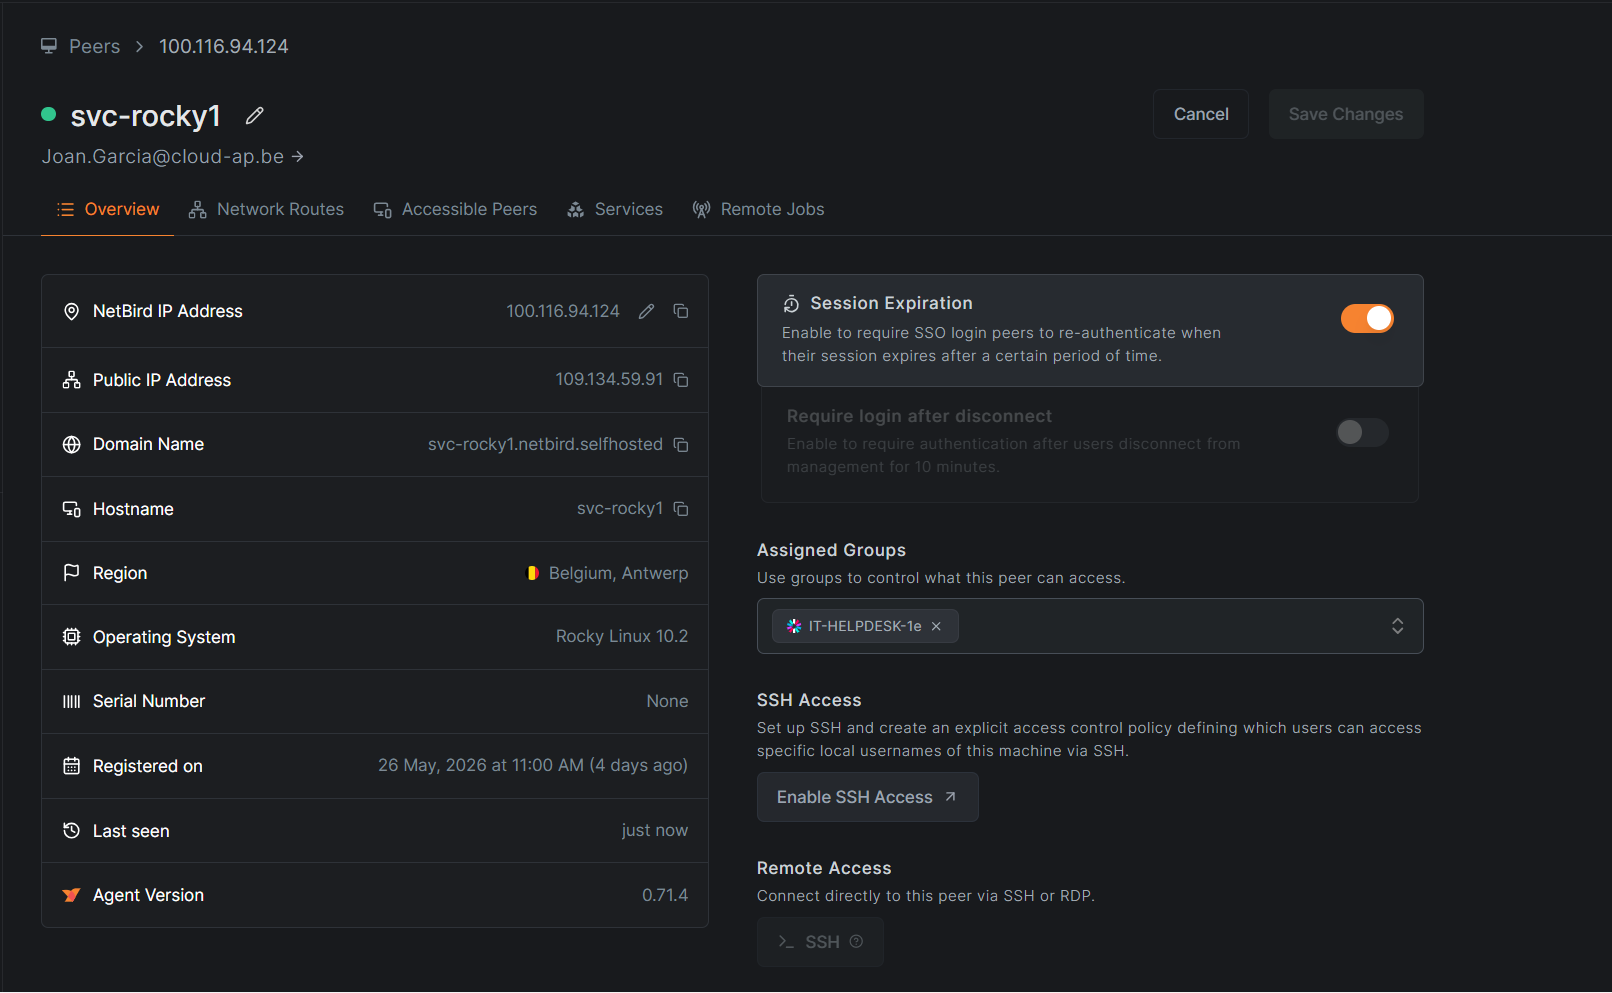
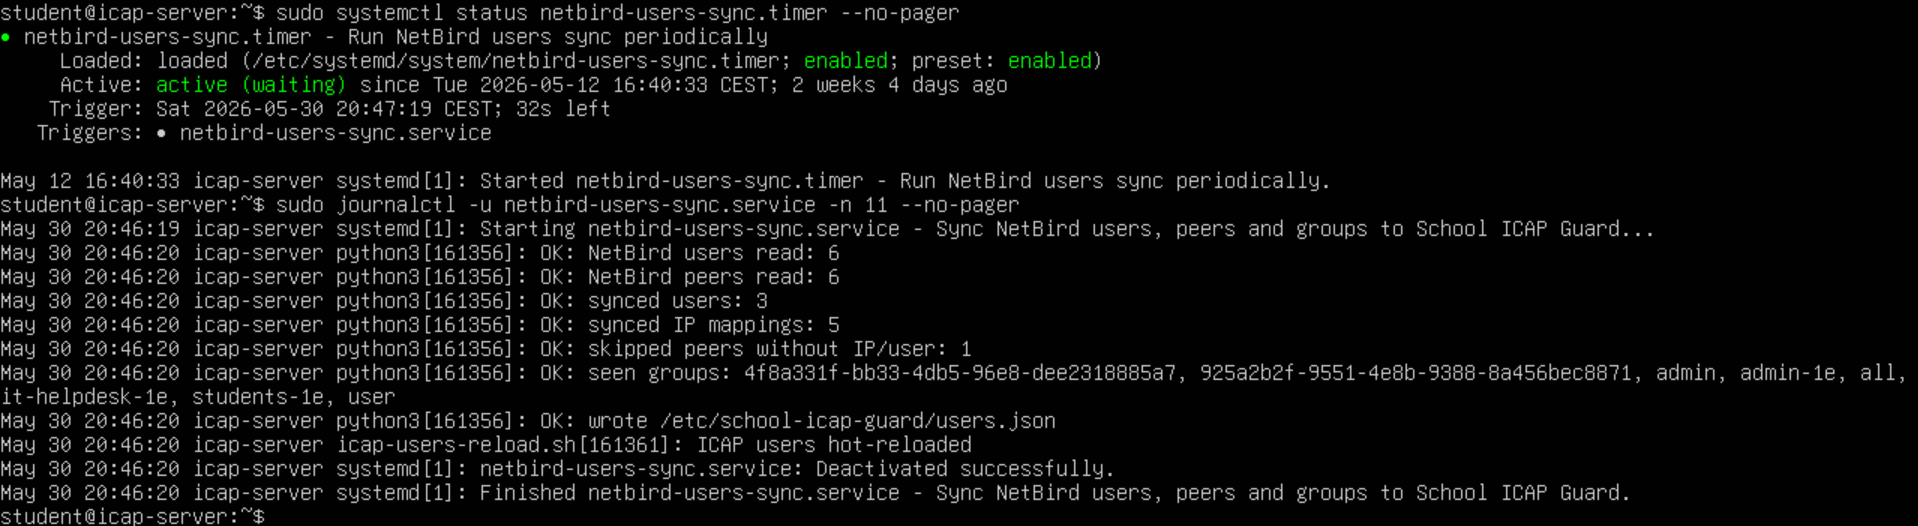
- NetBird peer van Rocky Linux is gekoppeld aan gebruiker Lana Verbeeck (groep
student-1e). netbird-users-sync.servicesynchroniseert NetBird-IP → gebruiker → groep naar/etc/school-icap-guard/users.json.- Groep
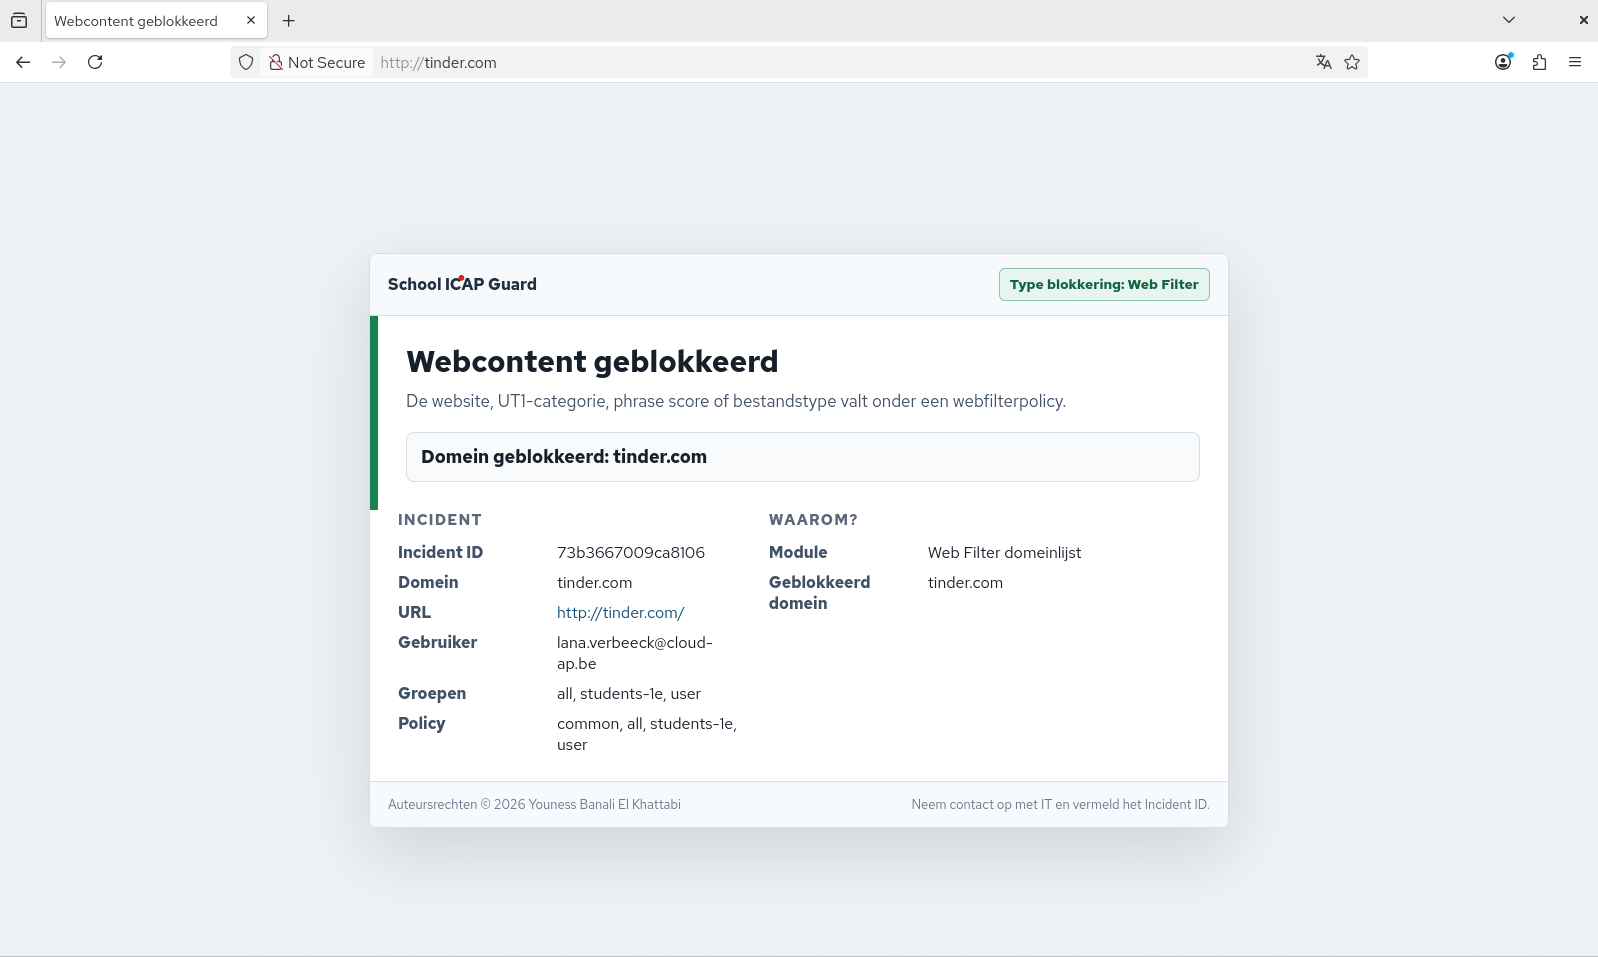
student-1eheeft een blockregel voortinder.com; Rocky Linux gebruiker krijgt een blockpagina. - Tweede testgebruiker Joan Garcia (groep
it-helpdesk-1e) krijgt een andere beslissing voor hetzelfde domein. - De gebruikerssynchronisatie loopt via Microsoft Entra ID → NetBird →
users.json.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Identity mapping | Rocky NetBird-IP gekoppeld aan Lana Verbeeck / student-1e |
Policy groep A (student-1e) |
Domein geblokkeerd |
Policy groep B (it-helpdesk-1e) |
Andere beslissing |
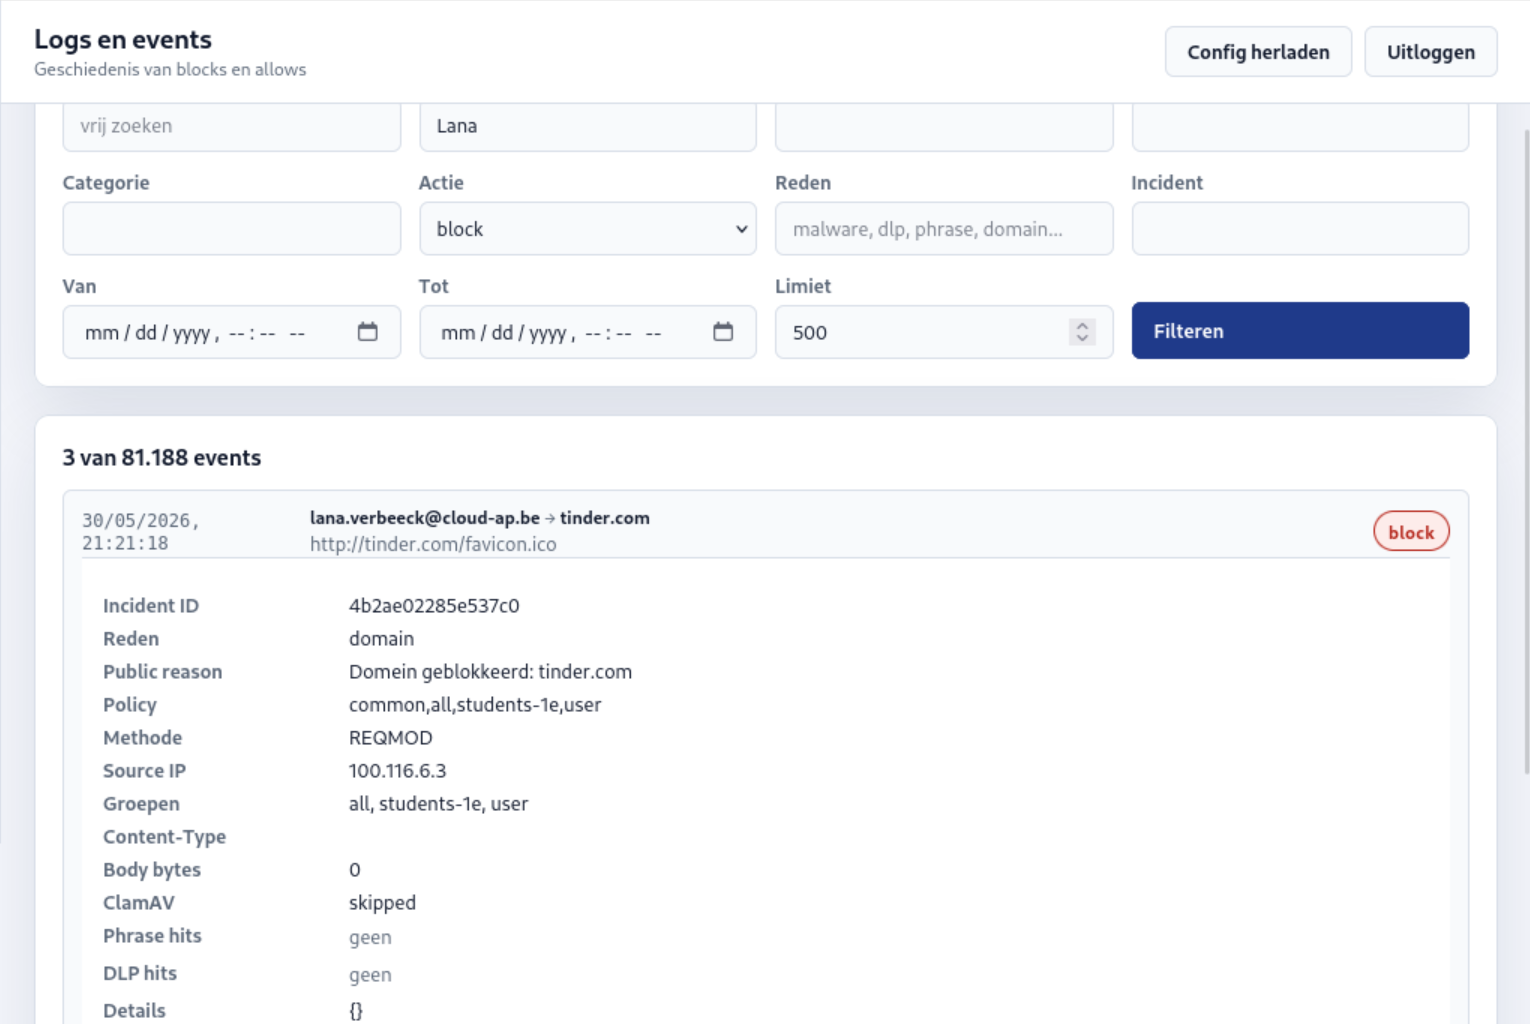
| ICAP log | User, groups, policy en reason zichtbaar per event |
| Conclusie | Access control is identity/group-based en gekoppeld aan Microsoft Entra ID |
Bewijs:
VAL-T04 – DNS blocking gevalideerd
Doel: aantonen dat DNS filtering aantoonbaar werkt en meegenomen is in de eindvalidatie.
Bron: DNS-filtering testen DNS-T01, DNS-T02 en DNS-T03 (zie 03-DNS-filtering).
Uitvoering:
- Normale resolutie van
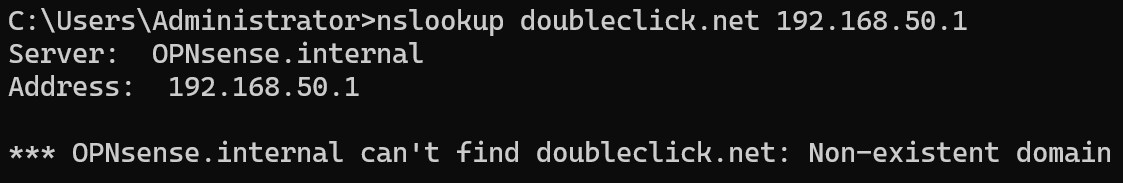
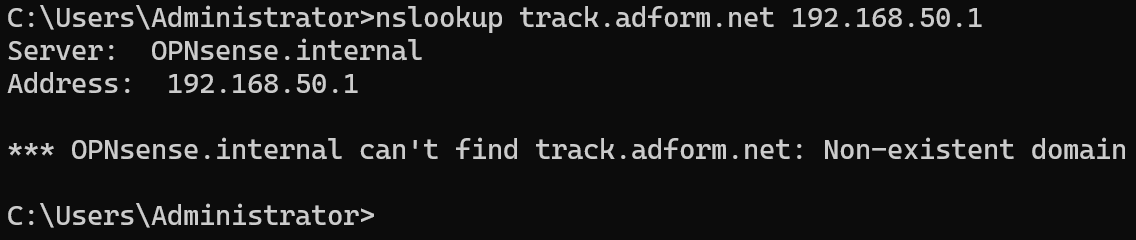
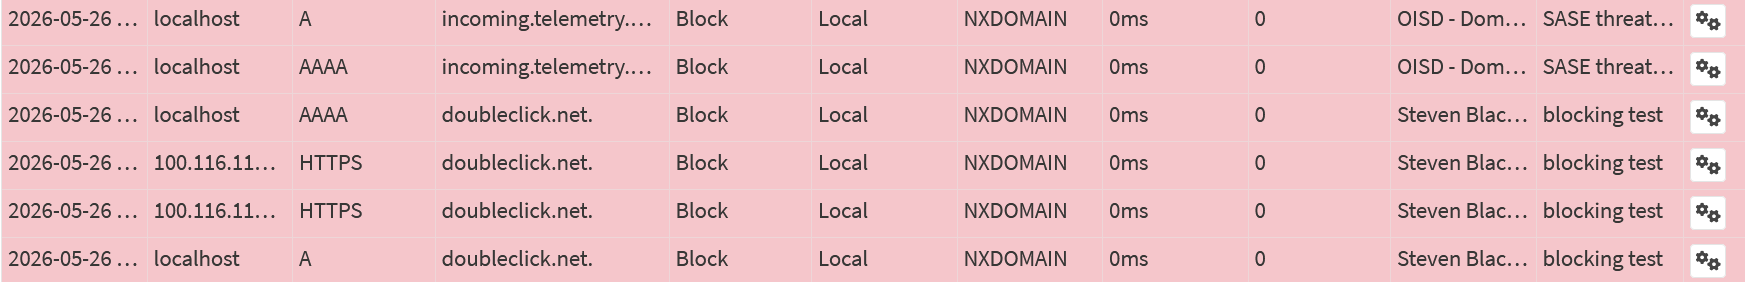
google.comvia Unbound (192.168.50.1:53) werkt correct. doubleclick.netentrack.adform.netgevenNXDOMAIN— geblokkeerd door de Steven Black blocklist.- OPNsense Unbound-log toont per geblokkeerde query: action
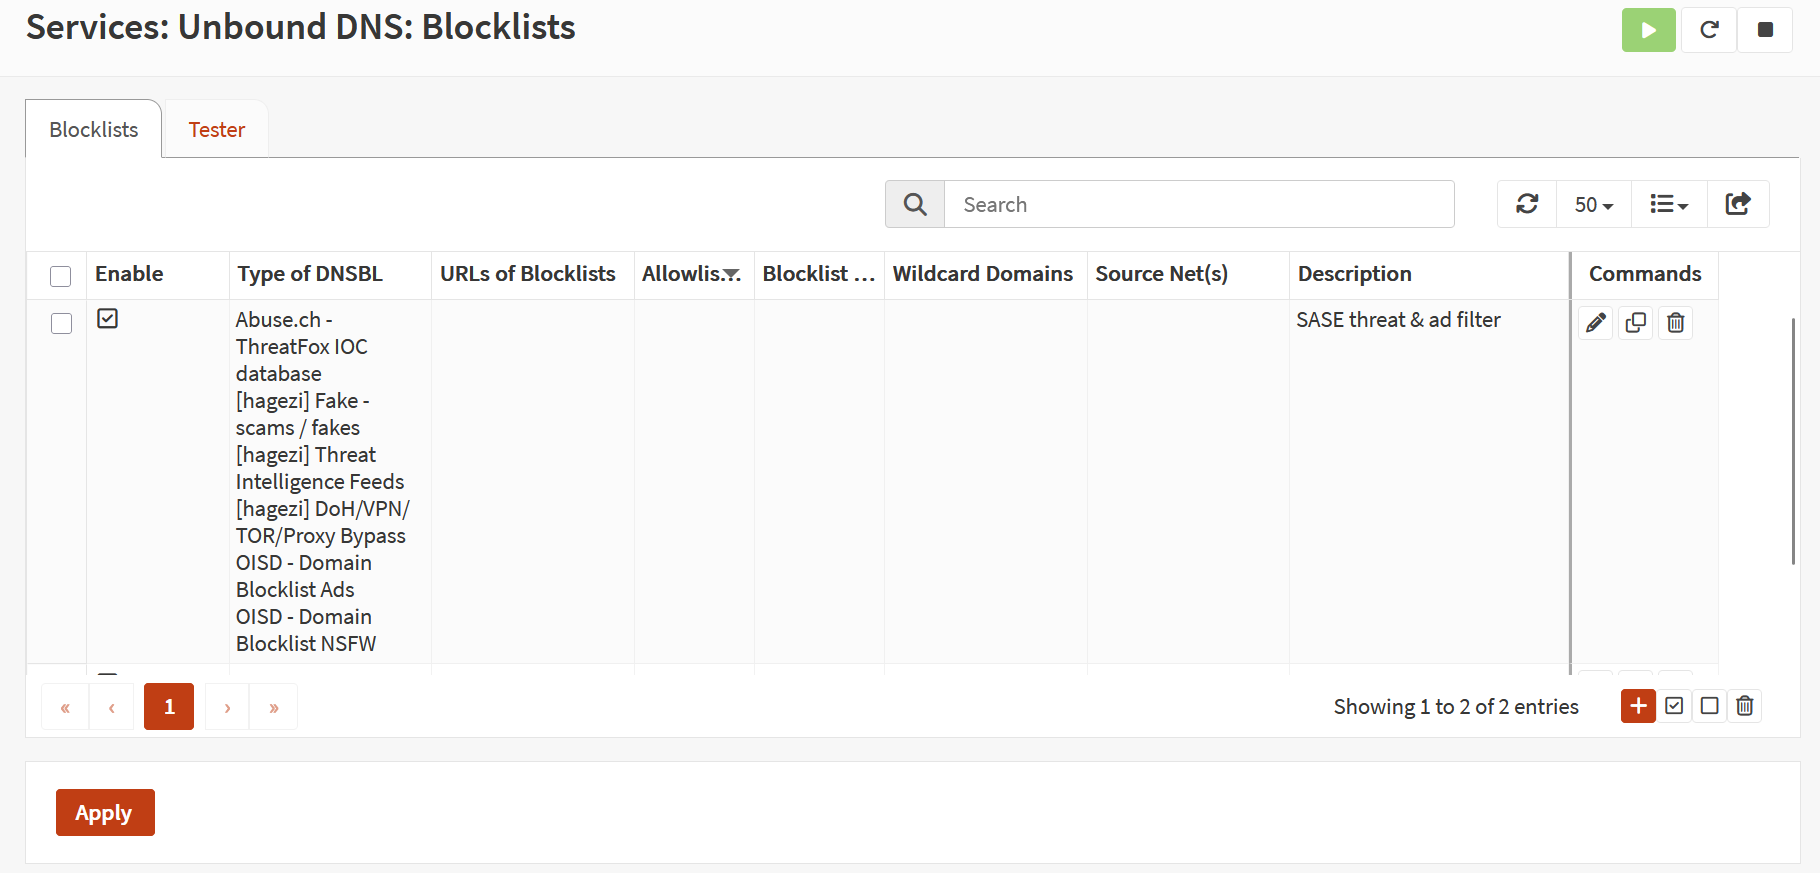
Block, return codeNXDOMAIN, blocklist-naam en policy. - Cron-job update de blocklists dagelijks om 03:00; actieve blocklists: Abuse.ch ThreatFox IOC, hagezi Threat Intelligence, hagezi Fake-scams/fakes, hagezi DoH/VPN/TOR/Proxy Bypass, OISD Ads, OISD NSFW, Steven Black.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| Toegestane resolutie | Werkt via Unbound |
doubleclick.net |
NXDOMAIN – geblokkeerd |
track.adform.net |
NXDOMAIN – geblokkeerd |
| OPNsense log | Blocklist, action en return code zichtbaar |
| Automatische update | Cron-job actief, dagelijkse update bevestigd |
| Conclusie | DNS blocking is volledig gevalideerd |
Bewijs:
VAL-T05 – Malware-blocking gevalideerd
Doel: aantonen dat malware-inspectie in de eindvalidatie is meegenomen.
Bron: Malware-inspectie testen MAL-T02 en MAL-T03 (zie 04-Malware-inspectie).
Uitvoering:
- Rocky Linux browser (via proxy
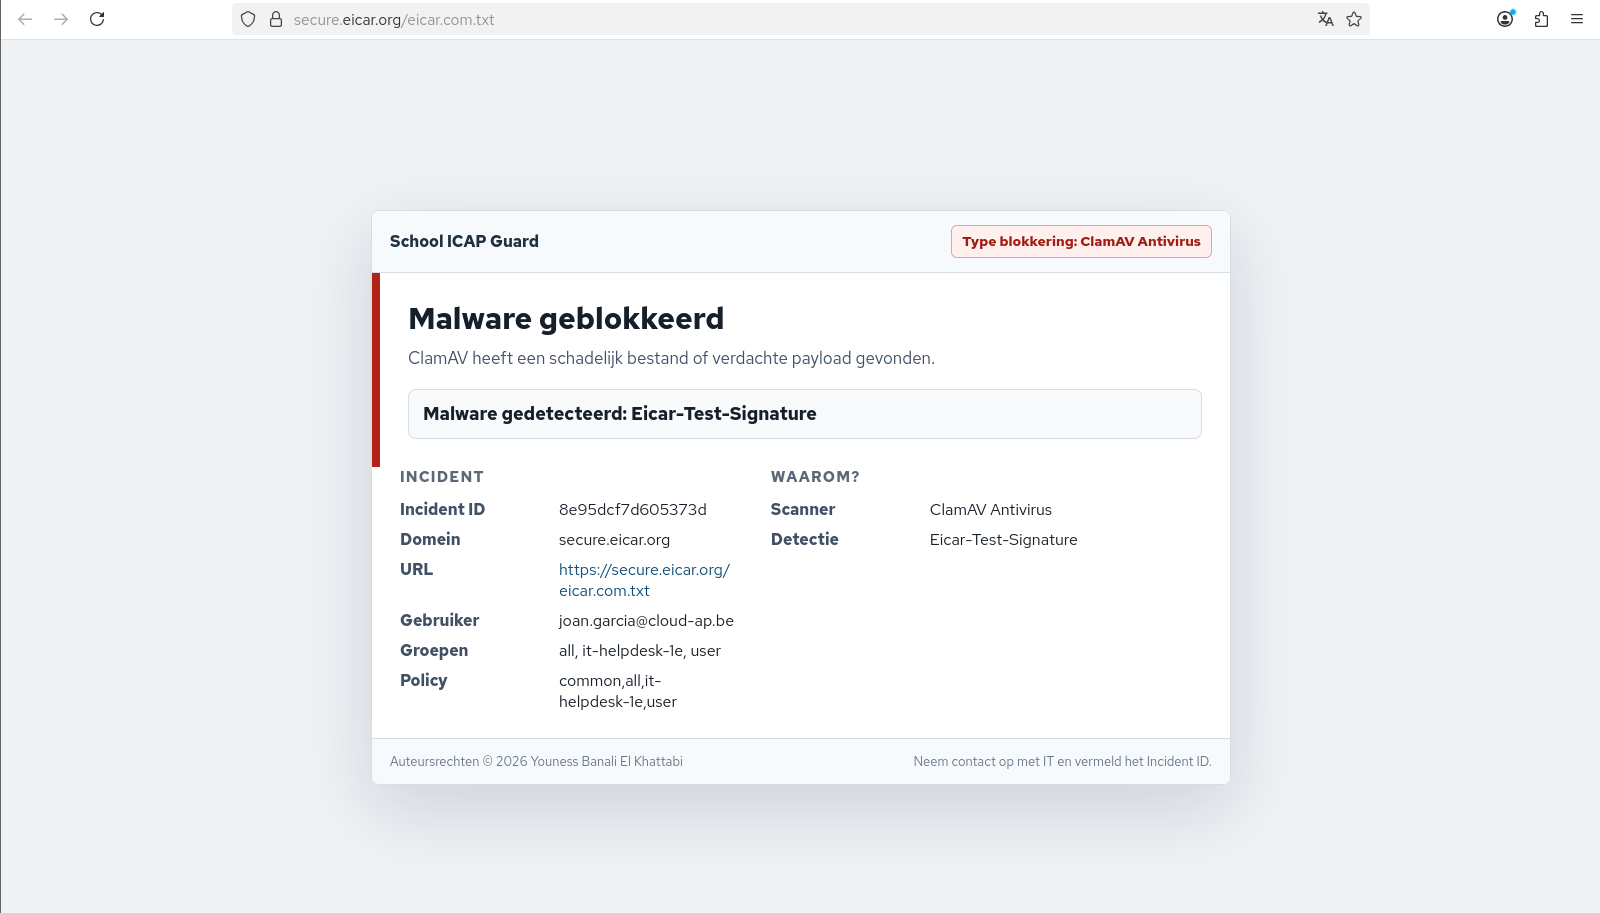
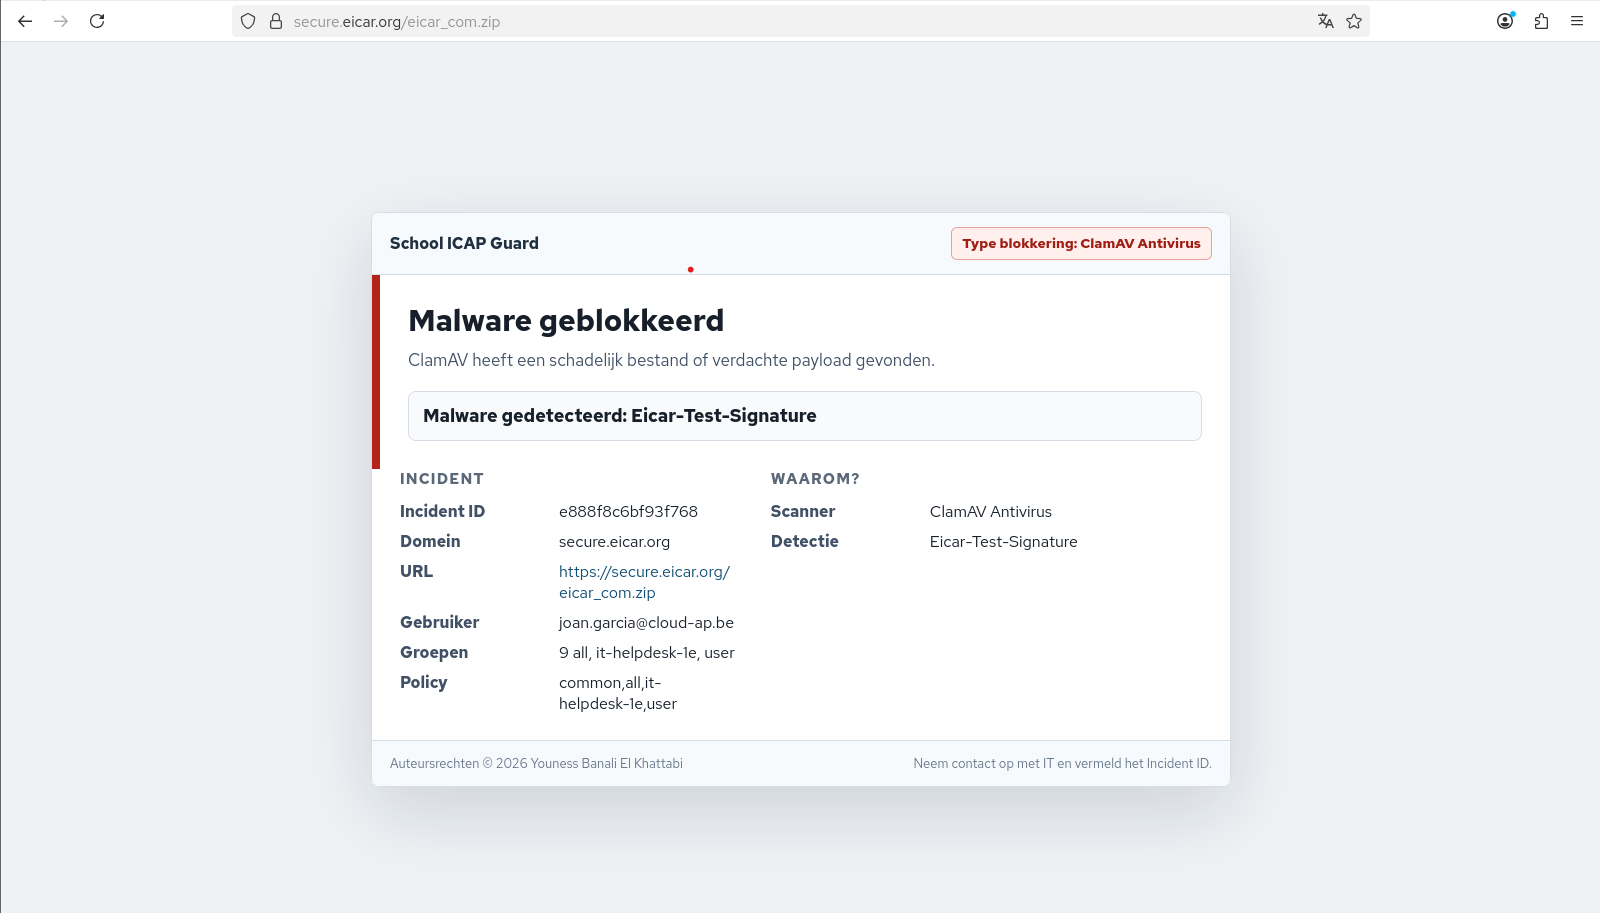
192.168.50.1:3128) probeert EICAR-testbestanden te downloaden: https://secure.eicar.org/eicar.com.txthttps://secure.eicar.org/eicar_com.zip- Beide downloads worden geblokkeerd door School ICAP Guard via ClamAV.
- TLS-inspectie (SSL bump) is actief: ook HTTPS-body's worden geïnspecteerd.
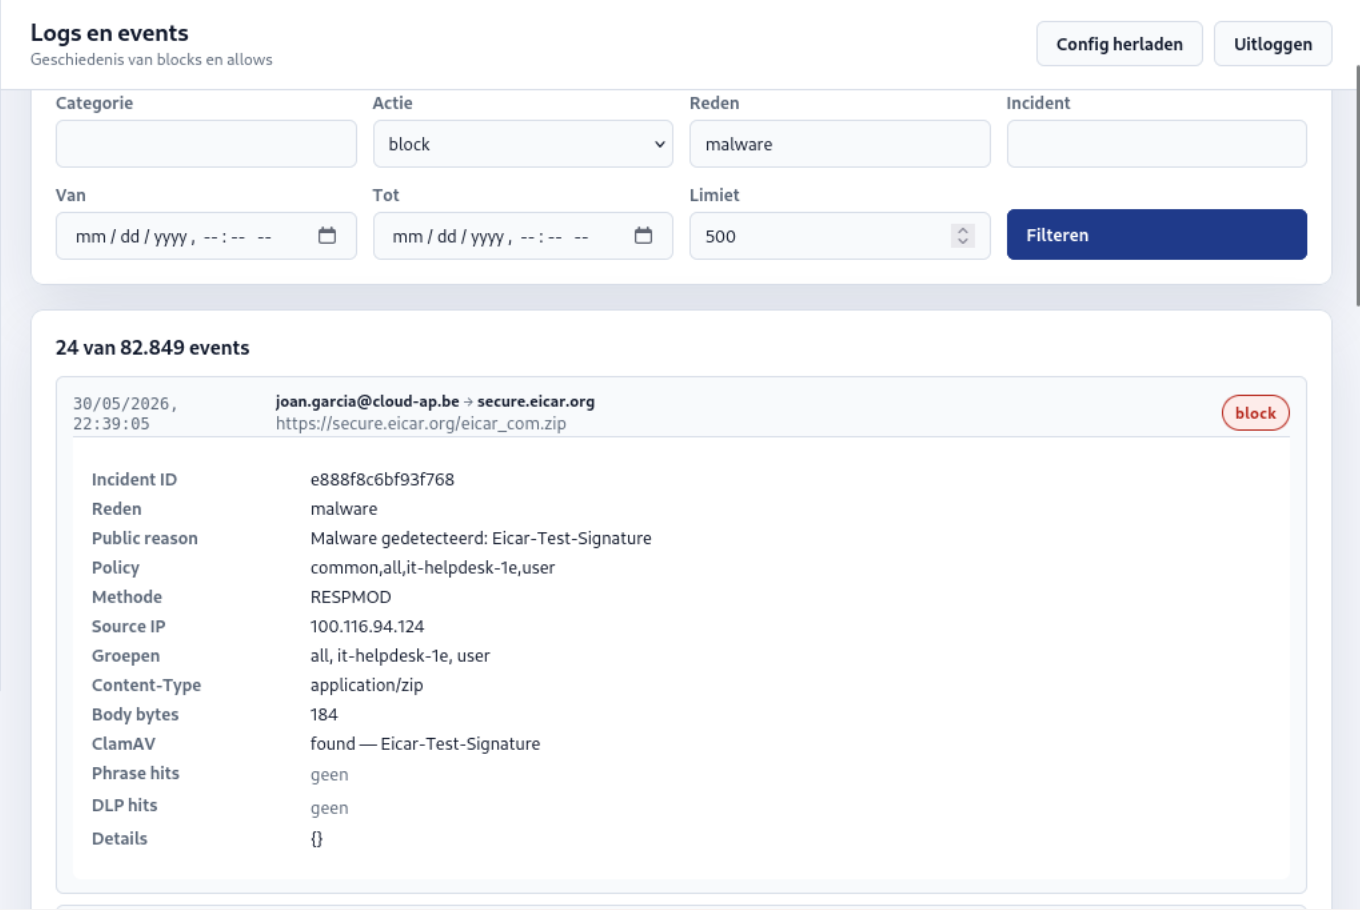
- ICAP eventlog toont
action=block,reason=malware, ClamAV-signature en betrokken gebruiker/IP.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
EICAR .txt via HTTPS |
Download geblokkeerd |
EICAR .zip via HTTPS |
Download geblokkeerd |
| ICAP blockpagina | Reden verwijst naar malware/ClamAV |
| ICAP eventlog | action=block, reason=malware, signature zichtbaar |
| TLS inspectie | SSL bump actief; HTTPS-body geïnspecteerd |
| Conclusie | Malware-blocking is volledig gevalideerd |
Bewijs:
VAL-T06 – DLP-blocking gevalideerd
Doel: aantonen dat uitgaand verkeer met gevoelige inhoud door de SWG wordt gedetecteerd en geblokkeerd via DLP.
Bron: DLP-testen DLP-T01, DLP-T02 en DLP-T03 (zie 06-DLP-test).
Uitvoering:
- Rocky Linux testclient probeert via
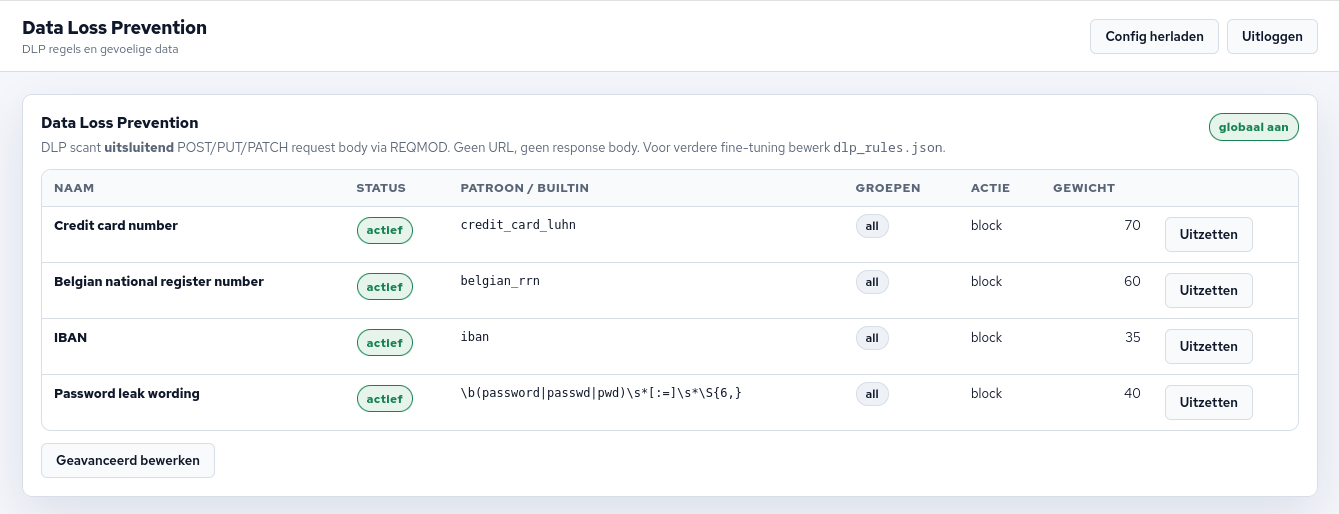
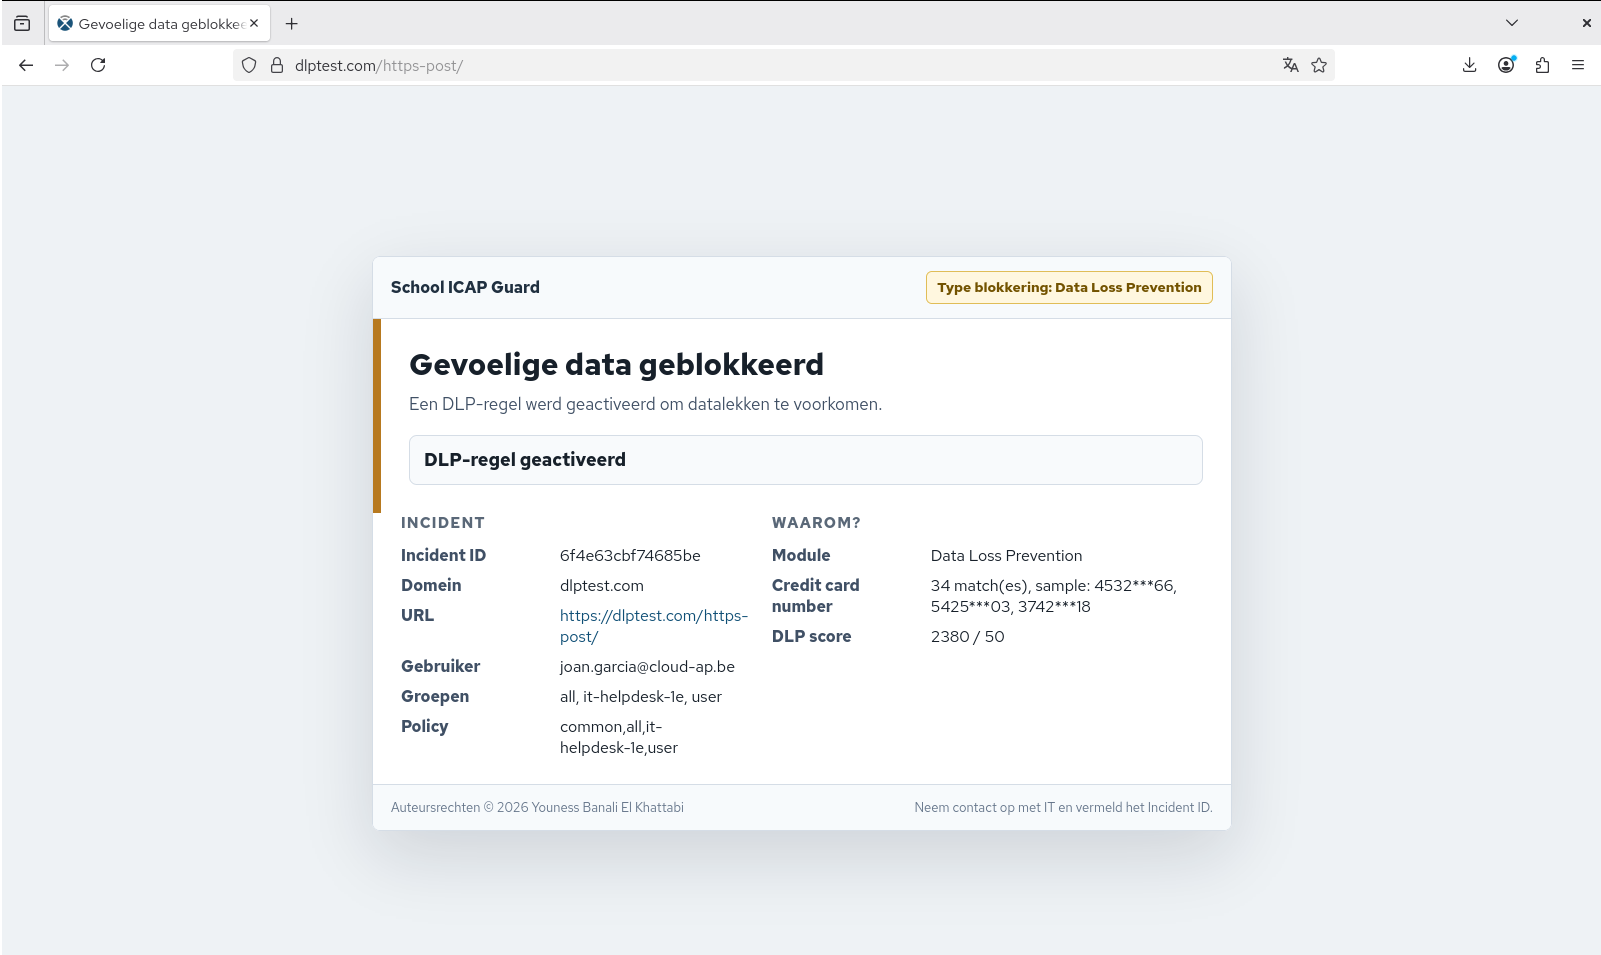
dlptest.comeen test bestand met verschillende creditcards of een bestand met een test-creditcardnummer (4111 1111 1111 1111) te uploaden via proxy192.168.50.1:3128. - School ICAP Guard inspecteert de uitgaande request body via REQMOD en detecteert het creditcardpatroon.
- De upload wordt geblokkeerd; de gebruiker ziet een blockpagina.
- ICAP eventlog toont
action=block,reason=dlp, het gedetecteerde patroon, de betrokken gebruiker/IP en de toegepaste DLP-policy.
Resultaat:
| Controlepunt | Resultaat |
|---|---|
| DLP-policy in ICAP Guard | Actief en geconfigureerd |
Upload via browser (dlptest.com) |
Geblokkeerd door ICAP Guard |
| ICAP blockpagina | Reden verwijst naar DLP-policy |
| ICAP eventlog | action=block, reason=dlp, creditcardpatroon en user/IP zichtbaar |
| Conclusie | DLP-inspectie via REQMOD is actief en volledig verklaarbaar |
Bewijs:
VAL-T07 – Transparantie: waarom werd verkeer geblokkeerd?
Doel: aantonen dat een beheerder per blokkering kan uitleggen waarom de actie plaatsvond.
Methodiek: voor vier soorten blokkeringen wordt de bijhorende adminlog getoond.
| Type blokkering | Bron | Zichtbaar in log |
|---|---|---|
| DNS-blocking | Unbound / OPNsense log | Domein, action Block, return code NXDOMAIN, blocklist-naam |
| Identity/policy-blocking | ICAP eventlog (ID-T05) | User, groups, policy, action, reason |
| Malware-blocking | ICAP eventlog (MAL-T02/MAL-T04) | User/IP, action=block, reason=malware, ClamAV-signature |
| DLP-blocking | ICAP eventlog (DLP-T03) | User/IP, action=block, reason=dlp, matchend patroon, policy |
Bewijs:
Eindmatrix
| Rubriekcriterium | Testpagina | Belangrijkste bewijs | Status |
|---|---|---|---|
| Traffic routing | 01-Traffic-routing | Verkeer via SWG werkt; directe breakout op browserniveau geblokkeerd | Uitgevoerd – gedeeltelijk (zie beperking TR-T03) |
| Identity-based access | 02-Identity-based-access | NetBird/ICAP mapping + groepspolicy per gebruiker + Entra ID keten | Uitgevoerd |
| DNS filtering | 03-DNS-filtering | DNS blocklist + NXDOMAIN + automatische update | Uitgevoerd |
| Malware inspectie | 04-Malware-inspectie | EICAR block (txt + zip) + ICAP/ClamAV event + TLS inspectie | Uitgevoerd |
| DLP | 06-DLP-test | Upload gevoelige inhoud geblokkeerd + ICAP DLP-event + patroon en policy zichtbaar | Uitgevoerd |
| Test & validatie | Deze pagina | Meerdere scenario's + samenvattende logbewijzen per type blokkering | Uitgevoerd |
Eindconclusie
De SWG-validatie is geslaagd voor de kernscenario's:
- Traffic routing: toegestaan webverkeer loopt correct via de SWG. Directe toegang zonder proxy faalt op browserniveau. Volledige netwerkafsluiting via NetBird ACL is een gekende beperking.
- Identity-based access: de Rocky Linux testclient wordt via Microsoft Entra ID → NetBird →
users.jsongekoppeld aan een gebruiker en groep. Groepstudent-1e(Lana Verbeeck) krijgt een andere beslissing dan groepit-helpdesk-1e(Joan Garcia). ICAP-logs tonen user, group, policy en reason per event. - DNS filtering: advertentie- en trackingdomeinen (
doubleclick.net,track.adform.net) worden geblokkeerd via Unbound met meerdere actieve blocklists en automatische dagelijkse update. - Malware-inspectie: EICAR-testbestanden (txt en zip) worden via HTTPS geblokkeerd door School ICAP Guard/ClamAV. TLS-inspectie via SSL bump is actief.
- DLP: een upload met een test-creditcardnummer (
4111 1111 1111 1111) of test file viadlptest.comwordt geblokkeerd door School ICAP Guard via REQMOD. Het ICAP eventlog toont het gedetecteerde patroon, de betrokken gebruiker/IP en de toegepaste DLP-policy. - Transparantie: voor elk type blokkering (DNS, identity/policy, malware, DLP) kan de beheerder in de bijhorende adminlog zien welk domein of bestand geblokkeerd werd, op basis van welke policy, voor welke gebruiker, en door welk mechanisme.