Test: Identity-based access
Project: SASE Proof of Concept
Datum: 30-05-2026
Platform: Rocky Linux + NetBird + School ICAP Guard + OPNsense/Squid
Testclient: Rocky Linux, verbonden via NetBird client
Rubriekcriterium: Identity-based access
Verantwoordelijke: Youness
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Rocky Linux: browser + terminal |
| Identitybron | NetBird users, peers en groups | Via sync_netbird_users.py naar ICAP-configuratie |
| Optionele identitybron | Microsoft Entra ID | Alleen vermelden als NetBird-groepen of ICAP-headers effectief uit Entra komen |
| Sync-service | netbird-users-sync.timer |
Synchroniseert periodiek gebruikers en peer-IP's |
| Mappingbestand | /etc/school-icap-guard/users.json |
Bevat ip_map: NetBird-IP → user → groups |
| Policybestand | /etc/school-icap-guard/config.json |
Bevat policies per groep |
| ICAP-dashboard | http://127.0.0.1:8088 via SSH tunnel |
Dashboard staat lokaal op de ICAP-server |
| Squid/ICAP header | icap_send_client_ip on |
Squid moet het client-IP meesturen naar ICAP |
ID-T01 - NetBird peer, gebruiker en groep vastleggen
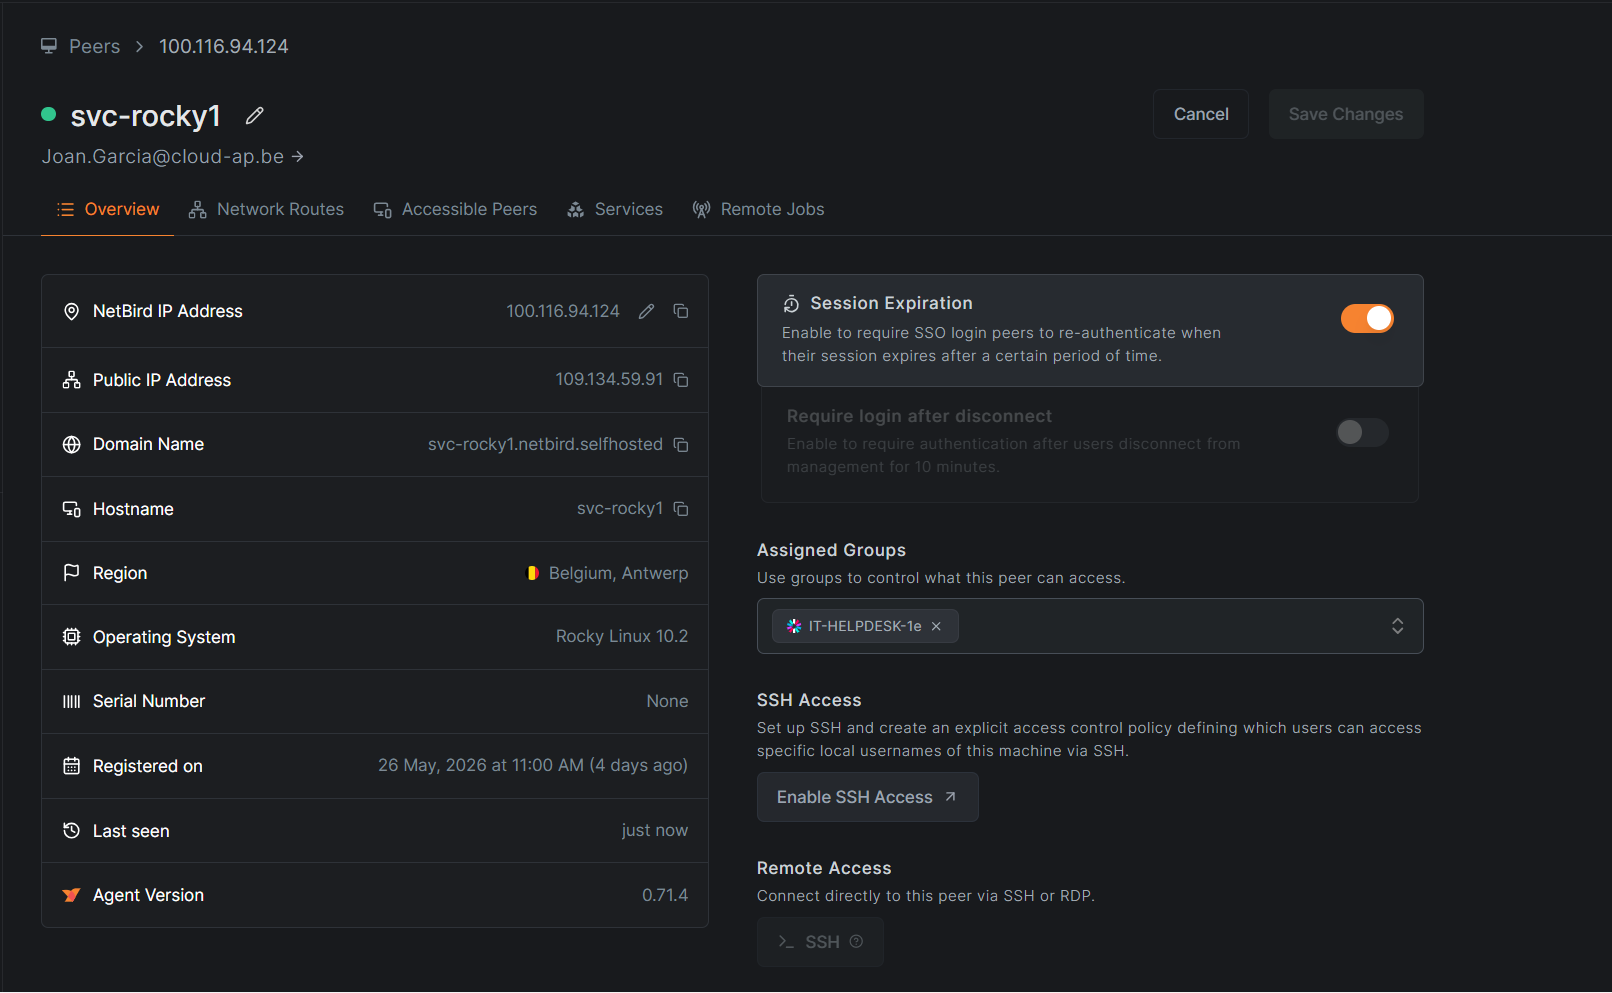
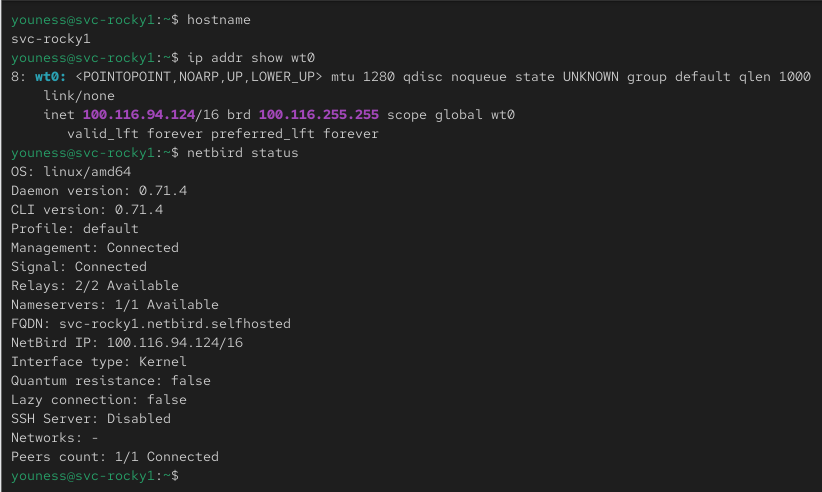
Doel: bewijzen dat de Rocky Linux testclient aan een herkenbare gebruiker/groep gekoppeld is.
Methodiek: controleer in het NetBird-dashboard welke gebruiker, groep en peer-IP bij de Rocky Linux client horen. Deze informatie is de basis voor de ICAP-policykeuze.
Uitvoering via browser/GUI:
- Open het NetBird-dashboard.
- Zoek de Rocky Linux peer.
- Controleer:
- peernaam of hostname;
- NetBird-IP;
- gekoppelde gebruiker;
- groep, bijvoorbeeld
students,teachers,adminsof jullie eigen groepnaam. - Noteer de groepnaam exact zoals die later in
config.json/ICAP-dashboard verschijnt.
Optionele controle via Rocky Linux terminal:
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Rocky Linux peer | Online in NetBird |
| Peer-IP | Vast NetBird-IP zichtbaar |
| Gebruiker | Testgebruiker of servicegebruiker zichtbaar |
| Groep | Groep is gekoppeld aan de peer/gebruiker |
Bewijs:
ID-T02 - Identity-sync naar School ICAP Guard controleren
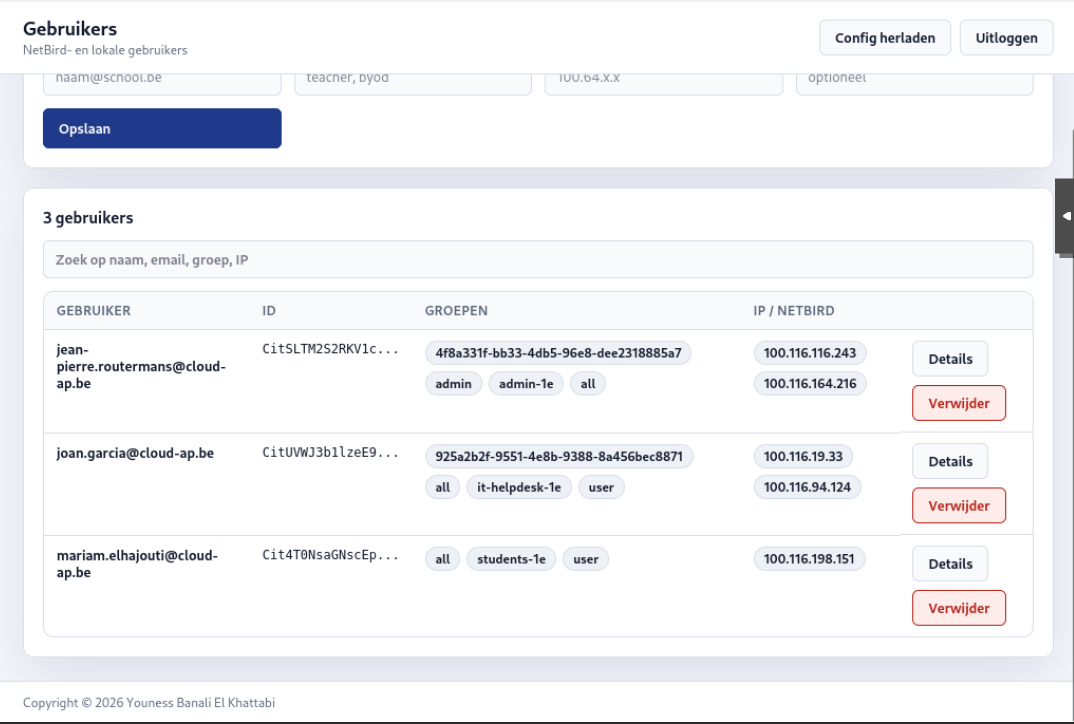
Doel: aantonen dat NetBird-identiteit effectief in School ICAP Guard terechtkomt.
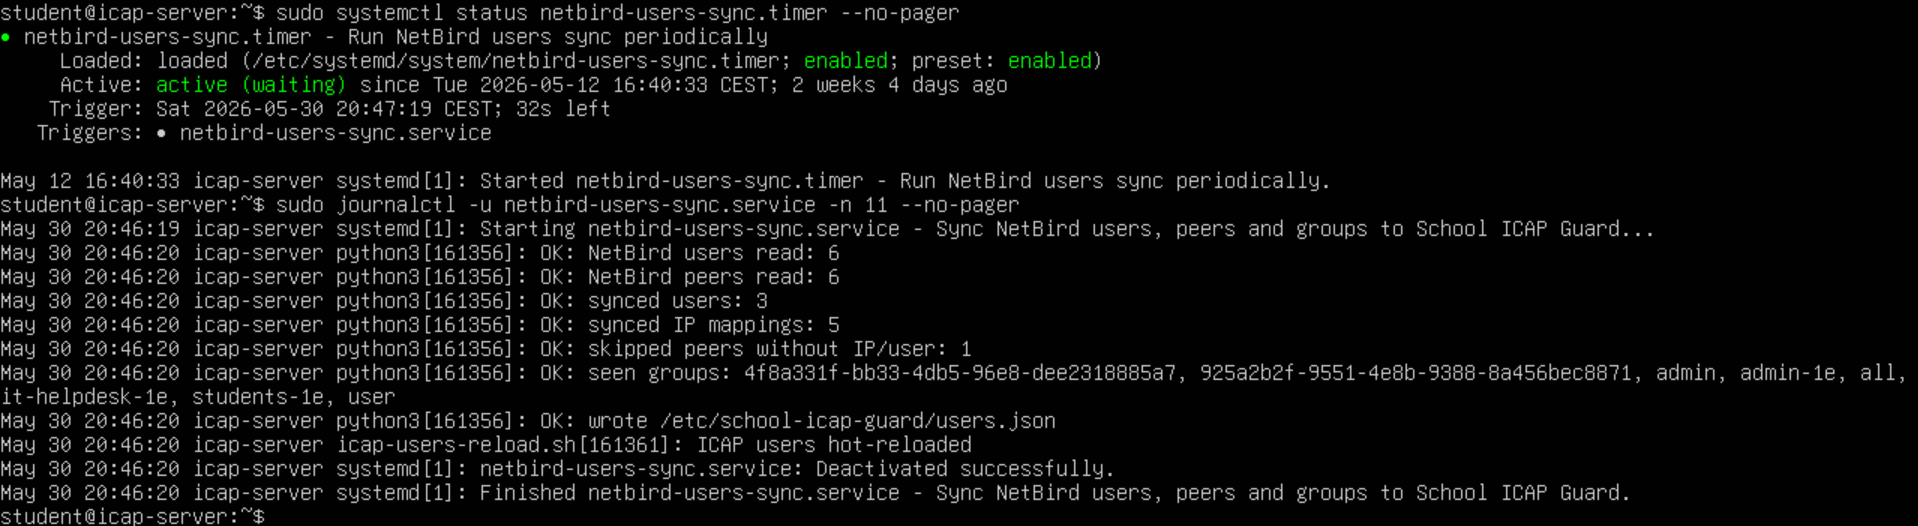
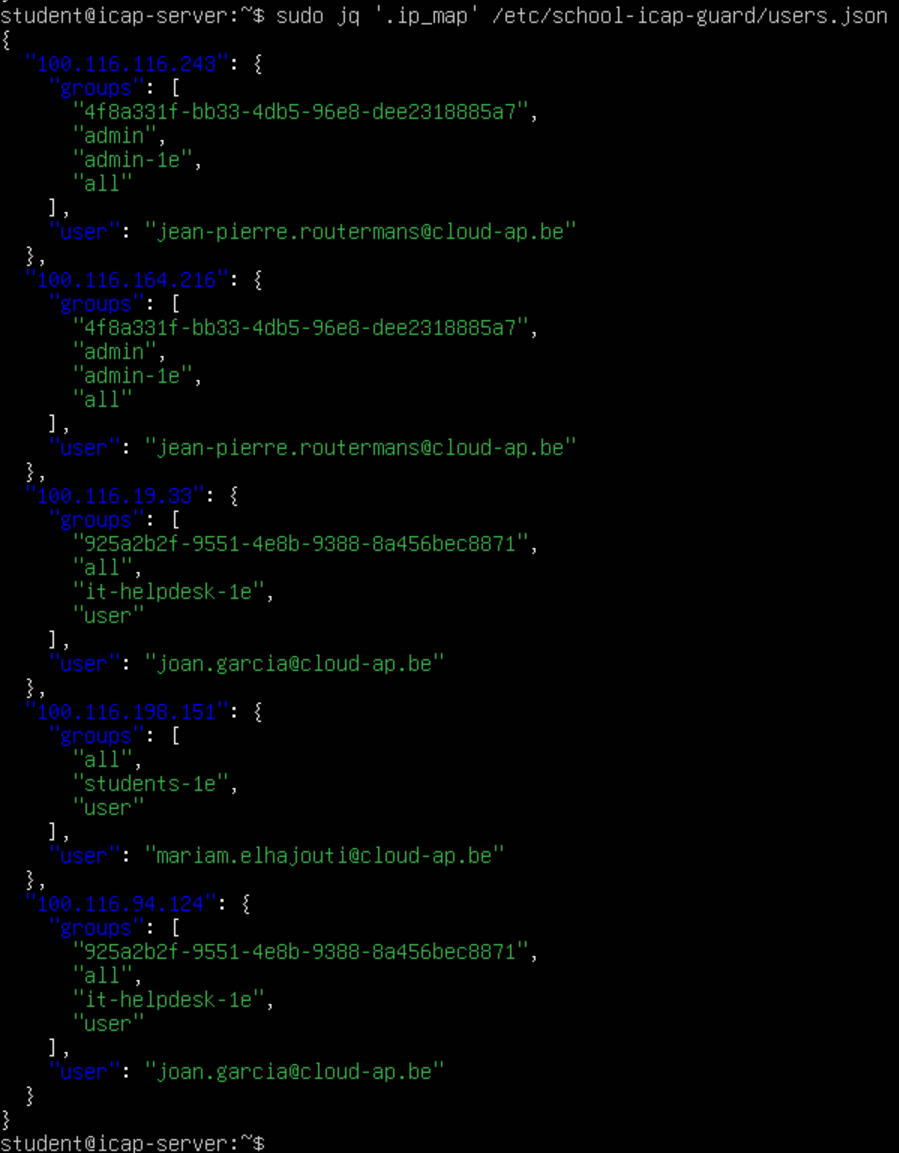
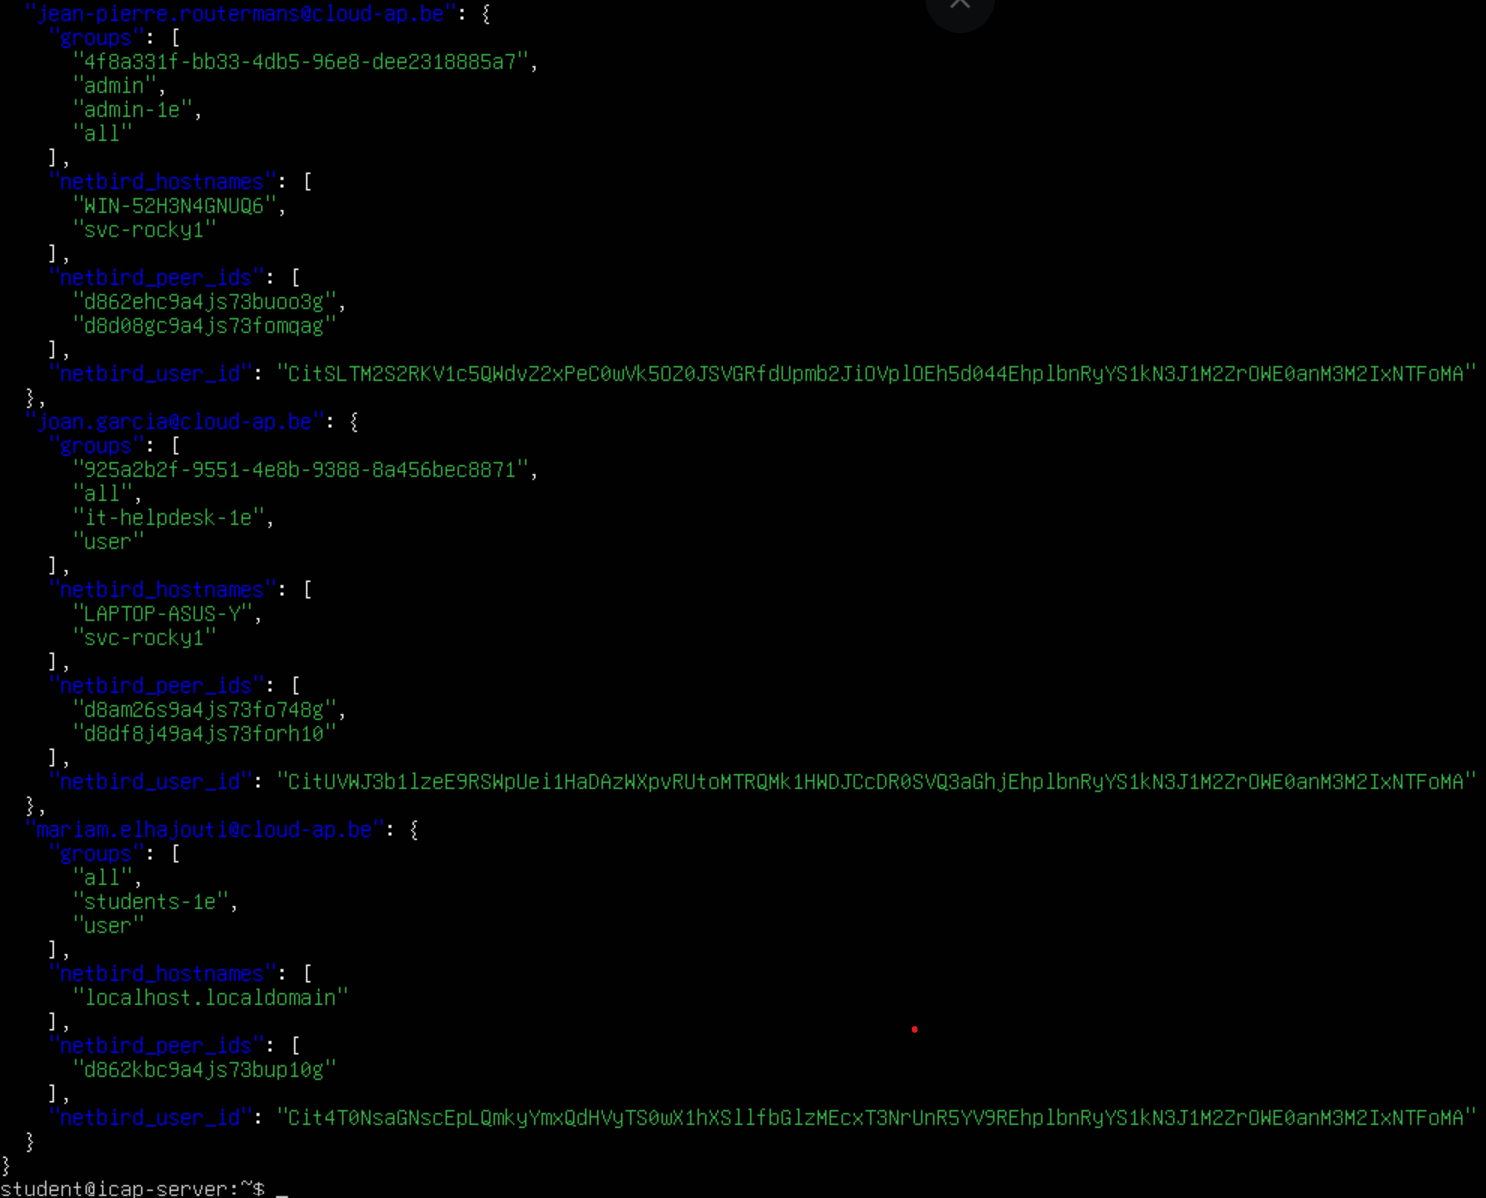
Methodiek: controleer dat netbird-users-sync.timer draait en dat users.json een mapping bevat van het Rocky Linux NetBird-IP naar de juiste gebruiker en groep. Dit is belangrijk omdat School ICAP Guard policies toepast op basis van die groep.
Uitvoering via browser/GUI:
- Open het School ICAP Guard-dashboard via SSH tunnel, bijvoorbeeld:
- Open op je eigen browser
http://127.0.0.1:8088. - Controleer bij users, mappings, policy of logs of de Rocky Linux client/groep zichtbaar is.
- Controleer eventueel in NetBird of de sync recent is uitgevoerd.
Optionele controle via ICAP-server CLI:
sudo systemctl status netbird-users-sync.timer --no-pager
sudo journalctl -u netbird-users-sync.service -n 80 --no-pager
sudo jq '.ip_map' /etc/school-icap-guard/users.json
sudo jq '.users' /etc/school-icap-guard/users.json
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Sync timer | Actief |
| Sync service log | Recente succesvolle sync |
users.json |
Rocky NetBird-IP verwijst naar user + groups |
| ICAP-dashboard | De mapping of de groep is zichtbaar |
Bewijs:
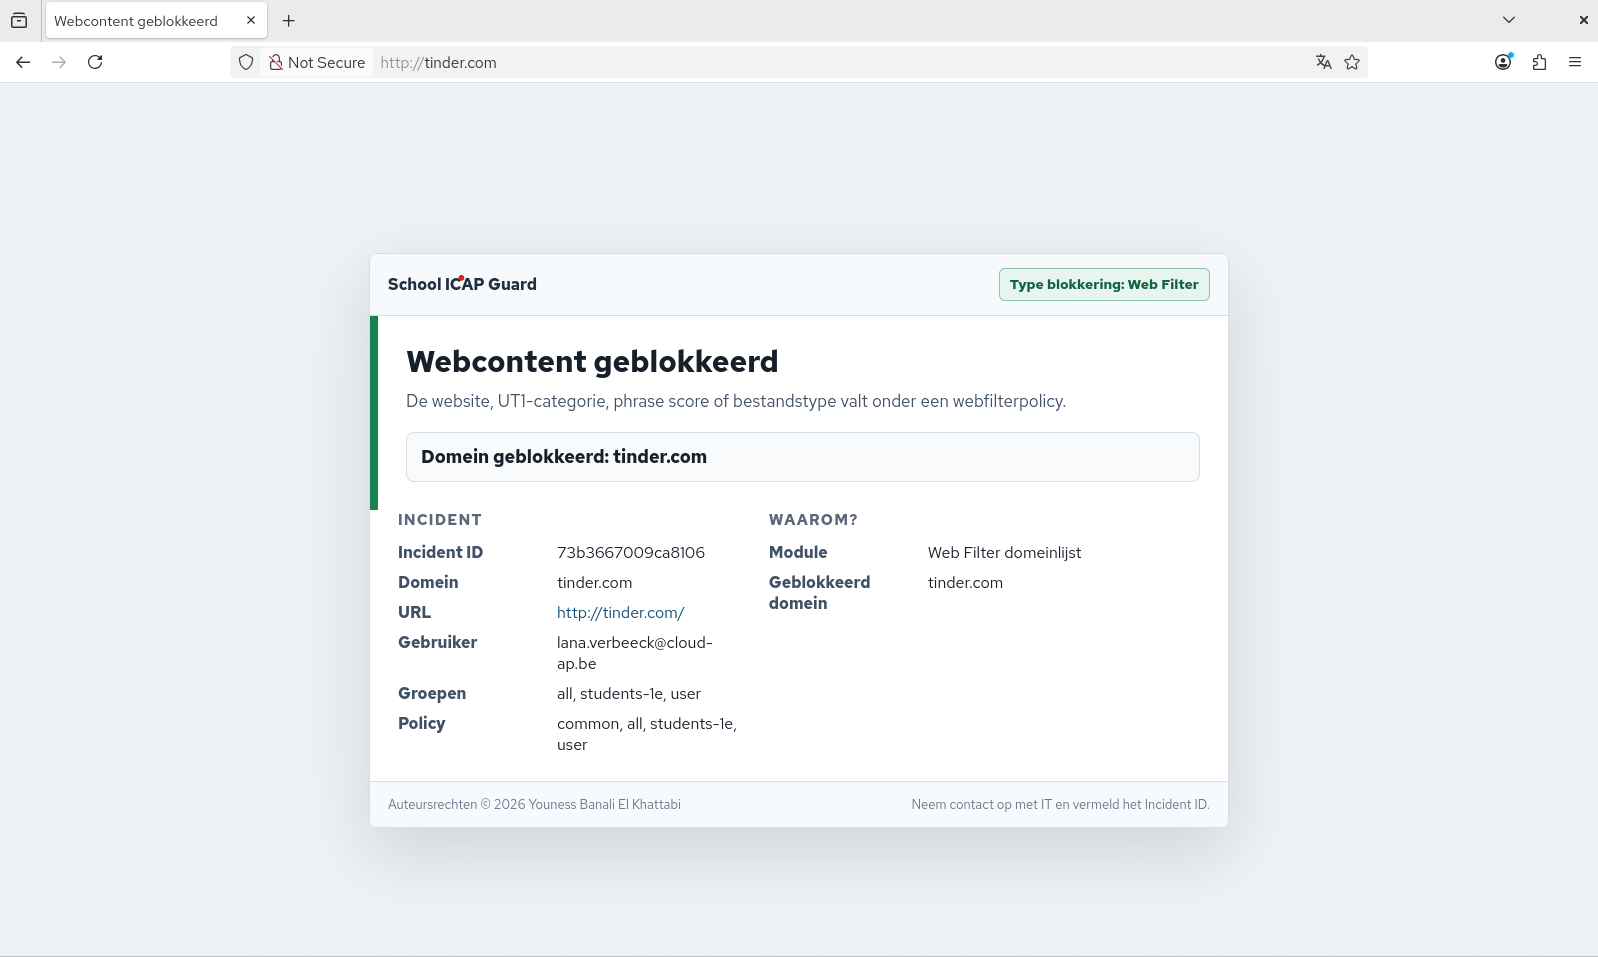
ID-T03 - Groepspolicy toepassen op Rocky Linux gebruiker
Doel: aantonen dat verschillende groepen verschillende webtoegang kunnen krijgen.
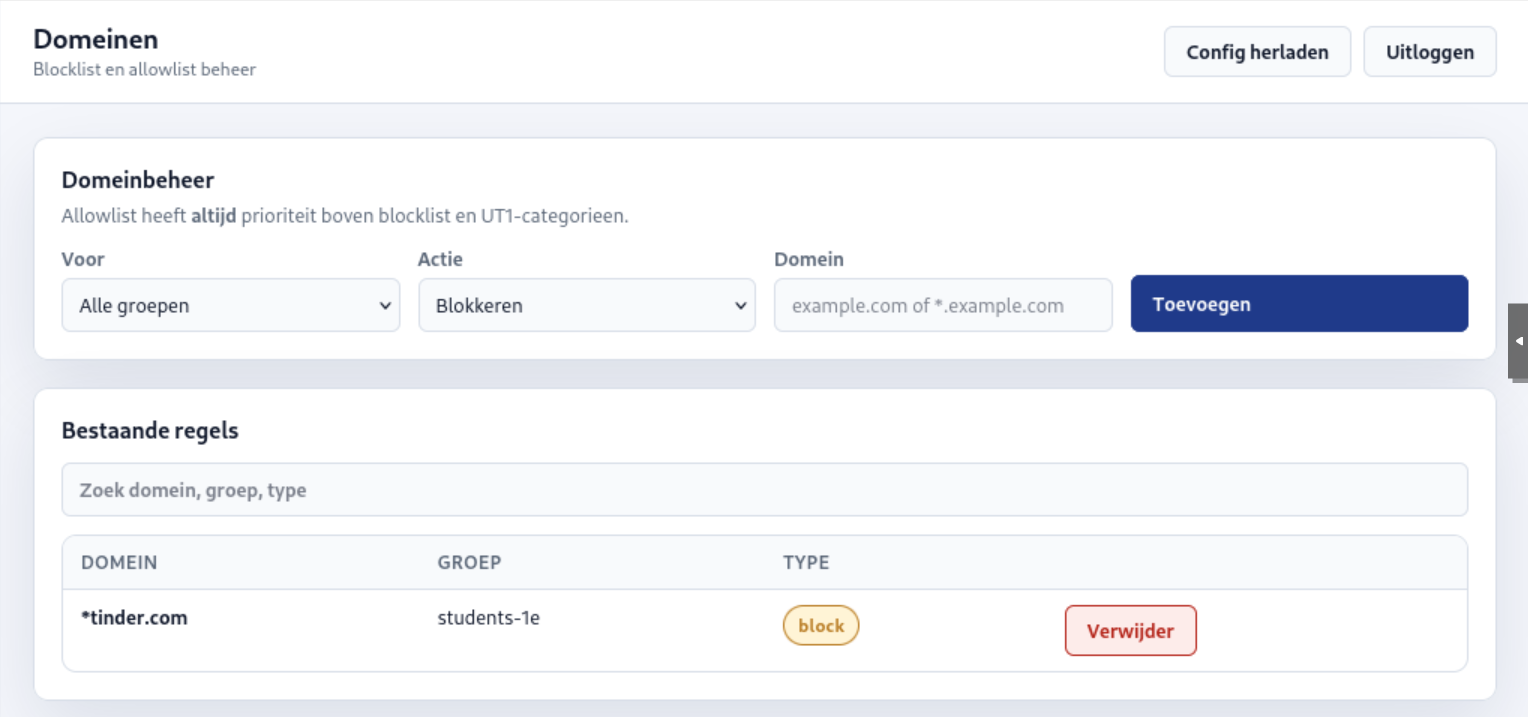
Methodiek: configureer voor één testgroep een duidelijke blokkering, bijvoorbeeld een testdomein, UT1-categorie of mime-type. Test daarna vanaf de Rocky Linux client of de gebruiker in die groep de blokkering krijgt.
Uitvoering via browser/GUI:
- Open het School ICAP Guard-dashboard.
- Ga naar Policies of Configuration.
- Kies de groep van de Rocky Linux testgebruiker (gebruiker:
Lana Verbeecken groep:student-1e). - Voeg een duidelijke blockregel toe (Block
tinder.com). - Herlaad de configuratie via het dashboard of service reload (gebeurd ook automatisch).
- Open vanaf Rocky Linux dezelfde website via de proxy.
- Controleer of de blockpagina of foutmelding verschijnt.
Optionele controle via CLI:
sudo jq '.policies' /etc/school-icap-guard/config.json
curl -I -x http://192.168.50.1:3128 http://example.org
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Policy | Groep van Rocky Linux gebruiker bevat blockregel |
| Browser | Geblokkeerde website toont ICAP/SWG-blockpagina of proxyblock |
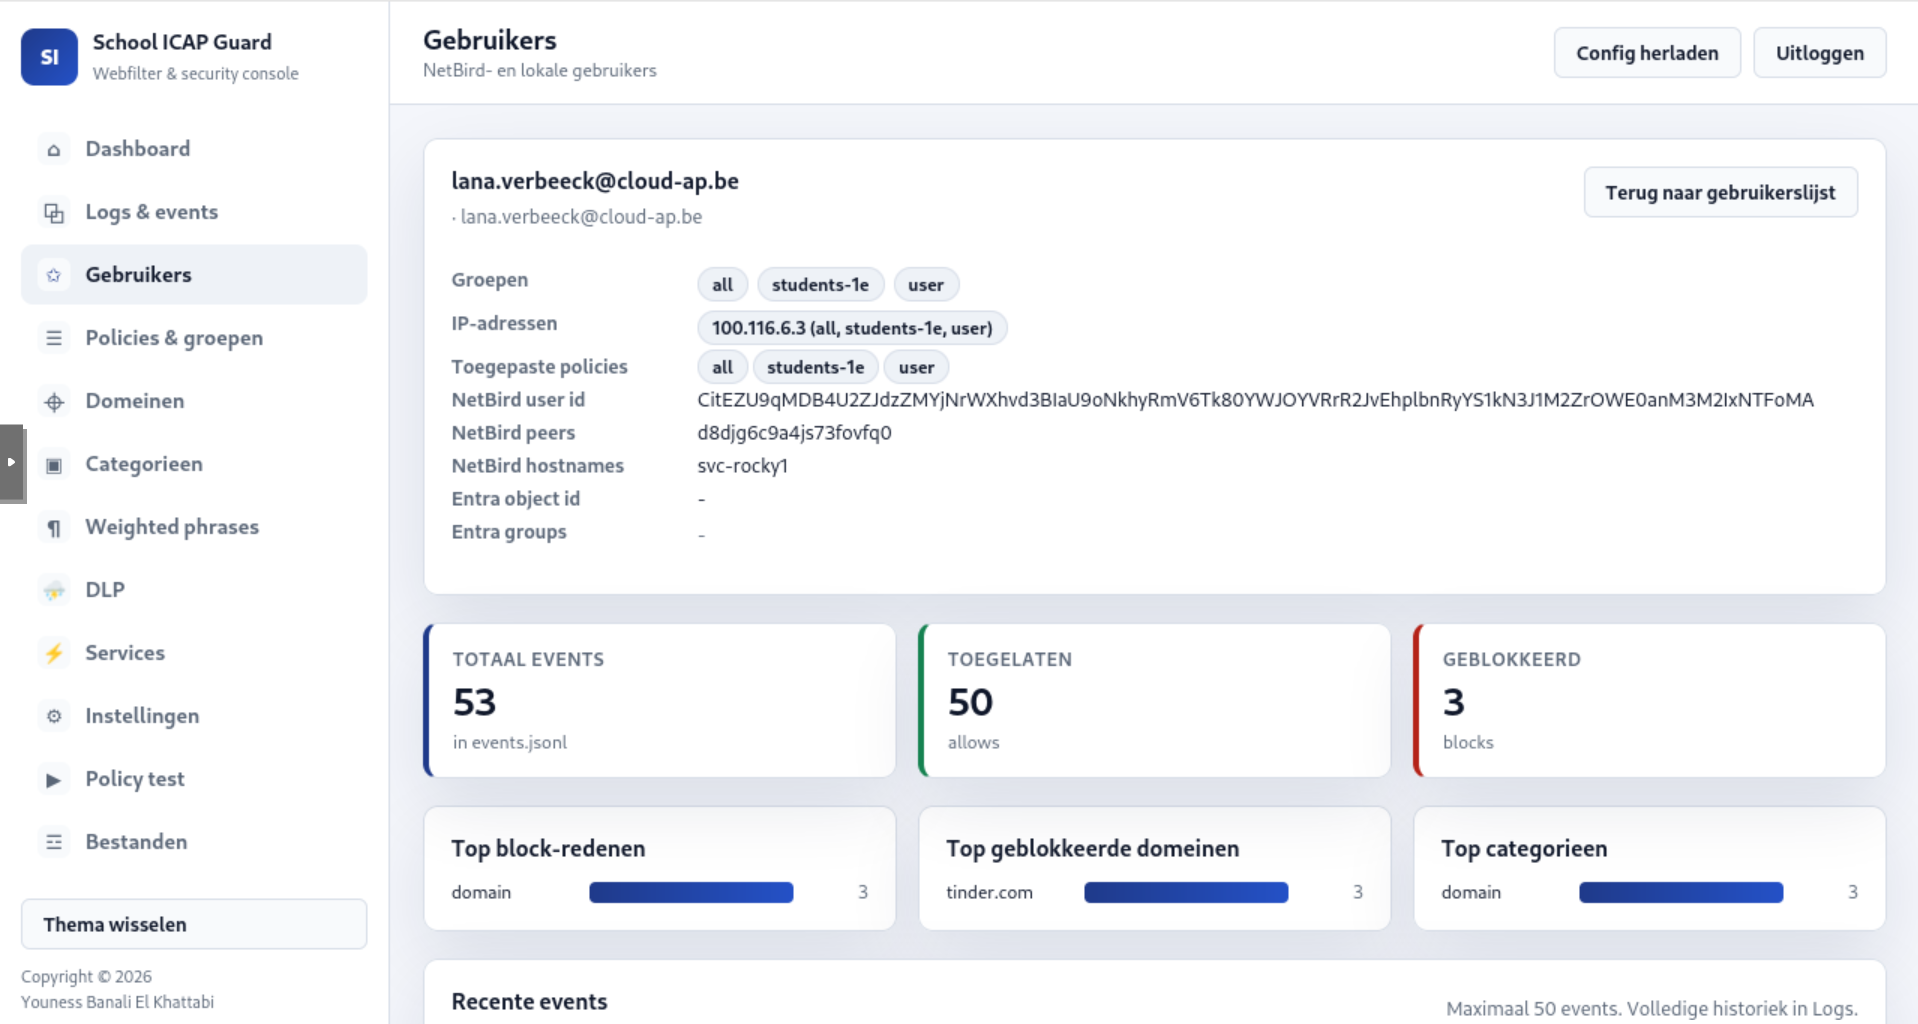
| Log | Event bevat user, source_ip, groups, policy en action block |
| Conclusie | Filtering is identity/group-based |
Bewijs:
ID-T04 - Andere groep krijgt andere beslissing
Doel: aantonen dat het geen algemene blokkering is, maar een beslissing op basis van identity/groep.
Methodiek: test hetzelfde domein of dezelfde categorie met een tweede gebruiker/groep. Dit gebeurd met een tweede NetBird-peer, een andere testgebruiker om duidelijk het verschil te tonen.
Uitvoering via browser/GUI:
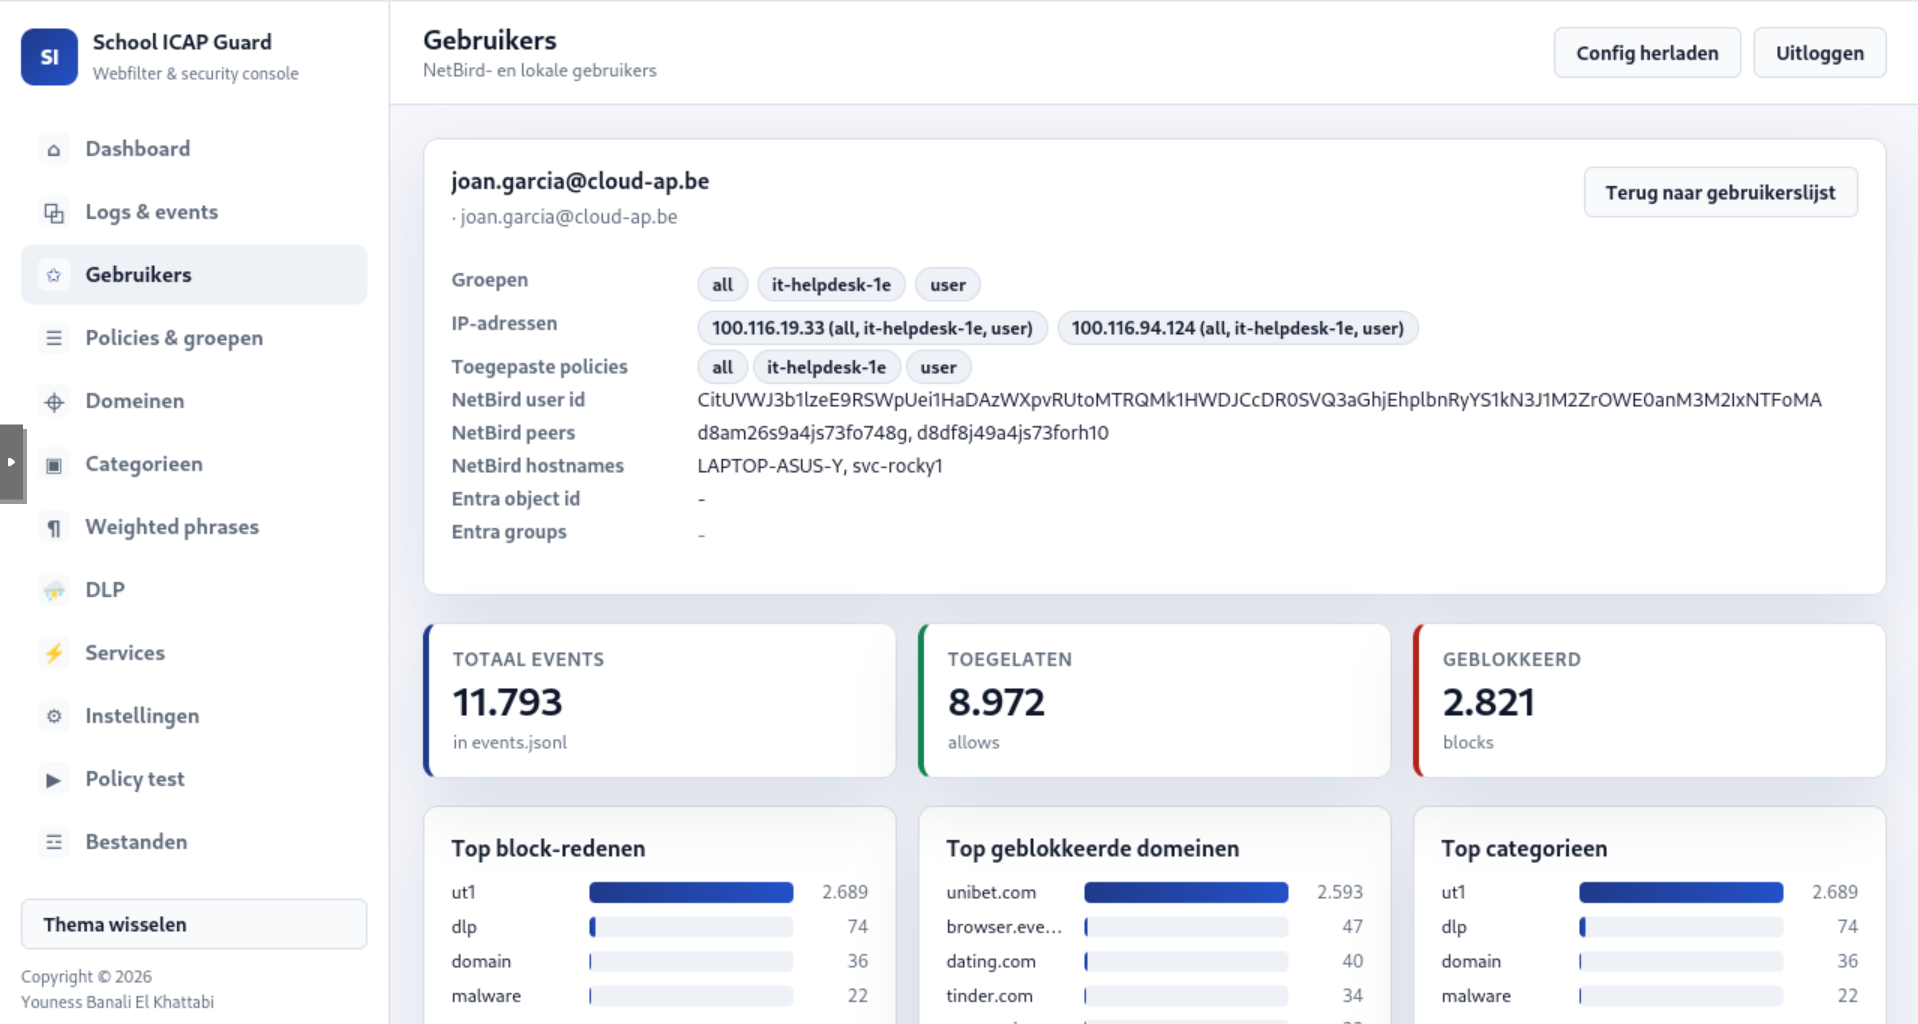
- Log in met tweede testgebruiker (gebruiker:
Joan Garciaen groep:it-helpdesk-1e) - Controleer in
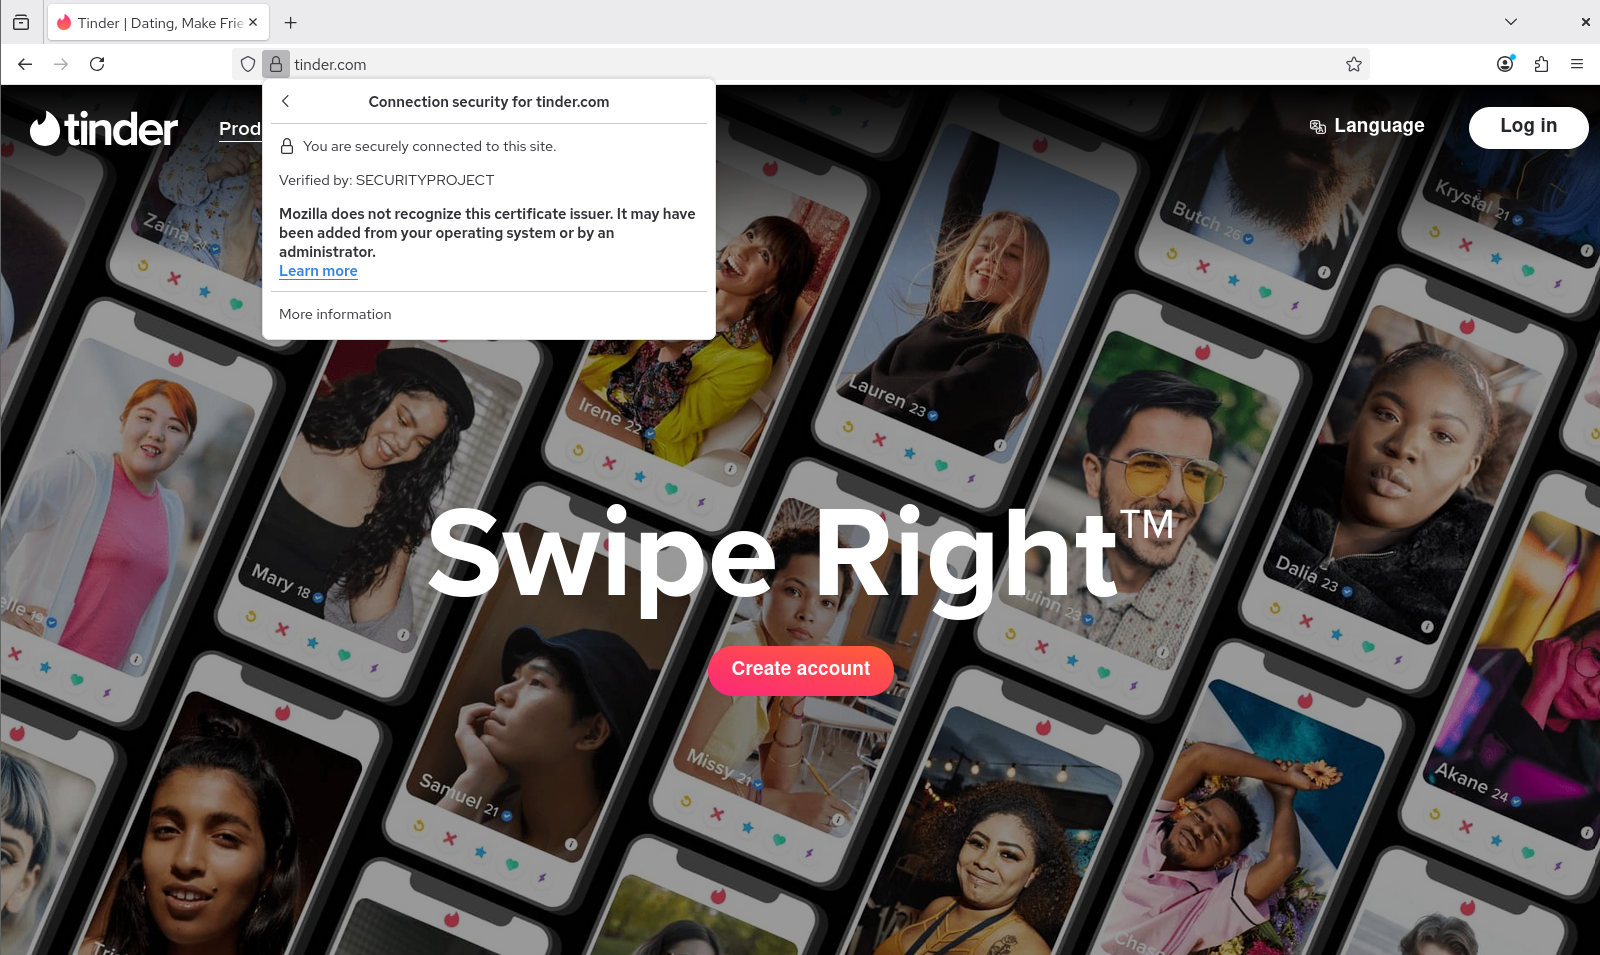
users.json/dashboard dat de groep gewijzigd is. - Open hetzelfde testdomein via de SWG-proxy.
- Controleer of de beslissing verschilt van ID-T03.
Optionele controle via CLI:
sudo systemctl start netbird-users-sync.service
sudo jq '.ip_map["<ROCKY_NETBIRD_IP>"]' /etc/school-icap-guard/users.json
curl -I -x http://192.168.50.1:3128 http://example.org
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Groep A | Wordt geblokkeerd volgens policy |
| Groep B | Wordt toegestaan of krijgt andere policy |
| ICAP log | Verschillende group/policy zichtbaar |
| Conclusie | Policy is identity-based en niet alleen IP- of domein-based |
Bewijs:
ID-T05 - Logging toont gebruiker, groep en reden
Doel: aantonen dat de administrator kan zien waarom een gebruiker geblokkeerd of toegestaan werd.
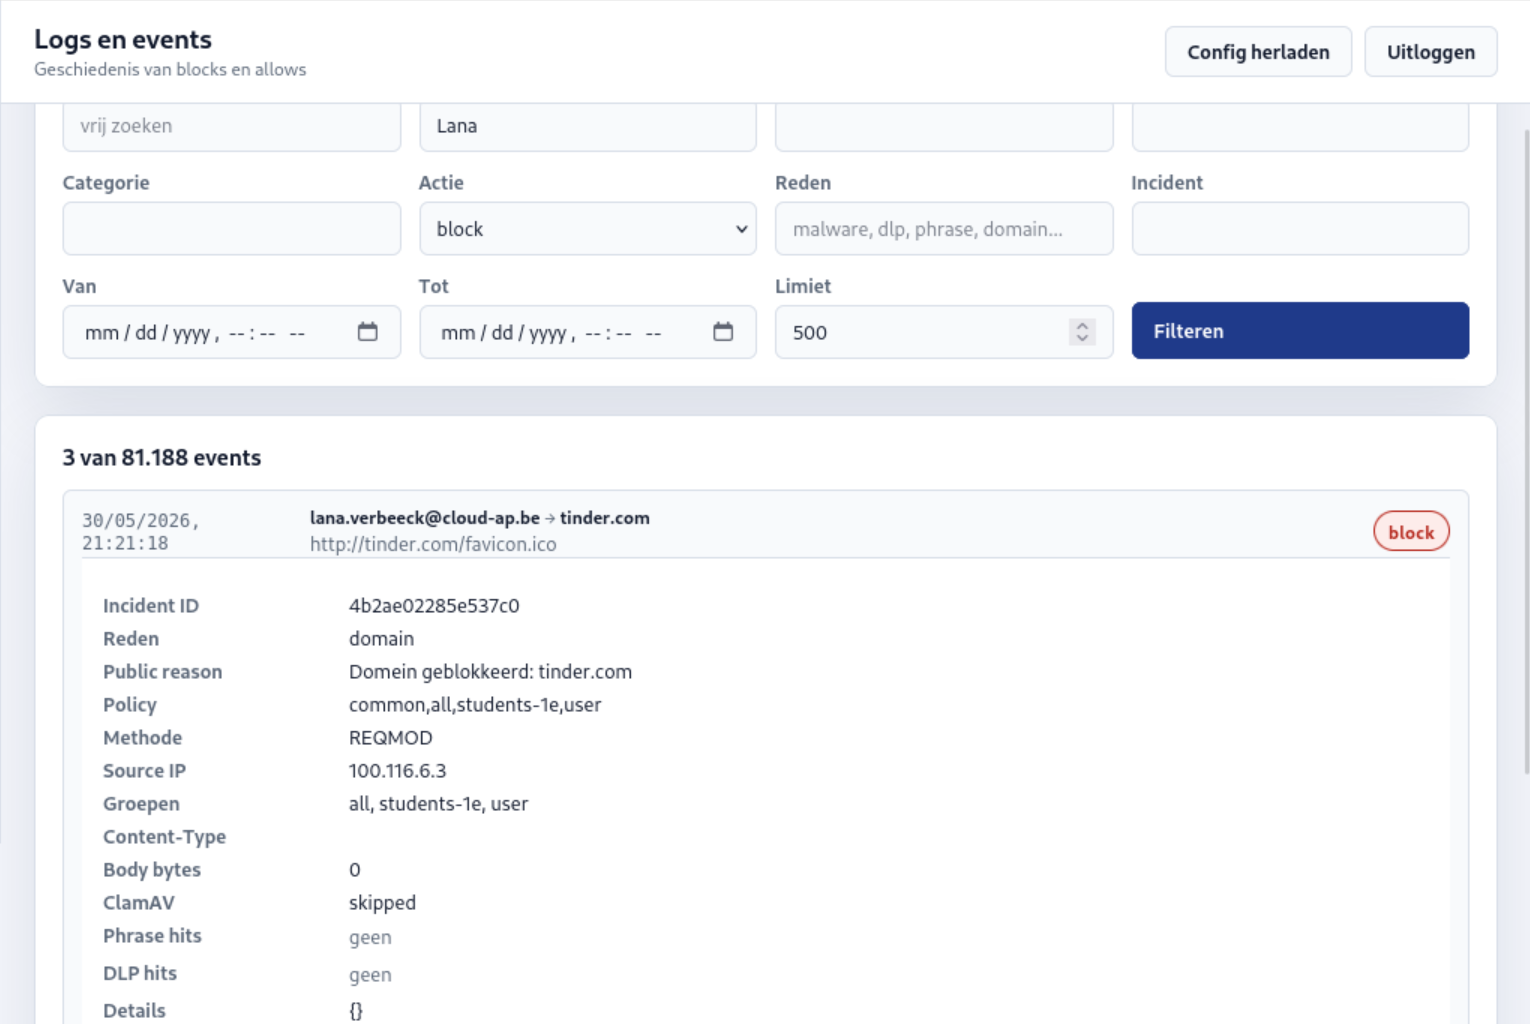
Methodiek: open de ICAP event logs of het dashboard en zoek het event van ID-T03/ID-T04. School ICAP Guard logt per beslissing onder andere action, reason, policy, user, source IP en groups. Dit is belangrijk voor transparantie richting beheerder.
Uitvoering via browser/GUI:
- Open School ICAP Guard-dashboard.
- Ga naar Events, Logs of Dashboard.
- Filter op het testdomein, Rocky Linux NetBird-IP of de testgebruiker.
- Controleer dat de volgende velden zichtbaar zijn:
- action:
blockofallow; - reason: bijvoorbeeld
domain,ut1,malware,dlpofclean; - user;
- source IP;
- groups;
- policy.
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Logevent | Bevat user en groups |
| Policy | Toegepaste policy is zichtbaar |
| Reden | Blokkeerreden is zichtbaar |
| Conclusie | Beheerder kan beslissing verklaren |
Bewijs:
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| ID-T01 | NetBird peer, gebruiker en groep vastleggen | Identity-based access - Basisvoorwaarde | Uitgevoerd |
| ID-T02 | Identity-sync naar ICAP controleren | Identity-based access - Uitstekend | Uitgevoerd |
| ID-T03 | Groepspolicy blokkeert gebruiker | Identity-based access - Uitstekend | Uitgevoerd |
| ID-T04 | Andere groep krijgt andere beslissing | Identity-based access - Uitstekend | Uitgevoerd |
| ID-T05 | Logs tonen user, groep, policy en reden | Transparantie + validatie - Uitstekend | Uitgevoerd |
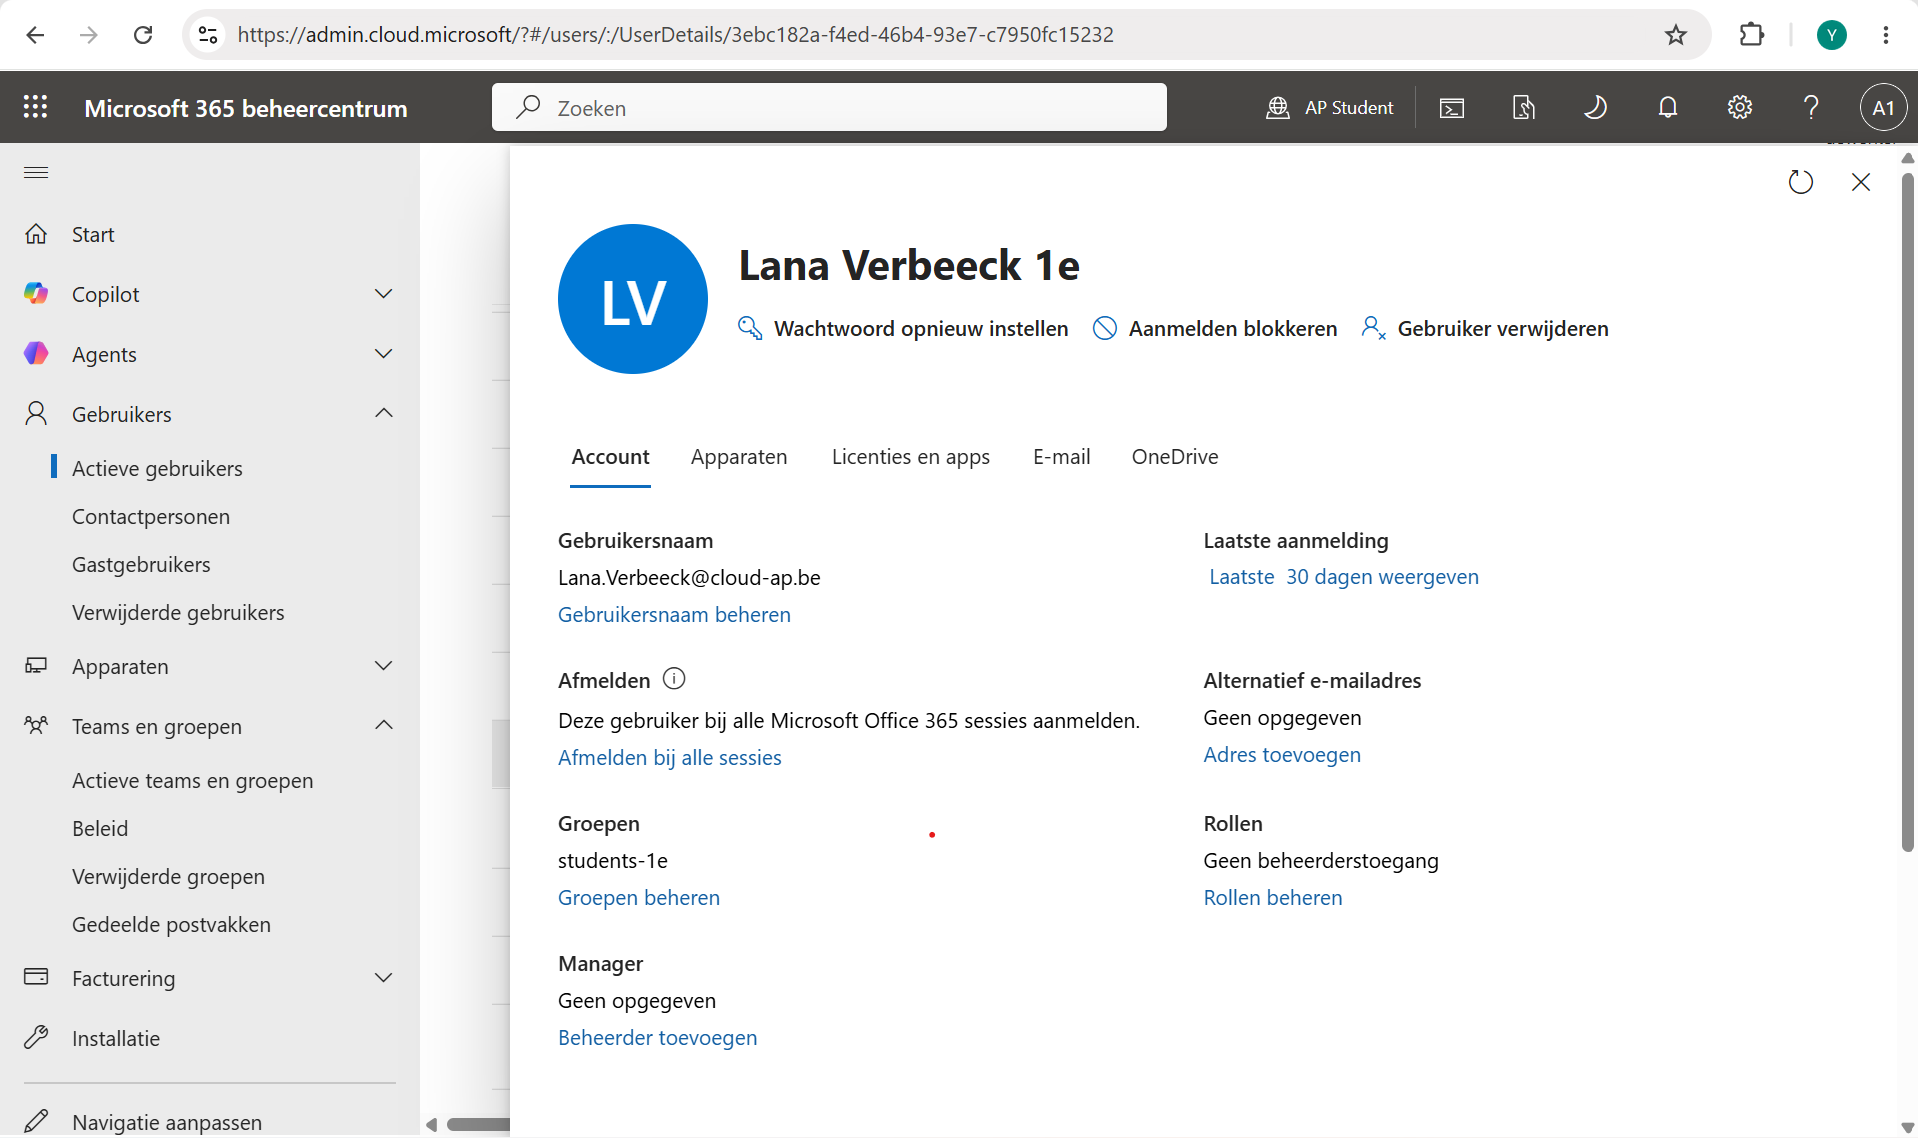
Extra bewijs: Microsoft Entra ID gebruikerssynchronisatie
Om aan te tonen dat de toegepaste toegangscontrole effectief gebaseerd is op gebruikersidentiteiten, werd een volledige synchronisatieketen opgezet tussen Microsoft Entra ID, NetBird en School ICAP Guard.
De testgebruikers werden eerst aangemaakt en beheerd binnen Microsoft Entra ID. Vanuit Entra ID worden zowel gebruikersaccounts als groepslidmaatschappen gesynchroniseerd naar NetBird via de ingebouwde identity-integratie. Hierdoor worden gebruikers in NetBird automatisch gekoppeld aan de juiste groepen die centraal in Entra ID worden beheerd.
Wanneer een gebruiker verbinding maakt met het NetBird-netwerk, krijgt de bijbehorende peer een uniek NetBird-IP-adres toegewezen. De synchronisatieservice netbird-users-sync.service haalt vervolgens periodiek de gebruikers-, groeps- en peerinformatie op uit de NetBird API. Deze gegevens worden verwerkt in het bestand /etc/school-icap-guard/users.json, waarin een mapping wordt bijgehouden tussen:
het NetBird-IP-adres; de gekoppelde gebruiker; de groepen waarvan de gebruiker lid is.
Bij het verwerken van webverkeer ontvangt School ICAP Guard via Squid het bron-IP van de client. Aan de hand van de eerder gesynchroniseerde mapping kan het systeem het verkeer koppelen aan de juiste gebruiker en groepen. Vervolgens worden de policies uit config.json geëvalueerd en wordt bepaald of een verzoek wordt toegestaan of geblokkeerd.
Deze architectuur bewijst dat de uiteindelijke toegangsbeslissing niet gebaseerd is op een statisch IP-adres, maar op de identiteit van de gebruiker en diens groepslidmaatschappen die afkomstig zijn uit Microsoft Entra ID. Hierdoor wordt een volledige identity-based access flow gerealiseerd van Entra ID tot aan de uiteindelijke webfiltering door School ICAP Guard.
Conclusie
De identity-based access-test is geslaagd wanneer de Rocky Linux NetBird-peer aan een gebruiker/groep gekoppeld is, deze mapping in School ICAP Guard zichtbaar is, en een webpolicy aantoonbaar anders werkt per groep. Voor de hoogste rubriekscore moet daarnaast duidelijk bewezen worden dat de gebruikte groepen uit Microsoft Entra ID komen of dat Entra-ID via vertrouwde headers/identity-flow in de policybeslissing zit.