Test: Per-applicatie toegang
Project: SASE Proof of Concept
Datum: 31-05-2026
Platform: Rocky Linux + Netbird + OPNsense + School ICAP Guard
Testclient: Rocky Linux, verbonden via Netbird client (peer rocky-mariam, overlay 100.116.198.151)
Verantwoordelijke: Rieam
Rubriekcriterium: Per-applicatie toegang (ZTNA)
Testomgeving
| Component | Waarde | Opmerking |
|---|---|---|
| Testclient | Rocky Linux | Browser + terminal |
| Identitybron | Microsoft Entra ID | Gesynchroniseerd naar Netbird |
| Netbird server | https://netbird.secure1e.org | Self-hosted op VPS 204.168.216.41 |
| Netbird overlay subnet | 100.116.0.0/16 | CGNAT range |
| OPNsense overlay-IP | 100.116.74.175 | Routing peer voor alle routes + interne gateway |
| Rocky Linux overlay-IP | 100.116.198.151 | Testclient peer |
| ICAP Server | 192.168.50.12/32 | Doelresource voor IT-Helpdesk |
| Intern subnet | 192.168.50.0/24 | Doelresource voor IT-Helpdesk + Admin |
| Testgebruikers | Mariam El Hajouti (students-1e), IT-helpdesk-account (IT-HELPDESK-1e) | Aangemaakt in Entra ID |
| Distribution Groups op besloten routes | IT-HELPDESK-1e, Admin-1e | Voor /32 en /24 routes |
| OPNsense firewallregels | Block van 100.116.0.0/16 (students) naar 192.168.50.0/24 en 192.168.50.12 | Aanvullende afdwingingslaag |
De verkeersflow voor deze test:
flowchart TD
    Client["Rocky Linux client<br/>peer in groep X"] -->|NetBird overlay wt0| OPN["OPNsense<br/>routing peer + exit node + gateway"]
    OPN -->|"1. Route-distributie op basis van groep<br/>2. Firewall: bron-IP filtering per groep"| Resources["Resources<br/>ICAP, LAN, internet"]

    style Client fill:#2563eb33,stroke:#2563eb
    style OPN fill:#ea580c33,stroke:#ea580c
    style Resources fill:#16a34a33,stroke:#16a34a
In deze setup wordt per-applicatie toegang afgedwongen door twee samenwerkende lagen:
- Netbird verzorgt de identiteitsgebaseerde route-distributie: alleen peers waarvan de groep in de Distribution Groups van een route staat, krijgen die route in hun Netbird-state.
- OPNsense verzorgt de uiteindelijke afdwinging van de toegangscontrole via firewallregels. Dit is nodig omdat OPNsense in onze architectuur tegelijk exit node én interne gateway is, zoals beschreven in Configuratie sectie 11.2.
ZT-T01. Netbird peer is online en verbonden
Doel: aantonen dat de Rocky Linux testclient daadwerkelijk via Netbird verbonden is met de SASE-omgeving voordat per-applicatie toegang getest wordt.
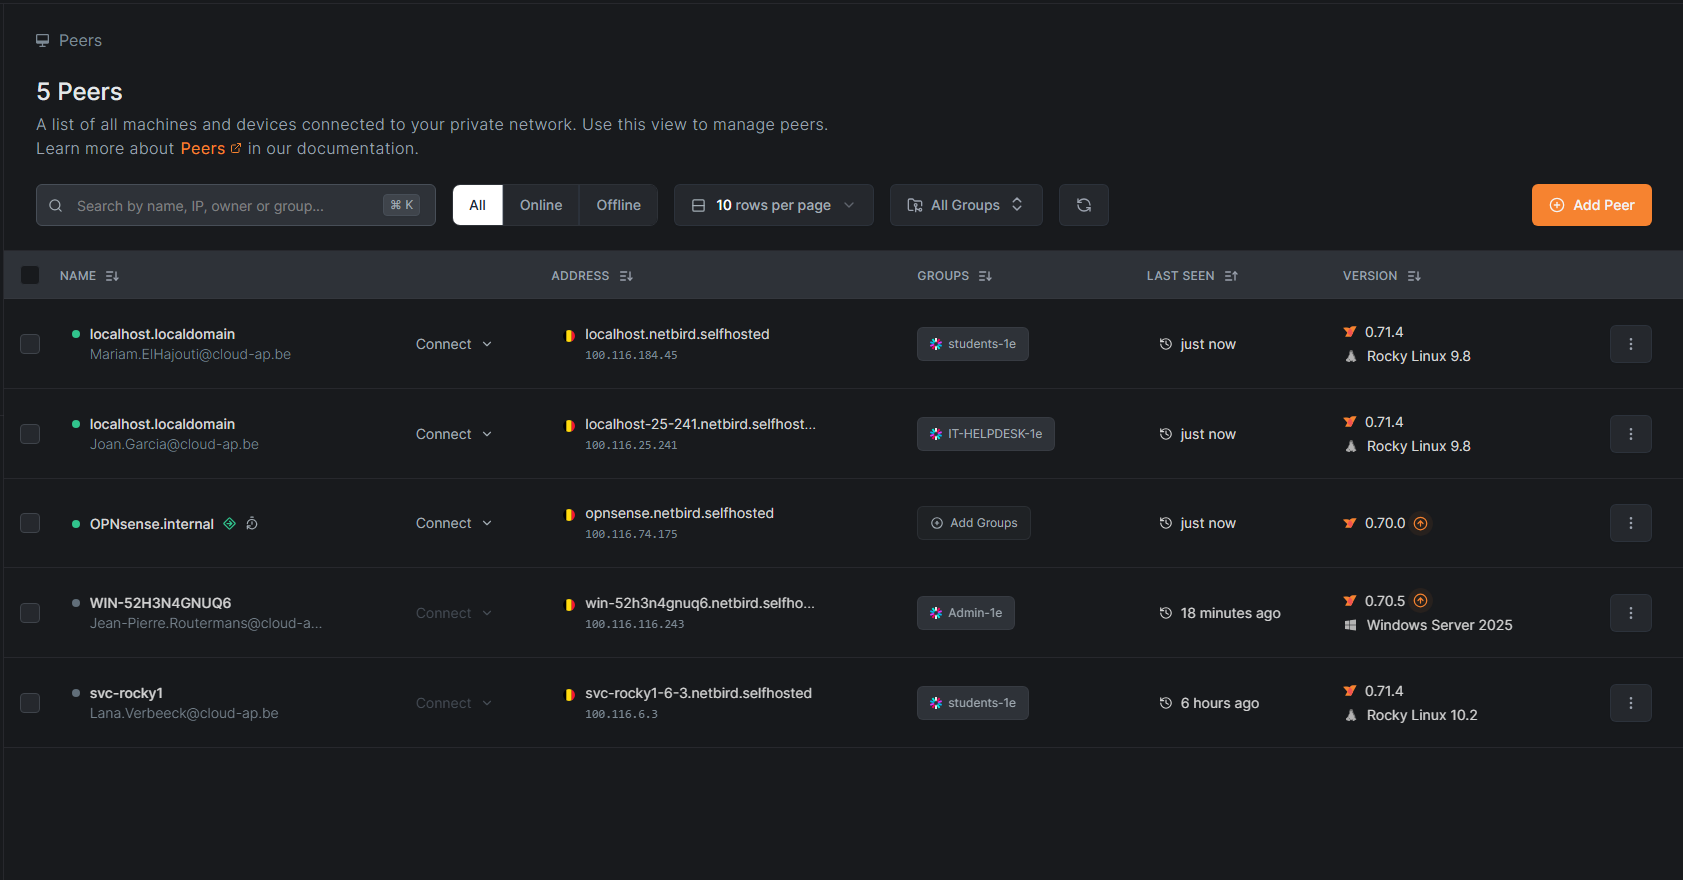
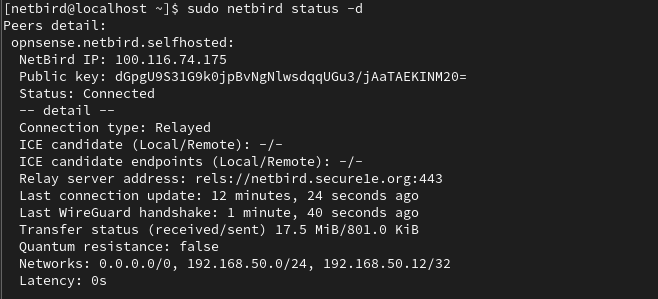
Methodiek: controleer in het Netbird-dashboard dat de peer online is met een geldig overlay-IP. Controleer daarna op Rocky Linux dat netbird status "Connected" rapporteert voor zowel Management als Signal.
Uitvoering via browser/GUI:
- Open https://netbird.secure1e.org en log in via Entra ID.
- Ga naar Peers.
- Zoek de peer rocky-mariam (of de hostname van de testclient).
- Controleer status (Online), laatste activiteit en het toegewezen overlay-IP.
Uitvoering via Rocky Linux terminal:
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Netbird-dashboard | Peer rocky-mariam staat Online |
| netbird status | Management: Connected, Signal: Connected |
| Last seen | < 30 seconden geleden |
Bewijs:
ZT-T02. IT-Helpdesk ontvangt en gebruikt de interne routes
Doel: aantonen dat een peer in de groep IT-HELPDESK-1e de routes naar de ICAP-server en het interne subnet ontvangt via Netbird, dat deze zichtbaar zijn op de client, en dat het interne IP daadwerkelijk bereikbaar is.
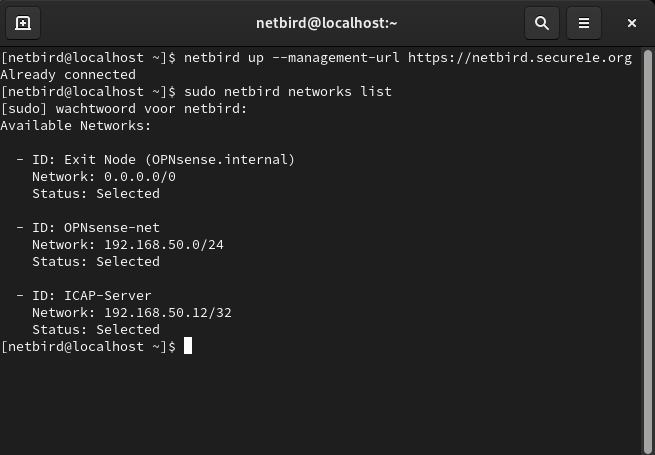
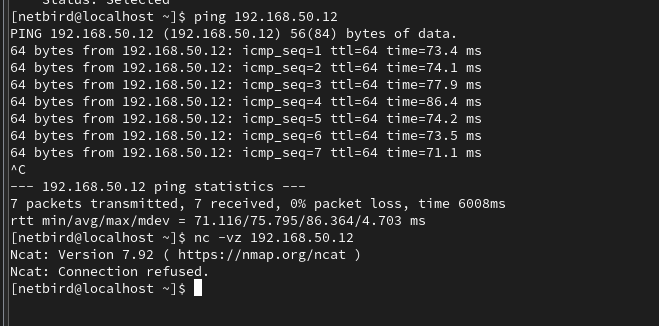
Methodiek: log in op Rocky Linux met de IT-helpdesk testaccount, controleer dat de routes 192.168.50.12/32 en 192.168.50.0/24 aanwezig zijn in sudo netbird networks list, en bevestig de bereikbaarheid via ping en nc op poort 13440.
Uitvoering via browser/GUI:
- Op Rocky Linux: sudo netbird down en daarna sudo netbird up --management-url https://netbird.secure1e.org, log in met de IT-helpdesk Entra-account.
- Controleer in het Netbird-dashboard dat de peer nu in groep IT-HELPDESK-1e zit.
Uitvoering via terminal:
# Welke routes ontvangt deze peer?
sudo netbird networks list

# Detail met groepen + route-source:
sudo netbird status -d

# Layer 3 bereikbaar?
ping -c 4 192.168.50.12

# Layer 4, ICAP poort:
nc -vz 192.168.50.12 13440
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Groepslidmaatschap | Peer in IT-HELPDESK-1e |
| sudo netbird networks list | Bevat 0.0.0.0/0 Exit Node, 192.168.50.12 ICAP Server, 192.168.50.0/24 OPNsense-net |
| Ping naar 192.168.50.12 | 4/4 packets received |
| nc -vz 192.168.50.12 13440 | Connection succeeded |
| Conclusie | ICAP-server is bereikbaar via tunnel voor IT-Helpdesk |
Bewijs:
ZT-T03. Student ontvangt geen interne routes via Netbird
Doel: aantonen dat een peer in students-1e géén routes naar de ICAP-server of het interne subnet ontvangt via Netbird. Dit is de identiteitsgebaseerde laag van de toegangscontrole.
Methodiek: log in op Rocky Linux als Mariam El Hajouti (groep students-1e) en controleer met sudo netbird networks list en sudo netbird status -d dat uitsluitend de exit-node route aanwezig is.
Uitvoering via browser/GUI:
- Op Rocky Linux: sudo netbird down en daarna sudo netbird up --management-url https://netbird.secure1e.org, log in met Mariam El Hajouti.
- Controleer in het Netbird-dashboard dat de peer nu in groep students-1e zit.
Uitvoering via terminal:
# Welke routes ontvangt deze peer?
sudo netbird networks list

# Detail met groepen + route-source:
sudo netbird status -d
Verwacht resultaat:
| Controlepunt | Verwachte waarde |
|---|---|
| Groepslidmaatschap | Peer in students-1e (en All) |
| sudo netbird networks list | Bevat uitsluitend 0.0.0.0/0 Exit Node. GEEN 192.168.50.12 of 192.168.50.0/24 |
| sudo netbird status -d | Groups: students-1e, All. Bij Networks staat alleen de exit node. |
| Conclusie | Netbird levert de interne routes niet aan Student-peers |
Bewijs:
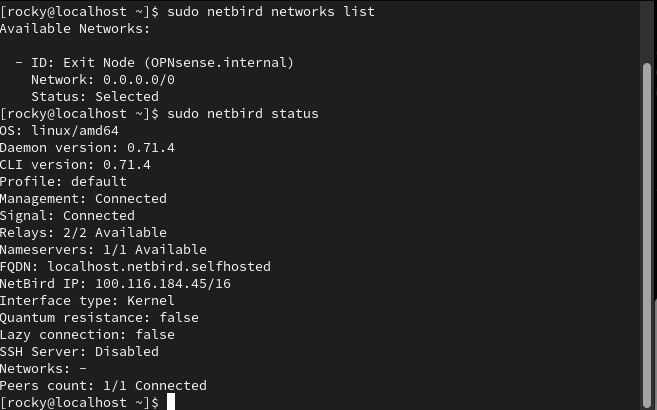
Bevinding tijdens validatie: ondanks het ontbreken van de interne routes in de Netbird-state, kon de Student-peer toch ping 192.168.50.12 en nc -vz 192.168.50.12 13440 succesvol uitvoeren. De oorzaak is dat OPNsense in onze architectuur tegelijk de Netbird-exit-node en de fysieke gateway is van het interne LAN-subnet. De Student-peer heeft wél een default-route via de exit node (0.0.0.0/0); pakketten naar 192.168.50.12 matchen die default-route, gaan via de tunnel naar OPNsense en worden daar volgens de normale LAN-routing doorgestuurd naar de interne host. Route-distributie alleen volstaat dus niet om de toegang volledig te blokkeren. De oplossing wordt gevalideerd in ZT-T04.
ZT-T04. OPNsense firewallregels dwingen toegangscontrole af
Doel: aantonen dat de aanvullende OPNsense firewallregels de student-peer effectief blokkeren bij het bereiken van 192.168.50.12 en het bredere LAN-subnet 192.168.50.0/24, terwijl IT-Helpdesk en Admin ongehinderd doorgang krijgen.
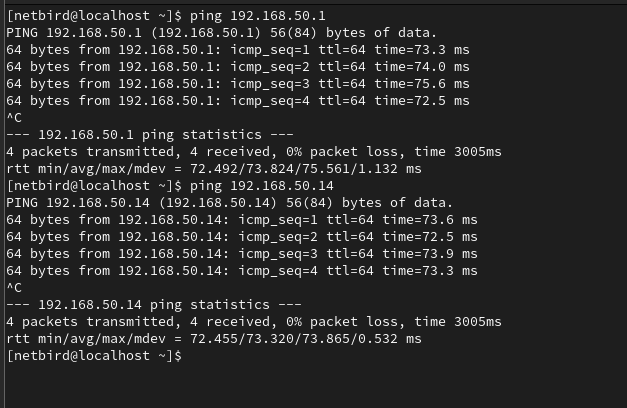
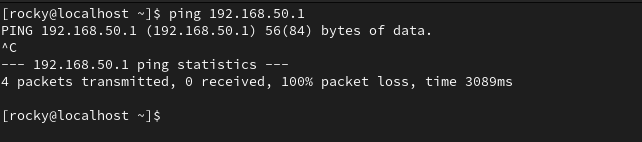
Methodiek: met de firewallregels actief op OPNsense (block van source 100.116.0.0/16 afkomstig van Student-peers naar 192.168.50.12 en 192.168.50.0/24) wordt voor beide testaccounts (Student en IT-Helpdesk) de bereikbaarheid van 192.168.50.1 (OPNsense LAN), 192.168.50.12 (ICAP) en 192.168.50.14 (Wazuh) getest.
Uitvoering op OPNsense (eenmalig):
Onder Firewall → Rules → NetBird worden de volgende regels toegevoegd:
| Volgorde | Action | Source | Destination | Port | Beschrijving |
|---|---|---|---|---|---|
| 1 | Block | 100.116.0.0/16 (zonder IT-helpdesk/admin IP-set) | 192.168.50.12 | any | Students kunnen ICAP niet bereiken |
| 2 | Block | 100.116.0.0/16 (zonder IT-helpdesk/admin IP-set) | 192.168.50.0/24 | any | Students kunnen LAN niet bereiken |
| 3 | Pass | 100.116.0.0/16 | 0.0.0.0/0 | 80, 443 | Exit-node verkeer blijft toegestaan |
Uitvoering via Rocky terminal:
# Als IT-helpdesk-account (positieve case):
ping -c 3 192.168.50.1
ping -c 3 192.168.50.12
ping -c 3 192.168.50.14

# Als Mariam / Student (negatieve case):
ping -c 3 -W 2 192.168.50.1
ping -c 3 -W 2 192.168.50.12
ping -c 3 -W 2 192.168.50.14
Verwacht resultaat:
| Controlepunt | IT-Helpdesk | Student |
|---|---|---|
| sudo netbird networks list bevat interne routes | Ja | Nee |
| Ping 192.168.50.1 (OPNsense LAN) | Ontvangen | Geen response (geblokkeerd door firewall) |
| Ping 192.168.50.12 (ICAP) | Ontvangen | Geen response (geblokkeerd door firewall) |
| Ping 192.168.50.14 (Wazuh) | Ontvangen | Geen response (geblokkeerd door firewall) |
| Exit-node verkeer (curl https://example.com) | Werkt | Werkt |
| Bewijs: |
Testoverzicht
| Test ID | Beschrijving | Rubriekscore | Status |
|---|---|---|---|
| ZT-T01 | Netbird peer online en verbonden | Per-applicatie toegang, basisvoorwaarde | Nog te verifiëren |
| ZT-T02 | IT-Helpdesk ontvangt en gebruikt interne routes | Per-applicatie toegang, uitstekend | Nog te verifiëren |
| ZT-T03 | Student ontvangt geen interne routes via Netbird | Identiteitsgebaseerde route-distributie | Nog te verifiëren |
| ZT-T04 | OPNsense firewallregels dwingen toegangscontrole af | Per-applicatie toegang, uitstekend | Nog te verifiëren |
Conclusie
Per-applicatie toegang in deze SASE-architectuur wordt gerealiseerd door twee samenwerkende lagen:
-
Netbird distribueert routes op basis van Microsoft Entra-groepslidmaatschap. Gebruikers in IT-HELPDESK-1e en Admin-1e ontvangen 192.168.50.12/32 en 192.168.50.0/24; gebruikers in students-1e ontvangen alleen de exit-node route 0.0.0.0/0. Dit is gevalideerd via sudo netbird networks list en sudo netbird status -d op de Rocky-client.
-
OPNsense dwingt de uiteindelijke toegangscontrole af via firewallregels. Tijdens validatie bleek dat route-distributie alleen onvoldoende was, omdat OPNsense tegelijk exit node én gateway van het interne subnet is: pakketten van Student-peers konden via de default-route alsnog interne hosts bereiken. Met aanvullende block-regels op OPNsense (Source: student overlay-IP-range, Destination: 192.168.50.0/24 en 192.168.50.12) wordt deze restpath gesloten en blijft IT-Helpdesk- en Admin-verkeer onaangetast.
De combinatie levert een Zero Trust Network Access-resultaat waarbij de toegang tot interne resources volledig wordt bepaald door de Entra-groep van de gebruiker, en die toegang op zowel route-niveau (Netbird) als pakket-niveau (OPNsense firewall) wordt afgedwongen.
Conclusie: transparante proxy — Headscale vs Netbird
Tijdens de eerste fase van het project werd de ZTNA-component geïmplementeerd met Headscale (self-hosted Tailscale). In die configuratie functioneerde de transparante proxy via OPNsense zonder problemen: verkeer van VPN-clients werd door PF (packet filter) correct geredirect naar Squid op poort 3128/3129, SSL-bump werkte, en ICAP-inspectie was volledig operationeel.
Na de migratie naar Netbird — om identity-based access, Entra ID groepssynchronisatie, MFA, posture checks en per-applicatie route-distributie mogelijk te maken — stopte de transparante proxy met werken, ondanks identieke Squid- en PF-configuratie op OPNsense.
Het vermoedelijke verschil zit in hoe beide oplossingen de tunnel-interface aanmaken op OPNsense. De Headscale/Tailscale plugin creëerde een tunnel-interface die door de OPNsense kernel werd behandeld als een reguliere netwerkinterface, waardoor PF redirect-regels (Destination NAT) het verkeer konden onderscheppen en naar Squid doorsturen. De Netbird plugin daarentegen maakt een wt0-interface aan van het type Userspace — bevestigd in de netbird status output op OPNsense (Interface type: Userspace). Bij een userspace WireGuard-implementatie worden pakketten niet op dezelfde manier door de kernel-netwerkstack verwerkt. tcpdump op wt0 toonde het link-type als NULL (BSD loopback) in plaats van Ethernet, wat bevestigt dat het geen standaard netwerkinterface is. PF redirect-regels werken mogelijk niet correct op dit type interface, waardoor verkeer wel op de juiste poort aankomt maar niet door Squid wordt opgepakt.
Dit verklaart waarom de transparante proxy werkte op Headscale (kernel-mode interface, PF kan redirecten) en niet op Netbird (userspace interface, PF redirect faalt). De OPNsense Netbird plugin biedt geen optie om kernel-mode WireGuard af te dwingen, en de OPNsense-versie van de plugin (0.66.3) ondersteunt deze functionaliteit niet.
De migratie naar Netbird was een bewuste keuze: de ZTNA-functionaliteiten die Netbird biedt (identity-aware routing, Entra ID integratie, posture checks, per-groep route-distributie) wegen op tegen het verlies van de transparante proxy. De workaround — een manuele proxy-instelling in Firefox — herstelt de volledige inspectieketen (Squid → SSL-bump → ICAP → ClamAV) en is operationeel.