Testplan — Suricata IDS
Component: VM1 — PoP Node Verantwoordelijke: Hennie Datum: 11/05/2026 (laatste update: 03/06/2026)
TP-IDS-01: Suricata service actief op WAN en LAN
Doel: Verifiëren dat Suricata draait en verkeer inspecteert op beide interfaces.
Voorwaarden:
- Suricata IDS ingeschakeld in OPNsense
- Interfaces: WAN en LAN geselecteerd
- Promiscuous mode aan
Stappen:
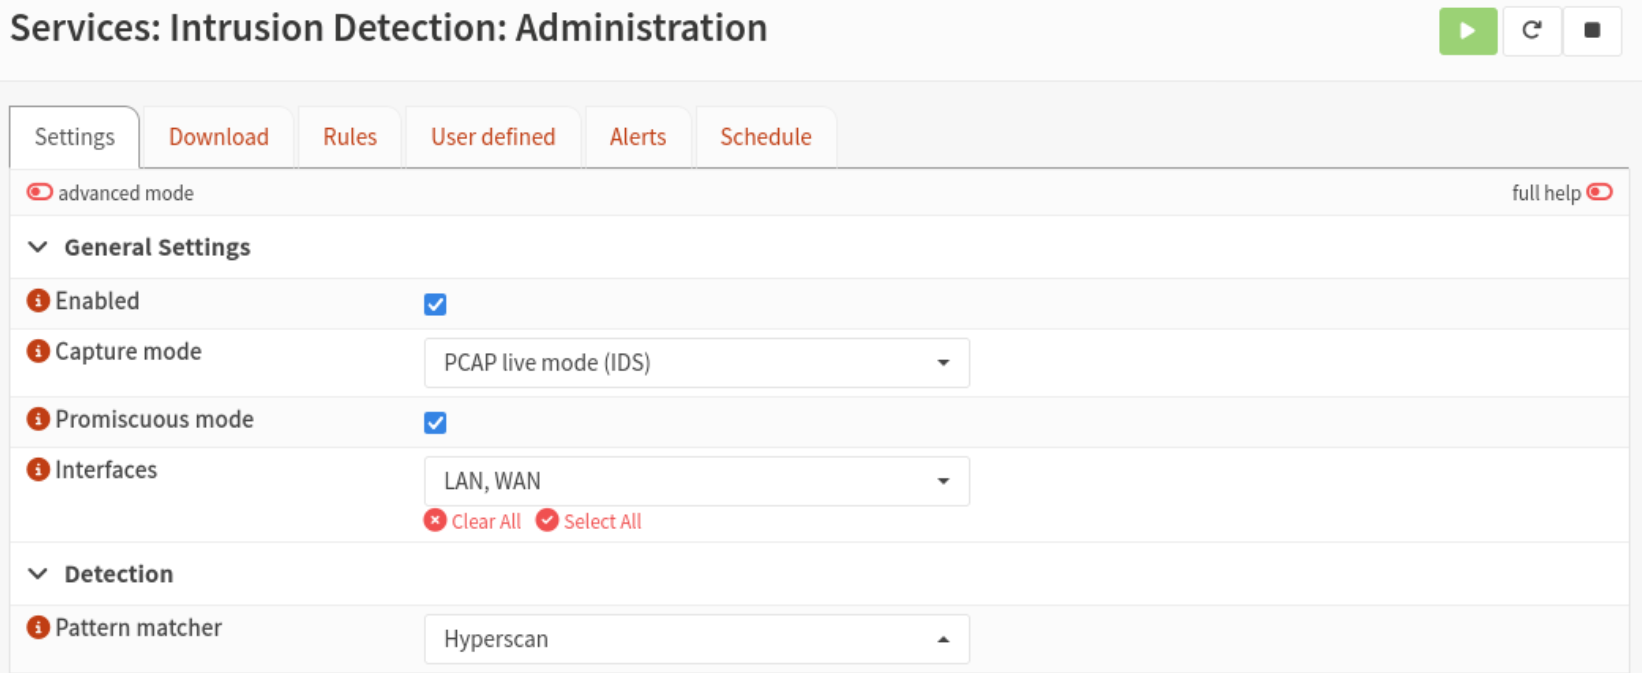
- Navigeer naar Services → Intrusion Detection → Administration → Settings
- Enabled staat aangevinkt, Capture mode is IDS, Interfaces is zowel LAN als WAN
 3. Service is up and running
Verwacht resultaat:
- Suricata service status: running
- Beide interfaces geselecteerd
Status: Geslaagd
TP-IDS-02: ET Open rulesets geladen
Doel: Verifiëren dat de Emerging Threats Open rulesets correct gedownload en geactiveerd zijn.
Voorwaarden:
- Suricata actief
Stappen:
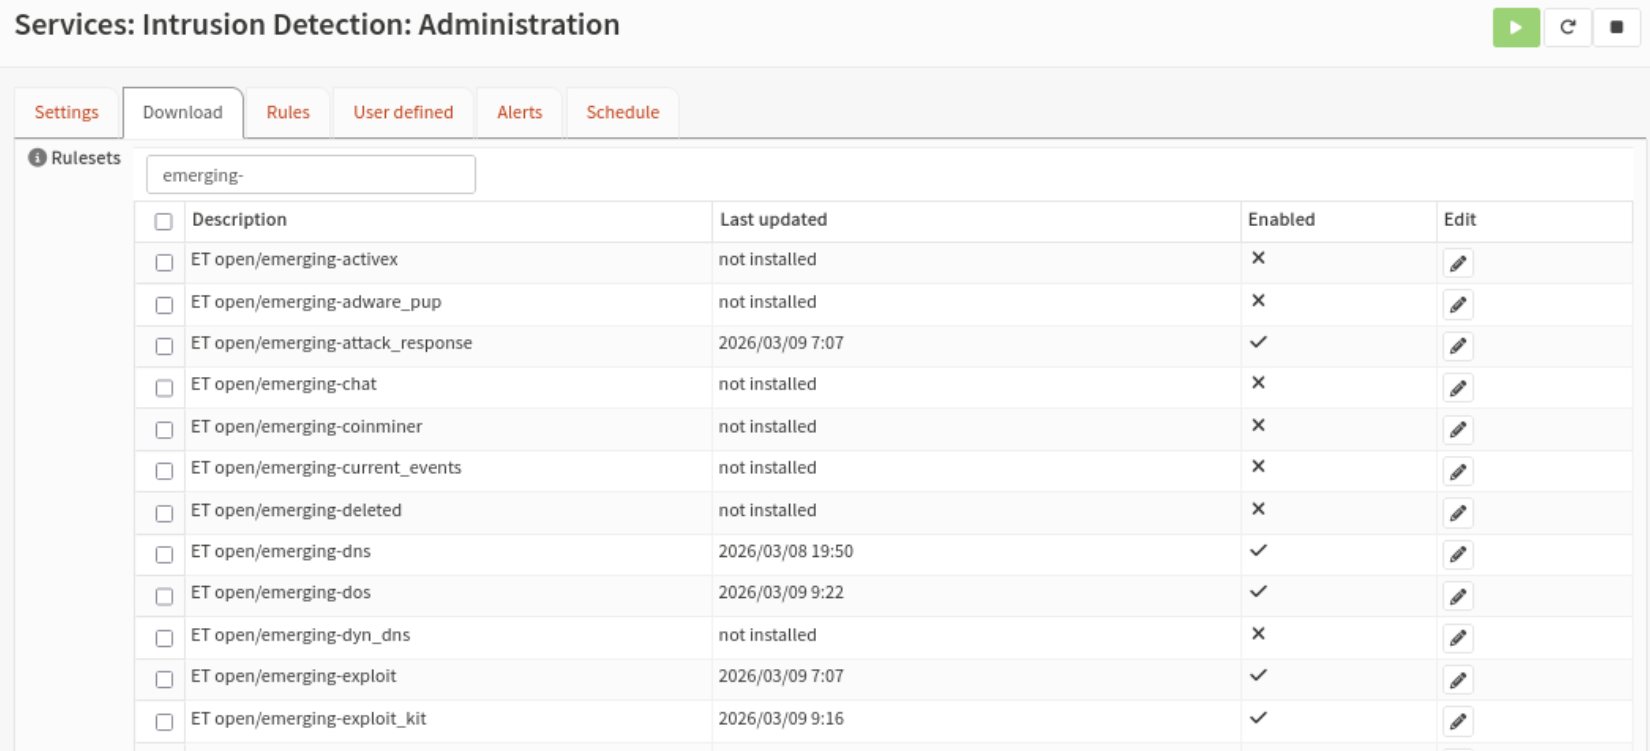
- Navigeer naar Services → Intrusion Detection → Administration → Download
- Volgende rulesets zijn enabled:
- emerging-malware
- emerging-exploit
- emerging-scan
- emerging-phishing
- emerging-dns
- emerging-dos
- emerging-attack_response
- emerging-botcc
- emerging-web_server
- threatview_CS_c2
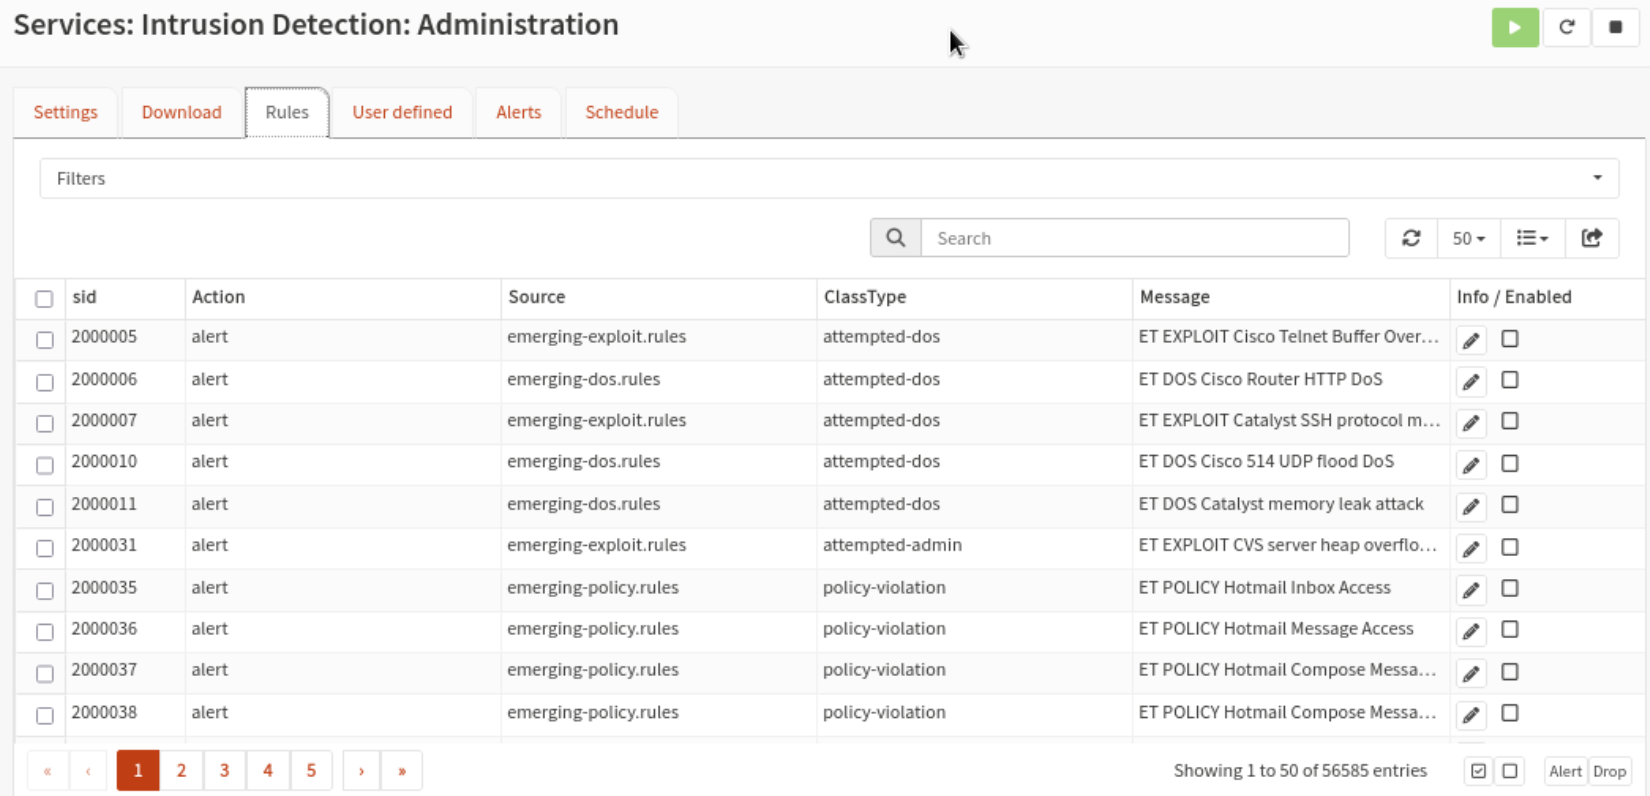
 3. Rules zijn geladen
Verwacht resultaat:
- Alle geselecteerde rulesets tonen groene checkmark
- Rules tab toont duizenden actieve rules
Status: Geslaagd
TP-IDS-03: Alert genereren via testverkeer
Doel: Verifiëren dat Suricata verdacht verkeer detecteert en een alert genereert.
Voorwaarden:
- Suricata actief met ET Open rulesets
- Rocky VM op LAN
Stappen:
- Op Rocky VM terminal:
curl http://testmynids.org/uid/index.html
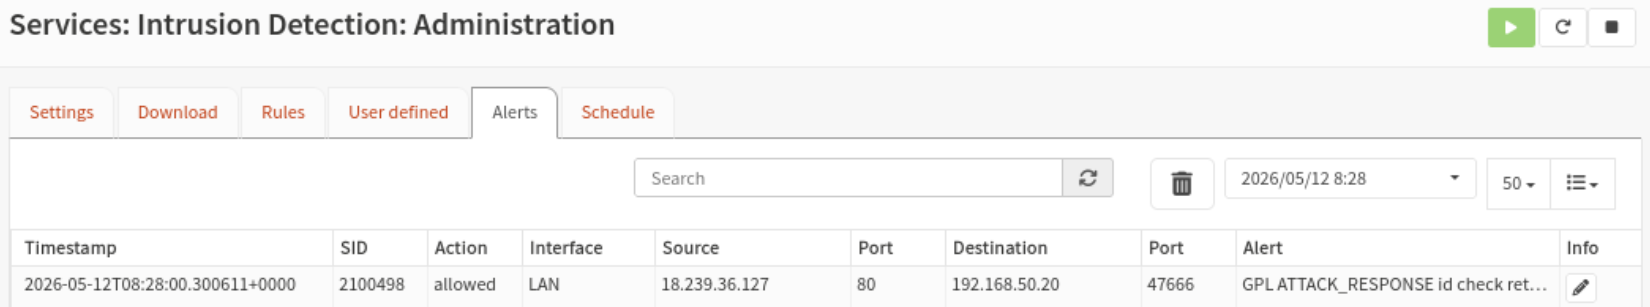
 2. Navigeer naar Services → Intrusion Detection → Administration → Alerts
Verwacht resultaat:
- Eén of meerdere nieuwe alerts zichtbaar
- Source IP: 192.168.50.20 (Rocky VM)
- Interface: LAN en/of WAN
- Action: allowed (IDS-modus)
Status: Geslaagd (na resolutie — zie hieronder)
Resolutie
Bij eerste uitvoering verschenen geen alerts, ondanks dat de DNS-ruleset enabled was en de curl correct werd uitgevoerd op Rocky. Diagnose:
- Suricata service draaide
- Alle DNS-rules waren enabled
- Curl werd succesvol uitgevoerd
- Maar de
testmynids.org-signature behoort totemerging-info/emerging-malware, niet totemerging-dns
Oplossing: aanvullende rulesets enablen (emerging-malware, emerging-exploit, emerging-attack_response, emerging-web_server) via Download → toepassen → Rules tab → alles enablen → opnieuw testen.
Na de fix verschenen alerts correct in de Alerts-tab (ET INFO, ET USER_AGENT) op zowel LAN als WAN interface.
TP-IDS-04: DNS-verkeer detectie
Doel: Verifiëren dat Suricata DNS-verkeer op het LAN detecteert en logt.
Voorwaarden:
- Suricata actief met emerging-dns ruleset
- Unbound DNS actief op OPNsense
Stappen:
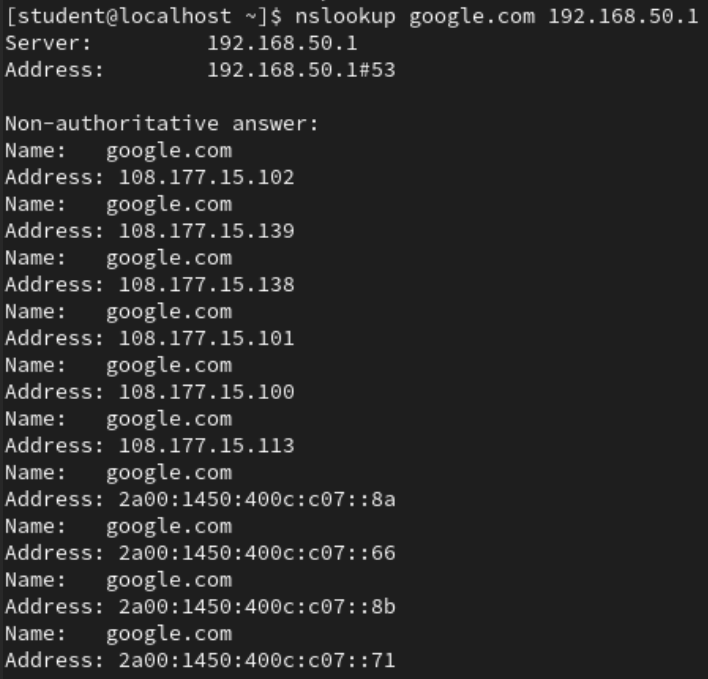
- Op Rocky VM:
nslookup google.com 192.168.50.1
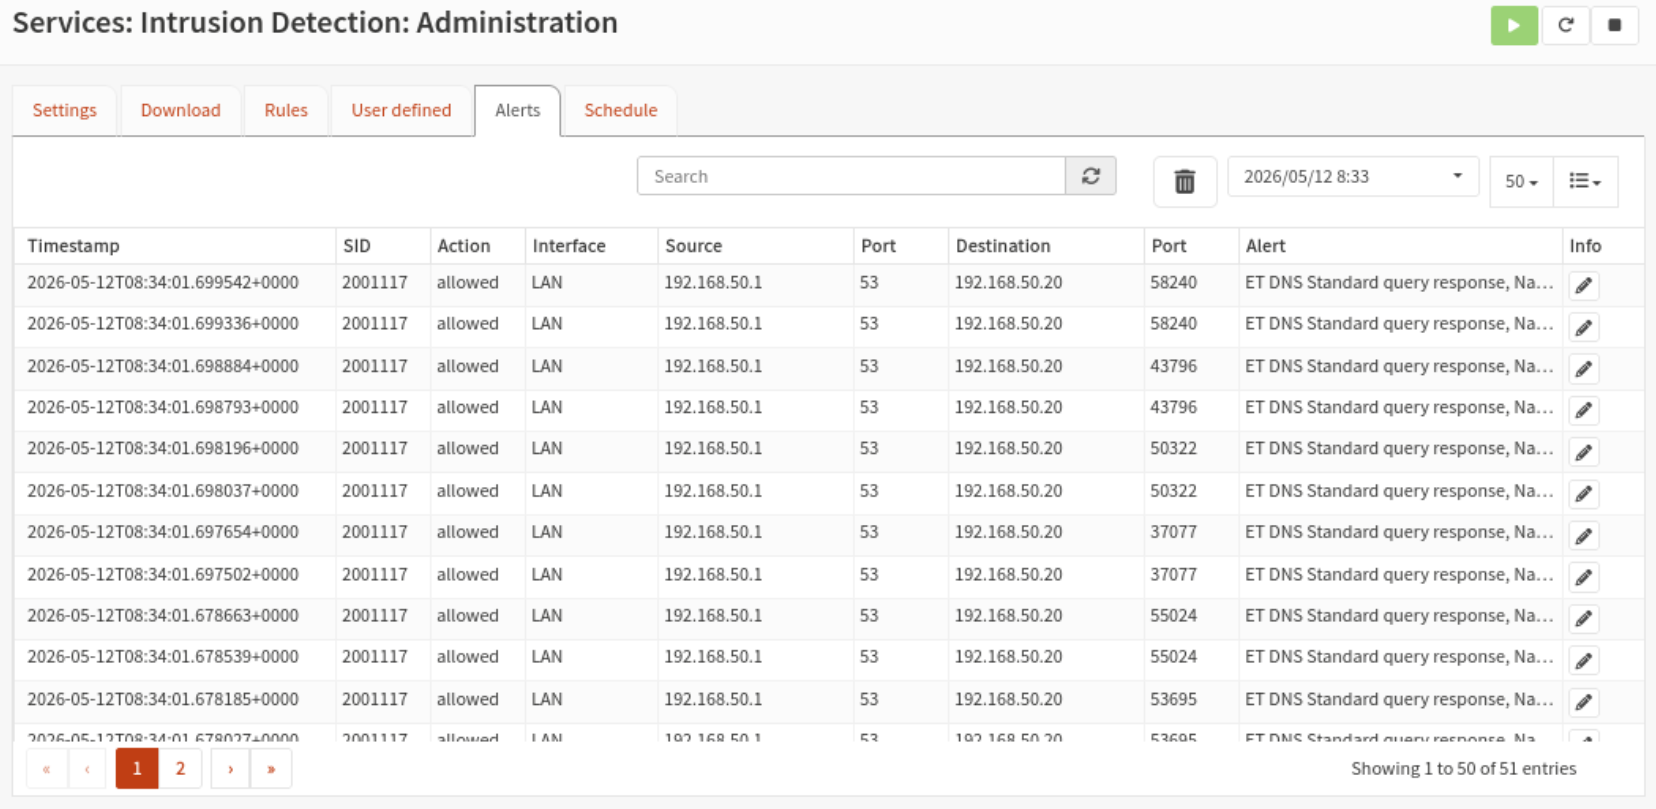
 2. Navigeer naar Services → Intrusion Detection → Administration → Alerts → filter op
ET DNS
Verwacht resultaat:
- ET DNS Standard alerts zichtbaar
- Source: 192.168.50.1 (OPNsense/Unbound)
- Interface: LAN
- Port: 53
Status: Geslaagd
TP-IDS-05: IDS-modus — geen blokkering
Doel: Verifiëren dat Suricata in IDS-modus verkeer detecteert maar niet blokkeert (in tegenstelling tot IPS-modus).
Voorwaarden:
- Suricata in IDS-modus (Capture mode = IDS, niet IPS)
- Werkende alert uit TP-IDS-03
Stappen:
- Op Rocky VM:
curl http://testmynids.org/uid/index.html

Verwacht: response-body bevat uid=0(root) gid=0(root) groups=0(root).
Dit is geen echte exploit — testmynids.org levert opzettelijk deze tekst om IDS-rules te triggeren.
- Controleer dat curl een HTTP-response terugkrijgt (verkeer is niet geblokkeerd)
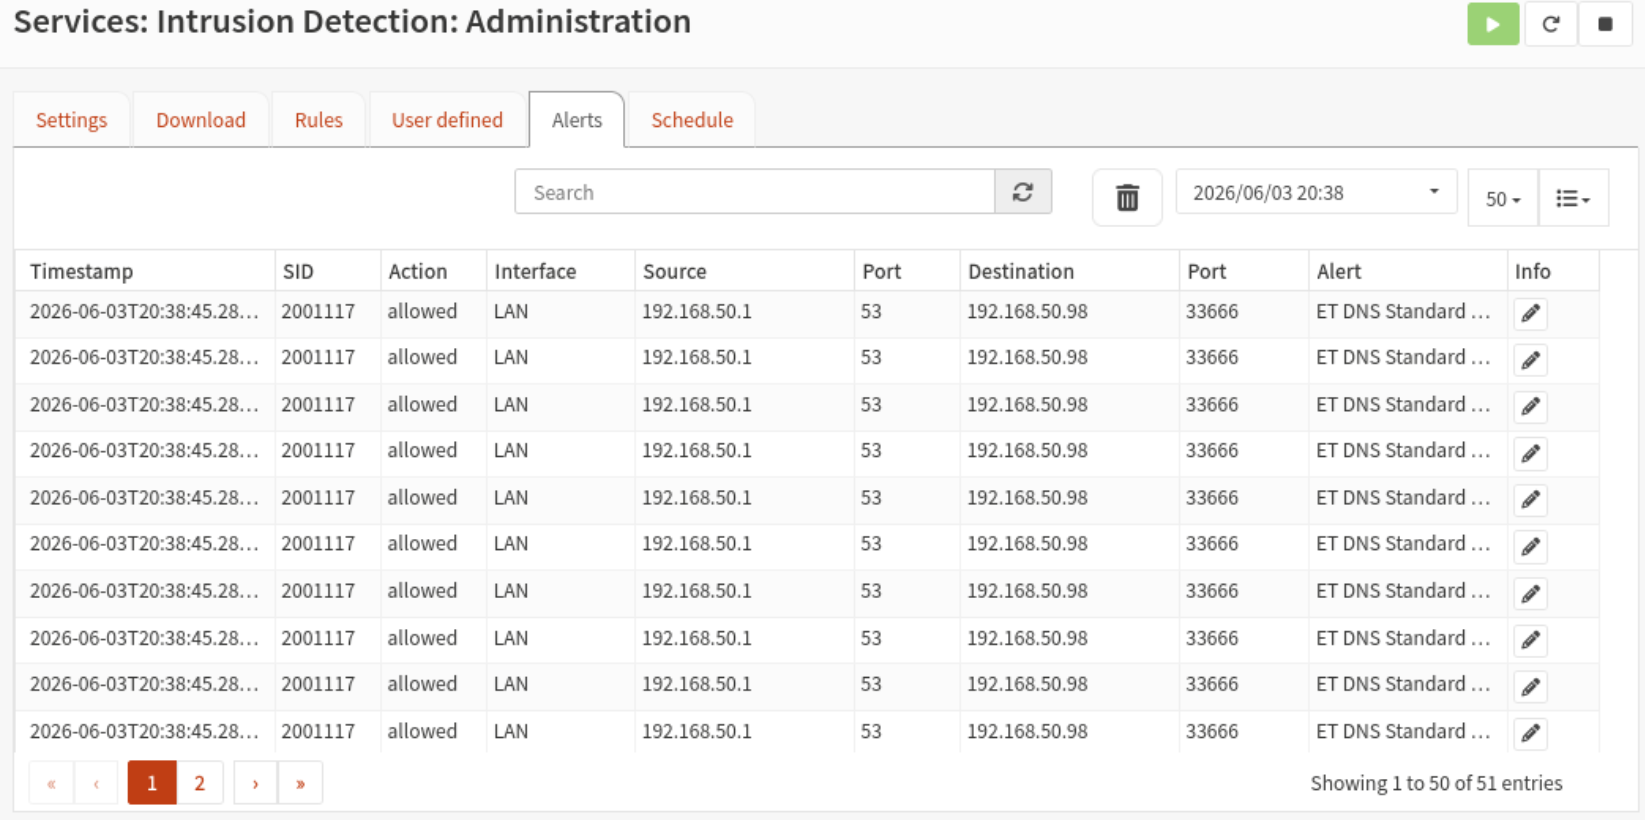
- Controleer in Alerts dat de Action-kolom
allowedtoont (nietblockedofdropped)
Verwacht resultaat:
- Curl ontvangt response-body met
uid=0(root)...-text (de testmynids signature-trigger) - Alert verschijnt in Alerts-tab
- Action =
allowed— verkeer is gedetecteerd maar niet geblokkeerd
Status: Geslaagd
TP-IDS-06: Suricata eve.json logging
Doel: Verifiëren dat Suricata alerts worden opgeslagen in het eve.json logformaat (machine-leesbaar voor SIEM-forwarding).
Voorwaarden:
- Suricata actief
- Minstens één alert gegenereerd (via TP-IDS-03 of TP-IDS-04)
Stappen:
- Op OPNsense shell:
tail -20 /var/log/suricata/eve.json
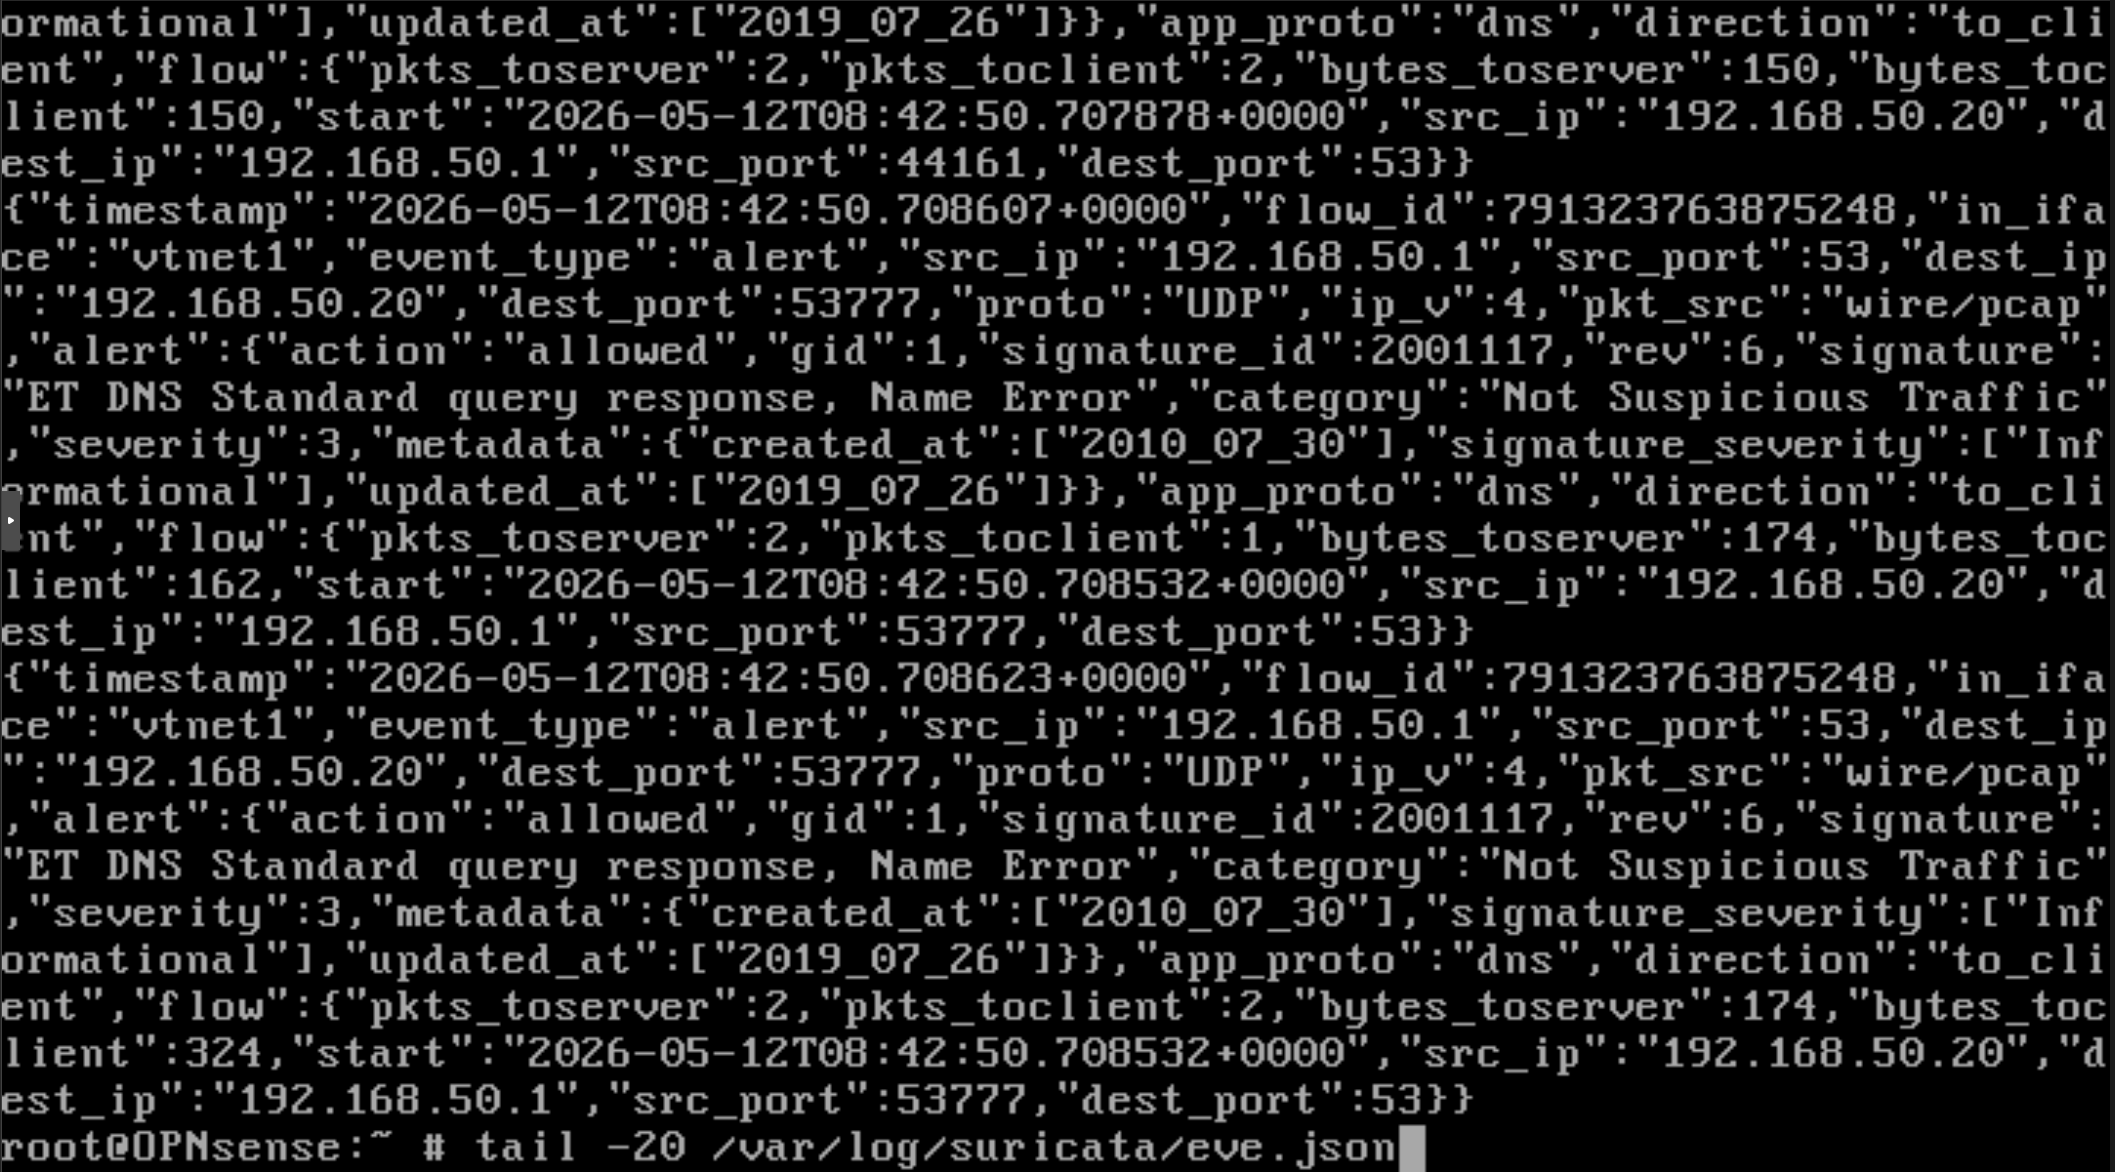 2. Verifieer aanwezigheid van velden:
event_type, alert, src_ip, dest_ip, signature, severity
Verwacht resultaat:
- eve.json bevat JSON-entries (één per regel)
- Alert-entries bevatten:
timestamp,src_ip,dest_ip,signature,severity
Status: Geslaagd
TP-IDS-07: Suricata alerts in Wazuh SIEM
Doel: Verifiëren dat Suricata-alerts via de Wazuh-agent op OPNsense centraal zichtbaar worden in het SIEM-dashboard. Dit toont de end-to-end SASE-loggingketen aan: IDS → agent → manager → indexer → dashboard.
Voorwaarden:
- Wazuh-manager actief op VM4 (
192.168.50.14) - Wazuh-agent geïnstalleerd op OPNsense (plugin
os-wazuh-agent) - Agent geregistreerd onder naam
opnsense(zichtbaar viaagent_control -lop VM4) - Suricata actief met geladen rulesets
Stappen:
- Op Rocky VM: trigger een alert die ook via TP-IDS-03 werkt:
-
Wacht 30-60 seconden zodat de agent de eve.json-entry verwerkt en doorstuurt.
-
Op Wazuh-dashboard (
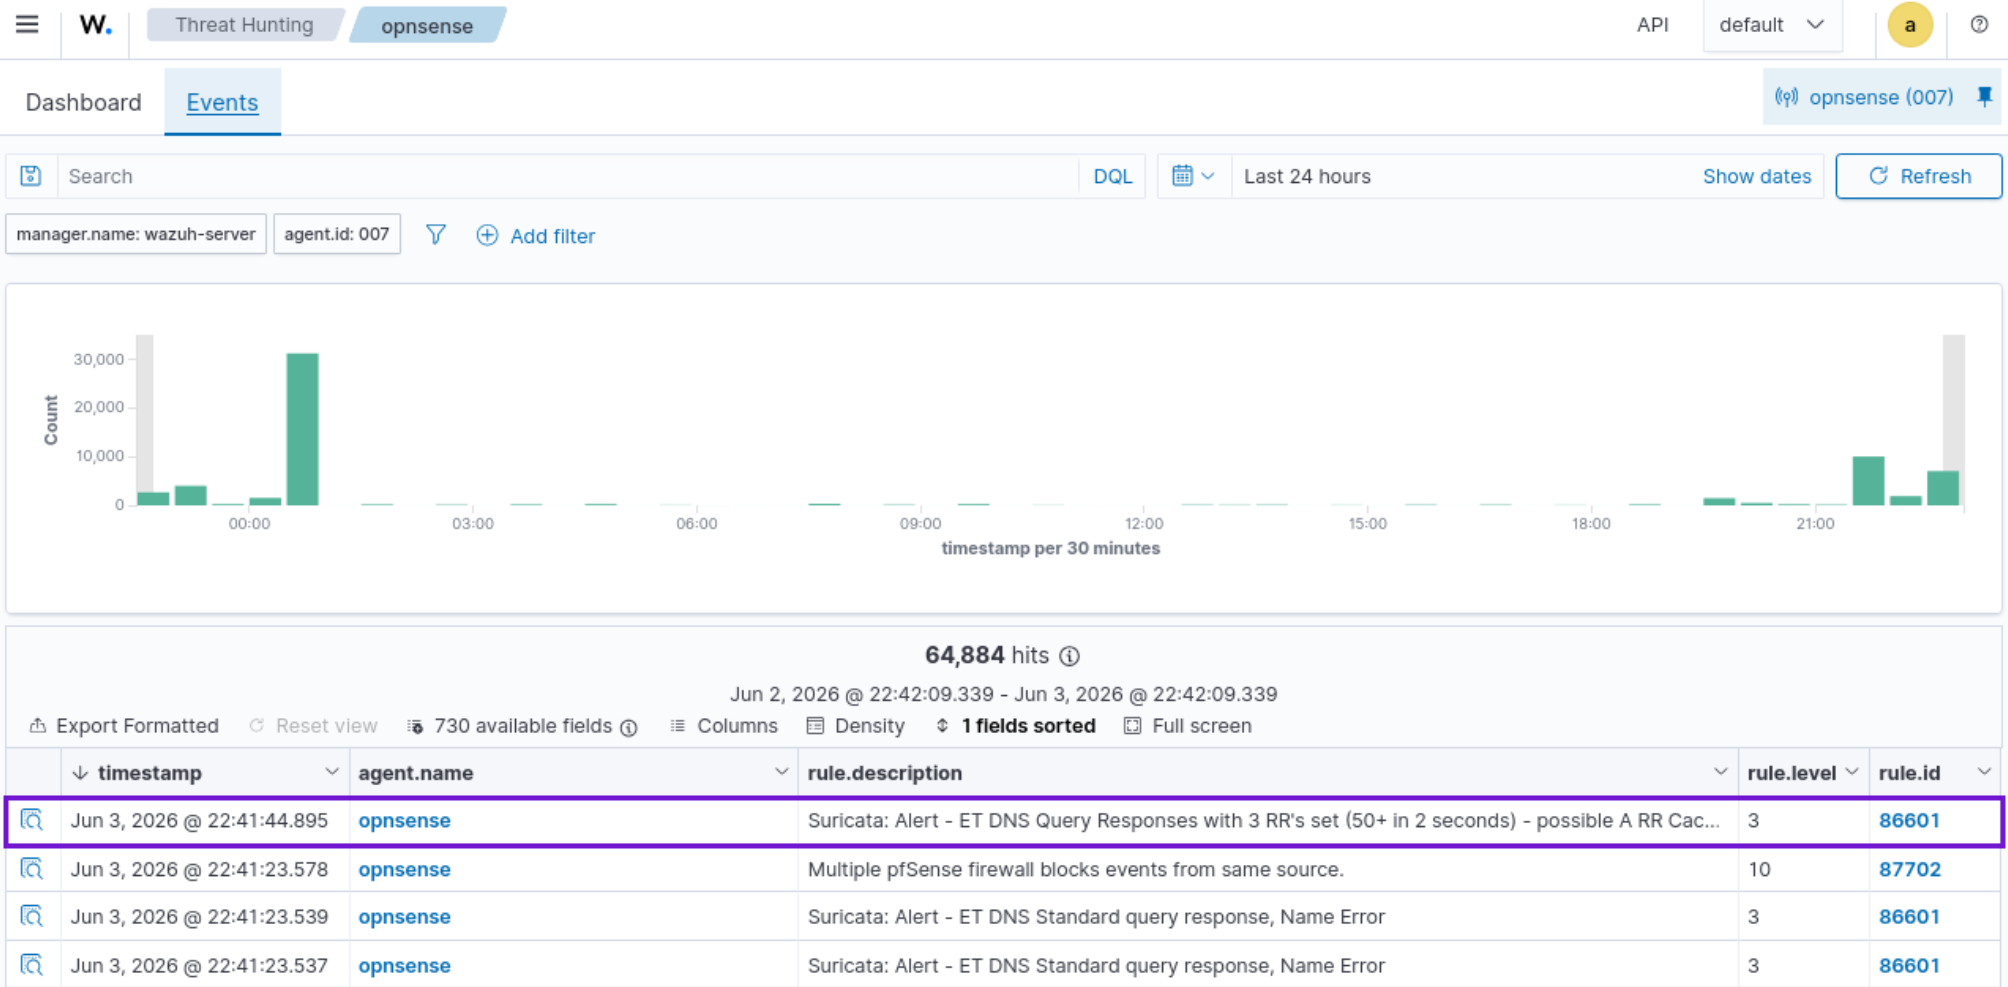
https://192.168.50.14): navigeer naar Endpoints → opnsense → Threat Hunting → Events -
Filter op
data.alert.signatureof zoek opsuricatain het zoekveld.
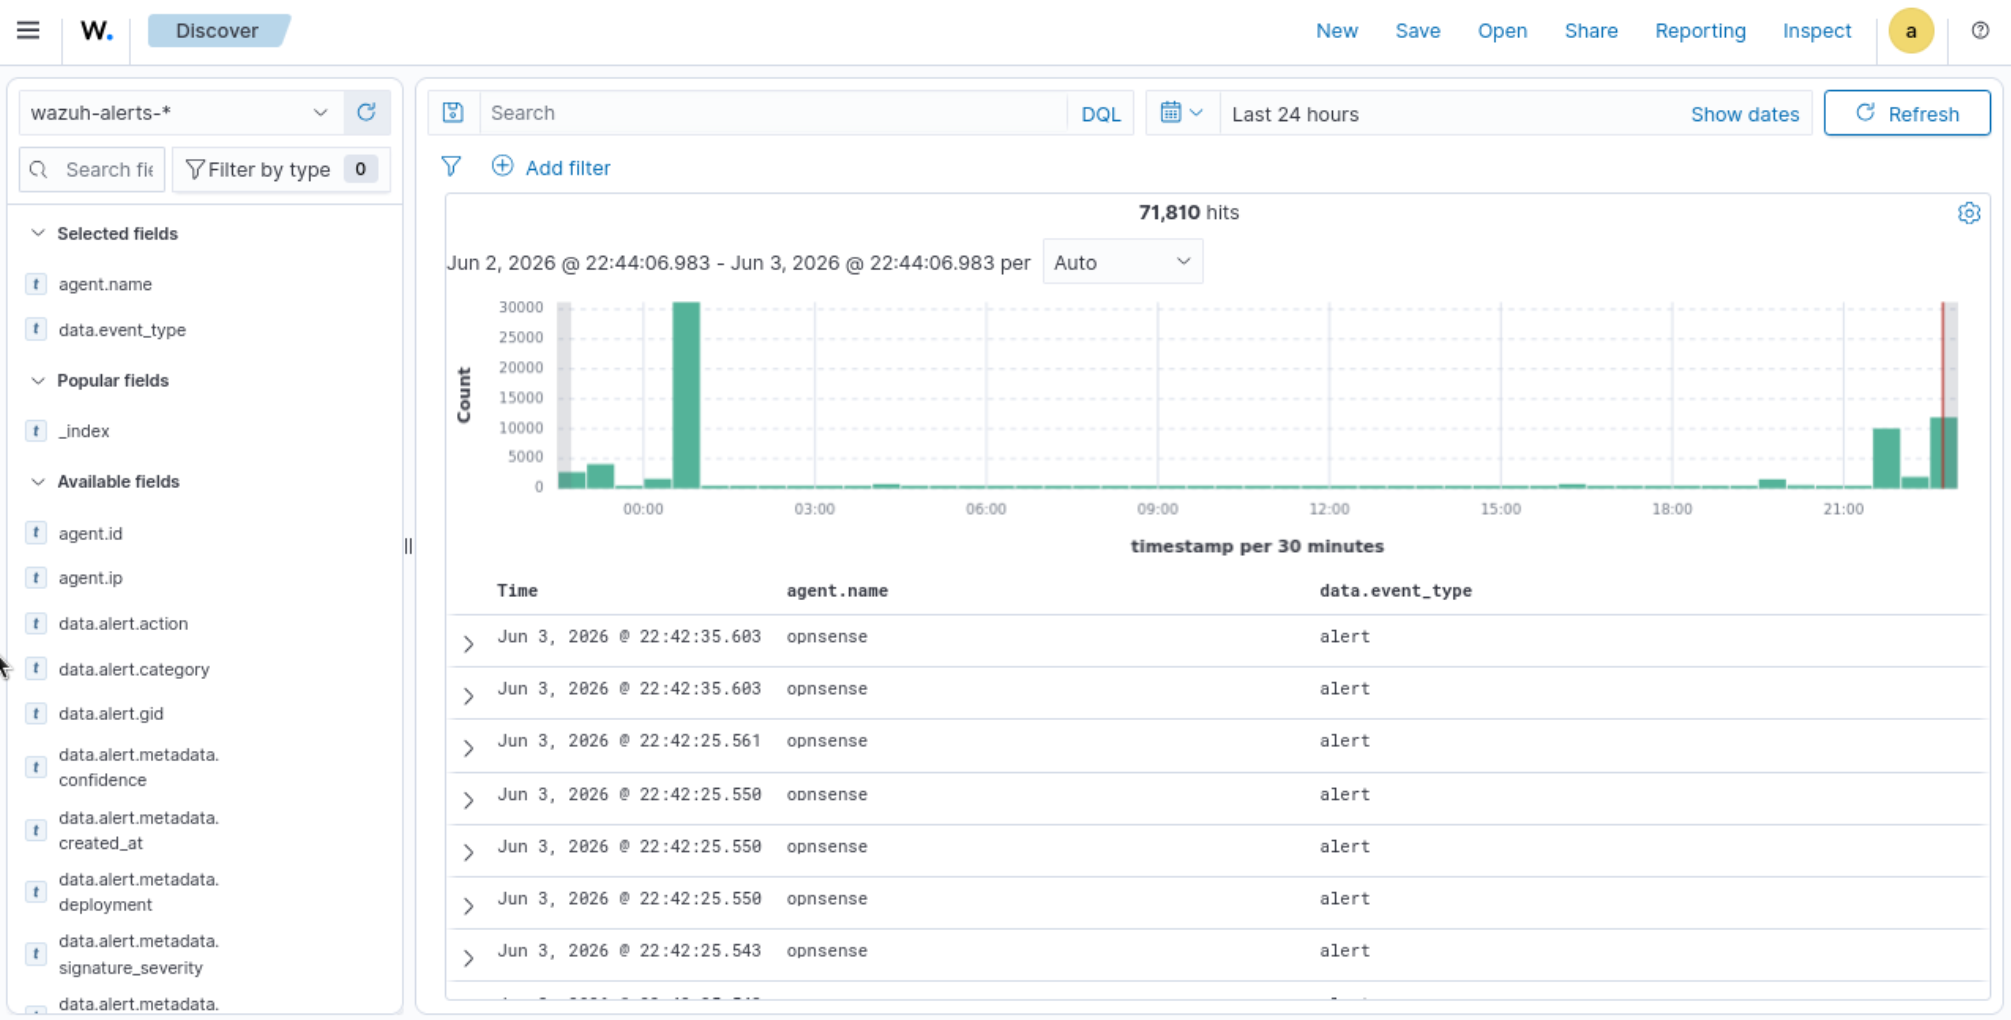
- Cross-check via Explore → Discover op index
wazuh-alerts-*met filteragent.name: opnsenseendata.event_type: alert.
Verwacht resultaat:
- De Suricata-alert die in OPNsense zichtbaar was, verschijnt ook in het Wazuh-dashboard onder agent
opnsense. - Event bevat de Suricata-signature, source/destination IPs, en severity.
- Cross-agent search toont dat dezelfde alert door OPNsense's eve.json is geleverd.
Status: Geslaagd
TP-IDS-08: Scan-detectie (Nmap)
Doel: Verifiëren dat Suricata netwerkscans detecteert via de emerging-scan ruleset. Dit toont een ander aanvalstype aan dan HTTP-curl (TP-IDS-03).
Voorwaarden:
- Suricata actief met
emerging-scanruleset enabled - Rocky VM op LAN
nmapgeïnstalleerd op Rocky (sudo dnf install -y nmap)
Stappen:
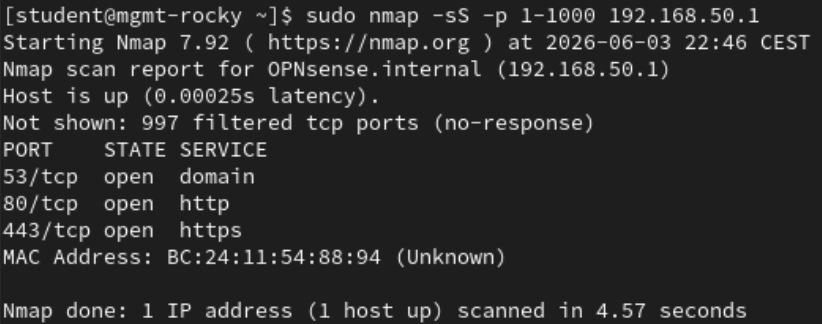
- Op Rocky VM: voer een TCP SYN-scan uit naar de OPNsense LAN-interface:
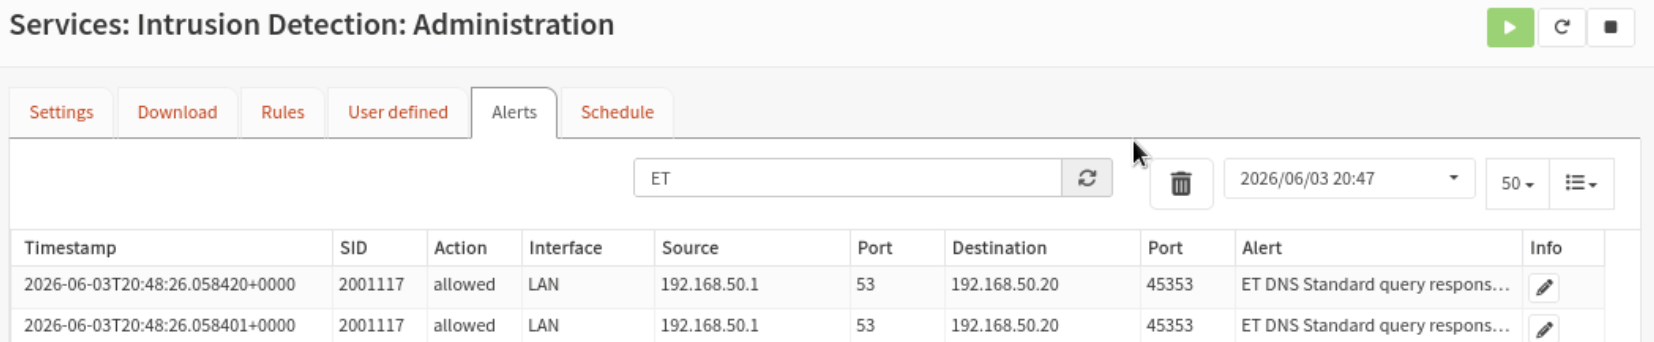
- Navigeer naar Services → Intrusion Detection → Administration → Alerts → filter op
ET SCAN
- Cross-check in Wazuh dashboard (Endpoints → opnsense → Threat Hunting):
Verwacht resultaat:
- Eén of meerdere
ET SCANalerts zichtbaar in de Alerts-tab - Source IP: 192.168.50.20 (Rocky VM)
- Signatures bevatten patronen zoals
ET SCAN NmapofET SCAN Potential SSH Scan - Alert is ook zichtbaar in Wazuh onder agent
opnsense
Status: Niet geslaagd
Analyse
De Nmap-scan was gericht op 192.168.50.1 (OPNsense LAN-interface zelf). Suricata sniffs verkeer dat door OPNsense passeert, terwijl deze scan aan OPNsense zelf is gericht en door de host-stack/firewall wordt afgehandeld. Daardoor vuren de ET SCAN-rules niet — die zijn ontworpen om scans tegen backend-hosts te detecteren die via Suricata's sniffer passeren.
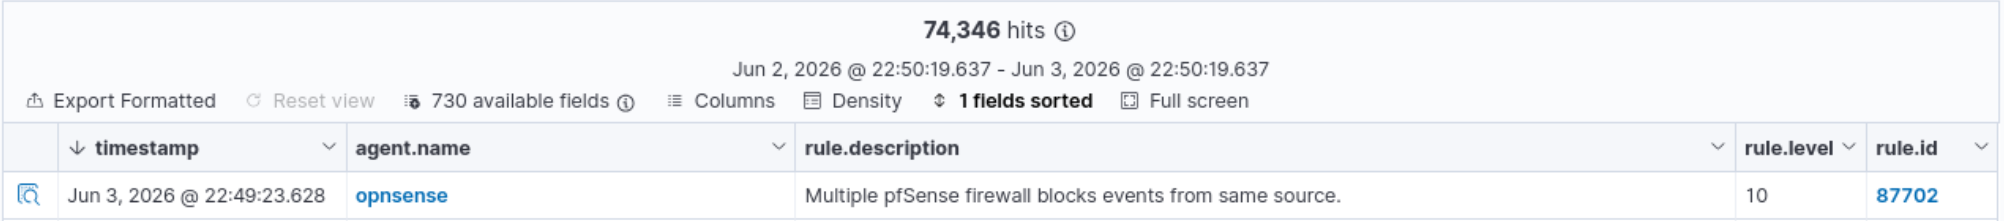
Wat wel zichtbaar was: in Wazuh verschenen meerdere events met hetzelfde source-IP (Rocky VM), afkomstig van de OPNsense firewall die de scan-pogingen op gesloten poorten blokkeerde. Dat bewijst dat de FW-laag werkt, niet dat Suricata's scan-detectie werkt.
Lessons learned voor productie: voor scan-detectie via Suricata moet de scan tegen een doel achter OPNsense gericht zijn (bv. de Rocky VM zelf vanaf een andere host), zodat het verkeer via de gesniffte interface passeert.
TP-IDS-09: Multi-rulesettrigger op één aanval
Doel: Verifiëren dat een aanvalsvector meerdere rulesets tegelijk kan triggeren (bv. zowel emerging-malware als emerging-info). Dit valideert dat de aggregaat-detectie correct werkt.
Voorwaarden:
- Suricata actief met meerdere rulesets enabled (
emerging-info,emerging-malware,emerging-attack_response) - Rocky VM op LAN
Stappen:
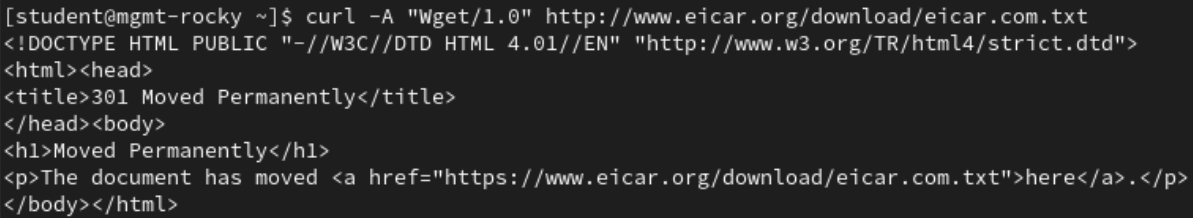
- Op Rocky VM: download de EICAR-testfile via een HTTP-bron met expliciete User-Agent:
-
Navigeer naar Services → Intrusion Detection → Administration → Alerts.
-
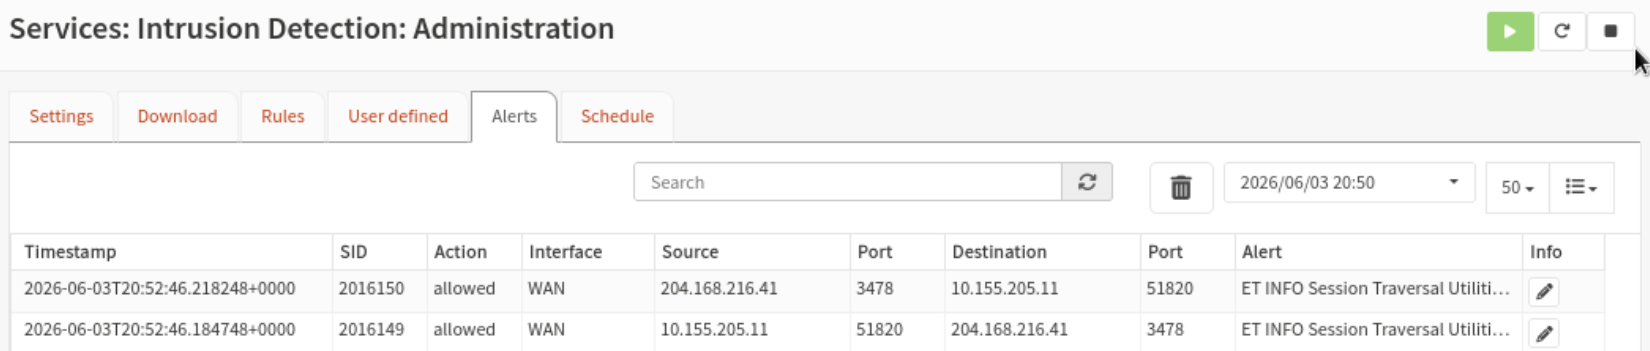
Filter op het tijdstip van de curl en bekijk welke verschillende signatures gevuurd hebben.
Verwacht resultaat:
- Meerdere alerts met verschillende
sid(signature ID) op hetzelfde flow-tijdstip - Categorieën:
INFO(suspicious user-agent), eventueelMALWAREofATTACK_RESPONSE - Alle alerts geven dezelfde source/destination
Status: Niet geslaagd
Analyse
De enige alert die in het tijdsvenster van de curl verscheen, is ET INFO Session Traversal Utilities for NAT (STUN Binding Response). Deze alert is niet gerelateerd aan de EICAR-curl: STUN is een NAT-traversal-protocol dat door achtergrondtoepassingen zoals WebRTC (Firefox-tab, video-calls) wordt gebruikt. Het betreft achtergrondruis op het LAN, niet een match op de EICAR-download.
Wat waarschijnlijk gebeurd is:
- De curl naar
http://www.eicar.org/download/eicar.com.txtwerd HTTP→HTTPS-geredirect of door Squid + ICAP onderschept en op proxy-laag geblokkeerd vóór Suricata's sniffer-pad - Daardoor heeft Suricata de EICAR-payload niet "gezien" en zijn de verwachte
emerging-malware/emerging-inforegels niet getriggerd - De zichtbare STUN-alert komt uit een totaal andere flow
Suggestie voor herhaling: test deze case opnieuw met directe curl tegen een lokaal gehoste HTTP-server die het EICAR-bestand serveert, zonder ICAP-tussenkomst. Of trigger meerdere rules via een Shellshock-payload (User-Agent: () { :; }; echo) waarvan zowel ET INFO als ET ATTACK_RESPONSE-rules gegarandeerd matchen.
Samenvatting
| Testcase | Doel | Status |
|---|---|---|
| TP-IDS-01 | Service actief op WAN + LAN | Geslaagd |
| TP-IDS-02 | ET Open rulesets geladen | Geslaagd |
| TP-IDS-03 | Alert via curl-testverkeer | Geslaagd (na resolutie) |
| TP-IDS-04 | DNS-verkeer detectie | Geslaagd |
| TP-IDS-05 | IDS-modus zonder blokkering | Geslaagd |
| TP-IDS-06 | eve.json logging | Geslaagd |
| TP-IDS-07 | Suricata-alerts in Wazuh SIEM | Geslaagd |
| TP-IDS-08 | Scan-detectie (Nmap) | Niet geslaagd (zie analyse) |
| TP-IDS-09 | Multi-rulesettrigger | Niet geslaagd (zie analyse) |